Welche Gefahren bedrohen die IT eines Unternehmens? Wie erkennt man diese Gefährdungen und welche Schutzmaßnahmen sind sinnvoll? Eine verständliche Schritt-für-Schritt-Anleitung für die Praxis.
Einleitung – IT-Sicherheit bedeutet mehr als Schutz vor Cyberangriffen
Gefährdungen im IT-Grundschutz beschränken sich nicht auf Hacker, Schadsoftware oder gestohlene Passwörter. Auch Feuer, Wasser, Stromausfälle, technische Defekte und menschliche Fehler können den Geschäftsbetrieb erheblich beeinträchtigen.
Stell dir einen Großhandelsbetrieb mit 30 Mitarbeitern vor.
Die Server sind mit einer Firewall geschützt, Benutzer verwenden sichere Passwörter und die Daten werden regelmäßig gesichert.
Doch eines Morgens fällt die zentrale Warenwirtschaft aus. Die Ursache ist kein Cyberangriff, sondern ein Wasserschaden im Serverraum.
Dieses Beispiel zeigt: Selbst gut abgesicherte IT-Systeme können durch ganz andere Gefahren ausfallen.
Genau hier setzt der IT-Grundschutz des Bundesamtes für Sicherheit in der Informationstechnik (BSI) an. Er hilft Unternehmen, Gefährdungen systematisch zu erkennen und passende Schutzmaßnahmen auszuwählen.
Nachdem wir uns in den vorherigen Beiträgen mit Risikoanalysen, technischen Sicherheitsmaßnahmen, Backups und Cyberangriffen beschäftigt haben, betrachten wir nun die Gefährdungen, die Unternehmen häufig übersehen.
1. Was ist der BSI-IT-Grundschutz?
Der IT-Grundschutz ist eine vom BSI entwickelte Methodik, mit der Unternehmen und Organisationen ihre Informationssicherheit systematisch verbessern können.
Dabei geht es nicht nur um einzelne Sicherheitsprodukte.
Der IT-Grundschutz berücksichtigt auch:
- Gebäude und technische Infrastruktur
- Mitarbeiter und Verantwortlichkeiten
- Geschäftsprozesse und organisatorische Abläufe
- IT-Systeme, Anwendungen und Netzwerke
- Externe Dienstleister und Lieferanten
Das Ziel ist, wichtige Informationen und Geschäftsprozesse angemessen zu schützen.
Welche Dokumente gehören zum klassischen IT-Grundschutz?
| Dokument | Vereinfacht erklärt |
|---|---|
| BSI-Standard 200-1 | Beschreibt den Aufbau eines Informationssicherheitsmanagementsystems (ISMS). |
| BSI-Standard 200-2 | Erklärt, wie der IT-Grundschutz in einer Organisation umgesetzt wird. |
| BSI-Standard 200-3 | Beschreibt die Risikoanalyse auf Basis des IT-Grundschutzes. |
| BSI-Standard 200-4 | Behandelt Business Continuity Management (BCM). |
| IT-Grundschutz-Kompendium | Enthält konkrete Sicherheitsanforderungen für typische Systeme, Anwendungen, Prozesse und Infrastrukturen. |
Das klassische Kompendium enthält außerdem 47 elementare Gefährdungen, die unter den Kennungen G 0.1 bis G 0.47 aufgeführt werden.
Ein Unternehmen muss jedoch nicht jede Gefährdung einzeln ausführlich analysieren. Entscheidend ist, welche Gefahren für die eigenen Geschäftsprozesse, Informationen und Systeme relevant sind und ob die vorhandenen Schutzmaßnahmen ausreichen.
Was ist Grundschutz++?
Der BSI-IT-Grundschutz wird derzeit unter der Bezeichnung Grundschutz++ modernisiert.
Mit dem im Oktober 2026 veröffentlichten BSI-Standard 300-1 steht eine neue Methodik zur Verfügung. Sie verwendet eine stärker prozessorientierte Vorgehensweise und eine maschinenlesbare Sammlung von Sicherheitsanforderungen, die sogenannte Stand-der-Technik-Bibliothek.
Der bisherige IT-Grundschutz bleibt während der Übergangszeit weiterhin anwendbar.
Für Unternehmen bleibt der grundlegende Gedanke gleich:
Wichtige Informationen und Prozesse erkennen, Gefährdungen beurteilen, geeignete Schutzmaßnahmen umsetzen und deren Wirksamkeit überprüfen.
2. Was ist eine Gefährdung?
Eine Bedrohung ist ein mögliches Ereignis, das Schaden verursachen kann. Trifft diese Bedrohung auf eine vorhandene Schwachstelle, entsteht eine konkrete Gefährdung.
Ein einfaches Beispiel:
Über einem Server befindet sich eine Wasserleitung.
- Bedrohung: Aus der Wasserleitung könnte Wasser austreten.
- Schwachstelle: Der Server steht ungeschützt direkt darunter.
- Gefährdung: Austretendes Wasser könnte den Server beschädigen.
- Risiko: Wie wahrscheinlich ist ein Wasserschaden und welche Folgen hätte er?
- Schutzmaßnahme: Den Server geschützt aufstellen und eine geeignete Wasserüberwachung einrichten.
Bedrohung, Schwachstelle, Gefährdung und Risiko hängen also zusammen, bedeuten aber nicht dasselbe.
Die Grundlagen der Risikobewertung haben wir bereits in Teil 22 ausführlich erklärt.
3. Die fünf großen Gefährdungsgruppen
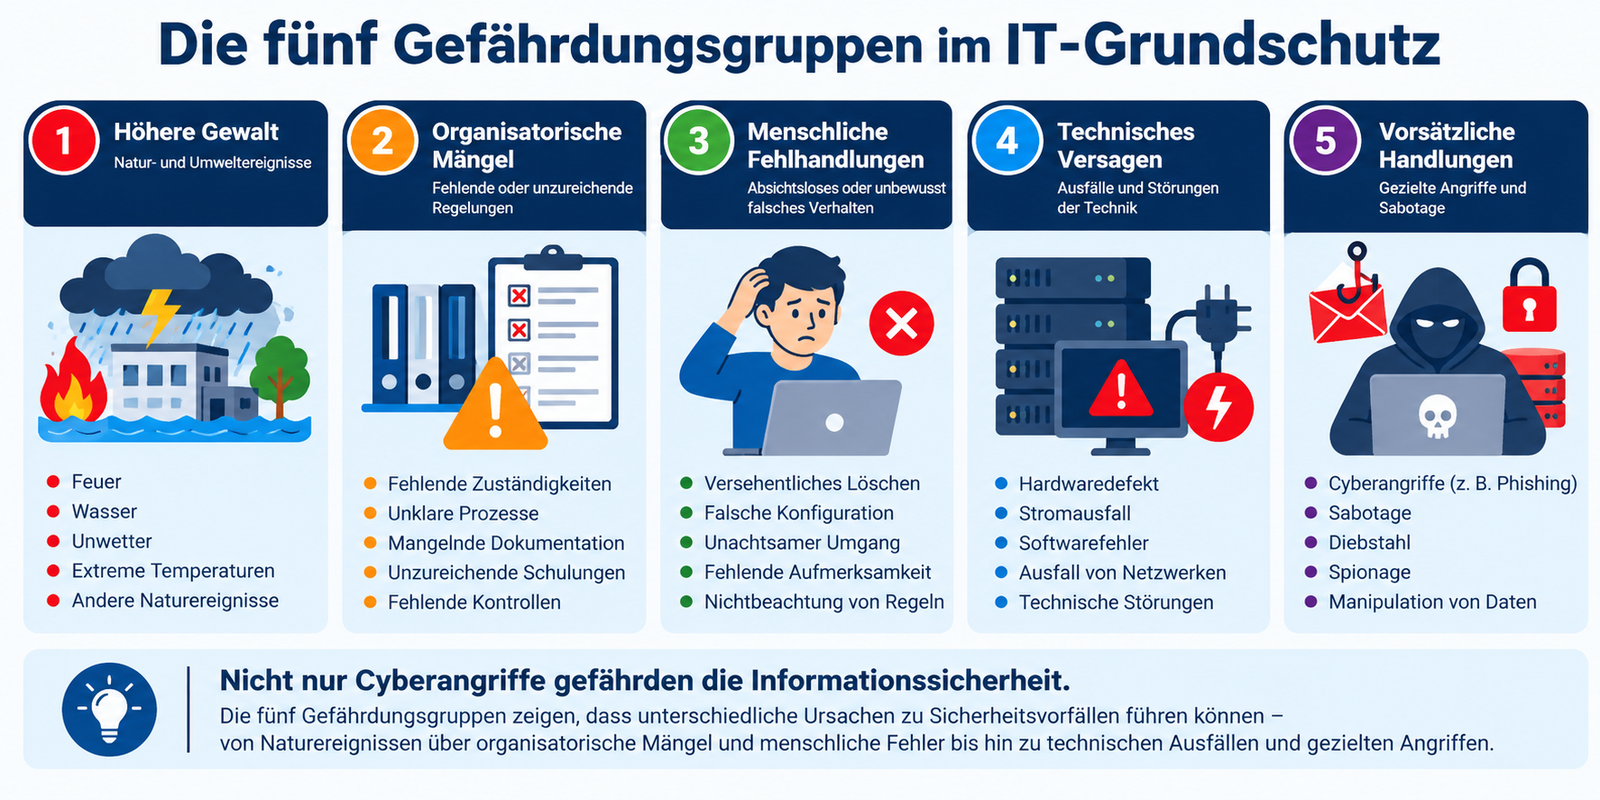
Die unterschiedlichen Gefahren für die Informationssicherheit lassen sich zur besseren Übersicht in fünf Gruppen einteilen. Diese Einteilung stammt aus den früheren Gefährdungskatalogen des BSI und hilft dabei, die heutigen elementaren Gefährdungen besser zu verstehen.
3.1 Höhere Gewalt und Umwelteinflüsse
Hierzu gehören Ereignisse, die sich nicht vollständig verhindern lassen.
Beispiele sind Brände, Hochwasser, extreme Temperaturen und Naturkatastrophen.
Auch ein größerer Stromausfall kann den Geschäftsbetrieb erheblich beeinträchtigen.
Schutzmaßnahmen: Geeignete Standortwahl, Brandschutz, Wasserwarnsysteme, USV, Notfallplanung und räumlich getrennte Datensicherungen.
3.2 Organisatorische Mängel
Nicht jede Sicherheitslücke ist technischer Natur.
Fehlen klare Zuständigkeiten oder wichtige Arbeitsanweisungen, können vermeidbare Fehler entstehen.
Beispielsweise weiß niemand, wer bei einem ausgefallenen Server den externen Dienstleister verständigen muss.
Schutzmaßnahmen: Verantwortlichkeiten festlegen, Arbeitsabläufe dokumentieren, Vertretungsregelungen schaffen und regelmäßige Kontrollen durchführen.
3.3 Menschliche Fehlhandlungen
Menschen machen Fehler – auch ohne böse Absicht.
Ein Administrator kann beispielsweise versehentlich eine falsche Firewall-Regel einrichten. Ein Mitarbeiter löscht wichtige Daten oder öffnet einen gefährlichen Dateianhang.
Schutzmaßnahmen: Schulungen, eingeschränkte Berechtigungen, geeignete technische Schutzmechanismen und nachvollziehbare Änderungsverfahren.
3.4 Technisches Versagen
Hardware und Software können ausfallen oder fehlerhaft arbeiten.
Dazu gehören defekte Festplatten, fehlerhafte Updates, ausgefallene Netzwerkkomponenten und Probleme mit der Klimatisierung.
Schutzmaßnahmen: Wartung, Monitoring, Redundanz, getestete Datensicherungen und geeignete Ersatzverfahren.
3.5 Vorsätzliche Handlungen
Hier handelt es sich um absichtliche Angriffe oder Manipulationen.
Beispiele sind:
- Diebstahl von Geräten oder Daten
- Sabotage an technischen Anlagen
- Phishing und Social Engineering
- Ransomware und andere Schadsoftware
- Unbefugter Zugriff auf IT-Systeme
Schutzmaßnahmen: Zugriffskontrollen, MFA, Verschlüsselung, Netzwerksegmentierung und geeignete Erkennungs- und Reaktionsverfahren.
4. Welche Gefährdungen sind in Unternehmen besonders wichtig?
Die folgende Übersicht zeigt ausgewählte elementare Gefährdungen des BSI-IT-Grundschutzes und mögliche Schutzmaßnahmen.
| Gefährdung | Beispiel | Mögliche Schutzmaßnahme |
|---|---|---|
| G 0.1 – Feuer | Ein Kabelbrand beschädigt den Serverraum. | Brandschutz, Brandfrüherkennung und getrennte Backups |
| G 0.2 – Ungünstige klimatische Bedingungen | Ein Server überhitzt. | Temperaturüberwachung und geeignete Kühlung |
| G 0.3 – Wasser | Eine undichte Leitung beschädigt IT-Geräte. | Geeignete Aufstellung und Leckageerkennung |
| G 0.8 – Ausfall der Stromversorgung | Server und Netzwerk fallen aus. | USV und gegebenenfalls Notstromversorgung |
| G 0.9 – Störung von Kommunikationsnetzen | Internet und Cloud-Dienste sind nicht erreichbar. | Ersatzverbindung und alternative Arbeitsverfahren |
| G 0.11 – Ausfall von Dienstleistern | Ein Cloud-Anbieter ist länger nicht verfügbar. | Notfallvereinbarungen und Ausweichmöglichkeiten |
| G 0.17 – Verlust von Geräten oder Datenträgern | Ein Notebook wird unterwegs verloren. | Datenträgerverschlüsselung und Geräteverwaltung |
| G 0.28 – Software-Schwachstellen oder -Fehler | Eine bekannte Sicherheitslücke wird ausgenutzt. | Patch- und Schwachstellenmanagement |
| G 0.31 – Fehlerhafte Nutzung oder Administration | Eine falsche Konfiguration legt einen Dienst lahm. | Vier-Augen-Prinzip, Tests und Änderungsdokumentation |
| G 0.33 – Personalausfall | Der einzige Administrator ist nicht erreichbar. | Stellvertretung und verfügbare Notfalldokumentation |
| G 0.39 – Schadprogramme | Ransomware verschlüsselt Unternehmensdateien. | Endgeräteschutz, MFA und geschützte Backups |
| G 0.42 – Social Engineering | Ein Angreifer gibt sich als IT-Support aus. | Schulungen und sichere Identitätsprüfung |
Diese Tabelle ist eine Auswahl, keine vollständige Auflistung aller 47 Gefährdungen.
Außerdem ist nicht jede genannte Maßnahme für jedes Unternehmen gleichermaßen notwendig oder ausreichend. Die Auswahl muss sich nach den tatsächlichen Risiken richten.
Warum können mehrere Gefährdungen zusammenwirken?
Oft entsteht ein größerer Schaden nicht durch ein einzelnes Ereignis, sondern durch eine Kettenreaktion.
Ein Beispiel:
Ein Stromausfall führt dazu, dass die Klimatisierung eines Serverraums nicht mehr funktioniert. Die Server laufen zunächst über die USV weiter, erzeugen dabei aber weiterhin Wärme.
Steigt die Temperatur zu stark an, müssen die Systeme kontrolliert heruntergefahren werden oder schalten sich möglicherweise selbst ab.
Aus einer zunächst begrenzten Störung der Stromversorgung wird dadurch ein vollständiger IT-Ausfall.
Deshalb müssen Unternehmen auch Abhängigkeiten zwischen technischen Systemen berücksichtigen.
5. Physische Sicherheit – Warum der Serverraum wichtig ist
Während Firewalls und Antivirenprogramme regelmäßig kontrolliert werden, geraten die räumlichen Bedingungen manchmal in den Hintergrund.
Dabei kann ein einziger Wasserschaden mehrere Server gleichzeitig beschädigen.
Feuer und Rauch
Nicht nur offene Flammen gefährden elektronische Geräte.
Auch Rauch, Ruß und korrosive Verbrennungsprodukte können IT-Systeme beschädigen. Hinzu kommen mögliche Schäden durch Löschmittel.
Deshalb sind beispielsweise geeignete Brandmeldeeinrichtungen, bauliche Schutzmaßnahmen und eine sichere Aufstellung der IT wichtig.
Brandschutztüren dürfen nicht durch Gegenstände dauerhaft offengehalten werden.
Wasser und Feuchtigkeit
Wasser kann durch defekte Heizungsrohre, undichte Klimaanlagen, Gebäudeschäden oder Hochwasser eindringen.
Besonders kritisch sind Serverräume in hochwassergefährdeten Bereichen oder unmittelbar unter wasserführenden Installationen.
Wassersensoren können helfen, einen Schaden frühzeitig zu erkennen.
Temperatur, Staub und Kühlung
IT-Geräte erzeugen Wärme und benötigen geeignete Betriebsbedingungen.
Verstopfte Lüfter, überfüllte Serverschränke oder eine ausgefallene Kühlung können zu Überhitzung und Systemausfällen führen.
Temperaturüberwachung und regelmäßige Wartung sind deshalb wichtige Schutzmaßnahmen.
Stromversorgung
Eine USV schützt bei geeigneter Dimensionierung vor bestimmten kurzzeitigen Stromstörungen und ermöglicht einen kontrollierten Betrieb beziehungsweise das Herunterfahren angeschlossener Systeme.
Sie ersetzt jedoch keine längerfristige Notstromversorgung.
Auch elektrische Anlagen und Betriebsmittel müssen entsprechend den geltenden Arbeitsschutz- und Prüfanforderungen sicher betrieben werden.
Bei den Prüfungen nach DGUV Vorschrift 3 dürfen Prüffristen nicht pauschal für jeden Betrieb übernommen werden. Die erforderlichen Prüfungen und Intervalle richten sich unter anderem nach den gesetzlichen Vorgaben, den Einsatzbedingungen und der Gefährdungsbeurteilung.
Merke: Physische Sicherheitsmaßnahmen schützen die technische Grundlage, auf der alle anderen IT-Sicherheitsmaßnahmen aufbauen.
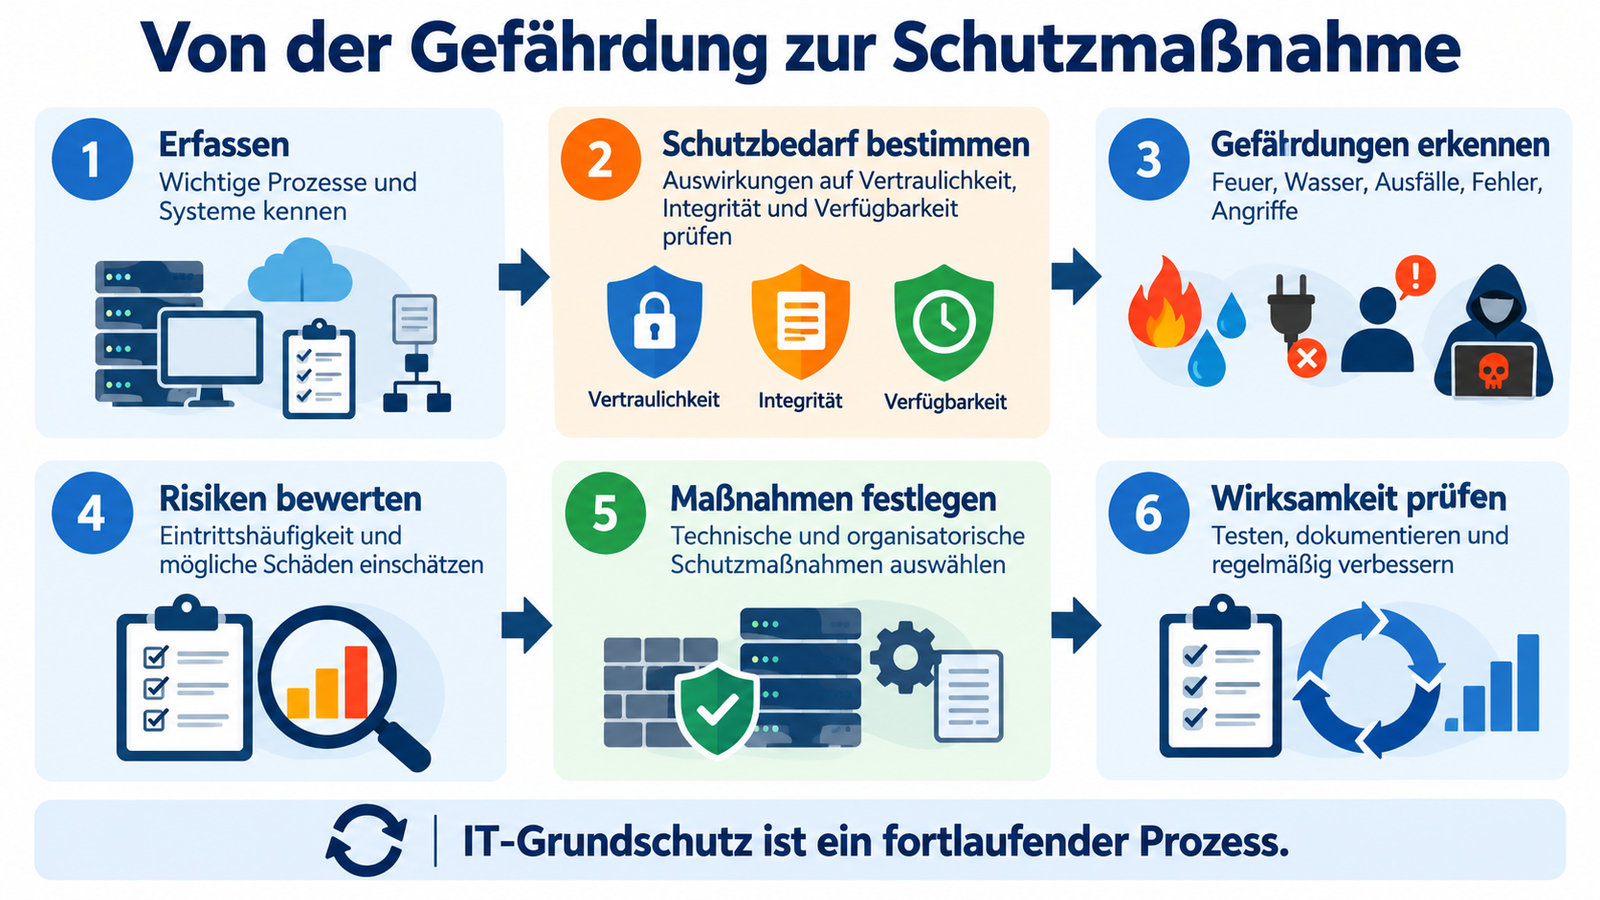
6. Wie erkennt und behandelt man Gefährdungen? Schritt für Schritt
Ein Unternehmen muss nicht sofort ein umfangreiches ISMS-Projekt starten.
Es kann sinnvoll sein, zunächst mit einem besonders wichtigen Geschäftsprozess zu beginnen.
Schritt 1 – Wichtige Geschäftsprozesse und Systeme erfassen
Zunächst sollte bekannt sein, welche Informationen, Anwendungen und technischen Systeme für den Betrieb benötigt werden.
In unserem Großhandelsbetrieb sind beispielsweise die Warenwirtschaft, der Dateiserver, die Internetverbindung und die wichtigsten Cloud-Dienste relevant.
Schritt 2 – Schutzbedarf bestimmen
Als Nächstes wird untersucht, welche Folgen ein Ausfall, Datenverlust oder unberechtigter Zugriff hätte.
Dabei werden die drei Schutzziele betrachtet:
Vertraulichkeit, Integrität und Verfügbarkeit.
Die Fachabteilungen und die Geschäftsführung sollten an dieser Bewertung beteiligt sein.
Schritt 3 – Mögliche Gefährdungen erkennen
Nun werden passende Gefährdungen betrachtet.
Beispielsweise:
- Kann Feuer oder Wasser wichtige IT-Systeme beschädigen?
- Was passiert bei einem längeren Stromausfall?
- Welche Folgen hätte der Ausfall eines Dienstleisters?
- Gibt es kritische Einzelpersonen ohne Vertretung?
- Können Sicherheitslücken oder Fehlkonfigurationen den Betrieb gefährden?
Die elementaren Gefährdungen des IT-Grundschutzes helfen dabei, keine wichtigen Gefahren zu übersehen.
Schritt 4 – Vorhandenen Schutz und Risiken bewerten
Es wird geprüft, welche Maßnahmen bereits vorhanden sind und wie wirksam diese sind.
Anschließend wird bewertet, wie wahrscheinlich ein Schadensereignis ist und wie schwer seine Folgen wären.
Nicht jede theoretisch denkbare Gefahr hat denselben Handlungsbedarf.
Schritt 5 – Geeignete Schutzmaßnahmen festlegen
Auf Grundlage der Bewertung werden Maßnahmen ausgewählt.
Dabei sollte festgelegt werden:
- Welche Maßnahme wird umgesetzt?
- Wer ist verantwortlich?
- Bis wann soll die Umsetzung erfolgen?
- Welche Ressourcen werden benötigt?
- Wie wird die Wirksamkeit überprüft?
Maßnahmen mit hohem Sicherheitsnutzen und dringendem Handlungsbedarf sollten zuerst umgesetzt werden.
Schritt 6 – Umsetzung überprüfen und dokumentieren
Nach der Umsetzung wird kontrolliert, ob die Maßnahmen tatsächlich funktionieren.
Beispielsweise:
- Löst die Temperaturüberwachung bei zu hohen Temperaturen einen Alarm aus?
- Werden wichtige Sicherheitsmeldungen zuverlässig bearbeitet?
- Funktioniert die Wiederherstellung aus einem Backup?
- Sind Vertretungen und Notfallkontakte tatsächlich erreichbar?
Die Ergebnisse werden dokumentiert.
Bei technischen oder organisatorischen Änderungen müssen die Gefährdungen und Schutzmaßnahmen erneut betrachtet werden.
7. Praxisbeispiel – Ein Wasserschaden bedroht die Warenwirtschaft
Unser Großhandelsbetrieb betreibt seine zentrale Warenwirtschaft auf einem Server im eigenen Gebäude.
Bei einer Überprüfung wird festgestellt, dass sich über dem Serverschrank eine wasserführende Leitung befindet.
Bisher gibt es keinen Wassersensor im Serverraum.
Wie gehen wir vor?
| Schritt | Ergebnis |
|---|---|
| Geschäftsprozess | Warenwirtschaft und Auftragsbearbeitung |
| Gefährdung | G 0.3 – Wasser |
| Schwachstelle | Wasserleitung über dem Serverschrank, keine Leckageüberwachung |
| Möglicher Schaden | Serverausfall und Unterbrechung der Auftragsbearbeitung |
| Risikobewertung | Erhöhter Handlungsbedarf aufgrund der möglichen betrieblichen Folgen |
| Schutzmaßnahmen | Geeignete technische Aufstellung, Leckageüberwachung, geschützte und räumlich getrennte Backups |
| Kontrolle | Sensor testen und Wiederherstellungsverfahren regelmäßig überprüfen |
Das Unternehmen muss nicht zwangsläufig sofort einen neuen Serverraum bauen.
Zunächst sollte geprüft werden, welche Maßnahmen das konkrete Risiko angemessen reduzieren.
Dabei können einfache Verbesserungen bereits einen großen Sicherheitsgewinn bringen.
Wichtig: Ein Schutzkonzept sollte nicht erst nach einem tatsächlichen Schaden entstehen.
8. Wie wendet man den IT-Grundschutz in der Praxis an?
Beim klassischen IT-Grundschutz werden die für ein Unternehmen relevanten Bausteine des IT-Grundschutz-Kompendiums ausgewählt.
Diese enthalten Sicherheitsanforderungen für bestimmte Bereiche, beispielsweise Organisation, Server, Netzwerke oder Gebäude.
Anschließend wird geprüft, welche Anforderungen bereits erfüllt sind und wo noch Handlungsbedarf besteht.
Dieses Vorgehen wird als IT-Grundschutz-Check bezeichnet.
Für den klassischen IT-Grundschutz werden drei Vorgehensweisen unterschieden:
| Vorgehensweise | Ziel |
|---|---|
| Basis-Absicherung | Möglichst schnell ein grundlegendes Sicherheitsniveau für die Organisation schaffen |
| Kern-Absicherung | Zuerst besonders wichtige Geschäftsprozesse und Ressourcen schützen |
| Standard-Absicherung | Eine umfassendere, systematische Absicherung der betrachteten Organisation erreichen |
Bei erhöhtem Schutzbedarf, besonderen Einsatzszenarien oder nicht ausreichend abgedeckten Systemen kann zusätzlich eine vertiefte Risikoanalyse erforderlich sein.
Mit Grundschutz++ wird die Methodik weiterentwickelt. Statt der bisherigen Bausteinorientierung stehen eine stärker prozessorientierte Umsetzung und eine maschinenlesbare Sammlung von Anforderungen im Vordergrund.
Für die praktische Sicherheitsarbeit sind unabhängig davon drei Dinge besonders wichtig:
- Die tatsächlichen Gefährdungen kennen.
- Angemessene und wirksame Maßnahmen auswählen.
- Die Umsetzung regelmäßig überprüfen und verbessern.
Unternehmen müssen dabei nicht automatisch ein bestimmtes Produkt oder eine bestimmte ISMS-Software einsetzen.
9. Was hat der IT-Grundschutz mit NIS2 zu tun?
Der IT-Grundschutz und NIS2 verfolgen ähnliche Ziele, sind aber nicht dasselbe.
NIS2 beziehungsweise das BSI-Gesetz legt für entsprechend betroffene Einrichtungen gesetzliche Anforderungen an das Risikomanagement und die Informationssicherheit fest.
Der BSI-IT-Grundschutz bietet eine Methodik und konkrete Sicherheitsanforderungen, mit denen Informationssicherheit systematisch umgesetzt werden kann.
Er kann deshalb helfen, gesetzliche Pflichten praktisch zu erfüllen.
Allerdings bedeutet das nicht, dass jedes NIS2-pflichtige Unternehmen automatisch eine vollständige Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz benötigt.
Je nach Branche, Einrichtung und den geltenden Vorgaben können zusätzliche oder speziellere Anforderungen bestehen.
Die gesetzlichen Grundlagen und die Betroffenheitsprüfung haben wir bereits in Teil 21 behandelt.
10. Welche Vorteile und Nachteile bietet der IT-Grundschutz?
| Vorteile | Nachteile beziehungsweise Herausforderungen |
|---|---|
| Systematisches Vorgehen statt einzelner Sicherheitsmaßnahmen | Einarbeitung in die Methodik erforderlich |
| Berücksichtigt technische und nichttechnische Gefährdungen | Dokumentation und regelmäßige Pflege benötigen Zeit |
| Hilft, Risiken und Schwachstellen frühzeitig zu erkennen | Die vollständige Anwendung kann aufwendig sein |
| Liefert konkrete Sicherheitsanforderungen | Maßnahmen müssen an die eigene Umgebung angepasst werden |
| Unterstützt nachvollziehbare Sicherheitsentscheidungen | Auch eine umfangreiche Umsetzung bietet keine absolute Sicherheit |
Gerade kleinere Unternehmen sollten deshalb mit den wichtigsten Geschäftsprozessen und den größten Risiken beginnen.
Es ist besser, einige wesentliche Sicherheitsmaßnahmen zuverlässig umzusetzen und regelmäßig zu überprüfen, als ein umfangreiches Sicherheitskonzept zu erstellen, das anschließend nicht genutzt wird.
11. Welche Aufgabe hat der IT-Security Coordinator?
Der IT-Security Coordinator beziehungsweise Informationssicherheitsbeauftragte unterstützt dabei, die Informationssicherheit im Unternehmen systematisch zu organisieren.
Zu seinen Aufgaben können gehören:
- Relevante Gefährdungen erkennen und dokumentieren
- Schutzbedarfsfeststellungen und Risikoanalysen begleiten
- Sicherheitsmaßnahmen empfehlen und priorisieren
- Die Umsetzung mit IT-Abteilung und Fachabteilungen abstimmen
- Die Wirksamkeit von Maßnahmen überprüfen lassen
- Geschäftsführung und Verantwortliche über Risiken informieren
Die Geschäftsführung beziehungsweise die zuständigen Risikoverantwortlichen entscheiden über wesentliche Ressourcen, Prioritäten und die Behandlung von Unternehmensrisiken.
Der IT-Security Coordinator muss nicht automatisch selbst den Brandschutz, die Elektroprüfungen oder sämtliche technischen Maßnahmen durchführen.
12. Praktische Checkliste – Wie gut ist unser Unternehmen geschützt?
Die folgenden Fragen helfen bei einer ersten Überprüfung.
- Kennen wir unsere wichtigsten Geschäftsprozesse, Informationen und IT-Systeme?
- Haben wir die wichtigsten Gefährdungen ermittelt?
- Sind Serverräume gegen unbefugten Zutritt geschützt?
- Werden Temperatur, Kühlung und relevante Umgebungsbedingungen überwacht?
- Sind geeignete Brandschutz- und Wasserschutzmaßnahmen vorhanden?
- Sind kritische Systeme angemessen gegen Stromausfälle geschützt?
- Gibt es Lösungen für längere Internet- oder Dienstleisterausfälle?
- Sind wichtige technische und organisatorische Abläufe dokumentiert?
- Existieren Vertretungsregelungen für wichtige Mitarbeiter?
- Werden kritische Schwachstellen und Fehlkonfigurationen behandelt?
- Sind geeignete Backups und Wiederherstellungsverfahren vorhanden?
- Werden Sicherheitsmaßnahmen regelmäßig getestet und verbessert?
Die Checkliste ersetzt keine vollständige Sicherheitsanalyse. Sie zeigt aber, wo ein Unternehmen mit der Verbesserung seiner Informationssicherheit beginnen kann.
13. Fazit – Gute Informationssicherheit betrachtet alle Gefahren
Informationssicherheit bedeutet weit mehr, als Computer vor Viren und Hackerangriffen zu schützen.
Auch ein defektes Wasserrohr, ein Stromausfall, eine falsche Konfiguration oder der Ausfall eines wichtigen Mitarbeiters kann schwerwiegende Folgen haben.
Der BSI-IT-Grundschutz hilft dabei, solche Gefährdungen systematisch zu betrachten und geeignete Schutzmaßnahmen abzuleiten.
Entscheidend ist nicht, möglichst viele Sicherheitsprodukte zu installieren, sondern die tatsächlichen Risiken zu kennen und angemessene Maßnahmen zuverlässig umzusetzen.
Denn gute IT-Sicherheit beginnt damit, mögliche Gefahren zu erkennen – bevor daraus ein ernsthafter Schaden entsteht.
Wie geht es in unserer Blogreihe weiter?
Im nächsten Beitrag beschäftigen wir uns mit dem Schutz kritischer Infrastrukturen.
Teil 27: KRITIS-Dachgesetz und NIS2 – Unterschiede und Pflichten einfach erklärt
Dabei betrachten wir, welche Unternehmen als Betreiber kritischer Anlagen gelten können und wie sich die gesetzlichen Anforderungen an Cyber- und physische Sicherheit ergänzen.
Weiterführende Informationen und Quellen
BSI-Standards und IT-Grundschutz
- BSI – IT-Grundschutz
- BSI-Standard 200-2 – IT-Grundschutz-Methodik
- BSI-Standard 200-3 – Risikoanalyse auf der Basis von IT-Grundschutz
- BSI-Standard 300-1 – Methodik Grundschutz++
- BSI – Informationen zu Grundschutz++
- BSI – Stand-der-Technik-Bibliothek
Gesetzliche Grundlagen
Hinweis: Dieser Beitrag dient der allgemeinen Information und ersetzt keine individuelle Risikoanalyse, technische Sicherheitsprüfung oder rechtliche Beratung. Sicherheitsmaßnahmen müssen an den jeweiligen Schutzbedarf und die tatsächlichen Verhältnisse angepasst werden.
Fachlicher Stand: 30. Oktober 2026.
Schreibe einen Kommentar