Was ist kritische Infrastruktur? Welche Unternehmen fallen unter das KRITIS-Dachgesetz, und worin unterscheidet es sich von NIS2? Eine verständliche Erklärung mit Praxisbeispielen und einer Schritt-für-Schritt-Anleitung.
Einleitung – Wenn wichtige Versorgungsleistungen ausfallen
KRITIS-Dachgesetz und NIS2 sollen dazu beitragen, wichtige Dienstleistungen und Infrastrukturen besser vor schwerwiegenden Störungen zu schützen.
Stell dir vor, ein großes Lebensmittel-Logistikzentrum wird durch einen Brand beschädigt. Die Kühlanlagen und die Stromversorgung fallen aus, Lieferungen können nicht mehr zusammengestellt werden und zahlreiche Supermärkte erhalten keine Waren.
Für die Bevölkerung könnte das erhebliche Folgen haben.
Doch was wäre, wenn nicht ein Brand, sondern ein Cyberangriff die automatische Lagersteuerung lahmlegt?
Beide Ereignisse können die Versorgung gefährden, haben aber unterschiedliche Ursachen.
Genau hier setzen zwei wichtige gesetzliche Regelwerke an:
- NIS2 beziehungsweise das BSI-Gesetz: Schutz der Cyber- und Informationssicherheit.
- KRITIS-Dachgesetz: Stärkung der physischen und organisatorischen Widerstandsfähigkeit kritischer Anlagen.
In diesem Beitrag erklären wir, welche Unternehmen betroffen sein können, welche Pflichten bestehen und wie sich die Anforderungen praktisch umsetzen lassen.
1. Was bedeutet KRITIS?
KRITIS ist die Abkürzung für Kritische Infrastrukturen.
Damit sind Einrichtungen und Dienstleistungen gemeint, die für das Funktionieren unserer Gesellschaft besonders wichtig sind.
Dazu gehören beispielsweise:
- Strom- und Energieversorgung
- Trinkwasserversorgung
- Krankenhäuser und Gesundheitsversorgung
- Transport und Verkehr
- Lebensmittelversorgung
- Telekommunikation und wichtige digitale Dienste
Fallen solche Leistungen länger aus, kann das nicht nur einzelne Unternehmen treffen, sondern große Teile der Bevölkerung.
Ein einfaches Beispiel
Fällt die Stromversorgung in einem Büro für zwei Stunden aus, ist das für das Unternehmen ärgerlich und möglicherweise teuer.
Fällt dagegen ein großes Umspannwerk aus und können dadurch Krankenhäuser, Wasserwerke und Tausende Haushalte nicht mehr ausreichend versorgt werden, sind die Auswirkungen wesentlich größer.
Deshalb gelten für bestimmte kritische Anlagen besondere Sicherheitsanforderungen.
Merke: Entscheidend ist nicht nur, wie groß ein Unternehmen ist, sondern insbesondere, welche Versorgungsleistung eine Anlage erbringt und welche Folgen ihr Ausfall hätte.
2. Was ist das KRITIS-Dachgesetz?
Das KRITIS-Dachgesetz (KRITISDachG) ist am 17. März 2026 in Kraft getreten.
Es setzt wesentliche Anforderungen der europäischen CER-Richtlinie (Critical Entities Resilience Directive) in deutsches Recht um.
Sein Ziel ist es, kritische Anlagen widerstandsfähiger gegen schwerwiegende Störungen zu machen.
Dabei spielt es zunächst keine Rolle, ob eine Störung absichtlich verursacht wird oder durch ein unvorhergesehenes Ereignis entsteht.
Welche Gefahren werden betrachtet?
Beispielsweise:
- Naturkatastrophen wie Hochwasser oder schwere Unwetter
- Brände und Explosionen
- Sabotage und terroristische Anschläge
- Länger andauernde Stromausfälle
- Technische Fehler und menschliches Versagen
- Ausfall wichtiger Dienstleister oder Lieferketten
- Unbefugtes Eindringen in besonders geschützte Bereiche
Das Gesetz betrachtet damit nicht nur Gebäude und technische Anlagen.
Auch organisatorische Abläufe, Personal, Krisenmanagement und Wiederherstellungsverfahren spielen eine wichtige Rolle.
Was bedeutet Resilienz?
Ein zentraler Begriff des KRITIS-Dachgesetzes ist Resilienz.
Resilienz bedeutet vereinfacht Widerstandsfähigkeit.
Ein Unternehmen soll möglichst verhindern, dass schwerwiegende Vorfälle eintreten. Kommt es trotzdem zu einem Vorfall, soll es die Auswirkungen begrenzen und seine wichtigen Dienstleistungen schnell wiederherstellen können.
Ein Beispiel:
Ein Wasserwerk verfügt über eine geeignete Ersatzstromversorgung.
Bei einem längeren Stromausfall können die wichtigsten Anlagen weiterbetrieben werden.
Das Wasserwerk ist dadurch widerstandsfähiger gegenüber einer Störung der öffentlichen Stromversorgung.
Eine Ersatzstromversorgung verhindert zwar keinen Stromausfall, kann aber seine Auswirkungen erheblich reduzieren.
3. KRITIS-Dachgesetz und NIS2 – Wo liegt der Unterschied?
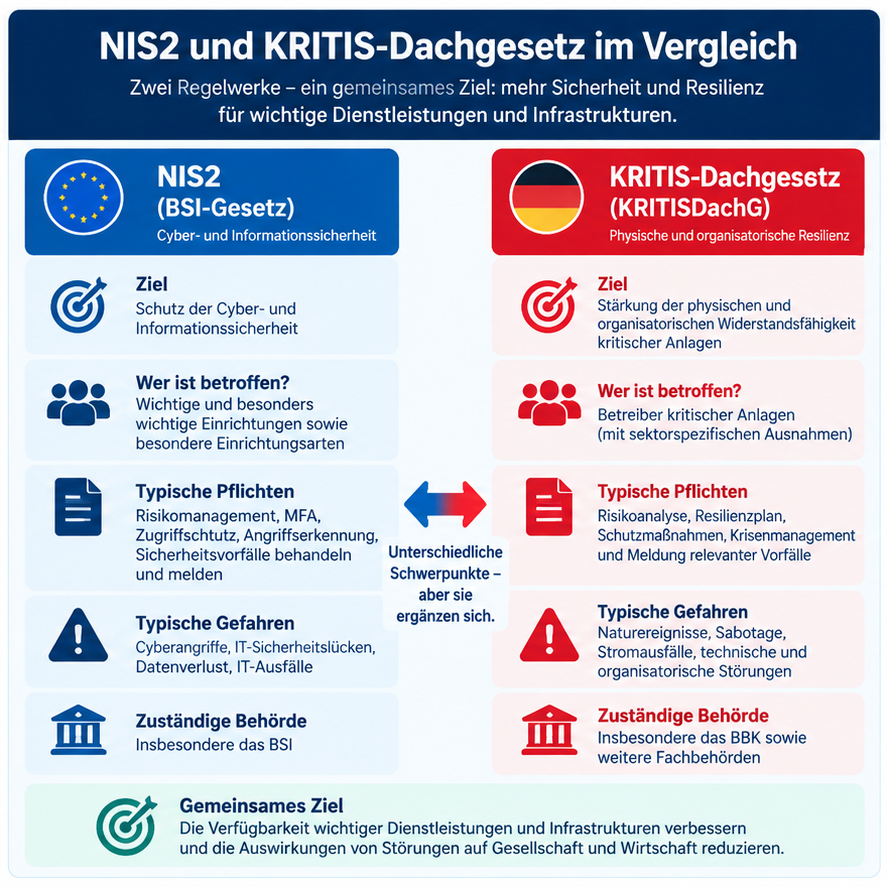
Beide Regelwerke verfolgen ein gemeinsames Ziel: Die Sicherheit und Verfügbarkeit wichtiger Dienstleistungen verbessern.
Sie setzen jedoch unterschiedliche Schwerpunkte.
| Merkmal | NIS2 / BSI-Gesetz | KRITIS-Dachgesetz |
|---|---|---|
| Grundlage | Europäische NIS2-Richtlinie, in Deutschland insbesondere das BSIG | Europäische CER-Richtlinie, in Deutschland das KRITISDachG |
| Schwerpunkt | Cyber- und Informationssicherheit | Physische und organisatorische Resilienz |
| Betroffene | Wichtige und besonders wichtige Einrichtungen sowie besondere Einrichtungsarten | Betreiber kritischer Anlagen, mit sektorspezifischen Ausnahmen |
| Typische Gefahren | Cyberangriffe, IT-Sicherheitslücken, Datenverlust und IT-Ausfälle | Naturereignisse, Sabotage, Stromausfälle, technische und organisatorische Störungen |
| Wichtige Maßnahmen | Risikomanagement, MFA, Zugriffsschutz, Angriffserkennung, Incident Response | Physischer Schutz, Risikoanalysen, Resilienzpläne, Krisenmanagement und Wiederherstellung |
| Zentrale Behörden | Insbesondere das BSI | Insbesondere das BBK sowie weitere zuständige Fachbehörden |
Diese Gegenüberstellung beschreibt die Schwerpunkte, keine strikte Trennung.
Auch das BSI-Gesetz berücksichtigt physische Sicherheit, Notfallplanung und die Aufrechterhaltung des Betriebs.
Umgekehrt können beim KRITIS-Dachgesetz IT-Systeme eine wichtige Rolle spielen, beispielsweise wenn sie technische Anlagen steuern.
Können beide Gesetze gleichzeitig gelten?
Ja.
Ein Unternehmen kann gleichzeitig unter das BSI-Gesetz und das KRITIS-Dachgesetz fallen.
Ein Energieversorger muss beispielsweise seine digitalen Steuerungssysteme gegen Cyberangriffe schützen.
Gleichzeitig können für seine kritischen Anlagen besondere Anforderungen an den physischen Schutz, die Notfallvorsorge und die Wiederherstellung gelten.
Wichtig: Nicht jedes NIS2-pflichtige Unternehmen betreibt automatisch eine kritische Anlage im Sinne des KRITIS-Dachgesetzes.
4. Welche Unternehmen sind vom KRITIS-Dachgesetz betroffen?
Das KRITIS-Dachgesetz erfasst Betreiber bestimmter kritischer Anlagen.
Nach § 4 KRITISDachG werden grundsätzlich zehn Sektoren genannt:
| Sektor | Beispiele |
|---|---|
| Energie | Stromversorgung, Gasversorgung |
| Transport und Verkehr | Bahninfrastruktur, Flughäfen |
| Finanzwesen | Bestimmte Einrichtungen des Finanzsektors |
| Sozialversicherung und Grundsicherung | Einrichtungen zur Erbringung entsprechender Leistungen |
| Gesundheitswesen | Krankenhäuser, bestimmte medizinische Versorgungseinrichtungen |
| Wasser | Trinkwasser- und Abwasserversorgung |
| Ernährung | Bestimmte Anlagen der Lebensmittelversorgung |
| Informationstechnik und Telekommunikation | Bestimmte kritische IT- und Kommunikationsanlagen |
| Weltraum | Bestimmte weltraumbezogene Infrastrukturen |
| Siedlungsabfallentsorgung | Bestimmte Anlagen zur Abfallentsorgung |
Gelten alle Pflichten für jeden Sektor?
Nein. Das KRITIS-Dachgesetz enthält besondere Ausnahmen.
Beispielsweise gelten die allgemeinen Pflichten zu Risikoanalysen, Resilienzmaßnahmen und Vorfallmeldungen nicht in gleicher Weise für Betreiber im Sektor Informationstechnik und Telekommunikation.
Auch für bestimmte Finanzunternehmen sowie die Sektoren Siedlungsabfallentsorgung und Sozialversicherung bestehen Ausnahmen. Für die beiden letztgenannten Sektoren bleiben die Risikoanalysepflichten nach § 12 jedoch bestehen.
Deshalb muss neben der Betroffenheit immer geprüft werden, welche konkreten gesetzlichen Pflichten für den jeweiligen Betreiber gelten.
Welche Rolle spielt die Grenze von 500.000 Einwohnern?
Das Gesetz sieht für die Bestimmung kritischer Anlagen grundsätzlich einen Regelwert von 500.000 zu versorgenden Einwohnern vor.
Das bedeutet aber nicht, dass jedes Unternehmen, das 500.000 Kunden hat, automatisch unter das Gesetz fällt.
Die konkrete Einstufung richtet sich insbesondere nach:
- Der erbrachten kritischen Dienstleistung
- Der Art und Kategorie der Anlage
- Den für diese Anlage geltenden Schwellenwerten
- Gegebenenfalls besonderen behördlichen Feststellungen
Die Schwellenwerte können je nach Sektor und Anlage unterschiedlich ausgestaltet sein. In bestimmten Fällen sind auch Einstufungen unabhängig von den üblichen Grenzwerten möglich.
Wie prüft ein Unternehmen seine Betroffenheit?
Die Prüfung lässt sich in vier Schritte aufteilen.
Schritt 1 – Sektor bestimmen
Gehört die Tätigkeit zu einem der im Gesetz genannten Sektoren?
Beispielsweise Energie, Gesundheit, Wasser oder Ernährung?
Schritt 2 – Kritische Dienstleistung feststellen
Welche konkrete Versorgungsleistung erbringt das Unternehmen?
Ein Lebensmittelbetrieb muss beispielsweise unterscheiden, ob er lediglich Lebensmittel verkauft oder eine für die Versorgung erhebliche Anlage betreibt.
Schritt 3 – Anlage und Schwellenwert prüfen
Welche konkrete Anlage erbringt diese Dienstleistung?
Erreicht sie die maßgeblichen Schwellenwerte oder wird sie aufgrund einer besonderen Feststellung als kritisch eingestuft?
Dafür müssen die anwendbaren gesetzlichen und untergesetzlichen Regelungen herangezogen werden.
Schritt 4 – Ausnahmen und besondere Regelungen berücksichtigen
Gelten branchenspezifische Vorschriften, Ausnahmen oder besondere behördliche Feststellungen?
Erst danach lässt sich beurteilen, welche Pflichten tatsächlich bestehen.
Wichtig zum aktuellen Rechtsstand
Das KRITIS-Dachgesetz ist bereits in Kraft. Die konkretisierende Rechtsverordnung zur Bestimmung kritischer Anlagen befindet sich nach den aktuellen Informationen des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe (BBK) jedoch noch in Abstimmung.
Deshalb ist die neue Registrierungspflicht nach dem KRITIS-Dachgesetz derzeit noch nicht allgemein angelaufen.
Die neuen Betreiberpflichten werden nach Inkrafttreten der maßgeblichen Verordnung und der anschließenden Registrierung zeitlich gestaffelt wirksam.
Merke: Eine mögliche Betroffenheit sollte frühzeitig geprüft werden. Man darf aber nicht alle gesetzlichen Fristen bereits ab dem Inkrafttreten des KRITIS-Dachgesetzes berechnen.
5. Was ist der All-Gefahren-Ansatz?
Das KRITIS-Dachgesetz verfolgt einen sogenannten All-Gefahren-Ansatz.
Das bedeutet, dass Betreiber nicht nur einzelne bekannte Gefahren betrachten sollen.
Sie müssen die für ihre kritischen Dienstleistungen relevanten Risiken umfassend berücksichtigen.
Dabei ist es unerheblich, ob eine Störung durch Naturereignisse, technische Fehler, menschliches Versagen oder vorsätzliche Handlungen entsteht.
Beispiel: Ein großes Lebensmittel-Logistikzentrum
Betrachten wir drei unterschiedliche Situationen.
Szenario 1 – Stromausfall
Eine längere Unterbrechung der Stromversorgung gefährdet die Kühlung und die Lagertechnik.
Mögliche Schutzmaßnahmen sind eine angemessen dimensionierte Ersatzstromversorgung, regelmäßige Funktionstests und geeignete Notfallverfahren.
Szenario 2 – Sabotage
Unbefugte versuchen, wichtige technische Einrichtungen auf dem Gelände zu beschädigen.
Mögliche Schutzmaßnahmen sind Zutrittskontrollen, gesicherte Technikbereiche, geeignete Detektionssysteme und klar festgelegte Alarmabläufe.
Szenario 3 – Ausfall eines Dienstleisters
Ein wichtiger Transport- oder Logistikdienstleister fällt für mehrere Tage aus.
Mögliche Schutzmaßnahmen sind alternative Liefermöglichkeiten, Notfallvereinbarungen und die Dokumentation wichtiger Abhängigkeiten.
Der All-Gefahren-Ansatz bedeutet nicht, dass ein Betreiber jede theoretisch denkbare Gefahr vollständig verhindern muss.
Vielmehr sollen die tatsächlichen Risiken systematisch bewertet und angemessene, verhältnismäßige und wirksame Maßnahmen umgesetzt werden.
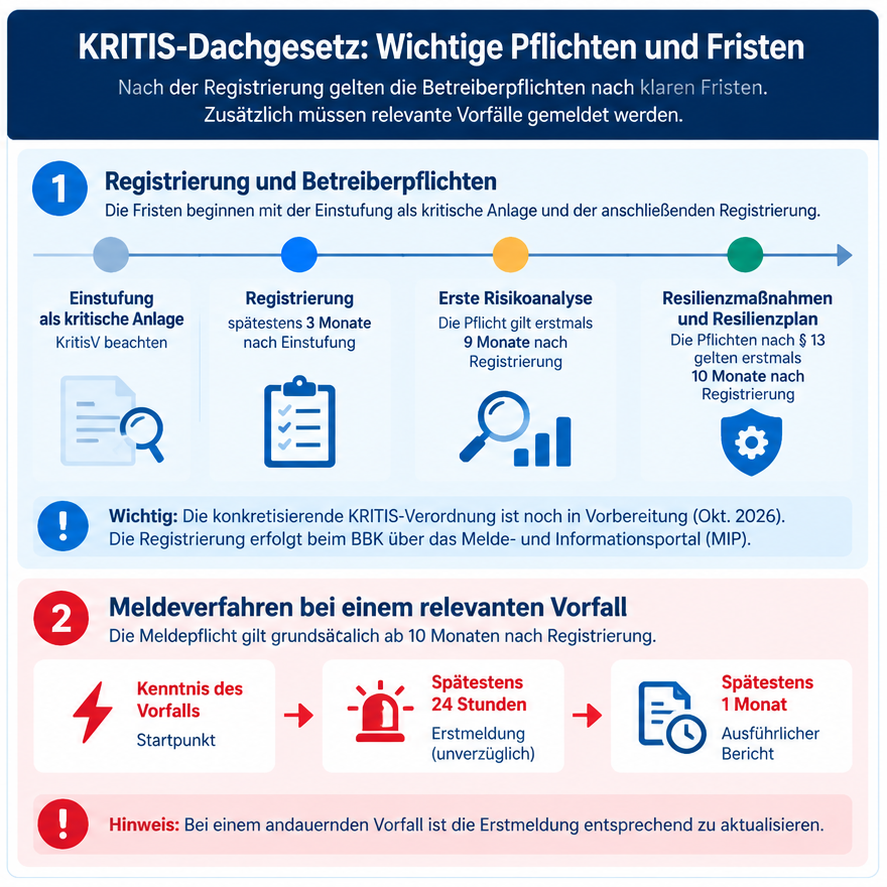
6. Welche Pflichten und Fristen gelten nach dem KRITIS-Dachgesetz?
Für Betreiber kritischer Anlagen sieht das Gesetz mehrere Verpflichtungen vor.
Wichtig ist, dass die Fristen unterschiedliche Startpunkte haben und die gesetzlichen Ausnahmen für einzelne Sektoren berücksichtigt werden müssen.
| Verpflichtung | Gesetzliche Regelung | Frist |
|---|---|---|
| Registrierung | § 8 KRITISDachG | Spätestens 3 Monate, nachdem eine Anlage als kritisch gilt |
| Erste Risikoanalyse | §§ 8, 12 KRITISDachG | Die Pflicht zur Risikoanalyse gilt erstmals 9 Monate nach Registrierung |
| Resilienzmaßnahmen und Resilienzplan | §§ 8, 13 KRITISDachG | Die Pflichten nach § 13 gelten erstmals 10 Monate nach Registrierung |
| Regelmäßige Risikoanalyse | § 12 KRITISDachG | Bei Bedarf, mindestens alle 4 Jahre |
| Meldung relevanter Vorfälle | §§ 8, 18 KRITISDachG | Meldepflicht grundsätzlich ab 10 Monaten nach Registrierung |
| Erstmeldung eines meldepflichtigen Vorfalls | § 18 KRITISDachG | Unverzüglich, spätestens 24 Stunden nach Kenntnis |
| Ausführlicher Vorfallbericht | § 18 KRITISDachG | Spätestens 1 Monat nach Kenntnis |
Bei einem andauernden Vorfall ist die Erstmeldung entsprechend zu aktualisieren.
Wo erfolgt die Registrierung?
Die Registrierung ist beim BBK vorgesehen und erfolgt über eine gemeinsame Registrierungsmöglichkeit von BBK und BSI, das Melde- und Informationsportal (MIP).
Das BBK ist für die Registrierung nach dem KRITIS-Dachgesetz zuständig.
Was ist mit Audits und Nachweisen?
Hier muss zwischen den gesetzlichen Regelungen unterschieden werden.
Für Betreiber kritischer Anlagen gelten nach § 39 BSIG besondere Nachweispflichten zur Informationssicherheit. Diese sehen grundsätzlich einen dreijährigen Prüfturnus vor, wobei gesetzliche Ausnahmen und Übergangsregelungen zu beachten sind.
Das KRITIS-Dachgesetz enthält daneben eigene Regelungen zur Überprüfung physischer Resilienzmaßnahmen.
Eine allgemeine Pflicht, sämtliche Betreiber nach dem KRITIS-Dachgesetz automatisch alle zwei Jahre zu auditieren, lässt sich daraus nicht ableiten.
7. Was ist ein Resilienzplan und wie erstellt man ihn?
Ein Resilienzplan beschreibt, wie ein Betreiber seine kritischen Anlagen und Dienstleistungen gegen wesentliche Gefahren schützt und wie er bei Störungen handlungsfähig bleibt.
Er ist damit mehr als ein gewöhnlicher IT-Notfallplan.
Der Plan berücksichtigt beispielsweise Gebäude, Versorgungstechnik, Personal, Lieferanten und wichtige Geschäftsabläufe.
Schritt 1 – Kritische Dienstleistungen identifizieren
Zunächst wird festgelegt, welche Dienstleistungen unbedingt aufrechterhalten werden müssen.
In unserem Beispiel ist das die Versorgung von Handelsfilialen mit Lebensmitteln.
Schritt 2 – Abhängigkeiten feststellen
Welche Ressourcen werden benötigt?
Beispielsweise Strom, Kühlung, Gebäude, Transportwege, Personal, IT-Systeme und externe Dienstleister.
Schritt 3 – Gefahren analysieren und Risiken bewerten
Nun wird untersucht, welche Ereignisse die kritische Dienstleistung beeinträchtigen könnten und welche Auswirkungen zu erwarten wären.
Hierzu gehören auch Risiken durch andere Sektoren und externe Versorgungsleistungen.
Schritt 4 – Schutzmaßnahmen festlegen
Auf Grundlage der Risikoanalyse werden geeignete Maßnahmen ausgewählt.
Beispielsweise Ersatzstromversorgung, Brandschutz, Zutrittskontrollen, alternative Lieferketten und Notfallverfahren.
Schritt 5 – Krisenmanagement und Wiederherstellung vorbereiten
Wer entscheidet im Ernstfall? Welche Stellen müssen informiert werden? Wie kann der Betrieb vorübergehend aufrechterhalten werden?
Diese Fragen müssen vor einem Vorfall geklärt werden.
Schritt 6 – Maßnahmen testen und regelmäßig verbessern
Schutzmaßnahmen müssen nicht nur geplant, sondern auch praktisch überprüft werden.
Beispielsweise durch Notstromtests, Krisenübungen oder die Überprüfung alternativer Lieferwege.
Die Ergebnisse sollten dokumentiert werden.
Der Resilienzplan ist bei Bedarf und nach der Risikoanalyse entsprechend zu aktualisieren.
Merke: Ein guter Resilienzplan beschreibt nicht nur, wie eine Störung verhindert werden soll, sondern auch, wie die kritische Dienstleistung trotz einer Störung weitergeführt oder schnell wiederhergestellt werden kann.
8. Praxisbeispiel – Lebensmittelkonzern, Logistikzentrum und Supermarkt
Um die Unterschiede besser zu verstehen, betrachten wir eine fiktive Lebensmittelhandelskette.
Ebene 1 – Der Gesamtkonzern
Der Konzern betreibt zahlreiche Filialen und beschäftigt mehrere tausend Mitarbeiter.
Je nach konkreter Tätigkeit und den gesetzlichen Kriterien kann er als besonders wichtige Einrichtung nach dem BSI-Gesetz gelten.
Dann muss er die entsprechenden Anforderungen an Informationssicherheit und Risikomanagement erfüllen.
Dazu gehören beispielsweise die Absicherung zentraler IT-Systeme, die Behandlung von Sicherheitsvorfällen und die gesetzlich vorgesehenen Meldepflichten.
Ebene 2 – Das große Logistikzentrum
Der Konzern betreibt zusätzlich ein großes Zentrallager.
Dieses ist für die Belieferung zahlreicher Filialen verantwortlich.
Wenn die Anlage die maßgeblichen gesetzlichen Kriterien erfüllt, kann sie als kritische Anlage eingestuft werden.
Dann können zusätzliche Pflichten aus dem KRITIS-Dachgesetz hinzukommen.
Der Betreiber muss beispielsweise relevante physische Gefährdungen betrachten, angemessene Resilienzmaßnahmen umsetzen und einen Resilienzplan erstellen.
Ebene 3 – Die einzelne Supermarktfiliale
Eine gewöhnliche Filiale versorgt ein begrenztes Einzugsgebiet.
Sie erreicht für sich genommen möglicherweise nicht die Voraussetzungen einer kritischen Anlage.
Das bedeutet aber nicht, dass für sie überhaupt keine Sicherheitsanforderungen bestehen.
Als Teil des Konzerns unterliegt sie beispielsweise den internen Sicherheitsvorgaben. Außerdem können die Systeme und Prozesse der Filiale von anderen gesetzlichen Pflichten des Betreibers erfasst sein.
Was zeigt dieses Beispiel?
Ein Unternehmen und seine einzelnen Anlagen müssen rechtlich unterschieden werden.
NIS2 betrachtet die erfassten Einrichtungen und ihre Dienste. Beim KRITIS-Dachgesetz kommt es insbesondere darauf an, ob eine konkrete Anlage für eine kritische Dienstleistung erheblich ist.
Deshalb muss die Betroffenheit sorgfältig geprüft werden. Eine Unternehmensgröße oder Branchenzugehörigkeit allein reicht nicht immer aus.
9. Wann muss ein Sicherheitsvorfall gemeldet werden?
Auch hier unterscheiden sich die Regelwerke.
Meldung nach NIS2 beziehungsweise dem BSI-Gesetz
Für entsprechend verpflichtete Einrichtungen sind erhebliche Sicherheitsvorfälle nach § 32 BSIG grundsätzlich mehrstufig zu melden.
Dazu gehören:
- Eine frühe Meldung unverzüglich, spätestens innerhalb von 24 Stunden
- Eine weitere Meldung unverzüglich, spätestens innerhalb von 72 Stunden
- Eine Abschlussmeldung grundsätzlich spätestens einen Monat nach der 72-Stunden-Meldung
Die Meldepflichten haben wir bereits in Teil 25 ausführlich erklärt.
Meldung nach dem KRITIS-Dachgesetz
Nach § 18 KRITISDachG geht es um Vorfälle, die eine kritische Dienstleistung erheblich beeinträchtigen oder beeinträchtigen könnten.
Dazu kann beispielsweise ein schwerwiegender physischer Ausfall gehören.
Ein entsprechender Vorfall ist nach Beginn der gesetzlichen Meldepflicht unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis zu melden. Ein ausführlicher Bericht ist spätestens einen Monat nach Kenntnis vorzulegen.
Wichtig: Ereignisse, die ausschließlich IT-Sicherheitsvorfälle im Sinne des BSI-Gesetzes sind, fallen nicht schon deshalb unter die zusätzliche Vorfallsdefinition des KRITIS-Dachgesetzes.
Wenn ein Ereignis sowohl IT-Systeme als auch die physische Infrastruktur oder die Erbringung einer kritischen Dienstleistung beeinträchtigt, müssen die jeweils anwendbaren Meldepflichten gesondert geprüft werden.
Eine Meldung nach einem Gesetz ersetzt nicht automatisch alle Meldungen nach anderen gesetzlichen Vorschriften.
10. Welche Verantwortung trägt die Geschäftsführung?
Der Schutz kritischer Anlagen ist nicht ausschließlich Aufgabe der IT-Abteilung oder eines Sicherheitsdienstes.
Nach § 20 KRITISDachG trägt die Geschäftsleitung Verantwortung für die Umsetzung und Überwachung der gesetzlich vorgesehenen Resilienzmaßnahmen.
Sie muss insbesondere dafür sorgen, dass geeignete organisatorische Voraussetzungen geschaffen werden.
Dazu gehört beispielsweise, dass Verantwortlichkeiten eindeutig geregelt sind und notwendige Ressourcen zur Verfügung stehen.
Bei schuldhaften Pflichtverletzungen können unter den gesetzlichen Voraussetzungen Haftungsfolgen entstehen.
Welche Aufgabe hat der IT-Security Coordinator?
Der IT-Security Coordinator beziehungsweise Informationssicherheitsbeauftragte kann die Geschäftsführung insbesondere bei der Abstimmung zwischen Informationssicherheit, IT-Betrieb und Krisenvorsorge unterstützen.
Zu seinen Aufgaben können gehören:
- Technische Abhängigkeiten identifizieren
- Sicherheitsrisiken dokumentieren
- Schnittstellen zwischen IT und physischer Sicherheit abstimmen
- Notfall- und Wiederherstellungsverfahren begleiten
- Die Umsetzung von Sicherheitsmaßnahmen nachverfolgen
- Sicherheitsrelevante Erkenntnisse an die Geschäftsführung berichten
Dabei ist wichtig: Der IT-Security Coordinator ist nicht automatisch für die gesamte physische Sicherheit, den Gebäudeschutz oder das unternehmensweite Krisenmanagement verantwortlich.
Diese Aufgaben müssen zwischen den zuständigen Stellen klar verteilt werden.
11. Welche Vorteile und Herausforderungen bringt das KRITIS-Dachgesetz?
Die gesetzlichen Anforderungen dienen der Verbesserung der Widerstandsfähigkeit kritischer Infrastrukturen.
Die Umsetzung kann jedoch mit erheblichem Aufwand verbunden sein.
| Vorteile | Nachteile beziehungsweise Herausforderungen |
|---|---|
| Kritische Versorgungsleistungen werden systematischer geschützt. | Zusätzlicher organisatorischer und finanzieller Aufwand |
| Physische und organisatorische Gefährdungen werden stärker berücksichtigt. | Risikoanalysen und Resilienzpläne müssen erstellt und gepflegt werden. |
| Krisen und Störungen können besser vorbereitet werden. | Schutzmaßnahmen können Investitionen in Gebäude, Technik und Personal erfordern. |
| Verantwortlichkeiten und Abläufe werden nachvollziehbarer. | Abstimmung zwischen IT, Gebäudemanagement, Sicherheitsdienst und Geschäftsführung erforderlich |
| Die Wiederherstellungsfähigkeit kann verbessert werden. | Gesetzliche Anforderungen und ergänzende Rechtsverordnungen müssen laufend beobachtet werden. |
Eine vollständige Sicherheit kann auch das KRITIS-Dachgesetz nicht garantieren.
Es soll vielmehr dazu beitragen, das Ausmaß schwerwiegender Störungen zu begrenzen und die Versorgung der Bevölkerung widerstandsfähiger zu gestalten.
12. Praktische Checkliste – Was sollten Unternehmen prüfen?
Auch Unternehmen, die derzeit noch nicht sicher wissen, ob sie unter das KRITIS-Dachgesetz fallen, können sich frühzeitig vorbereiten.
- Haben wir geprüft, ob unsere Dienstleistungen zu den erfassten KRITIS-Sektoren gehören?
- Wissen wir, welche Anlagen für unsere wichtigsten Dienstleistungen notwendig sind?
- Beobachten wir die Veröffentlichung der konkretisierenden KRITIS-Verordnung?
- Kennen wir unsere Abhängigkeiten von Strom, Wasser, IT und externen Dienstleistern?
- Haben wir wesentliche physische und organisatorische Gefahren bewertet?
- Sind kritische Bereiche gegen unbefugten Zutritt geschützt?
- Gibt es geeignete Notstrom-, Brandschutz- und Wiederherstellungsverfahren?
- Sind Krisenverantwortliche und Notfallkontakte festgelegt?
- Können wichtige Dienstleistungen bei größeren Störungen zumindest eingeschränkt aufrechterhalten werden?
- Werden Sicherheitsmaßnahmen und Notfallverfahren regelmäßig überprüft und geübt?
- Sind die gesetzlichen Meldepflichten und zuständigen Stellen bekannt?
Diese Fragen sind nicht nur für Betreiber kritischer Anlagen sinnvoll.
Auch kleinere Unternehmen können ihre Widerstandsfähigkeit verbessern, indem sie kritische Abhängigkeiten erkennen und sich auf größere Störungen vorbereiten.
13. Fazit – Cyber- und physische Sicherheit gehören zusammen
NIS2 und das KRITIS-Dachgesetz ergänzen sich beim Schutz wichtiger Dienstleistungen und Infrastrukturen.
Während das BSI-Gesetz insbesondere die Cyber- und Informationssicherheit regelt, stärkt das KRITIS-Dachgesetz vor allem den physischen und organisatorischen Schutz kritischer Anlagen.
Beide Regelwerke betrachten damit unterschiedliche, teilweise überlappende Bereiche der Sicherheit.
Entscheidend ist, dass Unternehmen ihre tatsächlichen Risiken kennen und angemessene Schutzmaßnahmen umsetzen.
Denn es spielt für die Bevölkerung letztlich keine Rolle, ob eine wichtige Versorgungsleistung durch einen Cyberangriff, einen Brand oder einen Stromausfall unterbrochen wird.
Wichtig ist, dass kritische Dienstleistungen möglichst zuverlässig funktionieren – und im Ernstfall schnell wiederhergestellt werden können.
Schlüsselwörter
KRITIS-Dachgesetz, KRITISDachG, NIS2, BSI-Gesetz, Kritische Infrastrukturen, CER-Richtlinie, Resilienz, All-Gefahren-Ansatz, Physische Sicherheit, Cybersecurity, Betreiber kritischer Anlagen, Risikomanagement, Resilienzplan, Meldepflichten, Business Continuity Management, IT-Security Coordinator.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
- KRITIS-Dachgesetz – vollständiger Gesetzestext
- § 4 KRITISDachG – Geltungsbereich und Sektoren
- § 5 KRITISDachG – Erheblichkeit kritischer Anlagen
- § 8 KRITISDachG – Registrierung und Geltungszeitpunkt
- § 12 KRITISDachG – Risikoanalyse
- § 13 KRITISDachG – Resilienzpflichten und Resilienzplan
- § 18 KRITISDachG – Meldewesen
- § 39 BSIG – Nachweispflichten für Betreiber kritischer Anlagen
Offizielle Informationen
- BBK – KRITIS-Dachgesetz
- BBK – Häufige Fragen zum KRITIS-Dachgesetz
- BSI – Informationen zum KRITIS-Dachgesetz
Rechtlicher Hinweis: Dieser Beitrag dient der allgemeinen Information und stellt keine individuelle Betroffenheitsprüfung, Sicherheitsanalyse oder Rechtsberatung dar. Konkrete Pflichten müssen anhand der geltenden gesetzlichen und branchenspezifischen Vorschriften geprüft werden.
Stand: 30. Oktober 2026
Schreibe einen Kommentar