Wie erkennt man einen Cyberangriff? Was sollte ein Unternehmen zuerst tun? Und wann muss ein Sicherheitsvorfall beim BSI gemeldet werden?
Einleitung – Wenn plötzlich ein Cyberangriff festgestellt wird
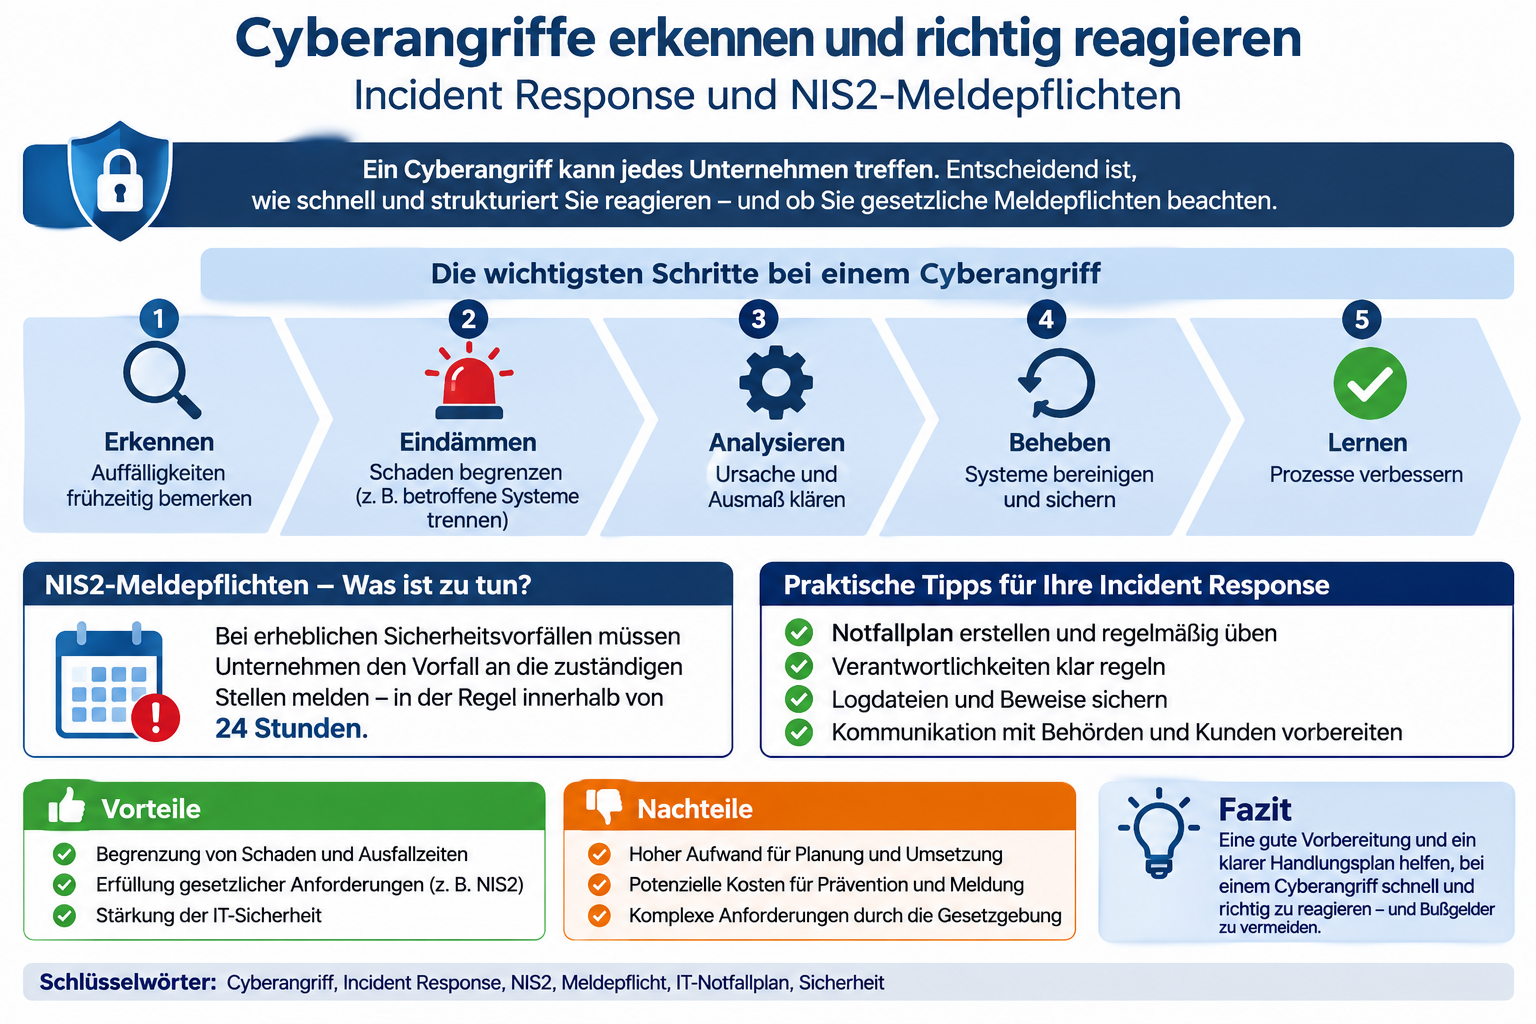
Cyberangriffe erkennen und richtig reagieren – das ist im Ernstfall entscheidend, um größere Schäden zu verhindern.
Stell dir einen Großhandelsbetrieb mit 30 Mitarbeitern vor. Eines Morgens können mehrere Mitarbeiter nicht mehr auf ihre Dateien zugreifen. Der Administrator stellt fest, dass wichtige Dateien durch einen Cyberangriff verschlüsselt wurden.
Jetzt stellen sich viele Fragen:
Wer muss informiert werden? Welche Systeme sollten vom Netzwerk getrennt werden? Darf man die Server einfach neu starten? Und muss der Vorfall beim Bundesamt für Sicherheit in der Informationstechnik (BSI) gemeldet werden?
Gerade in den ersten Stunden eines Cyberangriffs können die richtigen Entscheidungen den Schaden erheblich begrenzen.
Im vorherigen Beitrag haben wir erklärt, wie Unternehmen mit Backups, IT-Notfallplänen und Wiederherstellungsverfahren auf größere IT-Ausfälle vorbereitet sein können.
In diesem Beitrag beschäftigen wir uns damit, wie Cyberangriffe erkannt, untersucht und eingedämmt werden, wie Unternehmen im Ernstfall richtig reagieren und welche gesetzlichen Meldepflichten nach NIS2 bestehen können.
Die beschriebenen Schutzmaßnahmen sind für Unternehmen jeder Größe sinnvoll. Die gesetzlichen NIS2-Meldepflichten gelten jedoch nur für entsprechend verpflichtete Einrichtungen.
1. Was bedeutet Incident Response?
Incident Response bedeutet übersetzt Reaktion auf Sicherheitsvorfälle.
Darunter versteht man einen geregelten Ablauf, mit dem ein Unternehmen Sicherheitsvorfälle erkennt, untersucht, eindämmt und behebt.
Ziel ist es, weitere Schäden zu verhindern und den Geschäftsbetrieb möglichst sicher wiederherzustellen.
Dabei unterscheiden wir drei Begriffe:
| Begriff | Einfaches Beispiel |
|---|---|
| Sicherheitsereignis | Ein Benutzer versucht mehrfach, sich mit einem falschen Passwort anzumelden. |
| Sicherheitsvorfall | Ein Angreifer übernimmt ein Benutzerkonto und greift unberechtigt auf Daten zu. |
| Erheblicher Sicherheitsvorfall | Ein Angriff verursacht oder bedroht schwerwiegende Betriebsstörungen oder andere gesetzlich relevante Schäden. |
Nicht jedes ungewöhnliche Ereignis ist also automatisch ein Cyberangriff.
Und nicht jeder Cyberangriff muss automatisch beim BSI gemeldet werden.
Ob eine Meldepflicht besteht, betrachten wir später genauer.
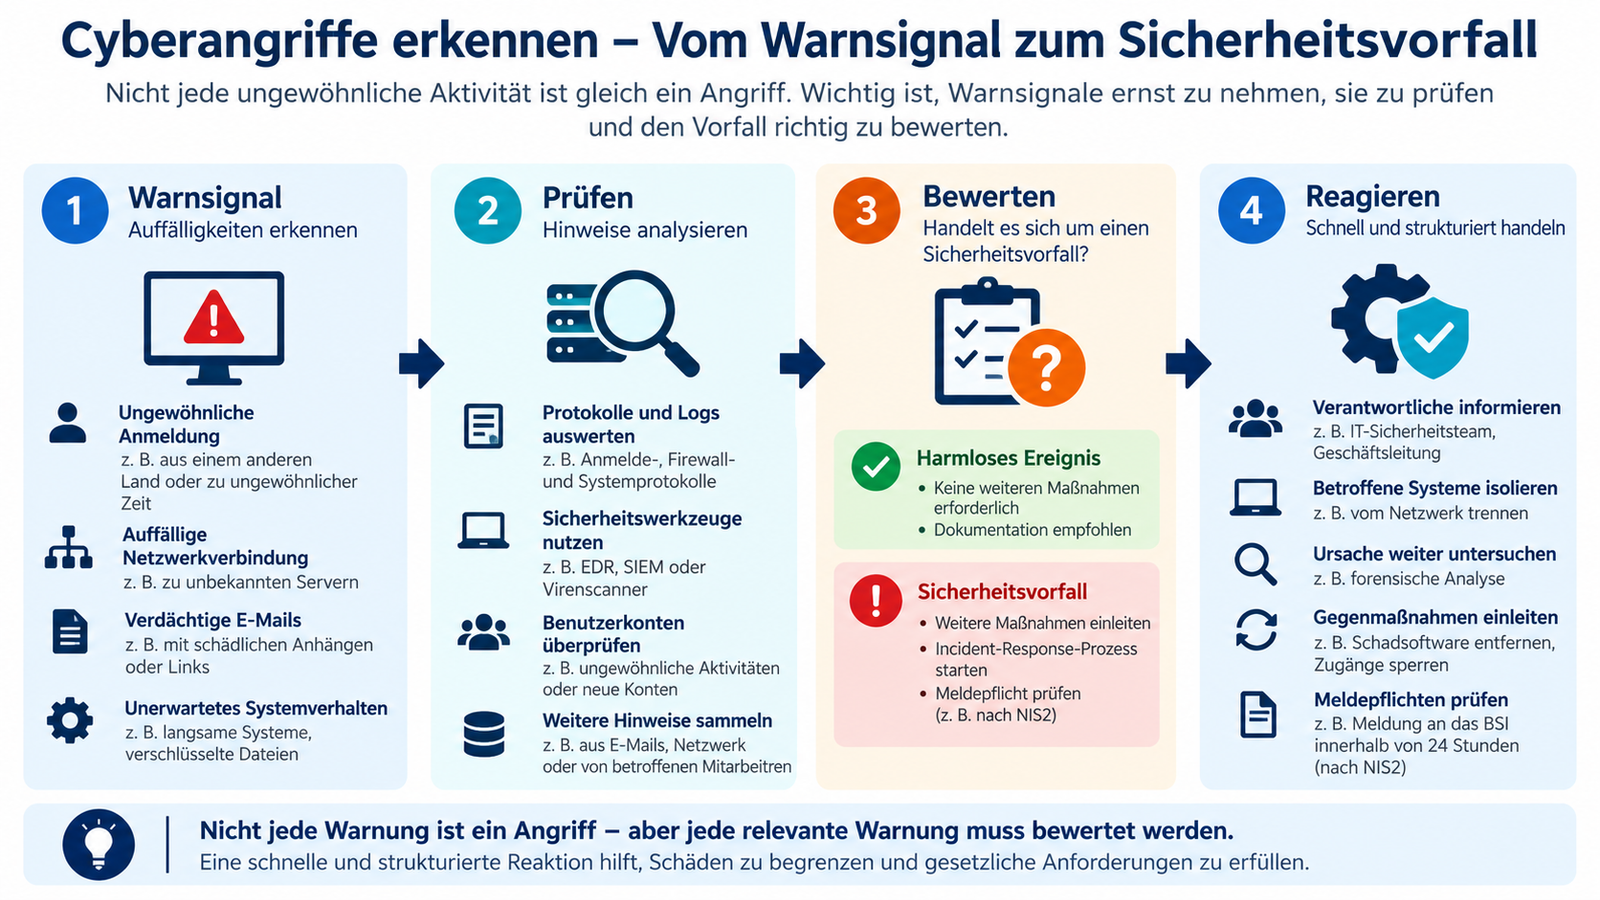
2. Wie erkennt man einen Cyberangriff?
Cyberangriffe werden nicht immer sofort bemerkt.
Häufig versuchen Angreifer zunächst unauffällig, Zugangsdaten zu stehlen, weitere Systeme zu erreichen oder vertrauliche Informationen zu kopieren.
Erst später werden ihre Aktivitäten möglicherweise sichtbar.
Typische Warnsignale sind beispielsweise:
- Unbekannte Anmeldungen an Benutzerkonten
- Ungewöhnlich viele fehlgeschlagene Anmeldeversuche
- Plötzlich veränderte Administratorrechte
- Deaktivierte Sicherheitsprogramme
- Unerwartete Netzwerkverbindungen
- Ungewöhnlich große Datenübertragungen
- Verschlüsselte oder nicht mehr erreichbare Dateien
Welche Sicherheitssysteme können helfen?
Moderne Sicherheitssysteme können ungewöhnliche Aktivitäten automatisch erkennen.
| Technik | Einfach erklärt |
|---|---|
| Antivirus / Endpoint Protection | Erkennt und blockiert bekannte Schadsoftware und bestimmte verdächtige Aktivitäten. |
| EDR | Überwacht Endgeräte, untersucht auffälliges Verhalten und kann beispielsweise einen infizierten Computer isolieren. |
| SIEM | Sammelt und verknüpft Sicherheitsmeldungen verschiedener Systeme, um mögliche Angriffe zu erkennen. |
| SOC | Ein Sicherheitsteam, das Warnmeldungen untersucht und Sicherheitsvorfälle bearbeitet. |
| MDR | Ein externer Dienstleister übernimmt die Überwachung und unterstützt bei der Reaktion auf Angriffe. |
Auch Anmeldeprotokolle von Cloud-Diensten wie Microsoft 365 sollten bei der Überwachung berücksichtigt werden.
Ein kleines Unternehmen benötigt nicht zwangsläufig ein eigenes SOC oder ein umfangreiches SIEM.
Entscheidend ist, dass wichtige Warnmeldungen zuverlässig erkannt, geprüft und bearbeitet werden.
Merke: Eine Sicherheitswarnung allein verhindert keinen Angriff. Jemand muss sie bewerten und bei Bedarf handeln.
3. Wie reagiert man richtig? Die sechs Schritte der Incident Response
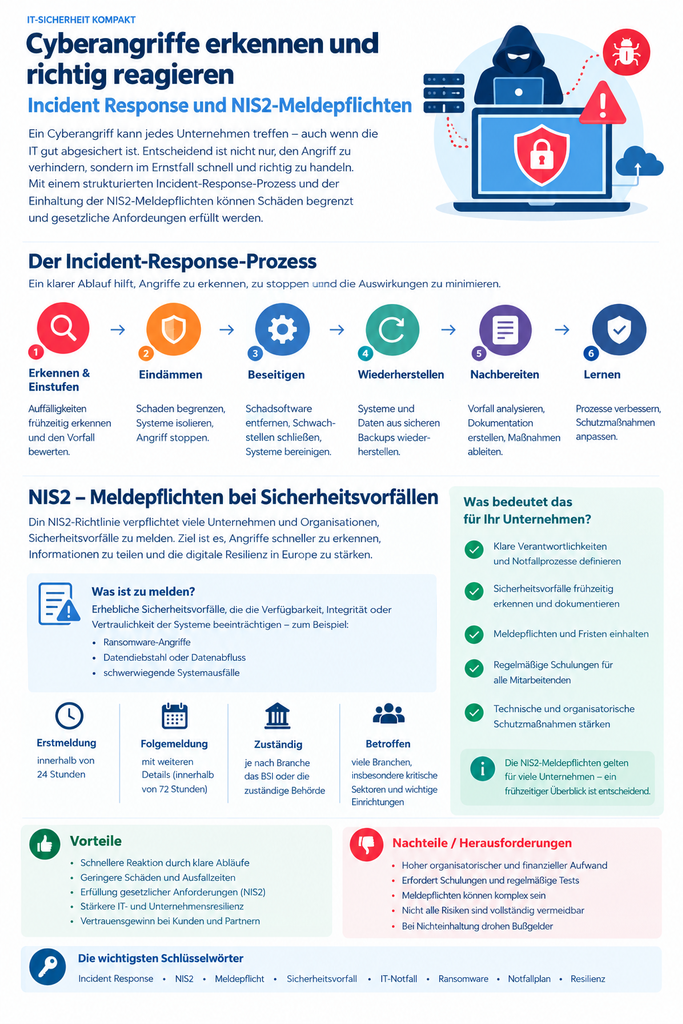
Ein geregelter Ablauf hilft dabei, auch in einer schwierigen Situation die richtigen Entscheidungen zu treffen.
Wir betrachten sechs praktische Schritte, die sich teilweise überschneiden können.
Schritt 1 – Vorbereitung
Die Vorbereitung beginnt bereits vor einem Cyberangriff.
Unternehmen sollten festlegen, wer Sicherheitsmeldungen entgegennimmt, wer Entscheidungen trifft und wie interne oder externe Fachleute erreicht werden können.
Dazu gehören insbesondere:
- Festgelegte Verantwortlichkeiten und Stellvertreter
- Aktuelle Notfallkontakte
- Ein verständlicher Ablaufplan für Sicherheitsvorfälle
- Geeignete Sicherheitsüberwachung
- Geschützte und getestete Backups
- Alternative Kommunikationswege
Wichtig ist auch, diese Abläufe regelmäßig zu üben.
Schritt 2 – Angriff erkennen und bewerten
Wird eine ungewöhnliche Aktivität festgestellt, muss untersucht werden, ob tatsächlich ein Sicherheitsvorfall vorliegt.
Beispielsweise meldet ein Sicherheitssystem, dass sich ein Benutzerkonto nachts von einem unbekannten Gerät angemeldet hat.
Jetzt wird geprüft:
War es der berechtigte Mitarbeiter? Wurde sein Konto übernommen? Auf welche Systeme wurde zugegriffen?
Auch Zeitpunkt, betroffene Systeme und mögliche Auswirkungen müssen möglichst früh dokumentiert werden.
Schritt 3 – Angriff eindämmen
Wurde ein Angriff festgestellt, muss verhindert werden, dass er sich weiter ausbreitet.
Mögliche Sofortmaßnahmen sind:
- Betroffene Computer vom Netzwerk isolieren
- Kompromittierte Benutzerkonten sperren
- Verdächtige Verbindungen blockieren
- Unsichere Fernwartungszugänge vorübergehend deaktivieren
Hier ist jedoch Vorsicht notwendig.
Nicht jeder betroffene Server sollte sofort ausgeschaltet oder neu gestartet werden.
Dadurch könnten wichtige Beweise verloren gehen. Andererseits muss ein laufender Angriff schnell gestoppt werden.
Die richtige Entscheidung hängt von der Situation ab und sollte bei schwerwiegenden Vorfällen mit erfahrenen IT-Sicherheitsspezialisten abgestimmt werden.
Schritt 4 – Ursache untersuchen und beseitigen
Nachdem der Angriff eingegrenzt wurde, muss geklärt werden, wie der Angreifer ins Netzwerk gelangen konnte.
Wurde ein Passwort gestohlen? Gab es eine ungeschützte Sicherheitslücke? Wurden zusätzliche Administratorzugänge angelegt?
Anschließend werden die festgestellten Sicherheitslücken geschlossen und kompromittierte Zugänge abgesichert.
Bei schwerwiegenden Kompromittierungen kann es notwendig sein, Systeme vollständig neu aufzubauen.
Schritt 5 – Systeme sicher wiederherstellen
Jetzt beginnt die kontrollierte Wiederherstellung.
Dabei werden beispielsweise saubere Systeme bereitgestellt, überprüfte Backups zurückgespielt und Anwendungen getestet.
Besonders wichtig ist, dass vorhandene Sicherheitslücken beseitigt wurden und der Angreifer nicht weiterhin Zugriff besitzt.
Wie Wiederherstellungsziele, Backups und die richtige Wiederanlaufreihenfolge geplant werden, haben wir bereits in Teil 24 erklärt.
Schritt 6 – Vorfall auswerten und Verbesserungen umsetzen
Nach dem Angriff sollte das Unternehmen untersuchen, was gut funktioniert hat und wo Schwierigkeiten aufgetreten sind.
Warum konnte der Angreifer eindringen? Wurde der Angriff früh genug erkannt? Waren alle Verantwortlichen erreichbar?
Aus den Ergebnissen werden konkrete Verbesserungen abgeleitet.
Das bezeichnet man auch als Lessons Learned – aus dem Vorfall lernen.
Wichtig: Die Prüfung gesetzlicher Meldepflichten läuft parallel zu diesen Schritten. Sie darf nicht erst nach der Wiederherstellung beginnen.
4. Praxisbeispiel – Ein Ransomware-Angriff im Unternehmen
Kehren wir zu unserem Großhandelsbetrieb zurück.
Ein Mitarbeiter erhält eine gefälschte Microsoft-365-Nachricht. Über den enthaltenen Link gelangt er auf eine manipulierte Anmeldeseite und gibt dort seine Zugangsdaten ein.
Der Angreifer nutzt die gestohlenen Daten, um sich Zugang zu weiteren Systemen zu verschaffen. Schließlich werden wichtige Dateien verschlüsselt.
Was passiert jetzt?
1. Der Angriff wird erkannt.
Mehrere Mitarbeiter melden, dass sie ihre Dateien nicht mehr öffnen können. Gleichzeitig erzeugt das Sicherheitssystem Warnmeldungen.
2. Die IT reagiert.
Der Administrator informiert die zuständigen Verantwortlichen. Betroffene Systeme werden nach Möglichkeit isoliert und kompromittierte Zugänge gesperrt.
3. Der Schaden wird untersucht.
Ein IT-Sicherheitsspezialist überprüft, welche Systeme betroffen sind, wie der Angriff erfolgte und ob möglicherweise Daten gestohlen wurden.
4. Die Meldepflichten werden geprüft.
Die Geschäftsführung lässt beurteilen, ob eine Meldung beim BSI, bei der Datenschutzaufsichtsbehörde oder gegenüber anderen Stellen erforderlich ist.
5. Die Systeme werden wiederhergestellt.
Nach der Eindämmung und Absicherung werden überprüfte Backups verwendet, um die benötigten Anwendungen wiederherzustellen.
6. Das Unternehmen verbessert seine Sicherheit.
Die Zugangssicherheit, Berechtigungen, Überwachung und Wiederherstellungsverfahren werden überprüft und bei Bedarf verbessert.
Die Untersuchung, Eindämmung, Wiederherstellung und Meldeprüfung können gleichzeitig stattfinden.
Sollte man Lösegeld bezahlen?
Bei Ransomware versuchen Angreifer häufig, Unternehmen zur Zahlung eines Lösegelds zu bewegen.
Eine Zahlung garantiert jedoch weder die Wiederherstellung der Daten noch die Löschung gestohlener Informationen. Außerdem können weitere Forderungen folgen.
Deshalb sollten möglichst früh erfahrene Incident-Response-Fachleute eingeschaltet und die zuständigen Strafverfolgungsbehörden einbezogen werden.
Besteht eine Cyberversicherung, sollte diese entsprechend den vereinbarten Melde- und Mitwirkungspflichten frühzeitig informiert werden.
5. Wann muss ein Sicherheitsvorfall beim BSI gemeldet werden?
Für wichtige und besonders wichtige Einrichtungen sieht § 32 des BSI-Gesetzes eine Meldepflicht bei erheblichen Sicherheitsvorfällen vor.
Aber wann ist ein Vorfall erheblich?
Nach § 2 BSIG kann das insbesondere der Fall sein, wenn ein Sicherheitsvorfall:
- Schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste verursacht hat oder verursachen kann.
- Andere Personen oder Unternehmen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann.
Entscheidend sind die tatsächlichen und möglichen Auswirkungen sowie die geltenden gesetzlichen Voraussetzungen.
Zwei einfache Beispiele
Beispiel 1 – Ein infizierter Arbeitsplatzcomputer
Ein Virenschutzprogramm erkennt Schadsoftware auf einem Computer. Das Gerät wird isoliert, der Vorfall untersucht und der Schaden auf das einzelne System begrenzt.
Der Geschäftsbetrieb ist nicht wesentlich beeinträchtigt.
Hier liegt nicht automatisch ein erheblicher, nach § 32 BSIG meldepflichtiger Sicherheitsvorfall vor.
Beispiel 2 – Ein verschlüsselter Unternehmensserver
Ein Ransomware-Angriff legt die gesamte Warenwirtschaft einer NIS2-pflichtigen Einrichtung lahm.
Bestellungen können nicht bearbeitet werden, Lieferungen fallen aus und wichtige Daten sind nicht mehr verfügbar.
Hier kann ein erheblicher Sicherheitsvorfall vorliegen, der beim BSI gemeldet werden muss.
Merke: Nicht die Bezeichnung des Angriffs entscheidet über die Meldepflicht, sondern die gesetzlichen Kriterien und die Auswirkungen.
6. NIS2-Meldepflichten – Welche Fristen gelten?
Wenn ein nach § 32 BSIG verpflichtetes Unternehmen Kenntnis von einem erheblichen Sicherheitsvorfall erlangt, beginnt ein mehrstufiges Meldeverfahren.
| Frist | Was muss gemeldet werden? |
|---|---|
| Unverzüglich, spätestens 24 Stunden | Frühe Erstmeldung mit wesentlichen Informationen und möglichen Hinweisen auf einen böswilligen Angriff oder grenzüberschreitende Auswirkungen |
| Unverzüglich, spätestens 72 Stunden | Weitere Meldung mit erster Bewertung des Vorfalls, seiner Schwere und seiner Auswirkungen |
| Auf Anforderung des BSI | Zwischenmeldung zum aktuellen Stand |
| Spätestens einen Monat nach Übermittlung der 72-Stunden-Meldung | Abschlussmeldung mit Ursachen, Auswirkungen und ergriffenen Maßnahmen |
Dauert der Sicherheitsvorfall zu diesem Zeitpunkt noch an, wird zunächst eine Fortschrittsmeldung eingereicht. Nach abschließender Bearbeitung folgt die Abschlussmeldung.
Wann beginnen die Fristen?
Die 24- und 72-Stunden-Fristen beginnen grundsätzlich, sobald die Einrichtung Kenntnis von einem erheblichen Sicherheitsvorfall erlangt.
Das bedeutet nicht, dass zuerst sämtliche technischen Einzelheiten bekannt sein müssen.
Ein Unternehmen darf eine erforderliche Erstmeldung nicht so lange hinauszögern, bis die vollständige forensische Untersuchung abgeschlossen ist.
Neue Erkenntnisse können in den weiteren Meldungen ergänzt werden.
Für einzelne Branchen und Einrichtungsarten können besondere gesetzliche Regelungen gelten.
Wo erfolgt die Meldung?
Die Meldung erfolgt grundsätzlich über das offizielle BSI-Portal.
Für bestimmte Einrichtungen, insbesondere Betreiber kritischer Anlagen, können bestehende Meldewege im Übergang weiterverwendet werden.
Unternehmen sollten deshalb schon vor einem Sicherheitsvorfall prüfen, welcher Meldeweg für sie gilt und wer die Meldung durchführen darf.
Müssen auch Kunden informiert werden?
Unter bestimmten Voraussetzungen ja.
Nach § 35 BSIG kann das BSI anordnen, dass die Empfänger eines betroffenen Dienstes über einen erheblichen Sicherheitsvorfall informiert werden müssen.
Für bestimmte Sektoren bestehen außerdem besondere Informationspflichten bei erheblichen Cyberbedrohungen.
Die genauen Pflichten hängen von der Einrichtungsart und der Situation ab.
7. NIS2 und DSGVO – Was ist der Unterschied?
Ein Cyberangriff kann gleichzeitig mehrere gesetzliche Meldepflichten auslösen.
Dabei müssen zwei Fragen getrennt betrachtet werden.
NIS2 / BSI-Gesetz: Liegt bei einer entsprechend verpflichteten Einrichtung ein erheblicher Sicherheitsvorfall nach dem BSIG vor?
DSGVO: Wurde der Schutz personenbezogener Daten verletzt und besteht eine datenschutzrechtliche Meldepflicht?
Ein Beispiel
Ein Angreifer verschlüsselt einen Server mit Kundendaten.
Möglicherweise wurden Daten auch kopiert.
Jetzt muss geprüft werden, ob sowohl ein erheblicher Sicherheitsvorfall nach dem BSIG als auch eine Datenschutzverletzung vorliegt.
Eine Verletzung des Schutzes personenbezogener Daten kann auch durch Verlust, Zerstörung oder unbefugte Veränderung entstehen. Ein nachgewiesener Datendiebstahl ist dafür nicht zwingend erforderlich.
Nach Artikel 33 DSGVO muss eine meldepflichtige Datenschutzverletzung grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Datenschutzaufsichtsbehörde gemeldet werden.
Die Meldung kann unterbleiben, wenn die Datenschutzverletzung voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat.
Bei einem voraussichtlich hohen Risiko kann zusätzlich die Benachrichtigung betroffener Personen nach Artikel 34 DSGVO erforderlich sein.
Wichtig: Eine Meldung beim BSI ersetzt nicht automatisch eine erforderliche Datenschutzmeldung – und umgekehrt.
8. Warum ist die Beweissicherung wichtig?
Bei einem Cyberangriff muss möglichst nachvollzogen werden, was passiert ist.
Dafür werden beispielsweise Anmeldeprotokolle, Firewall-Logs, Sicherheitswarnungen und Informationen über auffällige Programme oder Netzwerkverbindungen benötigt.
Diese Daten helfen, den Angriffsweg und die betroffenen Systeme zu ermitteln.
Wird ein Server vorschnell gelöscht oder neu installiert, können wichtige Hinweise verloren gehen.
Deshalb sollten relevante Informationen möglichst früh und geschützt gesichert werden.
Bei schweren Vorfällen kann eine professionelle IT-forensische Untersuchung notwendig sein.
Dabei gilt: Beweissicherung und schnelle Schadensbegrenzung müssen sinnvoll aufeinander abgestimmt werden.
Eine notwendige Eindämmung darf nicht unangemessen verzögert werden.
Alle wichtigen Entscheidungen und Maßnahmen sollten mit Zeitpunkt und verantwortlicher Person dokumentiert werden.
9. Wer trägt bei einem Sicherheitsvorfall die Verantwortung?
Ein schwerwiegender Cyberangriff ist nicht ausschließlich eine Aufgabe des Administrators.
| Beteiligter | Typische Aufgabe |
|---|---|
| Geschäftsführung | Wesentliche Entscheidungen treffen und Ressourcen bereitstellen |
| IT-Abteilung | Technische Untersuchung, Eindämmung und Wiederherstellung |
| IT-Security Coordinator / ISB | Sicherheitsbewertung und Koordination unterstützen |
| Externe IT-Sicherheitsspezialisten | Fachliche Unterstützung bei Incident Response und IT-Forensik |
| Datenschutzbeauftragter | Datenschutzrechtliche Auswirkungen beurteilen |
| Rechtsberatung | Gesetzliche Melde- und Informationspflichten prüfen |
In kleinen Unternehmen können mehrere Aufgaben von einer Person übernommen werden.
Entscheidend ist, dass die Zuständigkeiten vor einem Sicherheitsvorfall bekannt sind.
Vorteile und Herausforderungen eines geregelten Incident-Response-Prozesses
| Vorteile | Herausforderungen |
|---|---|
| Schnellere Reaktion auf Angriffe | Planung und Pflege benötigen Zeit |
| Geringere Schäden und Ausfallzeiten | Mitarbeiter müssen geschult werden |
| Klare Verantwortlichkeiten | Technische Überwachung verursacht Kosten |
| Bessere Dokumentation | Regelmäßige Übungen sind erforderlich |
| Bessere Vorbereitung auf Meldepflichten | Komplexe Vorfälle benötigen Fachwissen |
Ein geregelter Ablauf verhindert nicht jeden Cyberangriff. Er kann aber entscheidend dazu beitragen, Schäden zu begrenzen und den Betrieb sicherer wiederherzustellen.
10. Praktische Checkliste – Ist unser Unternehmen vorbereitet?
Mit dieser Checkliste lässt sich eine erste Einschätzung vornehmen.
- Gibt es einen dokumentierten Ablauf für Sicherheitsvorfälle?
- Sind Verantwortliche und Stellvertreter festgelegt?
- Sind externe IT-Sicherheitsspezialisten erreichbar?
- Werden wichtige Sicherheitswarnungen überwacht und bearbeitet?
- Ist bekannt, wie betroffene Systeme schnell isoliert werden können?
- Sind die wichtigsten Protokolldaten ausreichend geschützt?
- Gibt es geeignete Backups und getestete Wiederherstellungsverfahren?
- Sind alternative Kommunikationswege vorbereitet?
- Ist geklärt, welche gesetzlichen Meldepflichten bestehen können?
- Sind die erforderlichen Meldewege vorbereitet?
- Werden Sicherheitsvorfälle dokumentiert und ausgewertet?
- Werden die Abläufe regelmäßig überprüft und geübt?
Bereits ein einfacher und verständlicher Incident-Response-Plan kann kleinen Unternehmen helfen, im Ernstfall schneller und gezielter zu reagieren.
11. Fazit – Auf einen Cyberangriff sollte man vorbereitet sein
Kein Unternehmen kann Cyberangriffe vollständig ausschließen.
Umso wichtiger ist es, auffällige Aktivitäten frühzeitig zu erkennen, Angriffe möglichst schnell einzudämmen und betroffene Systeme sicher wiederherzustellen.
Dafür braucht es nicht zwangsläufig eine große Sicherheitsabteilung.
Auch kleinere Betriebe profitieren von klaren Verantwortlichkeiten, geeigneten Sicherheitssystemen, aktuellen Notfallkontakten und einem verständlichen Handlungsplan.
Für NIS2-pflichtige Unternehmen kommen gesetzliche Anforderungen an die Behandlung und Meldung erheblicher Sicherheitsvorfälle hinzu.
Der wichtigste Grundsatz lautet:
Bei einem Cyberangriff sollte nicht erst entschieden werden müssen, wer zuständig ist und was als Nächstes zu tun ist.
Wie geht es in unserer Blogreihe weiter?
Im nächsten Beitrag beschäftigen wir uns mit einem weiteren wichtigen Bereich der Informationssicherheit:
Teil 26: IT-Grundschutz – Gefährdungen erkennen und Schutzmaßnahmen ableiten
Dabei betrachten wir, wie sich Unternehmen gegen Feuer, Wasser, Stromausfälle, technische Defekte, menschliche Fehler und andere Gefährdungen schützen können.
Denn Informationssicherheit bedeutet nicht nur Schutz vor Cyberkriminellen.
Schlüsselwörter
Incident Response, Sicherheitsvorfall, Cyberangriff, NIS2, BSIG, BSI, Meldepflichten, Ransomware, IT-Notfallmanagement, Incident Response Plan, IT-Forensik, Beweissicherung, EDR, SIEM, SOC, MDR, DSGVO, Informationssicherheitsbeauftragter, IT-Security Coordinator.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
- § 2 BSIG – Begriffsbestimmungen
- § 30 BSIG – Risikomanagementmaßnahmen
- § 32 BSIG – Meldepflichten
- § 35 BSIG – Unterrichtungspflichten
- Datenschutz-Grundverordnung – Artikel 33 und 34
Technische Empfehlungen
- Bundesamt für Sicherheit in der Informationstechnik
- BSI-Portal – Registrierung und Sicherheitsvorfälle
- NIST SP 800-61 Revision 3 – Incident Response
Rechtlicher Hinweis: Der Beitrag dient der allgemeinen Information und stellt keine individuelle IT-Sicherheitsprüfung oder Rechtsberatung dar. Für bestimmte Branchen und Einrichtungen können zusätzliche gesetzliche Anforderungen gelten.
Stand: 30. Oktober 2026
Schreibe einen Kommentar