Datensicherheit einfach erklärt: Wie schützen wir Daten und IT-Systeme?
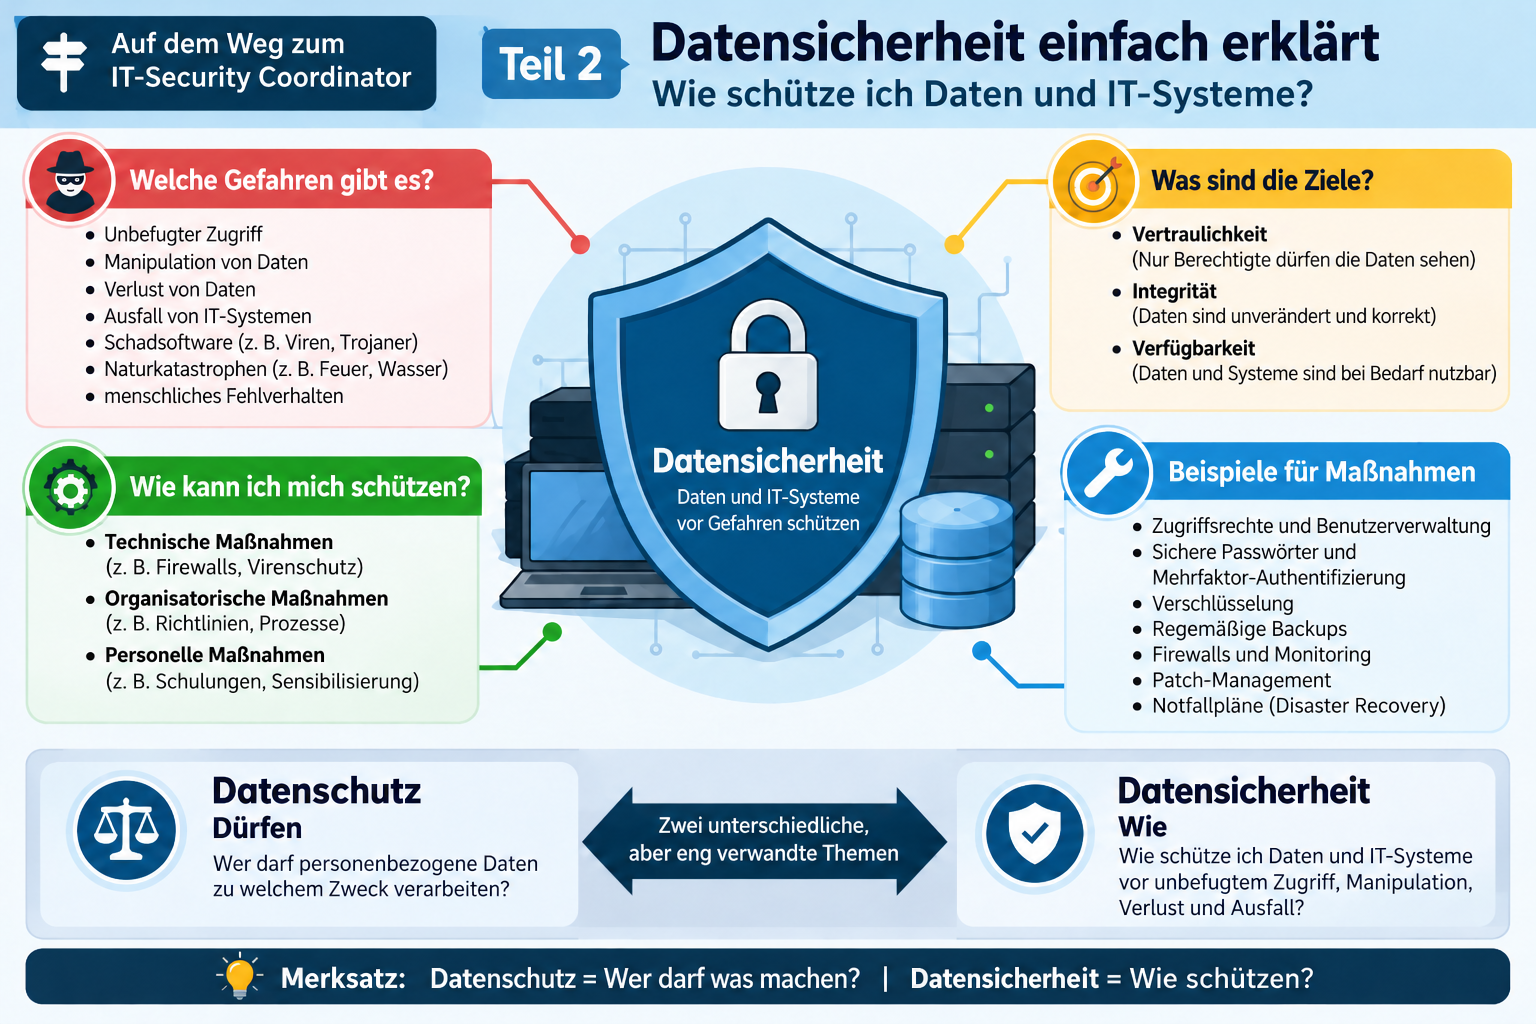
Während sich der Datenschutz hauptsächlich mit personenbezogenen Daten und deren zulässiger Verarbeitung beschäftigt, geht es bei der Datensicherheit um den Schutz von Daten und IT-Systemen insgesamt.
Datensicherheit umfasst technische und organisatorische Maßnahmen, um Daten unter anderem vor Verlust, Veränderung, Missbrauch und Manipulation zu schützen.
Die zentrale Frage lautet:
Wie schütze ich meine Daten und Systeme?
Die drei klassischen Schutzziele
Vertraulichkeit
Leitfrage:
Wer darf die Daten sehen?
Nur berechtigte Personen dürfen auf bestimmte Daten zugreifen.
Beispiel: Nur die Personalabteilung darf Gehaltsdaten einsehen.
Integrität
Leitfrage:
Sind die Daten noch korrekt und unverändert?
Daten sollen vollständig, korrekt und unverfälscht bleiben.
Beispiel: Eine Rechnung über 1.000 Euro darf nicht unbemerkt auf 10.000 Euro geändert werden.
Verfügbarkeit
Leitfrage:
Sind Daten und Systeme verfügbar, wenn sie benötigt werden?
Daten und Systeme sollen dann nutzbar sein, wenn sie gebraucht werden.
Beispiel: Fällt ein Server aus, sollte ein Unternehmen durch geeignete Maßnahmen möglichst schnell weiterarbeiten können.
Kurz zusammengefasst:
Vertraulichkeit = Wer darf es sehen? Integrität = Sind die Daten korrekt und unverändert? Verfügbarkeit = Sind die Daten da, wenn sie gebraucht werden?
Typische Maßnahmen
Beispiele sind:
Firewall
Virenschutz
Benutzerrechte
VLANs
RAID
USV
getrennte Backup-Systeme
Schulung der Benutzer
Entscheidend ist dabei das Zusammenspiel mehrerer Maßnahmen.
Die verschiedenen Kontrollen
Zutrittskontrolle
Wer darf in den Raum?
Beispiel: Ein Serverraum ist nur mit einer Chipkarte zugänglich.
Zugangskontrolle
Wer darf das IT-System benutzen?
Beispiele:
Benutzername und Passwort
Mehrfaktor-Authentifizierung
Smartcard
Zugriffskontrolle
Was darf ein angemeldeter Benutzer anschließend tun?
Beispiel: Ein Mitarbeiter darf den Abteilungsordner öffnen, aber nicht die Personalakten.
Eingabekontrolle
Wer hat wann welche Daten eingegeben oder verändert?
Beispiel:
Ein Protokoll zeigt, welcher Benutzer einen Kundendatensatz geändert hat.
Typische Maßnahmen:
Audit-Logs
Änderungsprotokolle
Versionierung
Zeitstempel
Weitergabekontrolle
Wer darf welche Daten weitergeben?
Mögliche Maßnahmen:
Verschlüsselung
sichere Übertragungswege
Protokollierung
Einschränkung externer Freigaben
Verfügbarkeitskontrolle
Wie verhindere ich Verlust oder Zerstörung von Daten?
Typische Maßnahmen:
RAID
USV
redundante Systeme
Ersatzhardware
Datensicherung
Auftragskontrolle
Wer darf eine Verarbeitung beauftragen und ist nachvollziehbar, wer dies getan hat?
Dabei soll geregelt und nachvollziehbar sein, wer entsprechende Aufträge erteilen darf.
Zweckbindung und Trennungsgebot
Werden Daten nur für ihren vorgesehenen Zweck verwendet und sinnvoll getrennt?
Daten sollen ihrem Zweck entsprechend und möglichst getrennt verarbeitet beziehungsweise gespeichert werden.
Datensicherung
Wie können verlorene Daten wiederhergestellt werden?
Eine zusätzliche Kopie wichtiger Daten ermöglicht eine Wiederherstellung bei Datenverlust.
Warum RAID kein Backup ist
RAID kann die Verfügbarkeit erhöhen, wenn beispielsweise eine Festplatte ausfällt.
Es schützt jedoch nicht automatisch vor:
versehentlichem Löschen
Schadsoftware
Ransomware
Brand
Diebstahl
fehlerhaften Änderungen
Deshalb wird zusätzlich eine Datensicherung benötigt.
Merksatz
Datensicherheit umfasst technische und organisatorische Maßnahmen (TOM’s), mit denen Daten und IT-Systeme geschützt werden.
Schreibe einen Kommentar