Im ersten Teil meiner Reihe „Auf dem Weg zum IT-Security Coordinator“ geht es um den Datenschutz.
Datenschutz bedeutet vereinfacht gesagt, personenbezogene Daten vor Missbrauch und unzulässiger Verarbeitung zu schützen. Dazu gehören beispielsweise Name, Adresse, Alter, Gesundheitsdaten, Steuerdaten oder andere Informationen, die sich einer Person zuordnen lassen.
Die zentrale Frage lautet:
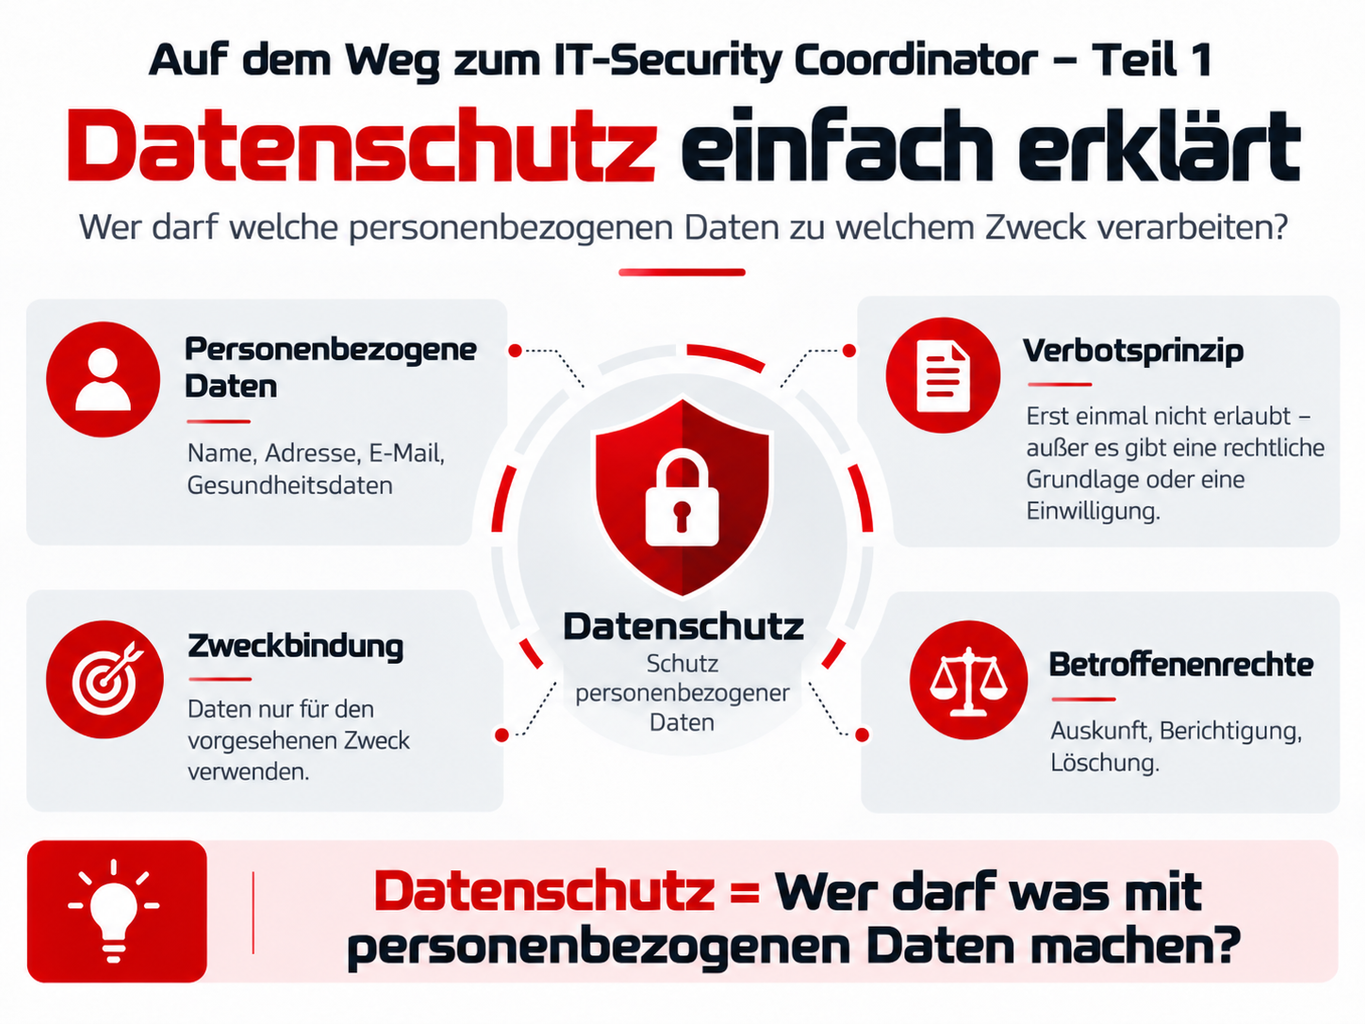
Wer darf welche personenbezogenen Daten zu welchem Zweck verarbeiten?
Was sind personenbezogene Daten?
Personenbezogene Daten sind Informationen, die sich auf eine bestimmte oder bestimmbare Person beziehen.
Bestimmt bedeutet:
Die Person ist direkt erkennbar.
Beispiel:
„Max Mustermann, Musterstraße 1“
Hier ist sofort klar, um welche Person es geht.
Bestimmbar bedeutet:
Die Person ist nicht direkt genannt, kann aber mit zusätzlichen Informationen ermittelt werden.
Beispiel:
„Mitarbeiter-Nr. 4711“
Allein anhand der Nummer weiß man vielleicht noch nicht, wer gemeint ist. Gibt es aber eine Zuordnungsliste, über die sich die Nummer einer bestimmten Person zuordnen lässt, ist diese Person bestimmbar.
Bestimmt = direkt erkennbar
Bestimmbar = mit zusätzlichen Informationen ermittelbar
Typische personenbezogene Daten sind zum Beispiel:
- Name und Anschrift
- Geburtsdatum
- Telefonnummer
- E-Mail-Adresse
- Kontodaten
- Gehaltsdaten
- Krankenakten
- Steuerunterlagen
DSGVO und BDSG
Zu den wichtigsten rechtlichen Grundlagen gehören die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union und das Bundesdatenschutzgesetz (BDSG).
Sie bilden einen wichtigen rechtlichen Rahmen für den Umgang mit personenbezogenen Daten und regeln unter anderem, unter welchen Voraussetzungen solche Daten verarbeitet werden dürfen und welche Rechte betroffene Personen haben.
Das Verbotsprinzip beim Umgang mit personenbezogenen Daten
Beim Umgang mit personenbezogenen Daten gilt vereinfacht gesagt ein Verbot mit Erlaubnisvorbehalt.
Das bedeutet:
Personenbezogene Daten dürfen grundsätzlich nicht einfach beliebig erhoben, gespeichert oder verarbeitet werden. Für die Verarbeitung muss eine entsprechende rechtliche Grundlage vorhanden sein oder eine wirksame Einwilligung der betroffenen Person vorliegen.
Der Grundgedanke ist also:
Nicht alles ist automatisch erlaubt. Erst muss geprüft werden, ob die Verarbeitung zulässig ist.
Beispiel
Ein Unternehmen benötigt die Bankverbindung eines Mitarbeiters, um dessen Gehalt zu überweisen.
Für diesen Zweck darf die Bankverbindung verarbeitet werden.
Das bedeutet aber nicht automatisch, dass das Unternehmen dieselben Daten auch für einen völlig anderen Zweck verwenden darf.
Ein einfacher Merksatz lautet:
Personenbezogene Daten verarbeiten? Erst prüfen, ob es dafür eine zulässige Grundlage gibt.
Dieses Grundprinzip wird im Datenschutz besonders wichtig, weil es genau zur Kernfrage passt: Darf ich diese Daten überhaupt verarbeiten?
Rechte der betroffenen Personen
Werden personenbezogene Daten verarbeitet, haben betroffene Personen verschiedene Rechte.
Dazu gehören beispielsweise:
- Recht auf Auskunft
- Recht auf Berichtigung
- Recht auf Löschung
- Recht auf Datenübertragbarkeit
- Recht auf Einschränkung beziehungsweise Sperrung der Verarbeitung
Beispiel
Ein Kunde möchte wissen, welche Daten ein Unternehmen über ihn gespeichert hat.
Dann kann er grundsätzlich Auskunft darüber verlangen.
Zweckbindung und Datenminimierung
Ein wichtiger Grundsatz des Datenschutzes ist die Zweckbindung.
Daten sollten nur für den Zweck verwendet werden, für den sie erhoben wurden.
Beispiel:
Eine E-Mail-Adresse wurde für die Bearbeitung einer Bestellung gespeichert. Das bedeutet nicht automatisch, dass sie anschließend für jeden beliebigen anderen Zweck verwendet werden darf.
Eng damit verbunden ist die Datenminimierung.
Das bedeutet:
Es sollen nur die Daten erhoben und verarbeitet werden, die tatsächlich benötigt werden.
Beispiel
Für den Versand eines Newsletters benötigt ein Unternehmen normalerweise keine Bankverbindung oder Krankenversicherungsnummer.
Datenschutz braucht auch technische Maßnahmen
Datenschutz ist nicht nur ein rechtliches oder organisatorisches Thema.
Personenbezogene Daten müssen auch technisch geschützt werden.
Typische Maßnahmen sind:
- Benutzerrechte
- Zugriffsberechtigungen
- sichere Passwörter
- Mehrfaktor-Authentifizierung
- Verschlüsselung
- Firewalls
- Virenschutz
- Protokollierung
- Schulung von Mitarbeitern
Damit entsteht bereits die Verbindung zur Datensicherheit.
Datenschutz und Datensicherheit sind nicht dasselbe
Die Begriffe werden häufig miteinander verwechselt.
Der Unterschied lässt sich sehr einfach formulieren:
Datenschutz fragt: Darf ich diese personenbezogenen Daten verarbeiten?
Datensicherheit fragt: Wie schütze ich die Daten technisch und organisatorisch?
Ein Unternehmen kann beispielsweise eine Kundendatenbank hervorragend verschlüsseln und technisch sehr gut absichern.
Wenn die Daten aber ohne zulässige Grundlage verarbeitet werden, besteht trotzdem ein Datenschutzproblem.
Ein Beispiel aus dem Alltag
Nehmen wir eine digitale Personalakte.
Darin befinden sich beispielsweise:
- Name
- Adresse
- Bankverbindung
- Gehalt
- Krankmeldungen
Beim Datenschutz geht es unter anderem um die Fragen:
- Welche dieser Daten dürfen gespeichert werden?
- Zu welchem Zweck dürfen sie verarbeitet werden?
- Wer darf sie verwenden?
- Wie lange dürfen sie gespeichert werden?
- Welche Rechte hat der betroffene Mitarbeiter?
Die Frage, wie diese Daten technisch geschützt werden, gehört dagegen zur Datensicherheit.
Datenschutz auf einen Blick
| Frage | Datenschutz |
|---|---|
| Was wird geschützt? | personenbezogene Daten |
| Wen schützt der Datenschutz? | die betroffene Person |
| Kernfrage | Darf ich diese Daten verarbeiten? |
| Wichtige Prinzipien | Zweckbindung, Datenminimierung, rechtmäßige Verarbeitung |
| Rechtsgrundlagen | DSGVO und BDSG |
| Typische Rechte | Auskunft, Berichtigung, Löschung, Datenübertragbarkeit |
Merksatz
Merksatz
Datenschutz = Wer darf was mit personenbezogenen Daten machen?
Im nächsten Teil geht es um die Datensicherheit – also darum, wie Daten und IT-Systeme vor unberechtigtem Zugriff, Manipulation und Ausfall geschützt werden können.
Schreibe einen Kommentar