Verschlüsselung ist ein zentraler Bestandteil moderner IT-Sicherheit. Sie schützt Daten davor, von Unbefugten gelesen zu werden. Im Alltag begegnet sie uns ständig – etwa bei HTTPS-Webseiten, VPN-Verbindungen, verschlüsselten Festplatten, Backups, Cloud-Diensten oder E-Mails.
Grundsätzlich gibt es drei wichtige Arten der Verschlüsselung:
- symmetrische Verschlüsselung
- asymmetrische Verschlüsselung
- hybride Verschlüsselung
Was bedeutet Verschlüsselung?
Bei einer Verschlüsselung werden lesbare Daten – der sogenannte Klartext – mit Hilfe eines mathematischen Verfahrens und eines Schlüssels in einen nicht lesbaren Geheimtext beziehungsweise Ciphertext umgewandelt.
Vereinfacht:
Klartext → Verschlüsselung + Schlüssel → Ciphertext
Beim Empfänger läuft der Vorgang umgekehrt:
Ciphertext → Entschlüsselung + Schlüssel → Klartext
Wichtig ist dabei: Moderne Verschlüsselung beruht nicht darauf, dass das verwendete Verfahren geheim ist. Der Algorithmus darf bekannt sein. Entscheidend ist, dass der Schlüssel geschützt bleibt.
Die drei Verschlüsselungsarten
Die drei grundlegenden Verschlüsselungsarten unterscheiden sich vor allem darin, welche Schlüssel verwendet werden und wie diese zwischen den Kommunikationspartnern ausgetauscht werden.
1. Symmetrische Verschlüsselung
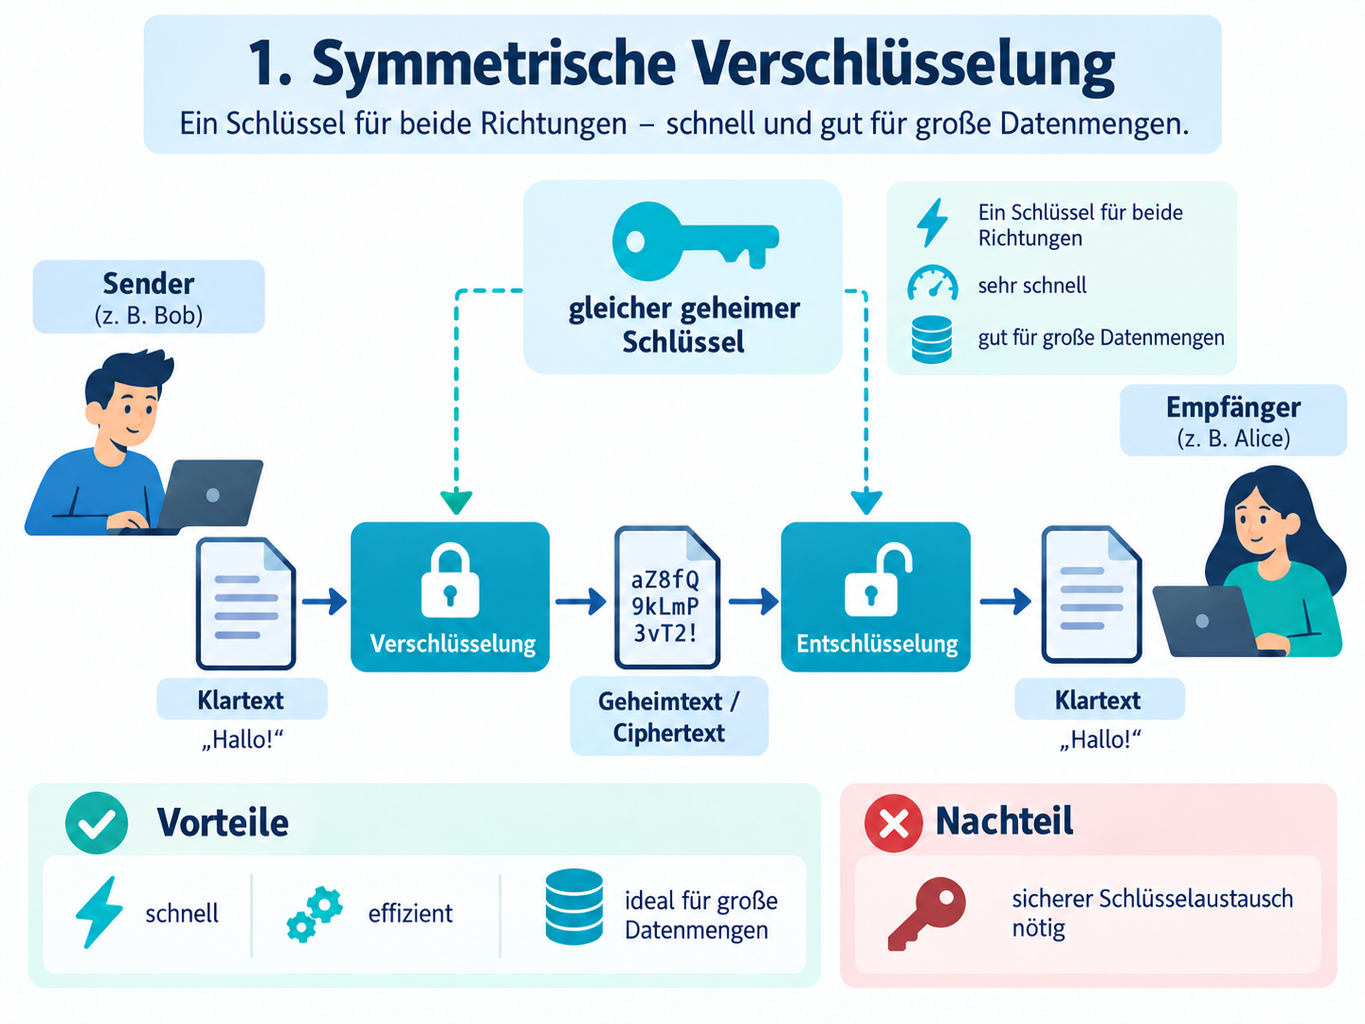
Bei der symmetrischen Verschlüsselung verwenden Sender und Empfänger denselben geheimen Schlüssel.
Mit diesem Schlüssel werden die Daten sowohl verschlüsselt als auch wieder entschlüsselt.
Vereinfacht:
Daten → geheimer Schlüssel → verschlüsselte Daten → gleicher Schlüssel → Daten
Das Verfahren ist sehr schnell und eignet sich deshalb hervorragend zur Verschlüsselung großer Datenmengen.
Typische Einsatzbereiche sind beispielsweise:
- Festplattenverschlüsselung
- verschlüsselte Backups
- VPN-Verbindungen
- Datei- und Datenbankverschlüsselung
- verschlüsselte Netzwerkkommunikation
Das eigentliche Problem besteht beim Schlüsselaustausch.
Wenn beide Seiten denselben geheimen Schlüssel benötigen, stellt sich die Frage:
Wie gelangt der Schlüssel sicher zum Empfänger, ohne dass ein Angreifer ihn ebenfalls erhält?
Vorteile
- sehr schnell
- geringer Rechenaufwand
- gut für große Datenmengen geeignet
Nachteile
- geheimer Schlüssel muss sicher ausgetauscht werden
- Schlüssel müssen sicher gespeichert und verwaltet werden
2. Asymmetrische Verschlüsselung
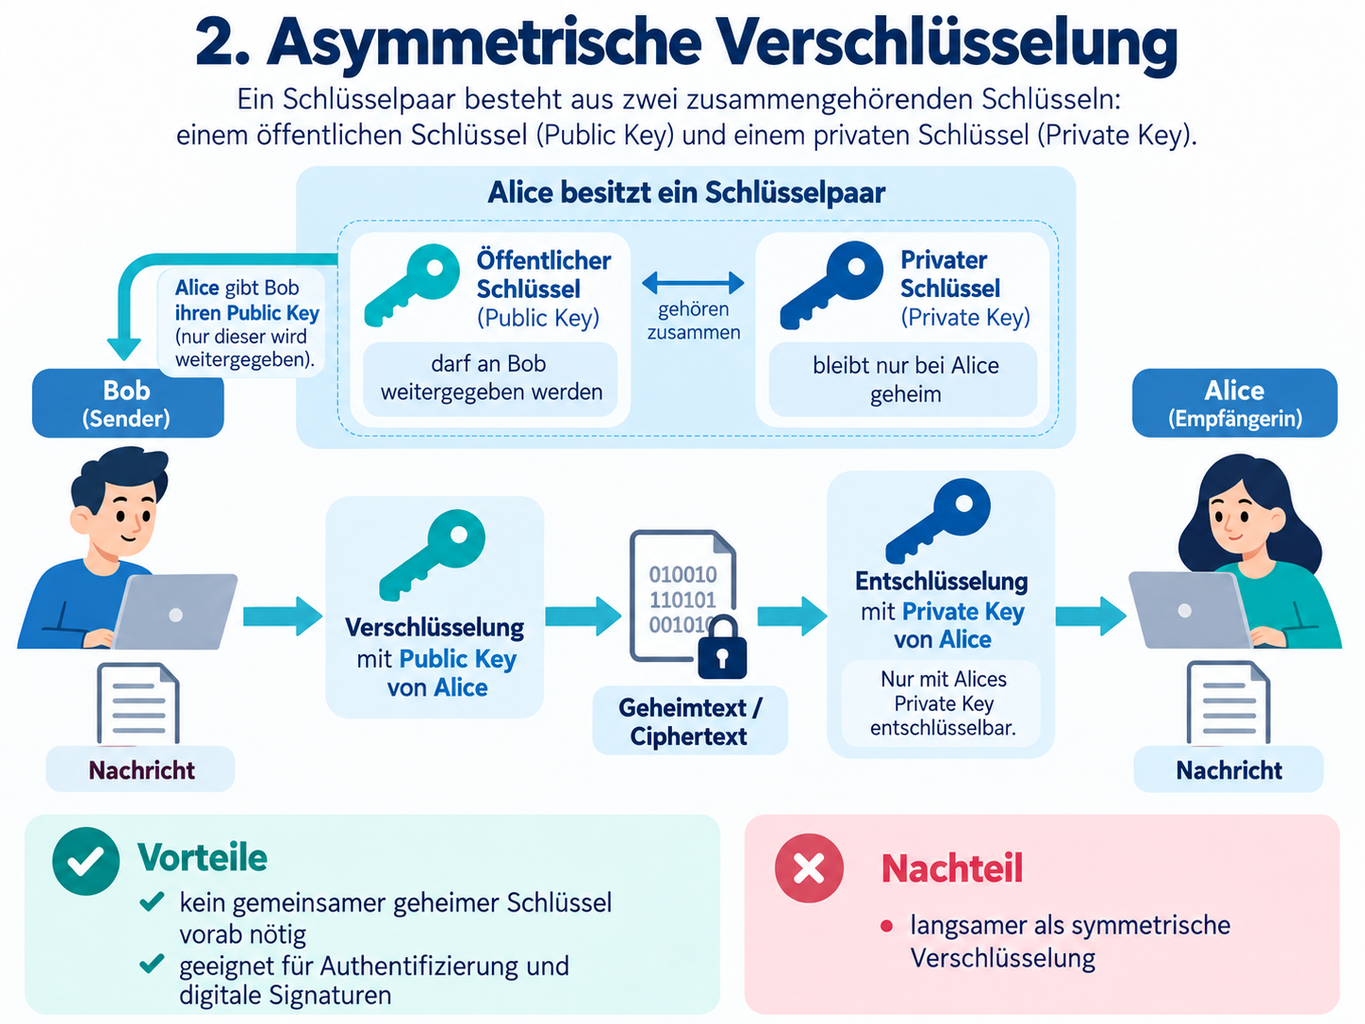
Bei der asymmetrischen Kryptografie gibt es ein zusammengehörendes Schlüsselpaar:
Public Key – öffentlicher Schlüssel
Private Key – privater Schlüssel
Der Public Key darf öffentlich verteilt werden. Der Private Key bleibt geheim und sollte nur seinem Besitzer zugänglich sein.
Asymmetrische Kryptografie wird für verschiedene Aufgaben eingesetzt. Dabei kommen je nach Zweck unterschiedliche Verfahren zum Einsatz.
RSA kann beispielsweise zur asymmetrischen Verschlüsselung und für digitale Signaturen verwendet werden.
Diffie-Hellman, ECDH und ECDHE dienen dagegen hauptsächlich dazu, zwischen zwei Kommunikationspartnern sicher ein gemeinsames Geheimnis beziehungsweise gemeinsame Sitzungsschlüssel aufzubauen.
ECDSA ist wiederum ein Verfahren für digitale Signaturen.
Wichtig ist deshalb:
Asymmetrische Kryptografie ist ein Oberbegriff für verschiedene Verfahren. Nicht jedes asymmetrische Verfahren dient direkt zur Verschlüsselung.
Einfaches Beispiel für asymmetrische Verschlüsselung
Alice besitzt ein Schlüsselpaar.
Bob möchte Alice eine vertrauliche Nachricht schicken und verwendet dafür Alices Public Key.
Nachricht → Public Key von Alice → verschlüsselte Nachricht
Nur Alice besitzt den passenden Private Key und kann die Nachricht wieder entschlüsseln.
verschlüsselte Nachricht → Private Key von Alice → Nachricht
Der große Vorteil: Bob und Alice mussten vorher keinen gemeinsamen geheimen Schlüssel austauschen.
Asymmetrische Kryptografie wird darüber hinaus für Authentifizierung, digitale Signaturen und sichere Schlüsselvereinbarung eingesetzt.
Vorteile
- kein gemeinsamer geheimer Schlüssel muss vorher übertragen werden
- ermöglicht sichere Schlüsselvereinbarung
- digitale Signaturen sind möglich
- eignet sich zur Authentifizierung
Nachteile
- langsamer als symmetrische Verschlüsselung
- höherer Rechenaufwand
- für große Datenmengen ungeeignet
3. Hybride Verschlüsselung
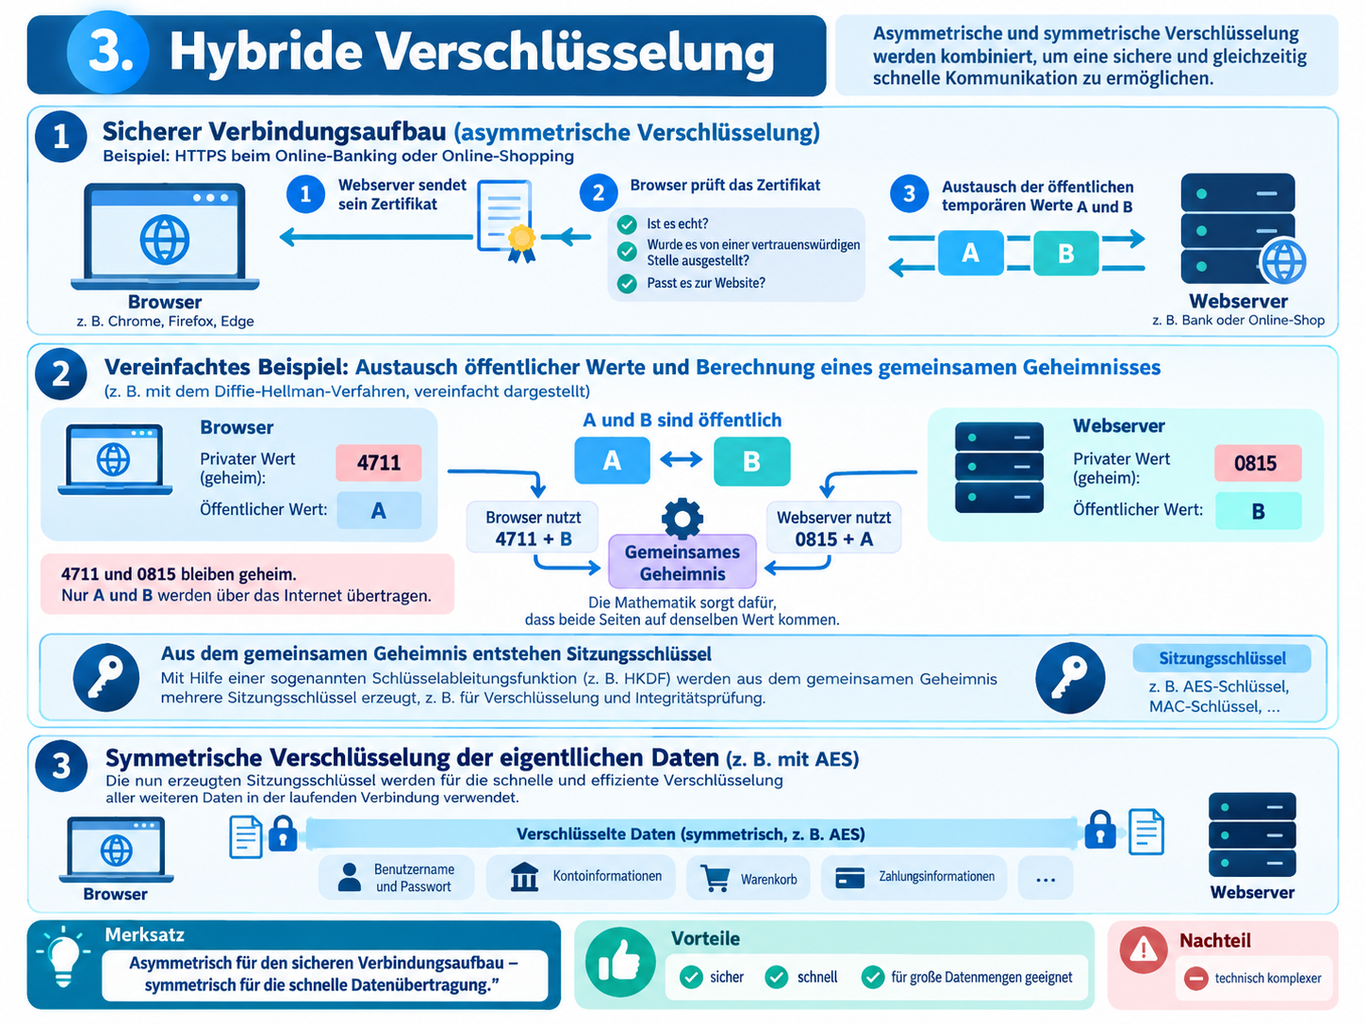
Bei der hybriden Verschlüsselung werden asymmetrische und symmetrische Verfahren kombiniert.
Die asymmetrische Kryptografie hilft dabei, sicher ein gemeinsames Geheimnis für die Verbindung aufzubauen. Die eigentlichen Daten werden anschließend mit einem schnellen symmetrischen Verfahren verschlüsselt.
Beispiel: HTTPS beim Online-Banking oder Online-Shopping
Du rufst mit deinem Browser die Webseite deiner Bank oder eines Online-Shops auf.
- Der Webserver sendet sein Zertifikat an deinen Browser.
- Im Zertifikat befindet sich unter anderem der langfristige öffentliche Schlüssel des Webservers.
- Dein Browser prüft das Zertifikat und damit, ob er tatsächlich mit dem richtigen Webserver kommuniziert.
- Für den eigentlichen Schlüsselaustausch erzeugen Browser und Webserver zusätzlich jeweils ein temporäres Schlüsselpaar.
Vereinfacht nehmen wir folgende Werte:
Browser
- privater temporärer Wert: 4711
- öffentlicher temporärer Wert: 1234
Webserver
- privater temporärer Wert: 0815
- öffentlicher temporärer Wert: 5678
Nun werden nur die öffentlichen temporären Werte ausgetauscht:
Browser → 1234 → Webserver
Webserver → 5678 → Browser
Die öffentlichen Werte 1234 und 5678 sind nicht geheim. Sie dürfen ganz normal über das Internet übertragen werden.
Die privaten Werte 4711 und 0815 bleiben dagegen jeweils auf der eigenen Seite und werden niemals übertragen.
Anschließend berechnet der Browser aus:
seinem privaten Wert 4711 + dem öffentlichen Wert 5678 des Servers
ein gemeinsames Geheimnis.
Der Webserver berechnet aus:
seinem privaten Wert 0815 + dem öffentlichen Wert 1234 des Browsers
ebenfalls dieses gemeinsame Geheimnis.Obwohl Browser und Webserver unterschiedliche geheime Werte verwenden, können beide mithilfe eines mathematischen Verfahrens dasselbe gemeinsame Geheimnis berechnen.
Wichtig ist dabei auch die Rolle des Serverzertifikats:
Das Serverzertifikat verbindet die Identität des Webservers mit seinem öffentlichen Schlüssel. Der Browser prüft das Zertifikat und kann so feststellen, ob er tatsächlich mit dem erwarteten Webserver kommuniziert.
Aus dem gemeinsamen Geheimnis werden anschließend die Sitzungsschlüssel für die aktuelle Verbindung abgeleitet.
Mit diesen Sitzungsschlüsseln werden die eigentlichen Daten symmetrisch verschlüsselt, zum Beispiel:
- Benutzername und Passwort
- Kontoinformationen
- Überweisungsdaten
- Warenkorb
- Zahlungsinformationen
Der entscheidende Vorteil:
Das gemeinsame Geheimnis wird nicht über das Internet übertragen. Browser und Webserver berechnen es unabhängig voneinander.
So kombiniert die hybride Verschlüsselung beide Verfahren:
Asymmetrisch beziehungsweise Diffie-Hellman/ECDHE
→ gemeinsames Geheimnis sicher aufbauen
Symmetrisch, zum Beispiel AES
→ eigentliche Daten schnell verschlüsseln
Vorteile
- sicherer Aufbau der Verbindung
- hohe Geschwindigkeit bei der eigentlichen Datenübertragung
- gut für große Datenmengen geeignet
Nachteile
- technisch komplexer
- mehrere kryptografische Verfahren müssen korrekt zusammenspielen
Kurz zusammengefasst
Die asymmetrische Kryptografie sorgt dafür, dass Browser und Webserver sicher zu gemeinsamen Sitzungsschlüsseln gelangen. Diese Schlüssel werden nicht einfach übertragen, sondern auf beiden Seiten berechnet. Mit den Sitzungsschlüsseln werden anschließend die eigentlichen Daten schnell und symmetrisch verschlüsselt.
So wird verständlich, warum moderne HTTPS-Verbindungen beide Verfahren kombinieren: asymmetrische Kryptografie für den sicheren Verbindungsaufbau und symmetrische Verschlüsselung für die schnelle Datenübertragung.
Fazit
Symmetrische Verschlüsselung ist schnell und ideal für große Datenmengen. Asymmetrische Kryptografie ermöglicht dagegen Public-Key-Verfahren, sichere Schlüsselvereinbarungen und digitale Signaturen.
In modernen Systemen werden beide Ansätze deshalb häufig kombiniert.
Asymmetrisch für den sicheren Aufbau – symmetrisch für die schnelle Datenübertragung.
Schreibe einen Kommentar