Moderne Unternehmensnetzwerke bestehen heute aus deutlich mehr als nur PCs und Servern. Hinzu kommen WLAN-Access-Points, Drucker, IP-Telefone, Kameras, mobile Geräte, IoT-Systeme und oft auch mehrere Standorte oder Mitarbeiter im Homeoffice.
Aus Sicht der IT-Sicherheit wäre es keine gute Idee, all diese Geräte uneingeschränkt miteinander kommunizieren zu lassen. Gleichzeitig müssen entfernte Benutzer und Standorte sicher auf interne Ressourcen zugreifen können.
Genau hier kommen VLAN und VPN ins Spiel.
VLAN trennt Netzwerke – VPN verbindet sie sicher.
VLAN und VPN im Zusammenspiel
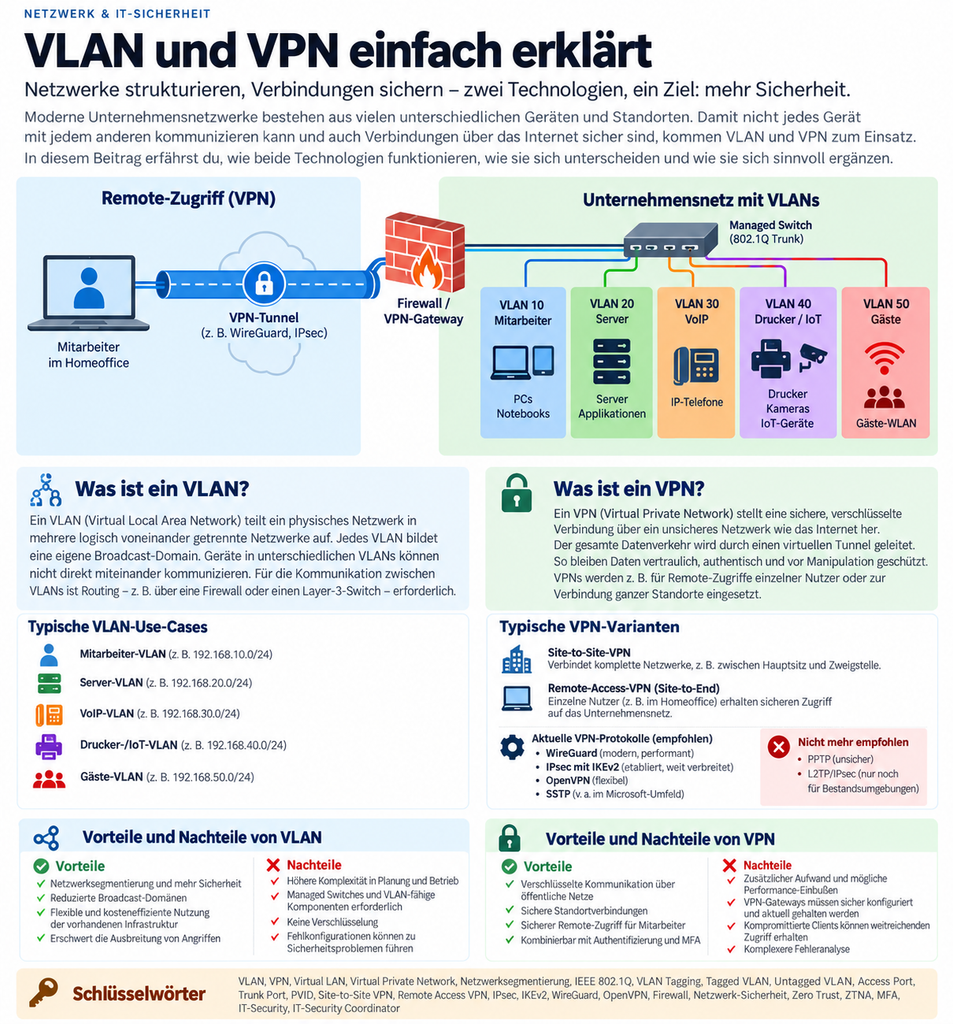
Die Grafik zeigt das Zusammenspiel: Der VPN-Tunnel schützt den Zugriff von außen, während VLANs das interne Netzwerk logisch in getrennte Bereiche aufteilen.
Was ist ein VLAN?
VLAN steht für Virtual Local Area Network.
Ein VLAN unterteilt ein vorhandenes physisches Netzwerk in mehrere logische Teilnetze. Obwohl die Geräte beispielsweise am selben Switch angeschlossen sind, können sie unterschiedlichen VLANs angehören und sind dadurch zunächst voneinander getrennt.
Jedes VLAN bildet eine eigene Broadcast-Domain. Broadcast-Pakete eines VLANs werden also nicht automatisch in andere VLANs weitergegeben. Script-VLANVPN_2024-01-10
Ein typisches Unternehmensnetz könnte beispielsweise so aufgebaut sein:
| VLAN | Bereich | Geräte |
|---|---|---|
| VLAN 10 | Mitarbeiter | PCs und Notebooks |
| VLAN 20 | Server | Server und Anwendungen |
| VLAN 30 | VoIP | IP-Telefone |
| VLAN 40 | Drucker / IoT | Drucker, Kameras, IoT-Geräte |
| VLAN 50 | Gäste | Gäste-WLAN |
Dadurch kann beispielsweise verhindert werden, dass ein Gerät aus dem Gäste-WLAN direkt auf interne Server zugreifen kann.
Warum VLANs sinnvoll sind
Die wichtigste Aufgabe eines VLANs ist die Netzwerksegmentierung.
Statt ein einziges großes Netzwerk zu betreiben, wird es in kleinere Bereiche aufgeteilt. Das bietet mehrere Vorteile.
Mehr Sicherheit
Geräte mit unterschiedlichen Schutzbedürfnissen können voneinander getrennt werden.
Ein Arbeitsplatz-PC muss beispielsweise normalerweise keinen direkten Zugriff auf:
- Management-Schnittstellen von Switches
- Überwachungskameras
- Telefonanlagen
- Server-Management
- IoT-Geräte
haben.
Die Segmentierung kann dadurch auch die seitliche Ausbreitung eines Angriffs erschweren.
Weniger Broadcast-Verkehr
Da jedes VLAN eine eigene Broadcast-Domain bildet, bleiben Broadcasts innerhalb ihres jeweiligen Netzwerksegments.
Besonders in größeren Netzwerken kann dies die Übersichtlichkeit und Performance verbessern.
Flexible Netzstruktur
Die logische Netzwerkstruktur ist nicht mehr vollständig von der Verkabelung abhängig.
Ein Administrator kann beispielsweise mehrere physisch nebeneinander angeschlossene Geräte unterschiedlichen Netzen zuweisen. Script-VLANVPN_2024-01-10
Ein VLAN ist keine Firewall
Ein wichtiger Punkt wird häufig missverstanden:
Ein VLAN allein ist noch keine vollständige Sicherheitsbarriere.
Es trennt Netzwerkbereiche zunächst auf Layer 2 voneinander.
Sollen Geräte aus unterschiedlichen VLANs miteinander kommunizieren, ist Routing notwendig. Dafür können beispielsweise ein Router, ein Layer-3-Switch oder eine Firewall eingesetzt werden. Script-VLANVPN_2024-01-10
Aus Sicht der IT-Sicherheit ist häufig eine Firewall sinnvoll, da sich dort genaue Regeln definieren lassen.
Beispielsweise:
- Mitarbeiter-VLAN → Server-VLAN: nur benötigte Dienste
- Gäste-VLAN → internes Netzwerk: verboten
- Drucker-VLAN → bestimmte Server: erlaubt
- Benutzer-VLAN → Management-VLAN: verboten
Erst die Kombination aus VLAN-Segmentierung und kontrollierter Kommunikation zwischen den VLANs ergibt ein wirklich sinnvolles Sicherheitskonzept.
Untagged VLAN – der normale Endgeräteanschluss
Bei einem normalen Arbeitsplatz-PC wird häufig ein Switch-Port fest einem VLAN zugeordnet.
Beispiel:
PC
 │
 │
Switch-Port 5
 │
VLAN 10
untagged
Der Computer selbst muss nichts von VLANs wissen.
Der Switch weiß lediglich:
Alles, was an diesem Port angeschlossen ist, gehört zu VLAN 10.
Solche Ports werden häufig als Access Ports bezeichnet.
Tagged VLAN – mehrere VLANs über eine Verbindung
Möchte man mehrere VLANs über dasselbe Kabel übertragen, benötigt man VLAN-Tagging.
Hierfür wird üblicherweise IEEE 802.1Q verwendet.
Dabei wird einem Ethernet-Frame eine zusätzliche Information hinzugefügt, die angibt, zu welchem VLAN das Paket gehört. Script-VLANVPN_2024-01-10
Typisches Beispiel:
Switch A                       Switch B
┌───────────┐                 ┌───────────┐
│ VLAN 10   │                 │ VLAN 10   │
│ VLAN 20   │==== Trunk ======│ VLAN 20   │
│ VLAN 30   │    802.1Q       │ VLAN 30   │
│ VLAN 40   │                 │ VLAN 40   │
└───────────┘                 └───────────┘
Über dieses eine Kabel können mehrere VLANs gleichzeitig übertragen werden.
Solche Verbindungen werden häufig als Trunk Ports bezeichnet.
Das ist beispielsweise typisch zwischen:
- zwei Switches
- Switch und Firewall
- Switch und WLAN-Access-Point
- Switch und Virtualisierungshost
Was bedeutet PVID?
Bei VLAN-Konfigurationen taucht häufig zusätzlich der Begriff PVID auf.
PVID bedeutet:
Port VLAN ID
Sie legt vereinfacht gesagt fest, welchem VLAN ein ungetaggtes Ethernet-Frame zugeordnet wird, das an diesem Port eingeht. Script-VLANVPN_2024-01-10
Bei einem normalen Access-Port stimmen die konfigurierte VLAN-ID und die PVID deshalb häufig überein.
Was ist ein VPN?
VPN steht für Virtual Private Network.
Während VLANs ein Netzwerk intern strukturieren, wird ein VPN hauptsächlich verwendet, um eine geschützte Verbindung über ein unsicheres Netzwerk wie das Internet herzustellen.
Die Daten werden dabei durch einen verschlüsselten virtuellen Tunnel übertragen.
Ein VPN soll insbesondere drei wichtige Eigenschaften gewährleisten:
- Vertraulichkeit – Dritte sollen die Daten nicht lesen können.
- Integrität – Daten sollen auf dem Übertragungsweg nicht unbemerkt verändert werden können.
- Authentizität – Die Kommunikationspartner müssen eindeutig identifiziert werden können. Script-VLANVPN_2024-01-10
Site-to-Site-VPN
Bei einem Site-to-Site-VPN werden zwei oder mehrere komplette Netzwerke miteinander verbunden.
Ein typisches Beispiel ist eine Firma mit Hauptsitz und Zweigstelle.
Hauptstandort                         Zweigstelle

Firmennetz                            Firmennetz
    │                                     │
Firewall                              Firewall
    │                                     │
    └──── verschlüsselter VPN-Tunnel ─────┘
                     Internet
Die einzelnen PCs benötigen dabei normalerweise keinen eigenen VPN-Client.
Die Firewalls oder VPN-Gateways bauen den Tunnel untereinander auf.
Typische Einsatzmöglichkeiten:
- Hauptsitz ↔ Außenstelle
- Unternehmen ↔ Rechenzentrum
- Unternehmen ↔ Cloud
- mehrere Unternehmensstandorte
Script-VLANVPN_2024-01-10
Remote-Access-VPN
Beim Remote-Access-VPN verbindet sich ein einzelner Benutzer von außerhalb mit dem Unternehmensnetz.
Typisches Beispiel ist ein Mitarbeiter im Homeoffice.
Notebook im Homeoffice
        │
        │ Internet
        ▼
 verschlüsselter
   VPN-Tunnel
        │
        ▼
Firewall / VPN-Gateway
        │
        ▼
 Unternehmensnetz
Nach erfolgreicher Anmeldung erhält der Benutzer Zugriff auf die Ressourcen, für die er berechtigt ist.
Dazu können beispielsweise gehören:
- Dateiablagen
- Terminalserver
- interne Webseiten
- Verwaltungsanwendungen
- Serverdienste
Script-VLANVPN_2024-01-10
Heute sollte ein solcher Zugang zusätzlich mit Multi-Faktor-Authentifizierung (MFA) geschützt werden.
Ein Benutzername und ein Passwort allein sollten für einen extern erreichbaren Unternehmenszugang möglichst nicht mehr ausreichen.
End-to-End-VPN
Eine weitere Variante ist das End-to-End-VPN.
Dabei wird die geschützte Verbindung zwischen zwei Endgeräten beziehungsweise Kommunikationspartnern aufgebaut. Script-VLANVPN_2024-01-10
Im klassischen Unternehmensnetz spielen heute allerdings Site-to-Site und Remote Access meist die größere Rolle.
Welche VPN-Technologien sind heute sinnvoll?
Bei VPNs existieren verschiedene Protokolle und Verfahren.
Zu den bekanntesten gehören unter anderem:
- IPsec / IKEv2
- WireGuard
- OpenVPN
- SSTP
- L2TP/IPsec
- PPTP
Script-VLANVPN_2024-01-10
Allerdings sind diese Technologien aus heutiger Sicht nicht mehr gleichwertig.
IPsec / IKEv2
IPsec ist weiterhin sehr verbreitet und insbesondere bei professionellen Firewalls und Site-to-Site-Verbindungen ein wichtiger Standard.
Typische Einsatzbereiche sind:
- Standortkopplungen
- Firewall-zu-Firewall-VPN
- Cloud-Anbindungen
- Unternehmens-VPNs
WireGuard
WireGuard ist eine vergleichsweise moderne VPN-Technologie.
Sie zeichnet sich unter anderem aus durch:
- überschaubare Architektur
- moderne Kryptografie
- hohe Performance
- vergleichsweise geringen Overhead
WireGuard wird inzwischen von vielen Betriebssystemen, Routern und Firewall-Systemen unterstützt.
OpenVPN
OpenVPN ist weiterhin weit verbreitet und flexibel.
Es eignet sich insbesondere für Remote-Access-Verbindungen und wird von zahlreichen Plattformen unterstützt.
SSTP
SSTP wird vor allem im Microsoft-Umfeld eingesetzt und verwendet typischerweise TCP-Port 443.
Im Vergleich zu IPsec, OpenVPN oder WireGuard spielt es heute jedoch eine kleinere Rolle.
L2TP/IPsec
L2TP/IPsec findet man noch in bestehenden Umgebungen.
Für neue Installationen werden jedoch meist modernere Verfahren bevorzugt.
PPTP
PPTP sollte heute nicht mehr eingesetzt werden.
Das Verfahren gilt aufgrund seiner veralteten Sicherheitsmechanismen als unsicher.
VLAN und VPN – der Unterschied auf einen Blick
| Eigenschaft | VLAN | VPN |
|---|---|---|
| Aufgabe | Netzwerk segmentieren | sichere Verbindung herstellen |
| Typischer Einsatz | internes Netzwerk | Internet / WAN |
| Verschlüsselung | normalerweise nein | ja |
| Standard / Technik | IEEE 802.1Q | IPsec, WireGuard, OpenVPN |
| Beispiel | Gäste von Servern trennen | Homeoffice mit Firma verbinden |
| Sicherheitsziel | Segmentierung | geschützter Datentransport |
VLAN und VPN stehen also nicht in Konkurrenz zueinander.
Sie ergänzen sich.
VLAN + VPN in der Praxis
Ein modernes Unternehmensnetz könnte beispielsweise folgendermaßen aufgebaut sein:
                         Internet
                            │
                    ┌───────┴───────┐
                    │   Firewall    │
                    │  VPN-Gateway  │
                    └───────┬───────┘
                            │
                       802.1Q Trunk
                            │
                     Managed Switch
                            │
       ┌──────────┬─────────┼────────┬──────────┐
       │          │         │        │          │
    VLAN 10    VLAN 20   VLAN 30  VLAN 40   VLAN 50
     Clients    Server     VoIP     IoT       Gäste
Ein Mitarbeiter verbindet sich aus dem Homeoffice zunächst per VPN mit der Unternehmensfirewall.
Die Firewall entscheidet anschließend beispielsweise:
- Zugriff auf Terminalserver → erlaubt
- Zugriff auf benötigte Server → erlaubt
- Zugriff auf Management-VLAN → verboten
- Zugriff auf Gäste-VLAN → nicht erforderlich
- Zugriff auf bestimmte Systeme → nur für Administratoren
Damit greifen VPN und VLAN direkt ineinander.
VLANs verschlüsseln keine Daten
Ein wichtiger Unterschied zum VPN:
Ein VLAN verschlüsselt den Netzwerkverkehr nicht.
IEEE 802.1Q fügt dem Ethernet-Frame lediglich Informationen über die VLAN-Zugehörigkeit hinzu.
Die VLAN-Kennung ist daher kein kryptografischer Schutz.
Bei besonders sensiblen Daten kann zusätzlich eine Verschlüsselung auf höheren Ebenen notwendig sein, beispielsweise durch TLS, IPsec oder andere Verfahren. Script-VLANVPN_2024-01-10
Der moderne Ansatz: Zero Trust
Früher wurde häufig nach dem Prinzip gearbeitet:
Internes Netzwerk = vertrauenswürdig
Internet = nicht vertrauenswürdig
Dieses Modell reicht heute nicht mehr aus.
Ein kompromittierter Rechner kann schließlich genauso gut innerhalb des Firmennetzes stehen.
Das moderne Zero-Trust-Prinzip geht deshalb davon aus, dass einem Benutzer oder Gerät nicht allein aufgrund seines Netzwerkstandorts vertraut werden sollte. NIST beschreibt ausdrücklich, dass Vertrauen nicht automatisch gewährt werden sollte, nur weil ein Gerät im Unternehmensnetz oder bereits über eine bestimmte Netzwerkgrenze hinweg verbunden ist. NIST
Stattdessen spielen unter anderem folgende Faktoren eine Rolle:
- Benutzeridentität
- Gerät
- Authentifizierung
- Berechtigungen
- Zielressource
- Sicherheitsstatus
- möglichst geringe notwendige Rechte
Das ersetzt VLANs und VPNs allerdings nicht.
Vielmehr ergänzen sich diese Techniken:
VLAN segmentiert, Firewall kontrolliert, VPN verschlüsselt und Zero Trust begrenzt Vertrauen und Berechtigungen.
Vorteile und Nachteile von VLAN
Vorteile
- bessere Netzwerksegmentierung
- kleinere Broadcast-Domänen
- Trennung von Servern, Clients, Gästen und IoT
- flexible Nutzung derselben Switch-Infrastruktur
- erleichtert eine saubere Firewall-Regelstruktur
- kann die seitliche Ausbreitung eines Angriffs erschweren
- Änderungen sind häufig ohne neue Verkabelung möglich
Nachteile
- höhere Komplexität bei Planung und Administration
- Managed Switches beziehungsweise VLAN-fähige Geräte erforderlich
- Fehlkonfigurationen können Sicherheitsprobleme verursachen
- Fehlersuche wird anspruchsvoller
- VLAN-Verkehr ist nicht automatisch verschlüsselt
Vorteile und Nachteile von VPN
Vorteile
- verschlüsselte Datenübertragung über öffentliche Netze
- sicherer Zugriff für Homeoffice und mobile Mitarbeiter
- sichere Verbindung verschiedener Standorte
- Nutzung vorhandener Internetverbindungen
- kombinierbar mit MFA und Zugriffsrichtlinien
- flexibel für unterschiedlichste Unternehmensgrößen
Nachteile
- zusätzlicher Konfigurations- und Wartungsaufwand
- mögliche Geschwindigkeitseinbußen
- VPN-Gateways müssen regelmäßig aktualisiert werden
- kompromittierte Zugangsdaten können ein erhebliches Risiko darstellen
- falsch konfigurierte Zugriffsrechte können zu weitreichenden Berechtigungen führen
Fazit
VLAN und VPN gehören auch heute weiterhin zu den Grundlagen einer sicheren Unternehmensinfrastruktur.
Ein VLAN hilft dabei, das interne Netzwerk sinnvoll aufzuteilen und beispielsweise Mitarbeiter, Server, IoT-Geräte und Gäste voneinander zu trennen.
Ein VPN schützt dagegen Verbindungen über unsichere Netze und ermöglicht sichere Standortverbindungen oder Remote-Zugriffe.
Besonders wirkungsvoll werden beide Technologien in Kombination mit weiteren Sicherheitsmaßnahmen:
VLAN + Firewall + VPN + MFA + Monitoring + Zero Trust
Der wichtigste Merksatz lautet deshalb:
VLAN trennt – VPN verbindet sicher.
Schreibe einen Kommentar