Was ist eine Firewall und wie schützt sie unser Netzwerk?
Ob zu Hause oder im Unternehmen: Eine Firewall gehört zu den wichtigsten Schutzmaßnahmen gegen unerlaubte Netzwerkzugriffe. Doch wie funktioniert eine Firewall eigentlich, und welche unterschiedlichen Firewall-Arten gibt es?
In diesem Beitrag wird das Thema Firewall einfach erklärt – von der klassischen Paketfilter-Firewall über Stateless und Stateful Packet Inspection bis hin zur Proxy-Firewall und modernen Next-Generation-Firewalls (NGFW).
Anhand eines anschaulichen Beispiels mit einem Sicherheitsdienst am Unternehmenseingang erfahren wir, wie Firewalls den Datenverkehr kontrollieren, welche Unterschiede es zwischen den Technologien gibt und warum moderne Firewalls zusätzliche Sicherheitsfunktionen benötigen.
Außerdem schauen wir uns wichtige Begriffe wie DMZ, Honeypot, Sandbox sowie Allowlist und Blocklist an.
Dabei stehen verständliche Erklärungen, praktische Beispiele und die wichtigsten Vor- und Nachteile im Vordergrund.
1. Firewall einfach erklärt – was ist eine Firewall und wie funktioniert sie?
Eine Firewall ist eine Sicherheitslösung, die den Netzwerkverkehr kontrolliert und anhand festgelegter Regeln entscheidet, welche Verbindungen erlaubt oder blockiert werden.
Beispiel: Der Sicherheitsdienst am Firmeneingang
Stellen wir uns ein Unternehmen vor, dessen Eingang durch einen Sicherheitsdienst kontrolliert wird.
Der Sicherheitsmitarbeiter überprüft:
- Wer möchte das Gebäude betreten?
- Woher kommt die Person?
- Welche Abteilung möchte sie besuchen?
- Hat sie eine entsprechende Zutrittsberechtigung?
Ist der Zutritt erlaubt, darf die Person das Gebäude betreten. Andernfalls wird sie abgewiesen.
Eine Firewall übernimmt eine vergleichbare Aufgabe für den Netzwerkverkehr.
Sie kontrolliert beispielsweise:
- Quell-IP-Adresse: Woher kommt die Verbindung?
- Ziel-IP-Adresse: Wohin soll die Verbindung gehen?
- Port: Welcher Netzwerkdienst soll angesprochen werden?
- Protokoll: Wie erfolgt die Kommunikation?
- Verbindungsstatus: Gehört das Datenpaket zu einer bestehenden Verbindung?
Welche dieser Informationen tatsächlich geprüft werden, hängt von der Firewall-Technologie ab.
Moderne Firewalls können zusätzlich Anwendungen erkennen, den Datenverkehr auf bekannte Angriffsmuster untersuchen und verdächtige Aktivitäten blockieren.
Beispiel aus dem Netzwerk
Ein Mitarbeiter möchte mit seinem Computer eine Webseite aufrufen.
Der Computer sendet eine Anfrage an einen Webserver im Internet.
Die Firewall überprüft, ob diese Verbindung erlaubt ist.
Ist sie zulässig, wird sie zugelassen. Andernfalls wird sie blockiert.
Wichtig: Eine Firewall erkennt nicht automatisch jede gefährliche Verbindung. Wie gut sie schützt, hängt von ihrer Technik, den aktivierten Sicherheitsfunktionen und der Konfiguration ab.
2. Hardware-Firewall und Software-Firewall
Firewalls können als eigenständige Netzwerkgeräte, virtuelle Systeme oder direkt auf Computern und Servern betrieben werden.
Hardware-Firewall
Eine Hardware-Firewall ist ein eigenständiges Gerät, das den Datenverkehr zwischen verschiedenen Netzwerken kontrolliert.
Sie wird häufig am Übergang zwischen dem internen Firmennetzwerk und dem Internet eingesetzt.
Bekannte Lösungen sind beispielsweise:
- Sophos Firewall
- Fortinet FortiGate
- OPNsense oder pfSense auf einer entsprechenden Firewall-Appliance
Eine solche Firewall kann mehrere Netzwerke gleichzeitig schützen, beispielsweise:
- Firmennetzwerk
- Servernetzwerk
- Gäste-WLAN
- DMZ mit öffentlich erreichbaren Servern
Vorteile
- zentraler Schutz mehrerer Netzwerke
- umfangreiche Sicherheitsfunktionen möglich
- zentrale Verwaltung der Firewall-Regeln
- kontrollierte Trennung verschiedener Netzwerkbereiche
Nachteile
- zusätzliche Anschaffungs- und gegebenenfalls Lizenzkosten
- Einrichtung und Wartung erfordern Fachkenntnisse
- bei einem Ausfall können Netzwerkverbindungen unterbrochen werden
Software-Firewall
Eine Software-Firewall läuft direkt auf einem Computer oder Server.
Ein bekanntes Beispiel ist die Microsoft Defender Firewall, die bereits in Windows 11 und Windows Server integriert ist.
Sie überwacht die Netzwerkverbindungen des jeweiligen Geräts.
Beispiel:
Ein Mitarbeiter installiert eine Anwendung, auf die andere Computer über das Netzwerk zugreifen sollen.
Die Windows-Firewall kann diese eingehenden Verbindungen blockieren, solange keine entsprechende Freigaberegel existiert.
Vorteile
- schützt das einzelne Gerät
- häufig bereits im Betriebssystem enthalten
- gezielte Regeln für Anwendungen möglich
- zusätzlicher Schutz außerhalb des Firmennetzwerks
Nachteile
- muss auf den jeweiligen Geräten verwaltet werden
- Fehlkonfigurationen können Anwendungen beeinträchtigen
- ersetzt keine zentrale Netzwerk-Firewall
Empfehlung: In Unternehmensnetzwerken sollten beide Schutzmechanismen kombiniert werden. Die Netzwerk-Firewall kontrolliert die Netzwerkübergänge, während die lokale Firewall zusätzlich das einzelne Gerät schützt.
Eine Firewall muss übrigens nicht zwingend als separates Hardwaregerät existieren. Auch virtuelle Firewalls, beispielsweise auf einer Virtualisierungsplattform, können die gleichen grundlegenden Aufgaben übernehmen.
3. Paketfilter-Firewall – die einfache Zugangskontrolle
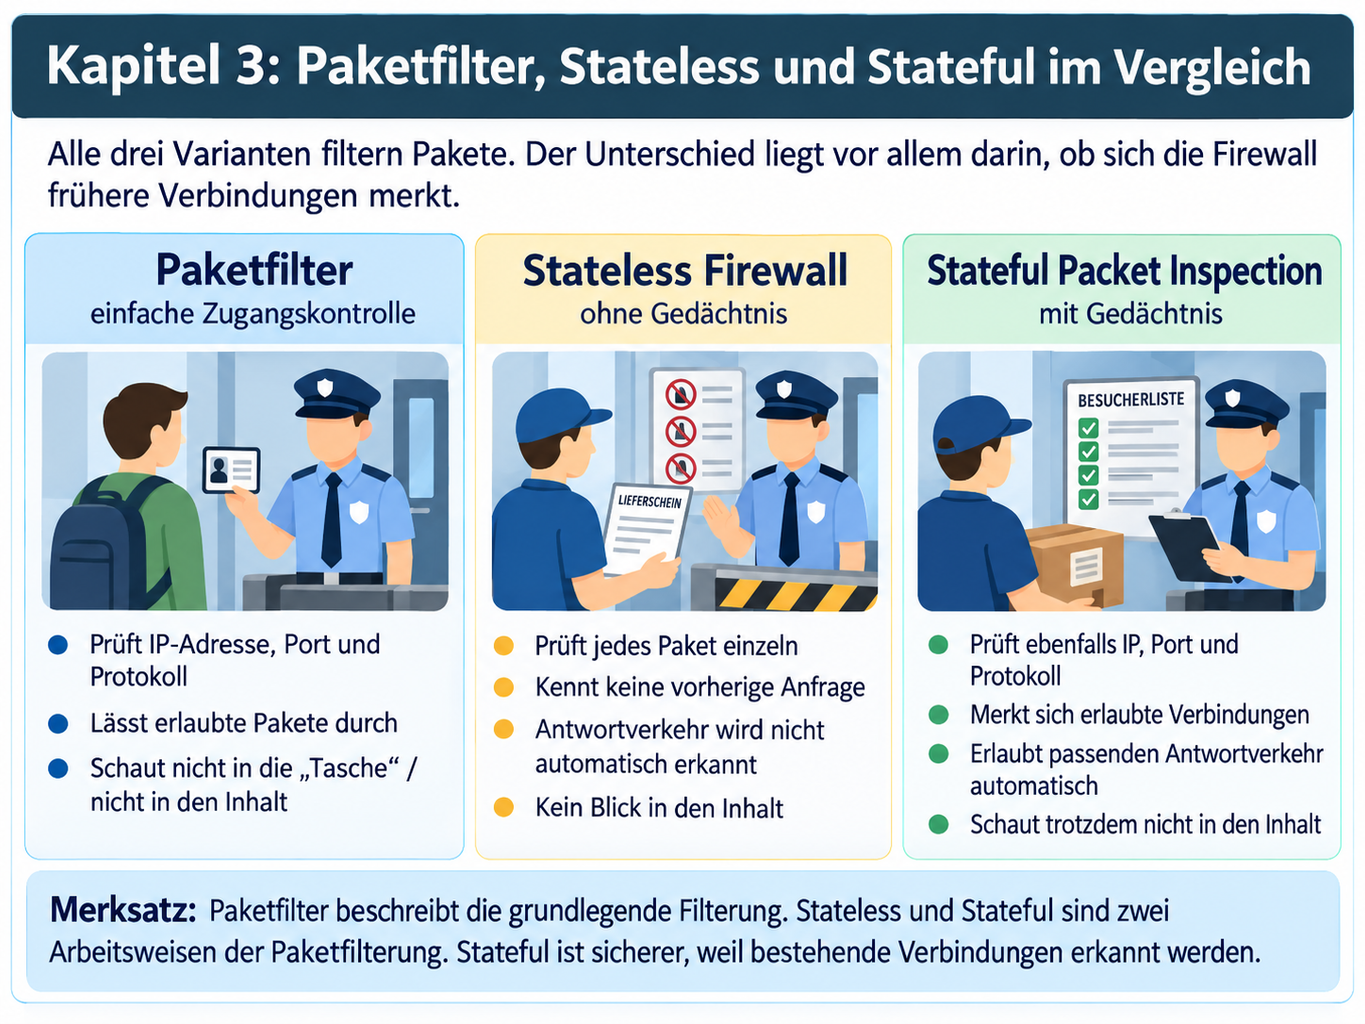
Eine Paketfilter-Firewall gehört zu den grundlegenden Firewall-Technologien.
Sie überprüft Datenpakete anhand bestimmter Informationen und entscheidet, ob diese weitergeleitet oder blockiert werden.
Dazu gehören beispielsweise:
- Quell-IP-Adresse: Woher kommt das Datenpaket?
- Ziel-IP-Adresse: Wohin soll das Datenpaket?
- Quellport und Zielport: Welche Netzwerkdienste werden verwendet?
- Protokoll: Erfolgt die Kommunikation beispielsweise über TCP, UDP oder ICMP?
Die grundlegende Paketfilterung arbeitet mit Informationen der OSI-Schichten 3 und 4.
Beispiel: Der Sicherheitsdienst kontrolliert die Besucher
Stellen wir uns wieder unser Unternehmen vor, dessen Eingang durch einen Sicherheitsdienst überwacht wird.
Ein Besucher möchte das Gebäude betreten.
Der Sicherheitsmitarbeiter überprüft:
- Wer ist der Besucher?
- Von welcher Firma kommt er?
- Welche Abteilung möchte er besuchen?
- Darf er diese Abteilung betreten?
Entspricht der Besucher den festgelegten Zutrittsregeln, wird er eingelassen.
Was der Besucher in seiner Tasche hat, kontrolliert der Sicherheitsdienst allerdings nicht.
Er könnte beispielsweise harmlose Gegenstände, aber auch etwas Gefährliches mitführen.
Solange die kontrollierten Zutrittsmerkmale stimmen, darf er passieren.
Was bedeutet das für eine Firewall?
Eine einfache Paketfilter-Firewall verhält sich ähnlich.
Sie kontrolliert beispielsweise, ob ein Computer über den HTTPS-Port 443 mit einem Webserver kommunizieren darf.
| Kriterium | Wert |
| Quell-IP | 192.168.1.50 |
| Ziel-IP | Beliebig |
| Protokoll | TCP |
| Zielport | 443 (HTTPS) |
| Aktion | Erlauben |
Stimmt das Datenpaket mit dieser Regel überein, wird es weitergeleitet.
Die Firewall untersucht dabei nicht den eigentlichen Inhalt der übertragenen Daten.
Sie kann deshalb anhand dieser einfachen Paketfilterregel nicht erkennen, ob über eine erlaubte Verbindung beispielsweise eine ungefährliche Datei oder Schadsoftware übertragen wird.
Wer genauer verstehen möchte, wie IP-Adressen aufgebaut sind, was Subnetzmasken bedeuten und wie Geräte in einem Netzwerk miteinander kommunizieren, findet weitere Informationen in meinem Beitrag IP-Adressen und Subnetting einfach erklärt.
Vorteile
- einfache und schnelle Kontrolle des Netzwerkverkehrs
- geringer Ressourcenbedarf
- gut geeignet für grundlegende Zugriffsregeln
Nachteile
- keine inhaltliche Untersuchung der übertragenen Daten
- gefährliche Inhalte können über erlaubte Verbindungen übertragen werden
- allein kein umfassender Schutz gegen komplexere Angriffe
Zwei Arbeitsweisen der Paketfilterung
Paketfilter können auf zwei unterschiedliche Arten arbeiten:
- Stateless: Jedes Datenpaket wird einzeln überprüft, ohne vorherige Verbindungen zu berücksichtigen.
- Stateful: Die Firewall merkt sich bestehende Verbindungen und kann zugehörigen Antwortverkehr erkennen.
Schauen wir uns beide Arbeitsweisen genauer an.
3a. Stateless Firewall – der Sicherheitsdienst ohne Gedächtnis
Eine Stateless Firewall ist ein zustandsloser Paketfilter.
Das bedeutet, dass sie jedes Datenpaket einzeln anhand festgelegter Regeln überprüft.
Sie merkt sich nicht, welche Verbindungen zuvor aufgebaut oder erlaubt wurden.
Beispiel: Der vermeintliche Lieferant
Stellen wir uns wieder unseren Sicherheitsdienst am Unternehmenseingang vor.
Ein Besucher erscheint am Eingang und erklärt:
„Guten Tag, ich bin Lieferant. Herr Müller aus der IT-Abteilung hat mich gerade angerufen und gebeten, eine Lieferung vorbeizubringen.“
Der Sicherheitsdienst hat allerdings keine Informationen darüber, ob Herr Müller tatsächlich jemanden angerufen hat.
Er führt keine Liste über solche Vorgänge.
Der Sicherheitsmitarbeiter kann deshalb nur anhand seiner allgemeinen Zutrittsregeln entscheiden.
Angenommen, die Regel lautet:
„Lieferanten mit einem gültigen Lieferauftrag dürfen den Wareneingang betreten.“
Der Besucher zeigt einen formal passenden Lieferauftrag vor.
Der Sicherheitsdienst lässt ihn passieren.
Ob Herr Müller den Lieferanten tatsächlich angerufen hat, weiß der Sicherheitsmitarbeiter nicht.
Ein Angreifer könnte deshalb versuchen, mit gefälschten Angaben die allgemeinen Zutrittsregeln zu erfüllen.
Was bedeutet das für eine Firewall?
Eine Stateless Firewall überprüft jedes eingehende Datenpaket einzeln.
Sie kontrolliert beispielsweise IP-Adressen, Ports und Protokolle.
Sie weiß aber nicht, ob zuvor ein interner Computer eine entsprechende Anfrage gesendet hat.
Beispiel aus dem Netzwerk
Ein interner Computer ruft eine Webseite im Internet auf.
Schritt 1: Der Computer sendet eine Anfrage an den Webserver.
Schritt 2: Die Firewall prüft das ausgehende Datenpaket und lässt es entsprechend ihrer Regeln passieren.
Schritt 3: Der Webserver antwortet.
Schritt 4: Die Firewall prüft das Antwortpaket erneut anhand ihrer Regeln.
Da die Firewall keine Verbindungszustände speichert, benötigt sie eine passende Regel, um das Antwortpaket zuzulassen.
Angenommen, eine solche Regel erlaubt eingehende TCP-Pakete mit dem Quellport 443.
Ein Angreifer könnte nun versuchen, ein Datenpaket mit demselben Quellport zu senden.
Er versucht damit, die erlaubten Paketmerkmale nachzuahmen und die Firewall-Regel auszunutzen.
Das bedeutet nicht, dass der Angriff automatisch erfolgreich ist. Das Paket muss auch die übrigen Regelbedingungen erfüllen.
Wo liegt das Problem?
Die Stateless Firewall kann feststellen, ob ein Paket grundsätzlich zu einer erlaubenden Regel passt.
Sie kann aber nicht überprüfen, ob es tatsächlich die Antwort auf eine vorherige Anfrage des internen Computers darstellt.
Der entscheidende Nachteil ist das fehlende Wissen über bereits bestehende Verbindungen.
Vorteile
- einfache Funktionsweise
- geringer Speicherbedarf
- schnelle Verarbeitung der Datenpakete
Nachteile
- keine Speicherung von Verbindungszuständen
- Rückverkehr wird nicht automatisch einer vorherigen Anfrage zugeordnet
- aufwendigere Firewall-Regeln möglich
- unerwartete Datenpakete können passieren, wenn sie zu einer erlaubenden Regel passen
3b. Stateful Packet Inspection (SPI) – der Sicherheitsdienst mit Gedächtnis
Eine Stateful Firewall ist ein zustandsorientierter Paketfilter.
Sie überprüft ebenfalls IP-Adressen, Ports und Protokolle.
Zusätzlich merkt sie sich jedoch, welche Verbindungen bereits aufgebaut und erlaubt wurden.
Dafür verwendet sie eine sogenannte Zustandstabelle (State Table).
Beispiel: Der Sicherheitsdienst mit einer Besucherliste
Unser Unternehmen hat den Sicherheitsdienst modernisiert.
Jetzt wird zusätzlich dokumentiert, welche Besucher aufgrund einer vorherigen Anfrage erwartet werden.
Herr Müller aus der IT-Abteilung ruft beim Sicherheitsdienst an:
„Ich habe gerade einen Lieferanten beauftragt, mir Unterlagen vorbeizubringen. Bitte lassen Sie ihn zum Wareneingang, wenn er eintrifft.“
Der Sicherheitsdienst vermerkt den Vorgang in seiner Liste:
- Auftraggeber: Herr Müller, IT-Abteilung
- Erwarteter Besucher: Lieferant der Firma Muster-Logistik
- Ziel: Wareneingang
- Status: Anmeldung liegt vor
Der richtige Lieferant erscheint
Kurz darauf erscheint der Lieferant am Eingang.
Er erklärt, dass Herr Müller ihn gebeten habe, etwas vorbeizubringen.
Der Sicherheitsdienst überprüft die Angaben anhand seiner Liste.
Da eine passende Anmeldung vorliegt, darf der Lieferant den vorgesehenen Bereich betreten.
Ein unbekannter Besucher erscheint
Später kommt ein weiterer Besucher und behauptet ebenfalls:
„Herr Müller hat mich gerade angerufen. Ich soll etwas vorbeibringen.“
Der Sicherheitsdienst prüft seine Liste.
Für diesen zusätzlichen Besucher liegt jedoch keine passende Anmeldung vor.
Er darf deshalb nicht aufgrund einer angeblich bereits erteilten Zutrittsberechtigung passieren.
Sollte er tatsächlich einen berechtigten Grund haben, muss zunächst eine neue reguläre Zutrittsprüfung stattfinden.
Der Sicherheitsdienst erkennt also, ob der Besucher zu einem zuvor bekannten und erlaubten Vorgang gehört.
Aber schaut der Sicherheitsdienst auch in die Tasche?
Nein!
Auch unser modernisierter Sicherheitsdienst kontrolliert weiterhin nur die Zutrittsberechtigung und die vorherige Anmeldung.
Was der Besucher in seiner Tasche hat, wird weiterhin nicht überprüft.
Der Lieferant könnte also trotz gültiger Anmeldung einen gefährlichen Gegenstand mitbringen, ohne dass der Sicherheitsdienst dies bemerkt.
Genau diese Einschränkung besteht auch bei der Stateful Packet Inspection.
Sie erkennt, ob Datenpakete zu einer bestehenden, erlaubten Verbindung gehören.
Sie untersucht aber nicht automatisch, ob sich innerhalb dieser Verbindung gefährliche Inhalte oder Schadsoftware befinden.
Dafür werden zusätzliche Sicherheitsfunktionen benötigt, beispielsweise Malware-Prüfung oder anwendungsbezogene Inhaltskontrolle.
Beispiel aus dem Netzwerk
Ein Computer mit der IP-Adresse 192.168.1.50 möchte einen Webserver über HTTPS erreichen.
Schritt 1: Der Computer sendet eine Anfrage.
Die Firewall überprüft, ob die Verbindung erlaubt ist.
Schritt 2: Die Firewall speichert die Verbindung.
Ist der Zugriff erlaubt, legt sie einen Eintrag in ihrer Zustandstabelle an.
Vereinfacht:
| Quelle | Ziel | Protokoll | Status |
| 192.168.1.50:53000 | 203.0.113.10:443 | TCP | Erlaubte Verbindung |
Schritt 3: Der Webserver antwortet.
Die Firewall prüft anhand ihrer Zustandstabelle, ob die Antwort zur zuvor erlaubten Verbindung gehört.
Da die Informationen übereinstimmen und das Paket zum erwarteten Verbindungszustand passt, wird der Antwortverkehr zugelassen.
Schritt 4: Ein Angreifer sendet ein unerwartetes Datenpaket.
Ein fremdes System versucht, ein eingehendes Datenpaket mit ähnlichen Merkmalen einzuschleusen.
Die Firewall überprüft neben den allgemeinen Paketmerkmalen auch ihre gespeicherten Verbindungsinformationen.
Passt das Paket zu keiner bestehenden Verbindung und gibt es keine Regel, die eine neue Verbindung erlaubt, wird es blockiert.
Warum ist Stateful Inspection sicherer?
Eine Stateful Firewall unterscheidet zwischen:
- Antwortverkehr: Datenpakete, die zu einer bereits erlaubten Verbindung gehören.
- Neuen Verbindungsversuchen: Datenpakete, für die noch keine bestehende Verbindung bekannt ist.
Dadurch muss nicht pauschal eingehender Datenverkehr erlaubt werden, nur damit Antworten auf ausgehende Anfragen zurückkommen können.
Vorteile
- erkennt zusammengehörige Netzwerkverbindungen
- lässt passenden Antwortverkehr automatisch zu
- reduziert die Notwendigkeit allgemeiner eingehender Freigaberegeln
- erschwert das Einschleusen unerwarteter Pakete
- vereinfacht die Verwaltung der Firewall-Regeln
Nachteile
- zusätzlicher Speicherbedarf für die Zustandstabelle
- viele gleichzeitige Verbindungen können die Firewall belasten
- keine automatische Überprüfung gefährlicher Inhalte innerhalb erlaubter Verbindungen
Stateful Inspection gehört heute zu den grundlegenden Funktionen moderner Netzwerk-Firewalls.
Wichtig: Auch eine Stateful Firewall kann neue, ausdrücklich erlaubte Verbindungen zulassen. Die Zustandstabelle wird vor allem genutzt, um zu erkennen, ob nachfolgende Pakete zu einer bestehenden Verbindung gehören.
4. Proxy-Firewall – der Sicherheitsdienst als Stellvertreter
Eine Proxy-Firewall funktioniert anders als ein einfacher Paketfilter.
Während ein Paketfilter Datenpakete anhand von Regeln weiterleitet oder blockiert, tritt eine Proxy-Firewall selbst als Kommunikationspartner auf.
Das Wort Proxy bedeutet sinngemäß Stellvertreter.
Der entscheidende Vorteil: Eine Proxy-Firewall kann bei unterstützten Anwendungen nicht nur kontrollieren, wer mit wem kommuniziert, sondern auch den Inhalt der übertragenen Daten überprüfen.
Beispiel: Der Sicherheitsdienst übernimmt den Besuch
Stellen wir uns vor, unser Unternehmen führt eine neue Sicherheitsregel ein.
Externe Besucher dürfen bestimmte Abteilungen nicht mehr direkt betreten.
Wenn ein Besucher beispielsweise Unterlagen aus der Personalabteilung benötigt, muss er sich zunächst an den Sicherheitsdienst wenden.
Der Sicherheitsmitarbeiter:
- nimmt die Anfrage entgegen
- überprüft, ob sie zulässig ist
- kontaktiert selbst die Personalabteilung
- holt die angeforderten Unterlagen ab
- überprüft bei Bedarf deren Inhalt
- übergibt sie anschließend dem Besucher, sofern die Weitergabe erlaubt ist
Der Besucher kommuniziert also nicht direkt mit der Personalabteilung.
Der Sicherheitsdienst tritt als Stellvertreter zwischen beiden Seiten auf.
Der Sicherheitsdienst schaut jetzt auch in die Unterlagen
Bisher hat unser Sicherheitsdienst hauptsächlich kontrolliert, ob Besucher das Gebäude betreten dürfen.
Auch der Sicherheitsdienst mit Besucherliste (Stateful Inspection) hat nicht überprüft, was sich in den Taschen der Besucher befindet.
Bei unserem Proxy-Sicherheitsdienst ist das anders.
Angenommen, ein Besucher möchte Unterlagen aus der Personalabteilung abholen.
Der Sicherheitsmitarbeiter holt die Unterlagen ab und überprüft vor der Übergabe, ob sie tatsächlich für diesen Besucher bestimmt sind.
Dabei stellt er fest, dass die Dokumente vertrauliche Mitarbeiterdaten enthalten, die der Besucher nicht erhalten darf.
Er verweigert deshalb die Herausgabe.
Der Sicherheitsdienst kontrolliert also nicht nur, ob die Übergabe grundsätzlich erlaubt ist, sondern kann auch den Inhalt der Unterlagen überprüfen.
Genau das kann eine Proxy-Firewall bei unterstützten Anwendungsprotokollen ebenfalls tun.
Beispiel aus dem Netzwerk
Ein Mitarbeiter möchte eine Webseite aufrufen.
Bei einer entsprechenden Proxy-Konfiguration sieht die Kommunikation folgendermaßen aus:
Computer → Proxy-Firewall → Webserver
Die Proxy-Firewall nimmt die Anfrage entgegen und überprüft beispielsweise:
- Ist die Webseite erlaubt?
- Gehört sie zu einer gesperrten Kategorie?
- Ist der Benutzer für diesen Zugriff berechtigt?
- Enthält die Anfrage verdächtige Merkmale?
Ist die Anfrage erlaubt, stellt der Proxy selbst die Verbindung zum Webserver her.
Der Webserver sendet seine Antwort an den Proxy zurück.
Bevor der Proxy die Antwort an den Computer weitergibt, kann er auch deren Inhalt untersuchen.
Beispielsweise kann er:
- bestimmte Webseiteninhalte blockieren
- unerwünschte Dateitypen herausfiltern
- verdächtige Anfragen erkennen
- bei entsprechender Sicherheitsfunktion übertragene Dateien auf Schadsoftware überprüfen
Welche Prüfungen tatsächlich möglich sind, hängt vom Proxy und seinen aktivierten Sicherheitsfunktionen ab.
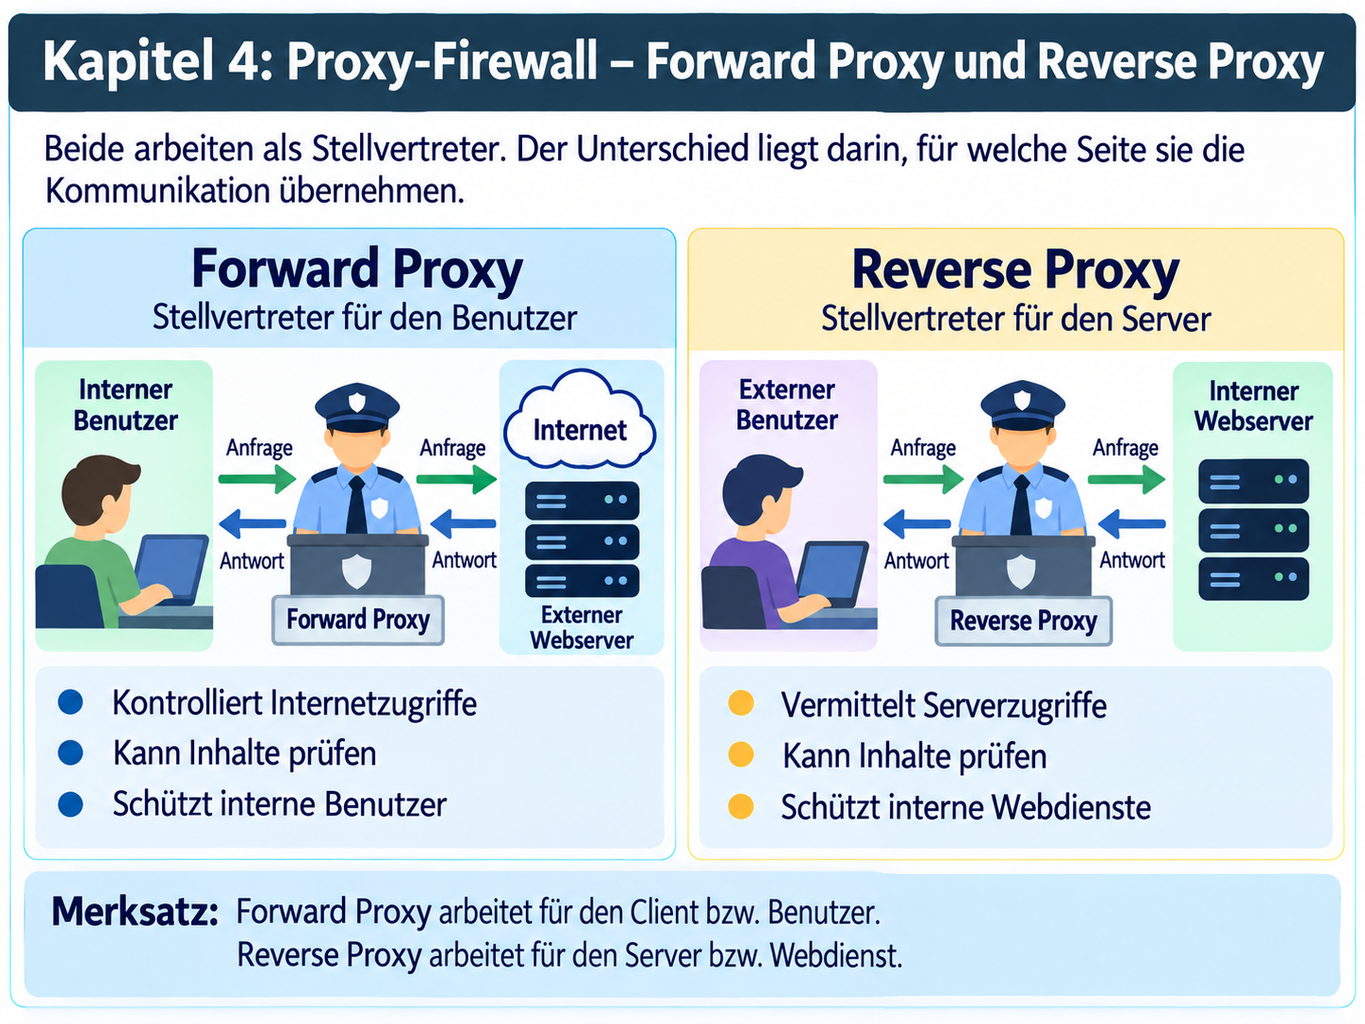
Forward Proxy und Reverse Proxy – wo liegt der Unterschied?
Grundsätzlich unterscheidet man zwischen einem Forward Proxy und einem Reverse Proxy.
Beide arbeiten als Stellvertreter zwischen zwei Kommunikationspartnern.
Der Unterschied besteht darin, für welche Seite sie die Kommunikation übernehmen.
Forward Proxy – der Stellvertreter für den Benutzer
Ein Forward Proxy steht auf der Seite des Benutzers und vermittelt dessen Anfragen an externe Server.
Beispiel mit unserem Sicherheitsdienst:
Ein Mitarbeiter möchte Unterlagen von einem externen Unternehmen anfordern.
Anstatt selbst dorthin zu gehen, beauftragt er den Sicherheitsdienst.
Dieser nimmt die Anfrage entgegen, überprüft sie, kontaktiert das externe Unternehmen und bringt die Unterlagen zurück.
Bei Bedarf kontrolliert er die erhaltenen Unterlagen, bevor er sie an den Mitarbeiter weitergibt.
Der Sicherheitsdienst handelt also im Auftrag des internen Mitarbeiters.
Beispiel aus dem Netzwerk:
Interner Computer → Forward Proxy → Internet/Webserver
Der Forward Proxy kann beispielsweise:
- Internetzugriffe der Mitarbeiter kontrollieren
- unerwünschte Webseiten sperren
- Benutzerberechtigungen berücksichtigen
- übertragene Inhalte bei entsprechender Konfiguration überprüfen
Ein Forward Proxy wird deshalb häufig eingesetzt, um den Internetzugriff innerhalb eines Unternehmens zentral zu kontrollieren.
Reverse Proxy – der Stellvertreter für den Server
Ein Reverse Proxy arbeitet dagegen auf der Seite des Servers.
Er nimmt Anfragen von externen Benutzern entgegen und leitet sie an die entsprechenden internen Server weiter.
Beispiel mit unserem Sicherheitsdienst:
Ein externer Besucher möchte Unterlagen aus der Personalabteilung anfordern.
Anstatt den Besucher direkt in die Abteilung zu lassen, übernimmt der Sicherheitsdienst die Anfrage.
Er überprüft, ob der Zugriff erlaubt ist, und leitet die Anfrage intern an den zuständigen Mitarbeiter weiter.
Der Mitarbeiter stellt die angeforderten Unterlagen bereit.
Der Sicherheitsdienst nimmt diese entgegen, überprüft sie bei Bedarf und übergibt sie anschließend dem Besucher.
Der Sicherheitsdienst handelt hier als Stellvertreter der internen Abteilung.
Der Besucher hat keinen direkten Kontakt zur Personalabteilung.
Beispiel aus dem Netzwerk:
Internet/Externer Benutzer → Reverse Proxy → Interner Webserver
Ein Unternehmen betreibt beispielsweise eine Webseite oder ein webbasiertes Mitarbeiterportal auf einem internen Server.
Der Reverse Proxy nimmt die externen HTTPS-Anfragen entgegen und leitet sie an den zuständigen Webserver weiter.
Er kann dabei beispielsweise:
- Anfragen an unterschiedliche Webserver weiterleiten
- die TLS-Verschlüsselung übernehmen
- Zugriffe protokollieren
- zusätzliche Authentifizierungsverfahren einbinden
- mit entsprechenden Sicherheitsfunktionen Angriffe auf Webanwendungen erkennen und blockieren
Wichtig: Ein Reverse Proxy ist nicht automatisch eine Web Application Firewall (WAF).
Eine WAF ist eine zusätzliche Sicherheitsfunktion, die HTTP- und HTTPS-Anfragen auf verdächtige Inhalte und bekannte Angriffsmuster untersucht.
Die Unterschiede auf einen Blick
| Forward Proxy | Reverse Proxy | |
|---|---|---|
| Stellvertreter für | Client / Benutzer | Server / Webanwendung |
| Typische Richtung | Intern → Internet | Internet → Interner Webserver |
| Hauptaufgabe | Internetzugriffe kontrollieren | Serverzugriffe vermitteln und absichern |
| Praxisbeispiel | Mitarbeiter besucht eine Webseite | Externer Benutzer besucht Firmenportal |
| Inhaltsprüfung | Bei entsprechender Konfiguration möglich | Bei entsprechender Konfiguration möglich |
Merksatz:
Ein Forward Proxy kontrolliert typischerweise, wie interne Benutzer auf externe Dienste zugreifen.
Ein Reverse Proxy kontrolliert typischerweise, wie externe Benutzer auf bereitgestellte interne Webdienste zugreifen.
Was passiert bei verschlüsselten Verbindungen?
Ein großer Teil des heutigen Internetverkehrs wird über HTTPS verschlüsselt übertragen.
Das bedeutet, dass die Inhalte während der Übertragung geschützt sind.
Eine Proxy-Firewall kann deshalb nicht automatisch jede HTTPS-Verbindung vollständig untersuchen.
Damit sie auch verschlüsselte Inhalte überprüfen kann, muss sie an der entsprechenden Stelle Zugriff auf die entschlüsselten Daten erhalten.
Hierzu kann eine TLS-Inspection beziehungsweise TLS-Terminierung eingesetzt werden.
Bei einem Forward Proxy kann dafür eine kontrollierte Entschlüsselung und erneute Verschlüsselung erforderlich sein.
Bei einem Reverse Proxy wird die externe HTTPS-Verbindung häufig direkt am Proxy beendet. Dieser kann die entschlüsselten HTTP-Anfragen anschließend untersuchen und eine neue, gegebenenfalls ebenfalls verschlüsselte Verbindung zum internen Webserver aufbauen.
Dabei müssen technische, organisatorische und datenschutzrechtliche Anforderungen berücksichtigt werden.
Ohne Zugriff auf die entschlüsselten Inhalte kann ein Proxy zwar bestimmte Verbindungsinformationen auswerten, aber nicht den eigentlichen verschlüsselten Webseiteninhalt lesen.
Vorteile einer Proxy-Firewall
- detaillierte Kontrolle unterstützter Anwendungen
- bei entsprechender Konfiguration auch Überprüfung der übertragenen Inhalte
- zentrale Filterung unerwünschter Webseiten oder Daten
- zusätzliche Sicherheits- und Protokollierungsfunktionen
- Kommunikation zwischen Client und Zielsystem wird vermittelt, statt die ursprüngliche Verbindung direkt weiterzuleiten
Nachteile einer Proxy-Firewall
- zusätzliche Verarbeitung kann Verzögerungen verursachen
- aufwendigere Einrichtung und Verwaltung
- nicht jedes Netzwerkprotokoll wird unterstützt
- verschlüsselte Inhalte können ohne entsprechende Entschlüsselung nur eingeschränkt untersucht werden
Fazit: Was unterscheidet eine Proxy-Firewall von einem Paketfilter?
Während ein einfacher Paketfilter hauptsächlich IP-Adressen, Ports und Protokolle kontrolliert und eine Stateful Firewall zusätzlich bestehende Verbindungen berücksichtigt, übernimmt eine Proxy-Firewall die Kommunikation selbst.
Unser Sicherheitsdienst ist jetzt nicht mehr nur ein Pförtner, sondern auch ein Vermittler, der Unterlagen entgegennehmen, kontrollieren und weitergeben kann.
Ob er dabei für einen internen Mitarbeiter (Forward Proxy) oder für eine interne Abteilung (Reverse Proxy) handelt, hängt von der Richtung der Kommunikation ab.
Eine Next-Generation-Firewall geht darüber hinaus, indem sie unterschiedliche Sicherheitsmechanismen wie Stateful Inspection, Anwendungskontrolle, Angriffserkennung und gegebenenfalls Proxy- oder Malware-Schutzfunktionen in einer zentralen Lösung kombiniert.
5. Next-Generation-Firewall (NGFW) – der intelligente Sicherheitsdienst
Eine Next-Generation-Firewall, kurz NGFW, kombiniert klassische Firewall-Funktionen mit zusätzlichen Sicherheitsmechanismen.
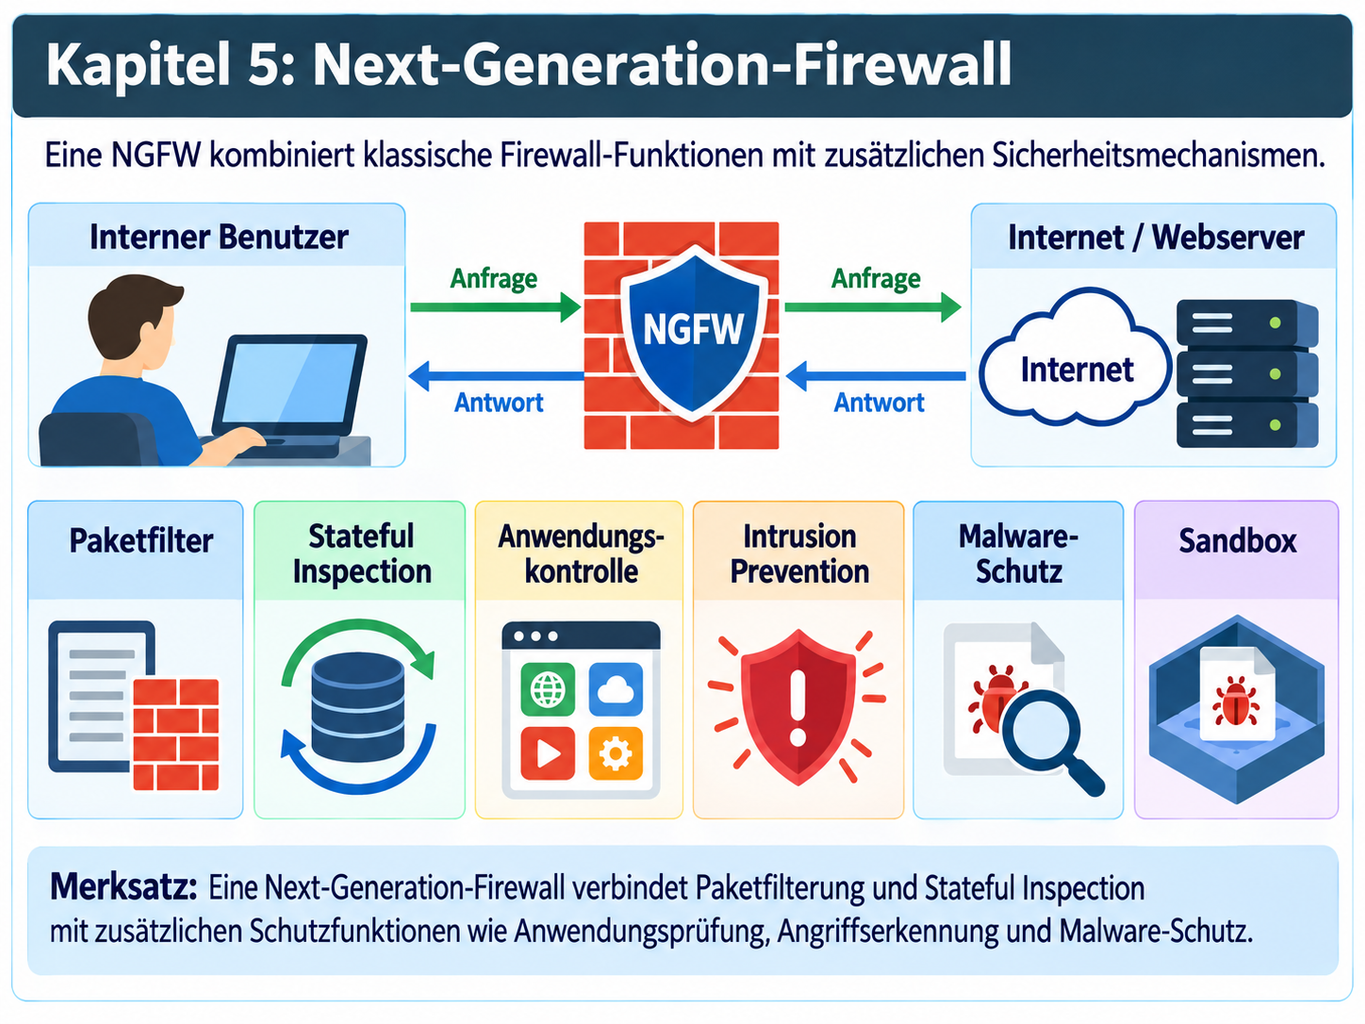
Sie kontrolliert nicht nur IP-Adressen, Ports und Verbindungszustände, sondern kann auch Anwendungen erkennen, Angriffsmuster untersuchen und verdächtige Aktivitäten blockieren.
Beispiel: Der Sicherheitsdienst mit moderner Sicherheitstechnik
Unser Unternehmen hat seinen Sicherheitsdienst erneut erweitert.
Am Eingang steht nicht mehr nur ein Mitarbeiter, der die Zutrittsberechtigung kontrolliert.
Stattdessen gibt es jetzt ein umfassendes Sicherheitskonzept.
1. Ausweiskontrolle – klassische Paketfilterung
Der Sicherheitsdienst überprüft, wer das Gebäude betreten möchte und wohin die Person gehen darf.
Das entspricht der Kontrolle von IP-Adressen, Ports und Protokollen.
2. Besucherliste – Stateful Inspection
Der Sicherheitsdienst dokumentiert bekannte Vorgänge und erkennt, welche Besucher zu vorher angemeldeten Vorgängen gehören.
Das entspricht der Zustandstabelle einer Stateful Firewall.
3. Kontrolle des Besuchszwecks – Application Control
Der Sicherheitsdienst überprüft zusätzlich, was ein Besucher im Unternehmen erledigen möchte.
Ein Lieferant darf beispielsweise Waren ins Lager liefern, erhält aber keinen Zutritt zum Serverraum.
Eine NGFW kann entsprechend Anwendungen oder Anwendungsarten erkennen und kontrollieren.
4. Erkennung verdächtigen Verhaltens – Intrusion Prevention System (IPS)
Der Sicherheitsdienst achtet auf auffällige Aktivitäten.
Versucht jemand beispielsweise, eine verschlossene Tür aufzubrechen oder unberechtigt einen Sicherheitsbereich zu betreten, greift der Sicherheitsdienst ein.
Ein IPS untersucht den Netzwerkverkehr vergleichbar auf bekannte Angriffsmuster und verdächtige Aktivitäten.
5. Taschenkontrolle – Malware-Schutz
Jetzt kommt der entscheidende Unterschied zu unserem einfachen Paketfilter:
Der Sicherheitsdienst überprüft nicht nur die Zutrittsberechtigung, sondern kann auch kontrollieren, was ein Besucher mitbringt.
Verdächtige oder gefährliche Gegenstände können erkannt und zurückgewiesen werden.
Entsprechend kann eine NGFW unterstützte Dateiübertragungen auf Schadsoftware untersuchen.
6. Sicherheitsraum – Sandbox
Besonders verdächtige Gegenstände werden zunächst in einem abgeschotteten Sicherheitsbereich untersucht.
Das entspricht einer Sandbox, in der verdächtige Dateien in einer isolierten Umgebung analysiert werden können.
Beispiel aus dem Netzwerk
Ein Mitarbeiter möchte eine Datei von einer Webseite herunterladen.
Eine einfache Paketfilter-Firewall erkennt möglicherweise nur, dass die Verbindung über den erlaubten HTTPS-Port 443 erfolgt.
Eine entsprechend ausgestattete und konfigurierte NGFW kann zusätzlich überprüfen:
- Ist die Webseite als gefährlich bekannt?
- Welche Anwendung wird verwendet?
- Enthält der Datenverkehr bekannte Angriffsmuster?
- Kann die Datei auf Schadsoftware untersucht werden?
- Sollte sie zusätzlich in einer Sandbox analysiert werden?
Weitere Funktionen moderner NGFWs
Web Filtering: Webseiten können anhand von Kategorien oder bekannten Bedrohungen blockiert werden.
Deep Packet Inspection (DPI): Der Netzwerkverkehr kann über reine IP- und Portinformationen hinaus untersucht werden.
TLS-Inspection: Unterstützte verschlüsselte Verbindungen können unter geeigneten Voraussetzungen kontrolliert entschlüsselt, untersucht und anschließend wieder verschlüsselt werden.
VPN: Verschlüsselte Verbindungen für Mitarbeiter im Homeoffice oder zwischen Unternehmensstandorten können bereitgestellt werden.
Threat Intelligence: Informationen über bekannte Bedrohungen, schädliche Domains und verdächtige IP-Adressen können in die Sicherheitsentscheidungen einfließen.
Vorteile
- mehrere Sicherheitsfunktionen in einem System
- bessere Erkennung bekannter Angriffsmuster
- Kontrolle auf Anwendungsebene
- umfangreiche Protokollierungs- und Überwachungsmöglichkeiten
- zentraler Schutz verschiedener Netzwerke
Nachteile
- höhere Anschaffungs- und Lizenzkosten
- komplexere Einrichtung und Verwaltung
- zusätzliche Sicherheitsprüfungen benötigen Rechenleistung
- TLS-Inspection erfordert besondere technische und datenschutzrechtliche Maßnahmen
Wie Verschlüsselung grundsätzlich funktioniert, warum HTTPS die Datenübertragung schützt und welche Verschlüsselungsverfahren dabei zum Einsatz kommen, erkläre ich ausführlicher in meinem Beitrag Verschlüsselung einfach erklärt.
Wichtig: Nicht jede NGFW verfügt über sämtliche genannten Funktionen. Außerdem müssen diese gegebenenfalls gesondert lizenziert, aktiviert und richtig konfiguriert werden.
6. DMZ – ein Sicherheitsbereich zwischen Internet und Firmennetzwerk
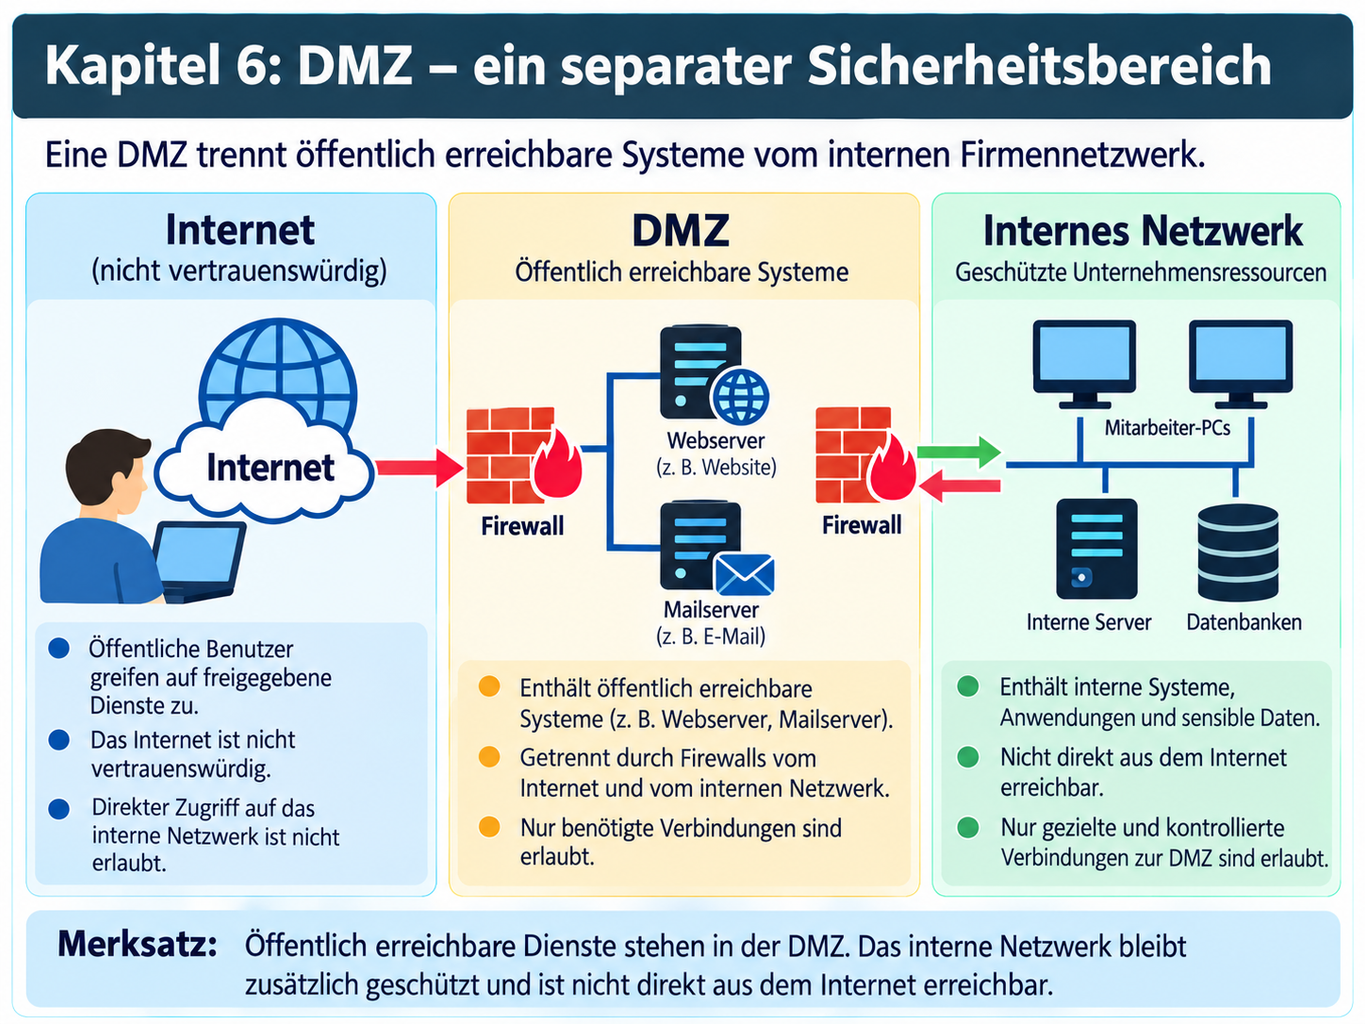
DMZ steht für Demilitarized Zone, auf Deutsch demilitarisierte Zone.
In der Netzwerktechnik bezeichnet eine DMZ ein separates, kontrolliertes Netzwerk, in dem häufig öffentlich erreichbare Dienste betrieben werden.
Warum benötigt man eine DMZ?
Stellen wir uns vor, ein Unternehmen betreibt einen Webserver, der aus dem Internet erreichbar sein muss.
Würde dieser Server direkt im internen Firmennetzwerk stehen, könnte ein erfolgreicher Angriff auf den Webserver auch andere interne Systeme gefährden.
Deshalb wird der Webserver in einem eigenen Netzwerk untergebracht.
Beispiel: Ein separater Besucherbereich
Unser Unternehmen richtet für externe Besucher einen eigenen Empfangsbereich ein.
Besucher dürfen diesen Bereich betreten, aber nicht ohne zusätzliche Berechtigung in die internen Büroräume gelangen.
Genau dieses Prinzip verfolgt eine DMZ.
Der öffentlich erreichbare Webserver steht in einem eigenen Netzwerkbereich, während die internen Systeme davon getrennt bleiben.
Beispiel aus dem Netzwerk
Ein Unternehmen betreibt folgende Netzwerke:
- Internet: Öffentliches, nicht vertrauenswürdiges Netzwerk
- DMZ: Öffentlich erreichbarer Webserver
- LAN: Interne Arbeitsplätze, Dateiserver und Domain Controller
Die Firewall kontrolliert die Kommunikation zwischen diesen Bereichen.
| Verbindung | Aktion |
| Internet → Webserver in der DMZ (HTTPS) | Erlauben |
| Internet → internes LAN | Blockieren |
| DMZ → internes LAN | Standardmäßig blockieren |
| LAN → DMZ | Nur benötigte Zugriffe erlauben |
Was passiert bei einem Angriff?
Wird der Webserver kompromittiert, befindet sich der Angreifer zunächst in der DMZ.
Die Netzwerksegmentierung soll verhindern, dass er ohne Weiteres auf interne Arbeitsplätze oder Server zugreifen kann.
Dafür müssen die Firewall-Regeln allerdings korrekt eingerichtet sein.
Vorteile
- Trennung öffentlich erreichbarer Systeme vom internen Netzwerk
- Einschränkung möglicher Angriffswege
- gezielte Überwachung und Zugriffskontrolle
Nachteile
- zusätzlicher Konfigurationsaufwand
- fehlerhafte Firewall-Regeln können die Trennung aufheben
- Systeme in der DMZ müssen ebenfalls abgesichert und aktualisiert werden
Wie sich Netzwerke mithilfe von VLANs voneinander trennen lassen und welche Rolle VPN-Verbindungen spielen, erkläre ich ausführlicher im Beitrag VLAN und VPN einfach erklärt.
7. Blacklist und Whitelist – was ist erlaubt und was verboten?
Firewalls und andere Sicherheitslösungen können anhand von Listen festlegen, welche Elemente erlaubt oder gesperrt werden.
Traditionell werden dafür die Begriffe Blacklist und Whitelist verwendet.
Heute sind auch die Bezeichnungen Blocklist (Sperrliste) und Allowlist (Erlaubnisliste) üblich.
Blocklist – die Sperrliste
Bei einer Blocklist werden bestimmte Elemente ausdrücklich gesperrt.
Andere Zugriffe können weiterhin erlaubt bleiben, sofern keine weiteren Regeln dagegen sprechen.
Beispiel mit unserem Sicherheitsdienst:
Am Firmeneingang hängt eine Liste mit Personen, die das Gebäude nicht betreten dürfen.
Alle anderen Besucher können unter Einhaltung der allgemeinen Zutrittsregeln eingelassen werden.
Beispiel aus dem Netzwerk:
Eine Firewall blockiert Verbindungen zu bekannten schädlichen IP-Adressen oder Domains.
Vorteile
- einfach bei gezielten Sperren
- bestehende Zugriffe müssen nicht einzeln freigegeben werden
Nachteile
- unbekannte Bedrohungen fehlen möglicherweise auf der Liste
- Listen müssen regelmäßig aktualisiert werden
Allowlist – die Erlaubnisliste
Bei einer Allowlist werden nur ausdrücklich zugelassene Elemente akzeptiert.
Beispiel mit unserem Sicherheitsdienst:
Das Unternehmen veranstaltet eine geschlossene Veranstaltung.
Am Eingang liegt eine Gästeliste.
Nur Personen auf dieser Liste dürfen das Gebäude betreten.
Beispiel aus dem Netzwerk:
Ein Verwaltungsserver darf ausschließlich von bestimmten Administrator-PCs erreicht werden.
Alle anderen Verbindungen werden blockiert.
Vorteile
- sehr gezielte Zugriffskontrolle
- starke Einschränkung unerwünschter Zugriffe
Nachteile
- neue berechtigte Zugriffe müssen freigegeben werden
- erhöhter Verwaltungsaufwand
Was ist sicherer?
Eine Allowlist bietet bei klar definierten Zugriffsanforderungen häufig eine strengere Kontrolle.
Für sicherheitskritische Systeme gilt deshalb häufig das Prinzip:
Alles verbieten, was nicht ausdrücklich erlaubt ist.
Dieses Vorgehen bezeichnet man auch als Default Deny.
8. Honeypot – die digitale Falle für Angreifer
Ein Honeypot ist ein bewusst bereitgestelltes System, das für Angreifer interessant aussehen soll.
Es kann beispielsweise einen Server, eine Anwendung oder einen Netzwerkdienst simulieren.
Der eigentliche Zweck besteht darin, Angriffsversuche zu erkennen und zu untersuchen.
Beispiel: Das präparierte Firmengebäude
Stellen wir uns vor, ein Unternehmen richtet ein zusätzliches, scheinbar schlecht gesichertes Gebäude ein.
Tatsächlich befinden sich darin keine wichtigen Unternehmensdaten.
Stattdessen wird genau überwacht, ob jemand versucht, unerlaubt einzudringen.
Die Sicherheitsverantwortlichen können dadurch erkennen, welche Methoden ein Angreifer verwendet.
Ein Honeypot arbeitet nach einem vergleichbaren Prinzip.
Beispiel aus dem Netzwerk
Ein Unternehmen betreibt einen Honeypot, der einen SSH-Dienst simuliert.
Ein Angreifer versucht, sich mit unterschiedlichen Benutzernamen und Passwörtern anzumelden.
Der Honeypot zeichnet diese Versuche auf.
Administratoren können anschließend untersuchen:
- Von welchen IP-Adressen kamen die Angriffe?
- Welche Benutzernamen wurden ausprobiert?
- Welche Angriffsmethoden wurden verwendet?
- Welche Muster lassen sich erkennen?
Vorteile
- Angriffsversuche können sichtbar gemacht werden
- liefert Informationen über Angriffsmethoden
- unterstützt Sicherheitsanalysen
Nachteile
- zusätzlicher Betriebs- und Überwachungsaufwand
- muss sorgfältig vom produktiven Netzwerk isoliert werden
- verhindert Angriffe auf andere Systeme nicht automatisch
9. Sandbox – verdächtige Dateien sicher untersuchen
Eine Sandbox ist eine speziell abgeschottete Umgebung, in der verdächtige Dateien oder Programme untersucht werden können.
Stellen wir uns vor, ein Mitarbeiter erhält eine E-Mail mit einem unbekannten Dateianhang.
Der Anhang könnte harmlos sein, möglicherweise enthält er aber Schadsoftware.
Anstatt die Datei direkt auf dem Arbeitsplatz auszuführen, kann sie in einer Sandbox untersucht werden.
Beispiel: Der abgeschottete Untersuchungsraum
Unser Sicherheitsdienst entdeckt bei einem Besucher einen verdächtigen Gegenstand.
Anstatt den Gegenstand ins Firmengebäude zu lassen, wird er in einen speziell gesicherten Untersuchungsraum gebracht.
Dort können Fachleute überprüfen, ob von ihm eine Gefahr ausgeht.
Ein ähnliches Prinzip verwendet eine Sandbox.
Wie funktioniert eine Sandbox?
Schritt 1: Eine verdächtige Datei wird an die Sandbox übergeben.
Schritt 2: Die Sandbox stellt eine isolierte Testumgebung bereit.
Schritt 3: Die Datei wird dort geöffnet oder ausgeführt.
Schritt 4: Das Verhalten wird überwacht.
Dabei wird beispielsweise überprüft, ob die Datei:
- unerwartete Prozesse startet
- Systemdateien verändert
- verdächtige Netzwerkverbindungen aufbaut
- weitere Schadsoftware herunterladen möchte
Schritt 5: Die Sicherheitslösung bewertet das Verhalten.
Werden Hinweise auf Schadsoftware erkannt, kann die Datei blockiert oder ein Alarm ausgelöst werden.
Sandbox in modernen Firewalls
Einige Next-Generation-Firewalls können verdächtige Dateien an einen lokalen oder cloudbasierten Sandbox-Dienst übergeben.
Dadurch lassen sich unter Umständen auch bisher unbekannte Bedrohungen erkennen.
Vorteile
- zusätzliche Erkennung unbekannter Schadsoftware
- Untersuchung verdächtiger Dateien anhand ihres Verhaltens
- Analyse in einer vom Produktivsystem getrennten Umgebung
Nachteile
- Analyse benötigt zusätzliche Zeit
- höhere Ressourcenanforderungen beziehungsweise zusätzliche Kosten
- manche Schadsoftware erkennt Sandbox-Umgebungen und verändert ihr Verhalten
- vollständige Sicherheit ist nicht garantiert
10. Moderne Firewall-Sicherheit – worauf kommt es heute an?
Die Anforderungen an Firewalls haben sich deutlich verändert.
Früher stand häufig der Schutz des Übergangs zwischen Firmennetzwerk und Internet im Vordergrund.
Heute arbeiten Mitarbeiter mobil, Anwendungen werden in der Cloud betrieben und viele Dienste kommunizieren verschlüsselt.
Deshalb sind zusätzliche Sicherheitsmaßnahmen wichtig.
10 Tipps zur Cyber-Sicherheit für Unternehmen
Netzwerksegmentierung
Nicht jedes Gerät sollte uneingeschränkt mit jedem anderen Gerät kommunizieren dürfen.
Beispielsweise können unterschiedliche Netzwerke eingerichtet werden für:
- Server
- Arbeitsplätze
- Drucker
- Gäste-WLAN
- Management-Systeme
Diese Netzwerke können mithilfe von VLANs getrennt werden.
Eine Firewall kontrolliert anschließend die Kommunikation zwischen den Netzwerkbereichen, sofern dieser Verkehr über die Firewall geführt wird.
Wichtig: Ein VLAN allein ist noch keine vollständige Sicherheitsmaßnahme. Entscheidend ist, welche Verbindungen zwischen den einzelnen Netzwerken tatsächlich erlaubt werden.
Zero Trust
Das Zero-Trust-Prinzip geht davon aus, dass einem Benutzer oder Gerät nicht allein deshalb vertraut werden sollte, weil es sich innerhalb des Firmennetzwerks befindet.
Zugriffe sollen anhand von Identität, Berechtigungen und weiteren Sicherheitsmerkmalen überprüft werden.
Eine Firewall kann dabei unterstützen, ersetzt aber keine umfassende Zugriffskontrolle.
Protokollierung und Monitoring
Eine Firewall sollte wichtige Sicherheitsereignisse protokollieren.
Dazu gehören beispielsweise:
- blockierte Verbindungen
- erkannte Angriffsversuche
- fehlgeschlagene VPN-Anmeldungen
- Änderungen an Firewall-Regeln
- ungewöhnliche Netzwerkaktivitäten
Solche Informationen können über Monitoring- oder SIEM-Systeme zentral ausgewertet werden.
Regelmäßige Updates
Auch Firewalls können Sicherheitslücken enthalten.
Deshalb sollten Firmware, Sicherheitskomponenten und Angriffssignaturen regelmäßig aktualisiert werden.
Eine Firewall mit veralteter Software kann selbst zu einem erheblichen Sicherheitsrisiko werden.
Sichere Fernzugriffe
Für Mitarbeiter im Homeoffice oder Administratoren werden häufig VPN-Verbindungen eingesetzt.
Diese sollten nach Möglichkeit zusätzlich mit einer Multi-Faktor-Authentifizierung abgesichert werden.
Dabei reicht die Eingabe eines Passworts allein nicht mehr aus.
11. Welche Firewall ist für kleine und mittlere Unternehmen sinnvoll?
Für kleine Unternehmen mit beispielsweise 5 bis 20 Mitarbeitern ist eine moderne Netzwerk-Firewall mit zentraler Verwaltung häufig eine sinnvolle Lösung.
Entscheidend ist weniger die Anzahl der Funktionen als vielmehr deren richtige Konfiguration.
Eine sinnvolle Grundkonfiguration umfasst:
- Stateful Firewall: Kontrolle der Netzwerkverbindungen mit restriktiven Regeln.
- Netzwerksegmentierung: Trennung von Mitarbeitern, Servern und Gästen.
- IPS: Erkennung und Blockierung bekannter Angriffsmuster.
- Web Filtering: Sperrung bekannter gefährlicher Webseiten.
- VPN mit MFA: Absicherung des Fernzugriffs.
- Protokollierung: Überwachung relevanter Sicherheitsereignisse.
- Regelmäßige Updates: Schließen bekannter Sicherheitslücken.
- Konfigurationssicherung: Sicherung und Wiederherstellung der Firewall-Einstellungen.
- Regelmäßige Regelprüfung: Entfernen nicht mehr benötigter Freigaben.
Eine leistungsfähige Firewall bringt wenig, wenn beispielsweise sämtliche internen Netzwerke uneingeschränkt miteinander kommunizieren dürfen oder unnötige Dienste aus dem Internet erreichbar sind.
Cybersicherheit für kleine und mittlere Unternehmen
12. Firewall-Technologien im direkten Vergleich
Zum Abschluss noch einmal die wichtigsten Unterschiede anhand unseres Beispiels mit dem Sicherheitsdienst:
| Firewall-Technologie | Aufgabe des Sicherheitsdienstes |
| Paketfilter | Kontrolliert Ausweis und Zutrittsberechtigung, aber nicht den Tascheninhalt. |
| Stateless Firewall | Kontrolliert anhand allgemeiner Zutrittsregeln, ohne vorherige Anmeldungen zu kennen. |
| Stateful Firewall | Führt zusätzlich eine Besucherliste, kontrolliert aber weiterhin nicht den Tascheninhalt. |
| Proxy-Firewall | Übernimmt die Kommunikation stellvertretend für den Besucher. |
| Next-Generation-Firewall | Kombiniert verschiedene Kontrollen und kann zusätzlich Taschenkontrollen und weitere Sicherheitsprüfungen durchführen. |
Wichtig: Diese Technologien schließen sich nicht gegenseitig aus.
Eine moderne Next-Generation-Firewall verwendet beispielsweise weiterhin Paketfilterregeln und Stateful Inspection, ergänzt diese aber um zusätzliche Sicherheitsfunktionen.
13. Fazit – eine Firewall ist unverzichtbar, aber kein vollständiger Schutz
Firewalls gehören zu den wichtigsten Sicherheitskomponenten eines Netzwerks.
Während einfache Paketfilter hauptsächlich IP-Adressen, Ports und Protokolle kontrollieren, können moderne Next-Generation-Firewalls zusätzlich Anwendungen erkennen, Angriffe untersuchen und verdächtige Dateien analysieren.
Die Unterschiede lassen sich gut mit unserem Sicherheitsdienst vergleichen:
Ein einfacher Sicherheitsdienst überprüft lediglich, ob ein Besucher die Zutrittsregeln erfüllt. Ein Sicherheitsdienst mit Besucherliste kennt darüber hinaus bereits angemeldete Vorgänge. Ein moderner Sicherheitsdienst kann zusätzlich Taschenkontrollen durchführen, verdächtige Aktivitäten erkennen und gefährliche Gegenstände untersuchen lassen.
Genauso haben sich Firewalls weiterentwickelt.
Technologien wie DMZ, Netzwerksegmentierung, Honeypots und Sandboxing können das Sicherheitskonzept zusätzlich unterstützen.
Entscheidend ist allerdings nicht allein, welche Firewall eingesetzt wird.
Eine Firewall ist nur so gut wie ihre Konfiguration, ihre regelmäßige Wartung und das Sicherheitskonzept, in das sie eingebunden ist.
Gerade kleine und mittlere Unternehmen profitieren deshalb von einer durchdachten Kombination aus Firewall, sicherer Netzwerkstruktur, Endpoint-Schutz, Multi-Faktor-Authentifizierung und zuverlässigen Datensicherungen.
Denn IT-Sicherheit entsteht nicht durch eine einzelne Lösung, sondern durch das Zusammenspiel mehrerer Schutzmaßnahmen.
Schreibe einen Kommentar