Nahezu jedes Gerät in einem Netzwerk benötigt eine IP-Adresse. Ob Computer, Server, Drucker, Firewall, Access Point oder Smartphone – über IP-Adressen können Geräte miteinander kommunizieren und Daten an das richtige Ziel senden.
Doch woher weiß ein Computer eigentlich, ob sich ein anderes Gerät im selben Netzwerk befindet? Warum stehen in einem klassischen IPv4-Netz mit 256 Adressen normalerweise nur 254 Hostadressen zur Verfügung? Und wie lassen sich größere Netzwerke in kleinere Bereiche aufteilen?
Die Antworten liefern IP-Adressierung, Subnetzmasken und Subnetting.
Gerade in Unternehmensnetzwerken spielen diese Grundlagen eine wichtige Rolle. Denn mit einer durchdachten IP-Adressplanung lassen sich Netzwerke übersichtlicher gestalten, effizienter verwalten und gezielter absichern.
In diesem Beitrag erkläre ich Schritt für Schritt, wie IPv4-Adressen aufgebaut sind und welche Aufgaben Subnetzmasken übernehmen. Anschließend zeige ich anhand praktischer Beispiele, wie sich Subnetze berechnen und sinnvoll aufteilen lassen.
Außerdem betrachten wir öffentliche und private IP-Adressen, die Unterschiede zwischen IPv4 und IPv6 sowie die Bedeutung von Subnetting für die IT-Sicherheit.
Das Ziel: Am Ende sollst du nicht nur verstehen, was Subnetting bedeutet, sondern auch selbst Netzwerkadressen, Hostbereiche und Broadcast-Adressen berechnen können.
1. Was ist eine IP-Adresse?
Eine IP-Adresse ist eine logische Adresse, mit der eine Netzwerkschnittstelle innerhalb eines IP-Netzwerks adressiert werden kann.
Man kann sich das ähnlich wie eine Postanschrift vorstellen.
Damit ein Brief beim richtigen Empfänger ankommt, benötigt die Post eine Adresse. Genauso enthalten IP-Datenpakete eine Zieladresse, damit sie zum vorgesehenen Gerät transportiert werden können.
Ein Beispiel dafür ist die folgende IPv4-Adresse:
192.168.10.25
Diese Adresse könnte zu einem Arbeitsplatzcomputer gehören. Ein Server im selben Netzwerk könnte dagegen die Adresse 192.168.10.10 besitzen.
Damit die Kommunikation zuverlässig funktioniert, dürfen zwei Geräte innerhalb desselben IP-Netzwerks nicht gleichzeitig dieselbe IPv4-Adresse verwenden.
Andernfalls können sogenannte IP-Adresskonflikte entstehen, die zu Verbindungsproblemen führen.
IPv4 und IPv6
Heute werden hauptsächlich zwei Versionen des Internetprotokolls verwendet:
- IPv4 (Internet Protocol Version 4): Verwendet 32-Bit-Adressen und ist weiterhin weit verbreitet.
- IPv6 (Internet Protocol Version 6): Verwendet 128-Bit-Adressen und stellt einen wesentlich größeren Adressraum bereit.
Wir beginnen mit IPv4, weil sich daran die Grundlagen der IP-Adressierung und des Subnettings besonders anschaulich erklären lassen.
2. Wie ist eine IPv4-Adresse aufgebaut?
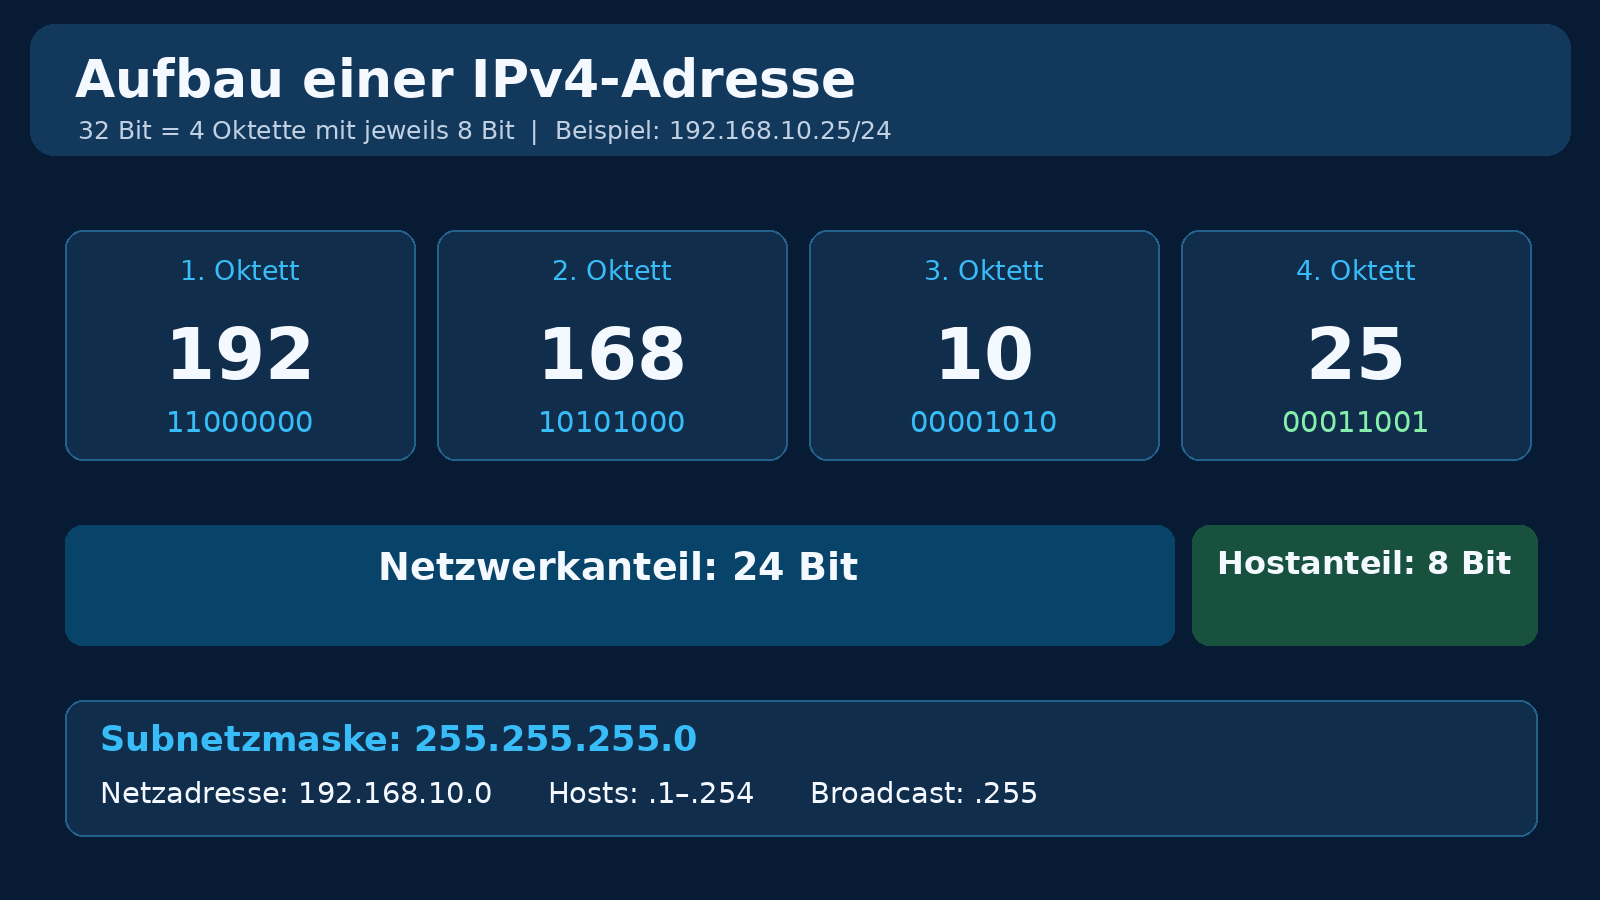
Eine IPv4-Adresse besteht aus insgesamt 32 Bit.
Dabei ist ein Bit die kleinste Informationseinheit in der digitalen Datenverarbeitung. Es kann nur zwei Zustände annehmen:
0 oder 1
Damit sich die lange Bitfolge leichter lesen lässt, werden die 32 Bit in vier Gruppen mit jeweils acht Bit aufgeteilt.
Diese Gruppen bezeichnet man als Oktette.
Betrachten wir die IPv4-Adresse:
192.168.10.25
Sie besteht aus vier Oktetten:
| Oktett | Dezimalwert |
|---|---|
| 1 | 192 |
| 2 | 168 |
| 3 | 10 |
| 4 | 25 |
Dabei kann jedes Oktett einen Wert zwischen 0 und 255 annehmen.
Warum reicht der Wertebereich von 0 bis 255?
Ein Oktett enthält acht Bit. Da jedes Bit entweder 0 oder 1 sein kann, ergeben sich insgesamt:
2⁸ = 256 mögliche Kombinationen
Weil die Zählung bei 0 beginnt, reicht der Wertebereich von 0 bis 255.
Wie entstehen diese Dezimalwerte?
Jedes Bit innerhalb eines Oktetts besitzt eine bestimmte Wertigkeit.
| Bitposition | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 |
|---|---|---|---|---|---|---|---|---|
| Wert | 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
Steht ein Bit auf 1, wird sein Wert berücksichtigt. Bei einer 0 wird er dagegen nicht hinzugezählt.
Schauen wir uns dazu die Zahl 192 an.
| Wert | 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
|---|---|---|---|---|---|---|---|---|
| Bit | 1 | 1 | 0 | 0 | 0 | 0 | 0 | 0 |
Die Rechnung lautet:
128 + 64 = 192
Daraus ergibt sich die Binärdarstellung:
11000000
Ein weiteres Beispiel ist die Zahl 25.
Dafür benötigen wir die Werte 16, 8 und 1:
16 + 8 + 1 = 25
In Binärschreibweise ergibt sich deshalb:
00011001
Die vollständige IPv4-Adresse sieht somit folgendermaßen aus:
Dezimal:
192.168.10.25
Binär:
11000000.10101000.00001010.00011001
Im Alltag verwenden wir normalerweise die Dezimalschreibweise. Für das Verständnis von Subnetzmasken ist die binäre Darstellung jedoch besonders hilfreich.
3. Netzwerkanteil und Hostanteil – was bedeutet das?
Grundsätzlich lässt sich eine IPv4-Adresse in zwei logische Bereiche unterteilen.
Netzwerkanteil: Er bestimmt, zu welchem IP-Netzwerk eine Adresse gehört.
Hostanteil: Er identifiziert die einzelne Adresse innerhalb dieses Netzwerks.
Um das zu verstehen, stellen wir uns ein Mehrfamilienhaus vor.
Die Straßenanschrift beschreibt das Gebäude. Innerhalb des Gebäudes sorgt dagegen die Wohnungsnummer dafür, dass die richtige Wohnung gefunden wird.
Ähnlich funktioniert die IP-Adressierung.
Beispiel: 192.168.10.25/24
Die Zahl /24 gibt an, dass die ersten 24 Bit zum Netzwerkanteil gehören.
Da IPv4 insgesamt 32 Bit besitzt, bleiben für den Hostanteil:
32 − 24 = 8 Bit
Bei diesem Beispiel befinden sich die Netzwerkbits vollständig in den ersten drei Oktetten.
Vereinfacht dargestellt:
192.168.10 | 25
Dabei beschreibt 192.168.10 den Netzwerkanteil, während 25 den Hostanteil der einzelnen Adresse darstellt.
Die dazugehörige Netzwerkadresse lautet:
192.168.10.0/24
Ein weiteres Gerät mit der Adresse 192.168.10.50/24 befindet sich im selben IP-Subnetz.
Ein Computer mit der Adresse 192.168.20.50/24 gehört dagegen zu einem anderen Subnetz.
Damit Geräte unterschiedlicher IP-Subnetze miteinander kommunizieren können, wird normalerweise eine Routingfunktion benötigt.
Diese Aufgabe kann beispielsweise ein Router, eine Firewall oder ein entsprechend konfigurierter Layer-3-Switch übernehmen.
Wichtig ist außerdem, dass der Netzwerkanteil nicht immer genau an einer Oktettgrenze endet.
Bei einem /26-Netz gehören beispielsweise die ersten 26 Bit zum Netzwerkanteil. Damit befinden sich zusätzlich zwei Netzwerkbits im vierten Oktett.
Wie diese Aufteilung funktioniert, bestimmt die Subnetzmaske.
4. Was ist eine Subnetzmaske?
Die Subnetzmaske legt fest, welche Bits einer IPv4-Adresse zum Netzwerkanteil gehören und welche den Hostanteil bilden.
Nehmen wir folgende Konfiguration:
IP-Adresse: 192.168.10.25
Subnetzmaske: 255.255.255.0
In Binärschreibweise sieht die Subnetzmaske folgendermaßen aus:
11111111.11111111.11111111.00000000
Dabei gilt:
- Eine 1 kennzeichnet ein Bit des Netzwerkanteils.
- Eine 0 kennzeichnet ein Bit des Hostanteils.
In unserem Beispiel enthalten die ersten drei Oktette ausschließlich Einsen.
Damit gehören insgesamt 24 Bit zum Netzwerkanteil.
Im letzten Oktett befinden sich dagegen acht Nullen. Diese acht Bit bilden den Hostanteil.
Warum ist die Subnetzmaske wichtig?
Betrachten wir dazu zwei Computer.
PC 1: 192.168.10.20/24
PC 2: 192.168.10.30/24
Beide Geräte befinden sich im selben IP-Subnetz.
Sind sie außerdem über ein geeignetes gemeinsames Netzwerksegment verbunden, können sie normalerweise direkt miteinander kommunizieren.
Nun verändern wir die Adresse des zweiten Computers.
PC 2: 192.168.20.30/24
Obwohl beide Adressen weiterhin mit 192.168 beginnen, gehören sie jetzt zu unterschiedlichen IP-Subnetzen.
Für die Kommunikation zwischen den beiden Netzwerken wird deshalb Routing benötigt.
Merksatz: Nicht allein die IP-Adresse entscheidet darüber, ob zwei Geräte zum selben Subnetz gehören. Entscheidend ist die Kombination aus IP-Adresse und Subnetzmaske beziehungsweise Präfixlänge.
5. Standardgateway – wann benötigt ein Computer einen Router?
Nachdem wir den Netzwerk- und Hostanteil kennengelernt haben, stellt sich eine weitere Frage:
Woher weiß ein Computer eigentlich, ob er ein anderes Gerät direkt erreichen kann oder die Daten an einen Router senden muss?
Dabei spielt das sogenannte Standardgateway eine wichtige Rolle.
In der Praxis übernimmt häufig ein Router beziehungsweise eine Firewall die Funktion des Standardgateways.
Das Standardgateway ist der nächste Router, an den ein Computer IP-Pakete senden kann, wenn keine spezifischere Route zum Ziel vorhanden ist.
Beispiel 1: Zwei Computer im selben Subnetz
Nehmen wir folgende Konfiguration:
| Gerät | IP-Adresse |
|---|---|
| PC 1 | 192.168.10.20/24 |
| PC 2 | 192.168.10.30/24 |
| Standardgateway | 192.168.10.1 |
PC 1 möchte mit PC 2 kommunizieren.
Zunächst prüft der Computer anhand seiner IP-Adresse und Subnetzmaske, ob sich die Zieladresse im eigenen Subnetz befindet.
Das Ergebnis lautet:
Beide Computer gehören zum Netzwerk 192.168.10.0/24.
Deshalb versucht PC 1, den zweiten Computer direkt über das lokale Netzwerk zu erreichen.
Dafür verwendet er bei IPv4 normalerweise ARP (Address Resolution Protocol). Mit ARP lässt sich die zur Ziel-IP-Adresse gehörende MAC-Adresse ermitteln.
Anschließend können die Ethernet-Frames an das richtige Gerät übertragen werden.
Das Standardgateway wird für diese direkte Kommunikation normalerweise nicht benötigt.
Beispiel 2: Zwei Computer in unterschiedlichen Subnetzen
Nun betrachten wir eine andere Konfiguration.
| Gerät | IP-Adresse |
|---|---|
| PC 1 | 192.168.10.20/24 |
| Server | 192.168.20.10/24 |
| Gateway von PC 1 | 192.168.10.1 |
PC 1 möchte auf den Server zugreifen.
Allerdings erkennt der Computer anhand seiner Subnetzmaske, dass die Zieladresse 192.168.20.10 nicht zum eigenen Subnetz gehört.
Wenn keine spezifischere Route vorhanden ist, verwendet PC 1 deshalb seine Standardroute.
Das Datenpaket wird an das Standardgateway 192.168.10.1 übergeben.
Der Router beziehungsweise die Firewall prüft anschließend, über welchen Netzwerkweg das Ziel erreichbar ist.
Sind die erforderlichen Routen vorhanden und erlauben die Sicherheitsregeln den Zugriff, kann das Paket zum Server weitergeleitet werden.
Auch der Rückweg muss funktionieren. Deshalb benötigt der Server ebenfalls eine passende Route zum Netzwerk des Arbeitsplatzcomputers.
Was passiert bei einem falschen Standardgateway?
Ist das Gateway falsch konfiguriert oder nicht erreichbar, kann ein Computer unter Umständen weiterhin mit Geräten im eigenen Subnetz kommunizieren.
Der Zugriff auf andere Netzwerke oder das Internet funktioniert dagegen möglicherweise nicht.
Deshalb gehört die Kontrolle des Standardgateways zu den wichtigsten Schritten bei der Netzwerkfehlersuche.
Unter Windows lassen sich die Einstellungen beispielsweise mit folgendem Befehl anzeigen:
ipconfig /all
Für die Kontrolle der IPv4-Routingtabelle eignet sich außerdem:
route print -4
Merksatz: Geräte im selben lokalen IP-Subnetz können normalerweise direkt miteinander kommunizieren. Für Ziele außerhalb des eigenen Subnetzes wird dagegen eine passende Route benötigt. Fehlt eine spezifischere Route, kommt üblicherweise das Standardgateway zum Einsatz.
6. Was bedeutet /24, /25 oder /26?
In der modernen Netzwerkadministration wird häufig die sogenannte CIDR-Schreibweise verwendet.
CIDR steht für:
Classless Inter-Domain Routing
Dabei gibt die Zahl hinter dem Schrägstrich an, wie viele Bits zum Netzwerkpräfix gehören.
Statt eine vollständige Subnetzmaske anzugeben, verwendet man beispielsweise:
192.168.10.25/24
Das /24 bedeutet:
24 Bit gehören zum Netzwerkanteil.
Die restlichen acht Bit bilden dagegen den Hostanteil.
Daraus ergibt sich folgende Subnetzmaske:
255.255.255.0
Häufig verwendete Subnetzmasken
| Präfix | Subnetzmaske | Gesamtadressen | Nutzbare Hostadressen |
|---|---|---|---|
| /24 | 255.255.255.0 | 256 | 254 |
| /25 | 255.255.255.128 | 128 | 126 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /28 | 255.255.255.240 | 16 | 14 |
| /29 | 255.255.255.248 | 8 | 6 |
| /30 | 255.255.255.252 | 4 | 2 |
Die angegebenen nutzbaren Adressen gelten für klassische IPv4-Subnetze mit Netzwerk- und Broadcast-Adresse.
Anhand der Tabelle lässt sich eine wichtige Regel erkennen:
Je größer die Zahl hinter dem Schrägstrich, desto kleiner wird das Subnetz.
Während ein /24-Netz normalerweise 254 nutzbare Hostadressen bietet, stehen in einem /28-Netz nur noch 14 zur Verfügung.
Der Grund dafür ist einfach: Mit jedem zusätzlichen Netzwerkbit bleibt ein Hostbit weniger übrig.
Dadurch halbiert sich jeweils die Anzahl der Gesamtadressen.
7. Netzwerkadresse, Hostadressen und Broadcast
Innerhalb eines klassischen IPv4-Subnetzes besitzen bestimmte Adressen eine besondere Bedeutung.
Betrachten wir dazu das Netzwerk:
192.168.10.0/24
Dieses Netzwerk umfasst insgesamt 256 IPv4-Adressen.
Allerdings können davon normalerweise nur 254 als Hostadressen verwendet werden.
Warum ist das so?
Die Netzwerkadresse
Dabei lautet die erste Adresse:
192.168.10.0
Sie bezeichnet das gesamte Subnetz.
Deshalb wird sie bei einem klassischen IPv4-LAN nicht einem einzelnen Endgerät zugewiesen.
Die Hostadressen
Nach der Netzwerkadresse folgen die verwendbaren Hostadressen:
192.168.10.1 bis 192.168.10.254
Ein mögliches Beispiel für die Adressverteilung:
| Gerät | IPv4-Adresse |
|---|---|
| Router oder Firewall | 192.168.10.1 |
| Server | 192.168.10.10 |
| Arbeitsplatz-PC | 192.168.10.20 |
| Netzwerkdrucker | 192.168.10.30 |
Die Adressen lassen sich grundsätzlich nach eigenen Regeln vergeben.
Dabei sollte die Adressplanung jedoch nachvollziehbar dokumentiert werden. Außerdem müssen Konflikte mit bereits verwendeten Adressen oder DHCP-Bereichen vermieden werden.
Die Broadcast-Adresse
Die letzte Adresse des Subnetzes lautet:
192.168.10.255
Sie ist die gerichtete Broadcast-Adresse dieses Netzwerks.
Damit lassen sich IPv4-Pakete an sämtliche Hosts des betreffenden Subnetzes adressieren.
Ob und wie diese Pakete tatsächlich zugestellt werden, hängt unter anderem von der Netzwerkstruktur und den Einstellungen der beteiligten Geräte ab.
Warum bleiben nur 254 Adressen übrig?
Die Rechnung lautet:
256 Gesamtadressen − 1 Netzwerkadresse − 1 Broadcast-Adresse = 254 Hostadressen
Diese Regel gilt für klassische IPv4-Subnetze.
Gibt es Ausnahmen?
Ja. Bei bestimmten Spezialanwendungen gelten abweichende Regeln.
Ein /31-Netz besitzt insgesamt zwei Adressen. Auf geeigneten Punkt-zu-Punkt-Verbindungen können beide als Endpunktadressen verwendet werden.
Ein /32-Präfix bezeichnet dagegen eine einzelne IPv4-Adresse und wird beispielsweise für Hostrouten oder Loopback-Schnittstellen eingesetzt.
Für die üblichen LAN-Subnetze mit Präfixlängen bis /30 bleibt die Berechnung mit zwei abgezogenen Adressen jedoch eine praktische Grundregel.
8. Unicast, Broadcast und Multicast – wie werden Daten verteilt?
In IP-Netzwerken können Daten an unterschiedliche Empfängerkreise adressiert werden.
Dabei unterscheiden wir drei grundlegende Kommunikationsarten:
Unicast, Broadcast und Multicast.
Unicast – einer sendet an einen
Bei Unicast wird ein Datenpaket an einen bestimmten Empfänger adressiert.
Das ist die häufigste Kommunikationsform in IP-Netzwerken.
Beispielsweise kann ein Arbeitsplatzcomputer auf einen Dateiserver zugreifen.
PC: 192.168.10.25
Server: 192.168.10.10
Der Arbeitsplatzcomputer sendet seine Anfrage gezielt an die IP-Adresse des Servers.
Auch gewöhnliche Webseitenaufrufe oder Dateiübertragungen verwenden normalerweise Unicast.
Broadcast – einer sendet an alle
Bei Broadcast werden Daten an alle Teilnehmer innerhalb einer Broadcast-Domäne adressiert.
Eine Broadcast-Domäne ist vereinfacht ein Netzwerkbereich, in dem lokale Broadcast-Nachrichten an die angeschlossenen Teilnehmer verteilt werden.
Nehmen wir das Subnetz:
192.168.10.0/24
Die dazugehörige gerichtete Broadcast-Adresse lautet:
192.168.10.255
Ein bekanntes Anwendungsbeispiel ist DHCP.
Wenn ein Computer noch keine gültige IPv4-Adresse besitzt, kann er eine DHCP-Discover-Nachricht als Broadcast versenden.
Dadurch versucht er, einen erreichbaren DHCP-Server zu finden.
Ein wichtiger Punkt ist jedoch, dass Router lokale IPv4-Broadcasts normalerweise nicht in andere Subnetze weiterleiten.
Damit DHCP trotzdem über Subnetzgrenzen hinweg funktionieren kann, wird häufig ein DHCP-Relay eingesetzt.
Außerdem bedeutet Broadcast nicht automatisch, dass jedes Gerät auf eine Nachricht antwortet.
Beispielsweise ignorieren viele moderne Betriebssysteme bestimmte Broadcast-Anfragen aus Sicherheitsgründen.
Multicast – einer sendet an eine Gruppe
Bei Multicast werden Daten nicht an alle Geräte übertragen, sondern an eine bestimmte Empfängergruppe adressiert.
Stellen wir uns vor, ein Unternehmen überträgt einen Videostream an 20 Arbeitsplätze.
Bei klassischem Unicast müsste der Sender normalerweise für jeden Empfänger einen eigenen Datenstrom bereitstellen.
Mit IP-Multicast kann er die Daten dagegen an eine Multicast-Gruppe übertragen.
Unterstützen die Netzwerkkomponenten das Verfahren und sind sie entsprechend konfiguriert, lassen sich die Daten gezielt an interessierte Empfänger verteilen.
Dadurch kann insbesondere bei größeren Datenströmen Bandbreite eingespart werden.
Für IPv4 ist folgender Multicast-Adressbereich vorgesehen:
224.0.0.0/4
Dieser umfasst:
224.0.0.0 bis 239.255.255.255
Typische Anwendungen sind IPTV, bestimmte Streaming-Lösungen und verschiedene Netzwerkprotokolle.
Die Kommunikationsarten im Vergleich
| Kommunikationsart | Empfänger | Beispiel |
|---|---|---|
| Unicast | Ein bestimmter Empfänger | PC greift auf einen Server zu |
| Broadcast | Alle Teilnehmer einer Broadcast-Domäne | DHCP-Discover |
| Multicast | Eine definierte Empfängergruppe | IPTV |
Welche Bedeutung hat das für die IT-Sicherheit?
Broadcast- und Multicast-Verkehr sind nicht grundsätzlich unsicher.
Allerdings können unnötige oder unkontrollierte Übertragungen Netzwerke belasten.
Deshalb werden in größeren Netzwerken häufig mehrere technische Maßnahmen kombiniert.
VLANs ermöglichen die Trennung von Layer-2-Broadcast-Domänen.
IGMP Snooping hilft Switches dabei, IPv4-Multicast-Verkehr gezielter an interessierte Empfänger weiterzuleiten.
Firewall-Regeln kontrollieren dagegen die Kommunikation zwischen unterschiedlichen Netzwerkbereichen.
Bei IPv6 gibt es übrigens keinen klassischen Broadcast mehr. Stattdessen verwendet IPv6 unter anderem Multicast.
Merksatz:
Unicast = Einer an einen.
Broadcast = Einer an alle.
Multicast = Einer an eine Gruppe.
9. Warum benötigt man Subnetting?
Stellen wir uns ein Unternehmen mit 80 Netzwerkgeräten vor.
Dazu gehören Arbeitsplatzcomputer, Server, Drucker, VoIP-Telefone, Smartphones und WLAN-Access-Points.
Technisch könnten viele dieser Geräte in einem einzigen größeren Netzwerk betrieben werden.
Das wäre allerdings nicht immer sinnvoll.
Wenn alle Geräte dieselbe Layer-2-Broadcast-Domäne verwenden, erreichen lokale Broadcast-Nachrichten sämtliche Teilnehmer dieses Bereichs.
Außerdem erschwert ein gemeinsam genutztes Netzwerk die gezielte Kontrolle unterschiedlicher Gerätegruppen.
Genau deshalb kommt Subnetting ins Spiel.
Subnetting bedeutet, dass ein größerer IP-Adressbereich in mehrere kleinere Subnetze aufgeteilt wird.
Beispielsweise könnten die Geräte eines Unternehmens folgendermaßen organisiert werden:
| Bereich | Subnetz |
|---|---|
| Server | 192.168.10.0/24 |
| Mitarbeiter | 192.168.20.0/24 |
| VoIP-Telefone | 192.168.30.0/24 |
| Gäste-WLAN | 192.168.40.0/24 |
Dadurch entstehen übersichtliche Adressbereiche für unterschiedliche Aufgaben.
Allerdings ist dabei eine wichtige Unterscheidung erforderlich.
Subnetting teilt zunächst nur den IP-Adressraum auf. Damit daraus eine tatsächliche Netzwerksegmentierung entsteht, sind zusätzliche technische Maßnahmen notwendig.
Dafür kommen beispielsweise VLANs, getrennte Netzwerkschnittstellen, Routing und Firewall-Regeln zum Einsatz.
Diesen Zusammenhang betrachten wir später ausführlicher.
10. Wie viele IP-Adressen besitzt ein Subnetz?
Zunächst benötigen wir für die Berechnung die Anzahl der Hostbits.
Da IPv4 insgesamt 32 Bit besitzt, ergibt sich folgende Formel:
Hostbits = 32 − Präfixlänge
Anschließend berechnen wir die Gesamtzahl der IPv4-Adressen:
Gesamtadressen = 2^Hostbits
Für klassische IPv4-Subnetze mit Netzwerk- und Broadcast-Adresse gilt außerdem:
Nutzbare Hostadressen = 2^Hostbits − 2
Schauen wir uns dazu drei Beispiele an.
Beispiel 1: Ein /24-Netz
Die Präfixlänge beträgt 24 Bit.
32 − 24 = 8 Hostbits
Damit ergeben sich:
2⁸ = 256 Gesamtadressen
Nach Abzug der Netzwerk- und Broadcast-Adresse bleiben:
256 − 2 = 254 nutzbare Hostadressen
Beispiel 2: Ein /26-Netz
Hier gehören 26 Bit zum Netzwerkanteil.
32 − 26 = 6 Hostbits
Die Anzahl der Gesamtadressen lautet deshalb:
2⁶ = 64
Davon sind normalerweise nutzbar:
64 − 2 = 62 Hostadressen
Beispiel 3: Ein /28-Netz
Bei einem /28-Netz bleiben vier Hostbits:
32 − 28 = 4
Damit erhalten wir:
2⁴ = 16 Gesamtadressen
Nach Abzug der beiden reservierten Adressen bleiben:
16 − 2 = 14 nutzbare Hostadressen
Was lernen wir daraus?
Je mehr Bits für den Netzwerkanteil verwendet werden, desto weniger Hostbits bleiben übrig.
Dadurch sinkt die Anzahl der möglichen Hostadressen.
Bei der Planung sollte deshalb nicht nur die aktuelle Anzahl der Geräte berücksichtigt werden.
Auch Gateway-Adressen, weitere Netzwerkkomponenten und zukünftige Erweiterungen benötigen gegebenenfalls Platz.
11. Wie kann man ein /24-Netz in vier /26-Subnetze aufteilen?
Nachdem wir wissen, wie viele Adressen ein Subnetz besitzt, teilen wir nun einen größeren Adressbereich in mehrere kleinere Netzwerke auf.
Als Ausgangspunkt verwenden wir folgendes Netzwerk:
192.168.10.0/24
Dieses Netzwerk enthält insgesamt 256 IPv4-Adressen.
Nun möchten wir daraus vier gleich große Subnetze bilden.
Dafür benötigen wir zusätzliche Netzwerkbits.
Schritt 1: Anzahl der benötigten Netzwerkbits berechnen
Die Anzahl gleich großer Subnetze ergibt sich aus:
Anzahl der Subnetze = 2^n
Dabei ist n die Anzahl der zusätzlich verwendeten Netzwerkbits.
Wir benötigen vier Subnetze.
2² = 4
Somit müssen wir zwei zusätzliche Bits für den Netzwerkanteil verwenden.
Schritt 2: Neue Präfixlänge bestimmen
Unser bisheriges Netzwerk besitzt die Präfixlänge /24.
Nun kommen zwei Netzwerkbits hinzu:
24 + 2 = 26
Die neuen Subnetze besitzen deshalb alle die Präfixlänge:
/26
Schritt 3: Anzahl der Adressen pro Subnetz berechnen
Ein /26-Netz besitzt:
32 − 26 = 6 Hostbits
Daraus ergeben sich:
2⁶ = 64 Gesamtadressen pro Subnetz
Davon sind normalerweise 62 Hostadressen nutzbar.
Schritt 4: Die vier Subnetze bestimmen
| Subnetz | Netzwerkadresse | Nutzbarer Hostbereich | Broadcast |
|---|---|---|---|
| 1 | 192.168.10.0/26 | 192.168.10.1–62 | 192.168.10.63 |
| 2 | 192.168.10.64/26 | 192.168.10.65–126 | 192.168.10.127 |
| 3 | 192.168.10.128/26 | 192.168.10.129–190 | 192.168.10.191 |
| 4 | 192.168.10.192/26 | 192.168.10.193–254 | 192.168.10.255 |
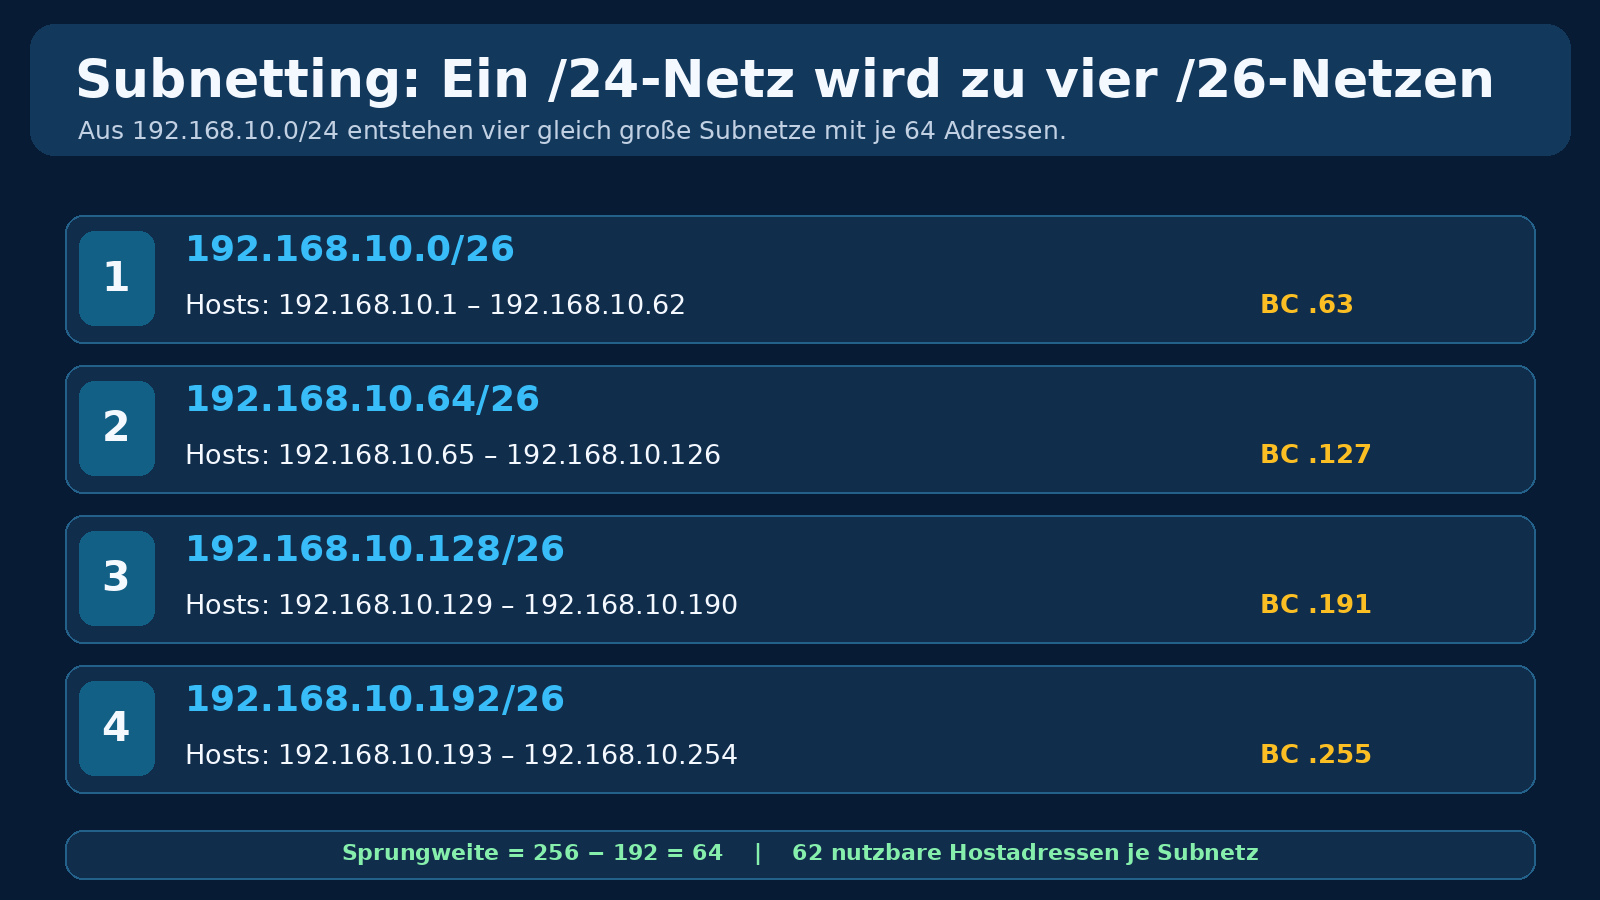
Damit haben wir aus einem größeren Netzwerk vier kleinere Netze gebildet.
Jedes Subnetz enthält 64 IPv4-Adressen, von denen bei klassischer Nutzung 62 als Hostadressen zur Verfügung stehen.
Zusammengerechnet sind das:
4 × 64 = 256 Gesamtadressen
Insgesamt sind also keine IPv4-Adressen verloren gegangen. Allerdings benötigt jedes der vier Subnetze eine eigene Netzwerk- und Broadcast-Adresse.
Dadurch sinkt die Zahl der nutzbaren Hostadressen.
Deshalb ergeben sich insgesamt:
4 × 62 = 248 nutzbare Hostadressen
Das ursprüngliche /24-Netz bot dagegen 254 nutzbare Hostadressen.
Durch die Aufteilung stehen somit sechs Hostadressen weniger zur Verfügung. Dafür erhalten wir vier getrennt planbare IP-Netzbereiche.
Doch woher wissen wir eigentlich, dass das zweite Subnetz bei 64 und das dritte bei 128 beginnt?
Dafür verwenden wir die sogenannte Sprungweite.
12. Die Sprungweite – Subnetze einfach berechnen
Die Sprungweite beschreibt, in welchen Abständen aufeinanderfolgende Subnetz-Netzwerkadressen beginnen.
Sie lässt sich bei IPv4 besonders einfach aus der Subnetzmaske berechnen.
Nehmen wir erneut unser /26-Netz.
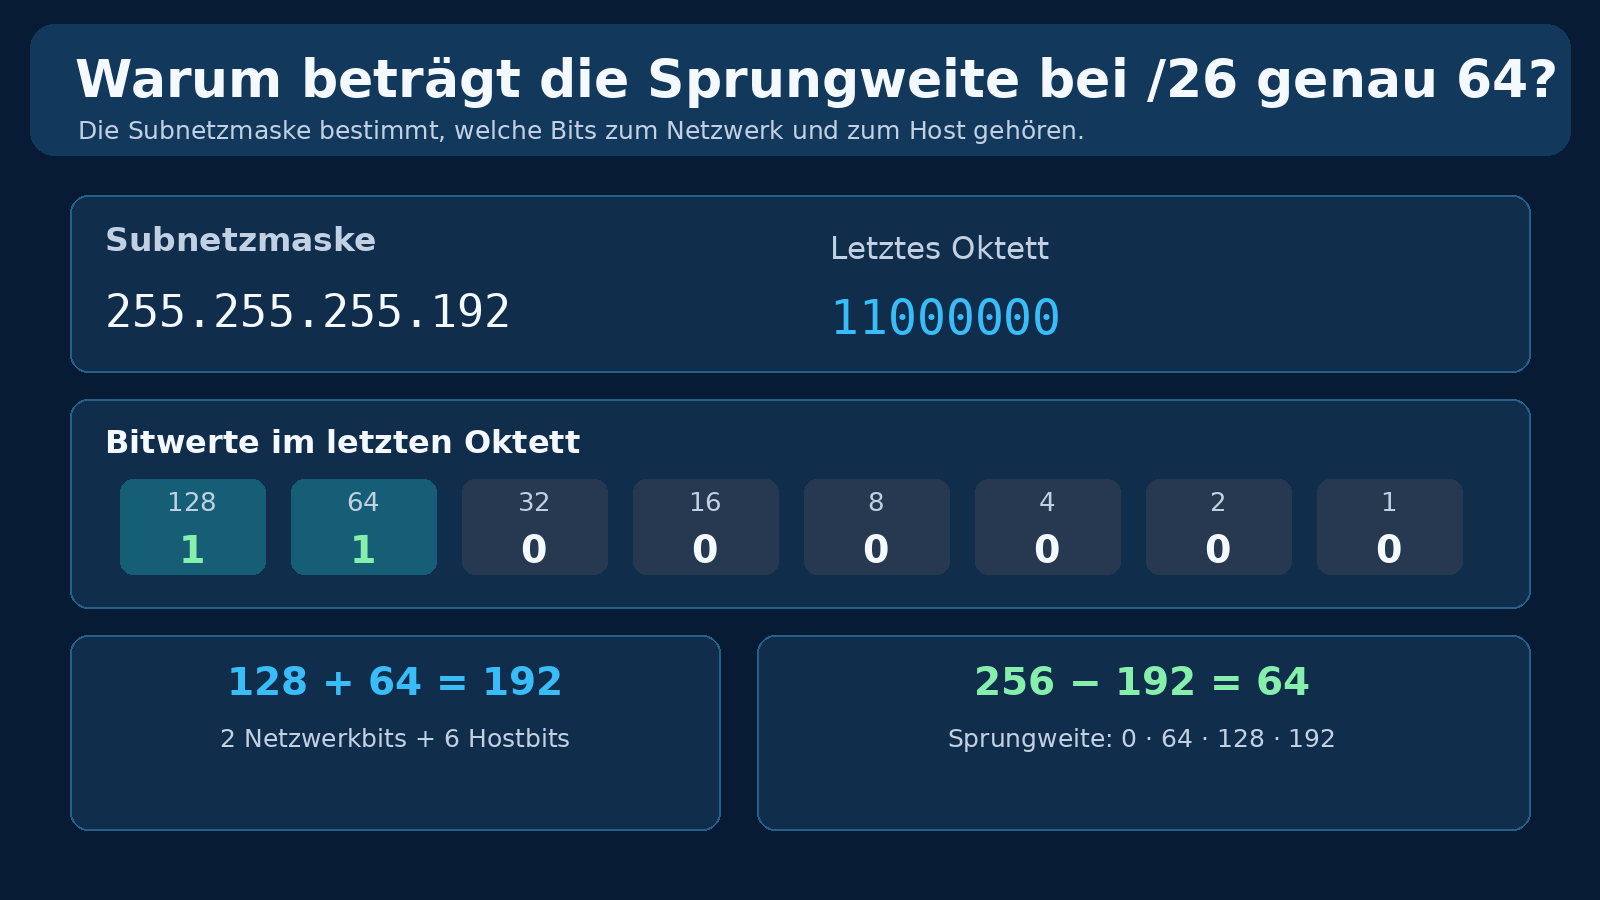
In unserem Beispiel lautet die Subnetzmaske:
255.255.255.192
Im letzten Oktett besitzt die Maske den Wert 192.
Die Sprungweite berechnet sich deshalb folgendermaßen:
256 − 192 = 64
Die Netzwerkadressen beginnen im letzten Oktett also bei:
0 → 64 → 128 → 192
Damit entstehen die vier Subnetze:
- 192.168.10.0/26
- 192.168.10.64/26
- 192.168.10.128/26
- 192.168.10.192/26
Ein weiteres Beispiel: /27
Die Subnetzmaske lautet:
255.255.255.224
Daraus ergibt sich:
256 − 224 = 32
Unsere Sprungweite beträgt somit 32.
Die Subnetze beginnen deshalb bei:
0 → 32 → 64 → 96 → 128 → 160 → 192 → 224
Damit erhalten wir acht /27-Subnetze.
| Subnetz | Netzwerkadresse | Broadcast-Adresse |
|---|---|---|
| 1 | 192.168.10.0/27 | 192.168.10.31 |
| 2 | 192.168.10.32/27 | 192.168.10.63 |
| 3 | 192.168.10.64/27 | 192.168.10.95 |
| 4 | 192.168.10.96/27 | 192.168.10.127 |
| 5 | 192.168.10.128/27 | 192.168.10.159 |
| 6 | 192.168.10.160/27 | 192.168.10.191 |
| 7 | 192.168.10.192/27 | 192.168.10.223 |
| 8 | 192.168.10.224/27 | 192.168.10.255 |
Jedes dieser Netze besitzt 32 Gesamtadressen und normalerweise 30 nutzbare Hostadressen.
In welchem Oktett wird gerechnet?
Die Sprungweitenberechnung erfolgt in dem Oktett, dessen Subnetzmaskenwert zwischen 1 und 254 liegt.
Bei 255.255.255.224 ist das das vierte Oktett.
Bei 255.255.224.0 ist es dagegen das dritte Oktett.
Auch hier gilt:
256 − 224 = 32
Die Netzwerkadressen beginnen dann beispielsweise bei:
192.168.0.0
192.168.32.0
192.168.64.0
192.168.96.0
Die Berechnung bleibt somit gleich. Allerdings verändert sich das betreffende Oktett.
Bei Masken mit ausschließlich vollständigen 255er- und 0er-Oktetten, beispielsweise /24, ist kein teilweise gesetztes Maskenoktett vorhanden. In diesem Fall ergeben sich die Netzwerkgrenzen unmittelbar aus den vollständigen Oktetten.
Merksatz: Die Sprungweite zeigt, in welchen Abständen neue Subnetze beginnen.
13. Warum funktioniert die Berechnung mit der Sprungweite?
Die Sprungweite ist kein zufälliger Rechentrick.
Vielmehr ergibt sie sich direkt aus dem binären Aufbau der Subnetzmaske.
Schauen wir uns zunächst eine /24-Maske an.
In Binärdarstellung lautet sie:
11111111.11111111.11111111.00000000
Die ersten 24 Bit gehören zum Netzwerkanteil.
Wenn wir das Netz in vier /26-Subnetze aufteilen, benötigen wir zwei zusätzliche Netzwerkbits.
Dadurch verändert sich das letzte Oktett von:
00000000
zu:
11000000
Die beiden Einsen besitzen die Werte 128 und 64.
Daraus ergibt sich:
128 + 64 = 192
Deshalb besitzt ein /26-Netz die Subnetzmaske:
255.255.255.192
Im letzten Oktett bleiben noch sechs Hostbits übrig.
Damit ergibt sich:
2⁶ = 64 Gesamtadressen
Genau diese 64 Adressen bestimmen den Abstand zwischen den einzelnen /26-Subnetzen.
Deshalb funktioniert auch die Rechnung:
256 − 192 = 64
Beide Berechnungen führen somit zum selben Ergebnis.
14. Praxisbeispiel: Zu welchem Subnetz gehört eine IP-Adresse?
In der Praxis kennt man häufig nur eine IP-Adresse und die dazugehörige Subnetzmaske.
Dann stellt sich beispielsweise die Frage:
Zu welchem Netzwerk gehört dieser Computer?
Wir verwenden folgende Netzwerkkonfiguration:
IP-Adresse: 192.168.10.75
Subnetzmaske: 255.255.255.224
Gesucht werden die Netzwerkadresse, die Broadcast-Adresse und der nutzbare Hostbereich.
Schritt 1: Präfixlänge bestimmen
Die Subnetzmaske 255.255.255.224 entspricht der Präfixlänge:
/27
Damit stehen fünf Hostbits zur Verfügung.
Schritt 2: Sprungweite berechnen
Wir verwenden das letzte Oktett der Subnetzmaske:
256 − 224 = 32
Die möglichen Subnetze beginnen deshalb bei:
0, 32, 64, 96, 128, 160, 192 und 224.
Schritt 3: Passendes Subnetz finden
In diesem Fall endet unsere IP-Adresse auf 75.
Die Zahl 75 liegt zwischen 64 und 95.
Damit gehört der Computer zum Netzwerk:
192.168.10.64/27
Schritt 4: Netzwerkadresse bestimmen
Die erste Adresse dieses Subnetzes lautet:
192.168.10.64
Das ist unsere Netzwerkadresse.
Schritt 5: Broadcast-Adresse bestimmen
Ein /27-Netz enthält 32 Adressen.
Da das Subnetz bei 64 beginnt, lautet die letzte Adresse:
64 + 32 − 1 = 95
Damit ergibt sich folgende Broadcast-Adresse:
192.168.10.95
Schritt 6: Nutzbaren Hostbereich bestimmen
Die erste nutzbare Hostadresse befindet sich direkt nach der Netzwerkadresse:
192.168.10.65
Die letzte nutzbare Hostadresse befindet sich dagegen unmittelbar vor der Broadcast-Adresse:
192.168.10.94
Das Ergebnis
| Eigenschaft | Ergebnis |
|---|---|
| IP-Adresse | 192.168.10.75 |
| Subnetzmaske | 255.255.255.224 |
| Präfixlänge | /27 |
| Netzwerkadresse | 192.168.10.64 |
| Erste Hostadresse | 192.168.10.65 |
| Letzte Hostadresse | 192.168.10.94 |
| Broadcast-Adresse | 192.168.10.95 |
| Nutzbare Hostadressen | 30 |
Mit diesen sechs Schritten lässt sich bei vielen alltäglichen IPv4-Konfigurationen schnell das passende Subnetz bestimmen.
Solche Berechnungen helfen beispielsweise bei der Netzwerkplanung, der Firewall-Konfiguration und der Fehlersuche.
15. Müssen alle Subnetze gleich groß sein? – VLSM
Nein.
Bisher haben wir einen größeren Adressbereich in mehrere gleich große Subnetze aufgeteilt.
In der Praxis benötigen jedoch nicht alle Abteilungen oder Gerätetypen dieselbe Anzahl an IP-Adressen.
Stellen wir uns ein Unternehmen mit folgendem Bedarf vor:
| Bereich | Geräte |
|---|---|
| Verwaltung | 50 |
| Technik | 20 |
| VoIP | 12 |
| Drucker | 6 |
Würden wir jedem Bereich ein /26-Netz zuweisen, stünden jeweils 62 nutzbare Hostadressen zur Verfügung.
Das wäre zwar technisch möglich, würde den vorhandenen Adressraum aber nicht besonders effizient nutzen.
Hier kommt VLSM (Variable Length Subnet Masking) ins Spiel.
Dadurch lassen sich unterschiedlich große Subnetze innerhalb eines größeren Adressbereichs bilden.
Außerdem kann der verfügbare IPv4-Adressraum bedarfsgerechter genutzt werden.
Beispiel: Unterschiedliche Subnetzgrößen
Unser Ausgangsnetz lautet:
192.168.20.0/24
Daraus ergibt sich beispielsweise folgende Aufteilung:
| Bereich | Subnetz | Nutzbare Hostadressen |
|---|---|---|
| Verwaltung | 192.168.20.0/26 | 62 |
| Technik | 192.168.20.64/27 | 30 |
| VoIP | 192.168.20.96/28 | 14 |
| Drucker | 192.168.20.112/28 | 14 |
Warum verwenden wir für sechs Drucker ein /28-Netz?
Ein /29-Netz hätte zwar sechs nutzbare Hostadressen.
Allerdings könnte bereits eine zusätzlich benötigte Gateway-Adresse dazu führen, dass der verfügbare Bereich nicht mehr ausreicht.
Deshalb verwenden wir in diesem Beispiel ein /28-Netz.
Damit stehen 14 nutzbare Hostadressen zur Verfügung. So bleibt ausreichend Platz für das Gateway und mögliche Erweiterungen.
Wie viel Adressraum bleibt übrig?
Die verwendeten Subnetze umfassen:
- Verwaltung: 64 Gesamtadressen
- Technik: 32 Gesamtadressen
- VoIP: 16 Gesamtadressen
- Drucker: 16 Gesamtadressen
Zusammen ergibt das:
64 + 32 + 16 + 16 = 128 Gesamtadressen
Da unser Ausgangsnetz insgesamt 256 Adressen enthält, bleiben weitere 128 Adressen übrig.
Diese befinden sich im Bereich:
192.168.20.128 bis 192.168.20.255
Der verbleibende Bereich lässt sich beispielsweise als weiteres /25-Netz verwenden oder erneut in kleinere Subnetze unterteilen.
Worauf sollte man bei VLSM achten?
Bei der Planung empfiehlt es sich, mit dem größten benötigten Subnetz zu beginnen.
Anschließend werden die kleineren Netze zugeordnet.
Dadurch lassen sich Adressbereiche übersichtlicher und ohne unbeabsichtigte Überschneidungen aufteilen.
Außerdem sollten nicht nur die aktuell vorhandenen Geräte berücksichtigt werden.
Auch Gateways, Infrastrukturkomponenten, DHCP-Reservierungen und spätere Erweiterungen benötigen Platz.
Merksatz: VLSM ermöglicht unterschiedlich große Subnetze. Dadurch lässt sich der begrenzte IPv4-Adressraum bedarfsgerecht und effizient nutzen.
16. Die historischen IPv4-Adressklassen A, B, C, D und E
Bevor CIDR eingeführt wurde, orientierte sich die IPv4-Adressierung an festen Netzklassen.
Diese Einteilung wird heute für die moderne IP-Adressplanung grundsätzlich nicht mehr verwendet.
Dennoch begegnet sie uns weiterhin in älteren Dokumentationen, Schulungsunterlagen und umgangssprachlichen Bezeichnungen.
Klasse A
Klasse A war ursprünglich für besonders große Netzwerke vorgesehen.
Der historisch regulär zugewiesene Bereich reicht von:
1.0.0.0 bis 126.255.255.255
Die historische Standardmaske lautet:
255.0.0.0 beziehungsweise /8
Die Bereiche 0.0.0.0/8 und 127.0.0.0/8 besitzen dagegen besondere Funktionen.
Klasse B
Klasse B war für mittelgroße Netzwerke gedacht.
Der historische Adressbereich lautet:
128.0.0.0 bis 191.255.255.255
Als Standardmaske wurde verwendet:
255.255.0.0 beziehungsweise /16
Klasse C
Klasse C war ursprünglich für kleinere Netzwerke vorgesehen.
Der historische Adressbereich lautet:
192.0.0.0 bis 223.255.255.255
Die Standardmaske war:
255.255.255.0 beziehungsweise /24
Klasse D
Die historische Klasse D umfasst:
224.0.0.0 bis 239.255.255.255
Dieser Bereich ist für IPv4-Multicast vorgesehen.
Er entspricht dem Präfix:
224.0.0.0/4
Klasse E
Die historische Klasse E umfasst:
240.0.0.0 bis 255.255.255.255
Dieser Bereich ist überwiegend für besondere beziehungsweise reservierte Anwendungen vorgesehen.
Die Adresse 255.255.255.255 besitzt dabei eine besondere Bedeutung als Limited-Broadcast-Adresse.
Welche Bedeutung haben die Klassen heute?
Für die moderne Netzwerkplanung werden die früheren Klassen A, B und C nicht mehr als feste Netzgrenzen verwendet.
Stattdessen kommt CIDR zum Einsatz.
Dadurch lassen sich Netzwerke flexibel dimensionieren, beispielsweise mit den Präfixlängen /21, /24, /26 oder /28.
Ein häufiges Missverständnis sollte man deshalb vermeiden:
Eine Adresse aus dem Bereich 192.168.x.x muss nicht automatisch eine /24-Subnetzmaske besitzen.
Die tatsächliche Netzgröße ergibt sich immer aus der konfigurierten Präfixlänge.
17. Öffentliche und private IPv4-Adressen
Nicht jedes Gerät innerhalb eines Netzwerks benötigt eine eigene öffentliche IPv4-Adresse.
Grundsätzlich unterscheiden wir zwischen öffentlichen und privaten IP-Adressen.
Öffentliche IPv4-Adressen können im Rahmen ihrer Zuweisung über das öffentliche Internet geroutet werden. Deshalb werden sie beispielsweise für Internetanschlüsse und öffentlich erreichbare Server verwendet.
Private IPv4-Adressen sind dagegen für interne Netzwerke vorgesehen.
Dafür wurden in RFC 1918 drei besondere Adressbereiche festgelegt.
| Privater Adressbereich | Präfix |
|---|---|
| 10.0.0.0 – 10.255.255.255 | 10.0.0.0/8 |
| 172.16.0.0 – 172.31.255.255 | 172.16.0.0/12 |
| 192.168.0.0 – 192.168.255.255 | 192.168.0.0/16 |
Warum werden private IPv4-Adressen nicht im Internet geroutet?
Private IPv4-Adressen sind nicht weltweit eindeutig.
Deshalb können verschiedene Unternehmen dieselben privaten Adressen verwenden, ohne dass dadurch innerhalb ihrer getrennten Netzwerke automatisch Konflikte entstehen.
Beispielsweise kann ein Computer in einem Unternehmen die Adresse 192.168.10.20 besitzen, während ein Gerät in einem anderen Unternehmen dieselbe Adresse nutzt.
Das funktioniert, weil beide Netzwerke voneinander getrennt sind.
Würden solche Adressen ohne weitere Maßnahmen über das öffentliche Internet geroutet, wäre keine eindeutige weltweite Zuordnung möglich.
Deshalb werden private IPv4-Adressen im öffentlichen Internet grundsätzlich nicht regulär weitergeleitet.
Können private IP-Adressen innerhalb eines Unternehmens geroutet werden?
Ja.
Hier muss man zwischen privaten Unternehmensnetzwerken und dem öffentlichen Internet unterscheiden.
Ein Unternehmen könnte beispielsweise folgende Subnetze besitzen:
Mitarbeiter: 192.168.10.0/24
Server: 192.168.20.0/24
Möchte ein Mitarbeiter-PC mit der Adresse 192.168.10.25 auf einen Server mit der Adresse 192.168.20.10 zugreifen, kann ein Router oder eine Firewall die Kommunikation zwischen beiden Subnetzen ermöglichen.
Voraussetzung dafür sind passende Routinginformationen und gegebenenfalls entsprechende Firewall-Regeln.
Auch zwischen mehreren Unternehmensstandorten lassen sich private Netzbereiche beispielsweise über ein VPN miteinander verbinden.
Merksatz: Private IPv4-Adressen sind nicht grundsätzlich unroutbar. Sie werden lediglich nicht regulär über das öffentliche Internet geroutet.
18. NAT und PAT – wie gelangen private Geräte ins Internet?
Private IPv4-Adressen werden im öffentlichen Internet nicht regulär geroutet.
Trotzdem können Computer mit privaten Adressen auf Webseiten und andere Internetdienste zugreifen.
Dafür wird bei üblichen IPv4-Internetzugängen häufig NAT (Network Address Translation) eingesetzt.
NAT bedeutet Netzwerkadressübersetzung. Dabei übersetzt ein Router oder eine Firewall private IP-Adressen in öffentliche IP-Adressen.
Eine häufig verwendete Variante ist PAT (Port Address Translation).
Hierbei werden zusätzlich Portnummern verwendet und bei Bedarf verändert. Dadurch können zahlreiche Geräte gleichzeitig dieselbe öffentliche IPv4-Adresse für ihre Internetverbindungen nutzen.
Ein einfaches Praxisbeispiel
Ein Unternehmen besitzt drei Computer:
| Gerät | Private IP-Adresse |
|---|---|
| PC 1 | 192.168.10.21 |
| PC 2 | 192.168.10.22 |
| PC 3 | 192.168.10.23 |
Alle drei Geräte greifen über eine Firewall auf das Internet zu.
Die Firewall verwendet die öffentliche Beispieladresse:
203.0.113.10
Durch PAT können alle drei Computer diese öffentliche Adresse gemeinsam nutzen.
Dabei verwaltet die Firewall die jeweiligen Verbindungszuordnungen. Dadurch lassen sich eingehende Antworten wieder den richtigen internen Verbindungen zuordnen.
Ist NAT gleichzeitig eine Firewall?
Nein. NAT und Firewalls erfüllen unterschiedliche Aufgaben.
Während NAT IP-Adressen übersetzt, kontrolliert eine Firewall anhand ihrer Regeln, welche Netzwerkverbindungen erlaubt oder blockiert werden.
NAT ist deshalb kein Ersatz für eine Firewall.
Weiterführende Informationen zu NAT und PAT
Die Funktionsweise von NAT und PAT, verschiedene Übersetzungsverfahren sowie praktische Anwendungsbeispiele habe ich bereits in zwei separaten Beiträgen ausführlich behandelt.
Wer tiefer in das Thema einsteigen möchte, findet dort weitere Informationen und entsprechende Schritt-für-Schritt-Beispiele.
Weiterführende Beiträge:
- NAT – Grundlagen, Funktionsweise und praktische Beispiele
- PAT – Port Address Translation und gemeinsame Nutzung öffentlicher IPv4-Adressen
19. Besondere IPv4-Adressen, die man kennen sollte
Neben öffentlichen und privaten Adressbereichen gibt es weitere IPv4-Adressen mit besonderen Aufgaben.
Gerade bei der Fehlersuche in Windows-Netzwerken sollte man die wichtigsten davon kennen.
127.0.0.1 – der eigene Computer
Die Adresse 127.0.0.1 wird als Loopback-Adresse bezeichnet.
Sie verweist auf den eigenen Computer beziehungsweise den lokalen Netzwerkprotokoll-Stack.
Mit folgendem Befehl lässt sich beispielsweise die lokale IPv4-Verarbeitung testen:
ping 127.0.0.1
Ein erfolgreicher Ping zeigt, dass der lokale TCP/IP-Stack grundsätzlich auf diese ICMP-Anfrage reagieren kann.
Allerdings bedeutet das nicht, dass die physische Netzwerkkarte oder die Verbindung zum Switch funktioniert.
Der vollständige Loopback-Bereich lautet:
127.0.0.0/8
169.254.x.x – automatische IPv4-Link-Local-Adressierung
Ein weiterer wichtiger Bereich lautet:
169.254.0.0/16
Adressen aus diesem Bereich bezeichnet man als IPv4-Link-Local-Adressen.
Windows kann automatisch eine solche Adresse vergeben, wenn ein für DHCP konfigurierter Netzwerkadapter keine Adresse über DHCP beziehen kann.
Microsoft bezeichnet diesen Mechanismus als:
APIPA – Automatic Private IP Addressing
Ein Beispiel lautet:
169.254.23.17
Praxisbeispiel: Ein Computer erreicht das Netzwerk nicht
Ein Mitarbeiter meldet, dass sein Computer keinen Zugriff auf das Firmennetzwerk besitzt.
Der Administrator öffnet daraufhin die Eingabeaufforderung und verwendet:
ipconfig /all
Dort wird beispielsweise folgende IPv4-Adresse angezeigt:
169.254.23.17
Das ist ein wichtiger Hinweis auf ein mögliches Problem bei der automatischen IP-Adressvergabe.
Mögliche Ursachen sind:
- Der DHCP-Server ist nicht erreichbar.
- Das Netzwerkkabel ist getrennt oder defekt.
- Der Switchport verwendet ein falsches VLAN.
- Ein DHCP-Relay ist fehlerhaft konfiguriert.
- Eine Firewall blockiert notwendige DHCP-Kommunikation.
- Es liegt eine Störung im WLAN oder im lokalen Netzwerk vor.
Eine solche Adresse kann unter geeigneten Bedingungen noch die Kommunikation mit anderen Geräten im gleichen lokalen Link-Local-Bereich ermöglichen.
Sie wird jedoch normalerweise nicht über Router weitergeleitet.
Wichtig ist außerdem, dass eine 169.254-Adresse nicht automatisch einen ausgefallenen DHCP-Server beweist.
Sie zeigt zunächst nur, dass die automatische Adressvergabe über DHCP für diese Schnittstelle nicht erfolgreich war.
0.0.0.0 – eine besondere IPv4-Adresse
Auch die Adresse 0.0.0.0 begegnet Administratoren regelmäßig.
Je nach Zusammenhang kann sie beispielsweise für eine noch nicht festgelegte lokale IPv4-Adresse stehen.
Eine besonders wichtige Verwendung findet sich in Routingtabellen.
Dort bezeichnet:
0.0.0.0/0
die IPv4-Standardroute.
Diese wird verwendet, wenn für ein Ziel keine spezifischere passende Route vorhanden ist.
In einem typischen Unternehmensnetz führt sie beispielsweise zur Firewall oder zum Internetrouter.
Reservierte IPv4-Adressen für Dokumentationen
Für technische Beispiele und Dokumentationen wurden drei besondere IPv4-Netzbereiche reserviert.
| Bereich | Bezeichnung |
|---|---|
| 192.0.2.0/24 | TEST-NET-1 |
| 198.51.100.0/24 | TEST-NET-2 |
| 203.0.113.0/24 | TEST-NET-3 |
Diese Bereiche sind in RFC 5737 dokumentiert.
Sie eignen sich besonders für öffentliche Anleitungen, Schulungsunterlagen und Blogbeiträge.
Dadurch vermeidet man, versehentlich tatsächlich zugewiesene öffentliche IPv4-Adressen in technischen Beispielen zu verwenden.
Die zuvor verwendete Beispieladresse 203.0.113.10 gehört beispielsweise zum Bereich TEST-NET-3.
20. IPv6 – warum benötigen wir einen Nachfolger von IPv4?
IPv4 verwendet 32-Bit-Adressen.
Damit sind rechnerisch:
2³² = 4.294.967.296
unterschiedliche IPv4-Adressen möglich.
Allerdings stehen nicht sämtliche Adressen für die öffentliche Nutzung zur Verfügung. Denn verschiedene Bereiche sind für besondere Aufgaben reserviert.
Angesichts der enormen Anzahl internetfähiger Geräte ist der verfügbare IPv4-Adressraum begrenzt.
Deshalb wurde IPv6 entwickelt.
Was ist IPv6?
IPv6 verwendet nicht 32 Bit, sondern:
128 Bit
Dadurch entsteht ein wesentlich größerer Adressraum.
Eine typische IPv6-Adresse lautet beispielsweise:
2001:db8:1234:5678::25
Anders als IPv4 verwendet IPv6 eine hexadezimale Schreibweise mit Doppelpunkten.
Hexadezimal bedeutet, dass neben den Ziffern 0 bis 9 auch die Buchstaben A bis F verwendet werden.
Eine vollständig ausgeschriebene IPv6-Adresse besteht aus acht Gruppen mit jeweils vier Hexadezimalstellen.
Jede Gruppe entspricht 16 Bit.
Insgesamt ergeben sich damit:
8 × 16 = 128 Bit
Aufeinanderfolgende Nullgruppen können außerdem unter bestimmten Regeln einmalig mit :: abgekürzt werden.
Was ist ein IPv6-Subnetz?
Ebenso wie IPv4 verwendet auch IPv6 Präfixlängen.
Ein typisches IPv6-LAN besitzt beispielsweise ein /64-Präfix.
Dabei gehören normalerweise die ersten 64 Bit zum Netzwerkpräfix.
Die übrigen 64 Bit bilden den Interface-Identifier-Bereich.
Diese Aufteilung spielt insbesondere bei der automatischen IPv6-Adresskonfiguration eine wichtige Rolle.
Braucht IPv6 überhaupt Subnetting?
Ja.
Auch bei IPv6 werden größere Adressbereiche in kleinere Subnetze aufgeteilt.
Allerdings steht ein wesentlich größerer Adressraum zur Verfügung.
Deshalb geht es bei IPv6 weniger darum, möglichst viele Geräteadressen aus einem knappen Bereich herauszuholen.
Im Mittelpunkt stehen stattdessen eine übersichtliche Adressstruktur, Routing und die kontrollierte Trennung unterschiedlicher Netzbereiche.
Was unterscheidet IPv6 noch von IPv4?
IPv6 verwendet keinen klassischen Broadcast.
Stattdessen kommen unter anderem Multicast-Verfahren zum Einsatz.
Außerdem wird NAT für die bloße gemeinsame Nutzung einer knappen öffentlichen Adresse bei IPv6 normalerweise nicht benötigt.
Das bedeutet jedoch nicht, dass IPv6 automatisch sicher ist.
Auch IPv6-Netzwerke müssen durch geeignete Firewall-Regeln und weitere Sicherheitsmaßnahmen geschützt werden.
21. Warum ist Subnetting auch ein IT-Security-Thema?
Subnetting dient nicht nur dazu, IP-Adressen übersichtlich zu verwalten.
Es bildet außerdem eine wichtige Grundlage für eine sichere Netzwerkarchitektur.
Stellen wir uns ein Unternehmen mit folgenden Netzwerkbereichen vor:
| Bereich | Subnetz |
|---|---|
| Server | 10.10.10.0/24 |
| Mitarbeiter | 10.10.20.0/24 |
| VoIP-Telefone | 10.10.30.0/24 |
| Netzwerkdrucker | 10.10.40.0/24 |
| Internes WLAN | 10.10.50.0/24 |
| Gäste-WLAN | 10.10.60.0/24 |
Durch diese Aufteilung erhält jede Gerätegruppe einen eigenen IP-Adressbereich.
Die Aufteilung in Subnetze allein bietet jedoch noch keine ausreichende Sicherheit.
Erst wenn die Bereiche technisch voneinander getrennt und ihre Verbindungen kontrolliert werden, entsteht eine wirksame Netzwerksegmentierung.
Dafür kommen beispielsweise VLANs, Router und Firewalls zum Einsatz.
Beispiel 1: Mitarbeiter und Server
Mitarbeiter benötigen Zugriff auf bestimmte Dienste innerhalb des Servernetzwerks.
Das bedeutet jedoch nicht, dass jeder Arbeitsplatzcomputer uneingeschränkten Zugriff auf sämtliche Server erhalten sollte.
Eine Firewall kann deshalb festlegen, dass Mitarbeiter nur auf bestimmte Server und die tatsächlich benötigten Ports zugreifen dürfen.
Andere Verbindungen werden dagegen blockiert.
Dadurch lässt sich die Angriffsfläche reduzieren.
Beispiel 2: Gäste-WLAN
Besucher benötigen normalerweise lediglich einen Internetzugang.
Sie sollen dagegen nicht auf interne Dateiserver, Verwaltungscomputer oder Netzwerkdrucker zugreifen können.
Deshalb wird das Gäste-WLAN einem getrennten Netzwerksegment zugeordnet.
Eine passende Firewall-Konfiguration erlaubt anschließend den vorgesehenen Internetzugriff, während unerwünschte Verbindungen zu internen Netzen blockiert werden.
Beispiel 3: Netzwerkdrucker
Ein Netzwerkdrucker muss von bestimmten Arbeitsplatzcomputern erreichbar sein.
Allerdings benötigt er normalerweise keinen uneingeschränkten Zugriff auf sämtliche Clients und Server.
Deshalb kann eine Firewall nur die erforderlichen Druckdienste und Verwaltungsverbindungen erlauben.
Unnötige Verbindungen werden dagegen blockiert.
Dadurch verringert sich das Risiko, dass ein kompromittierter Drucker für weitere Angriffe innerhalb des Unternehmensnetzwerks verwendet werden kann.
Subnetting und VLAN – wo liegt der Unterschied?
Subnetting und VLANs werden häufig gemeinsam eingesetzt.
Allerdings erfüllen beide unterschiedliche Aufgaben.
Subnetting teilt einen IP-Adressbereich logisch in kleinere Netzwerke auf.
VLANs (Virtual Local Area Networks) ermöglichen dagegen die logische Trennung von Netzwerksegmenten auf Layer 2.
Dadurch können mehrere voneinander getrennte Netzwerke dieselbe physische Switch-Infrastruktur verwenden.
Damit Geräte aus unterschiedlichen VLANs miteinander kommunizieren können, wird normalerweise Routing benötigt.
Diese Aufgabe kann beispielsweise eine Firewall oder ein Layer-3-Switch übernehmen.
Anschließend wird durch geeignete Sicherheitsregeln festgelegt, welche Verbindungen zwischen den Bereichen erlaubt sind.
Wichtig ist dabei, dass ein Layer-3-Switch zwar Routing durchführen kann, aber nicht zwangsläufig dieselben Sicherheitsfunktionen wie eine dedizierte Firewall bietet.
Wie entsteht eine sichere Netzwerksegmentierung?
Eine mögliche Umsetzung könnte folgendermaßen aussehen:
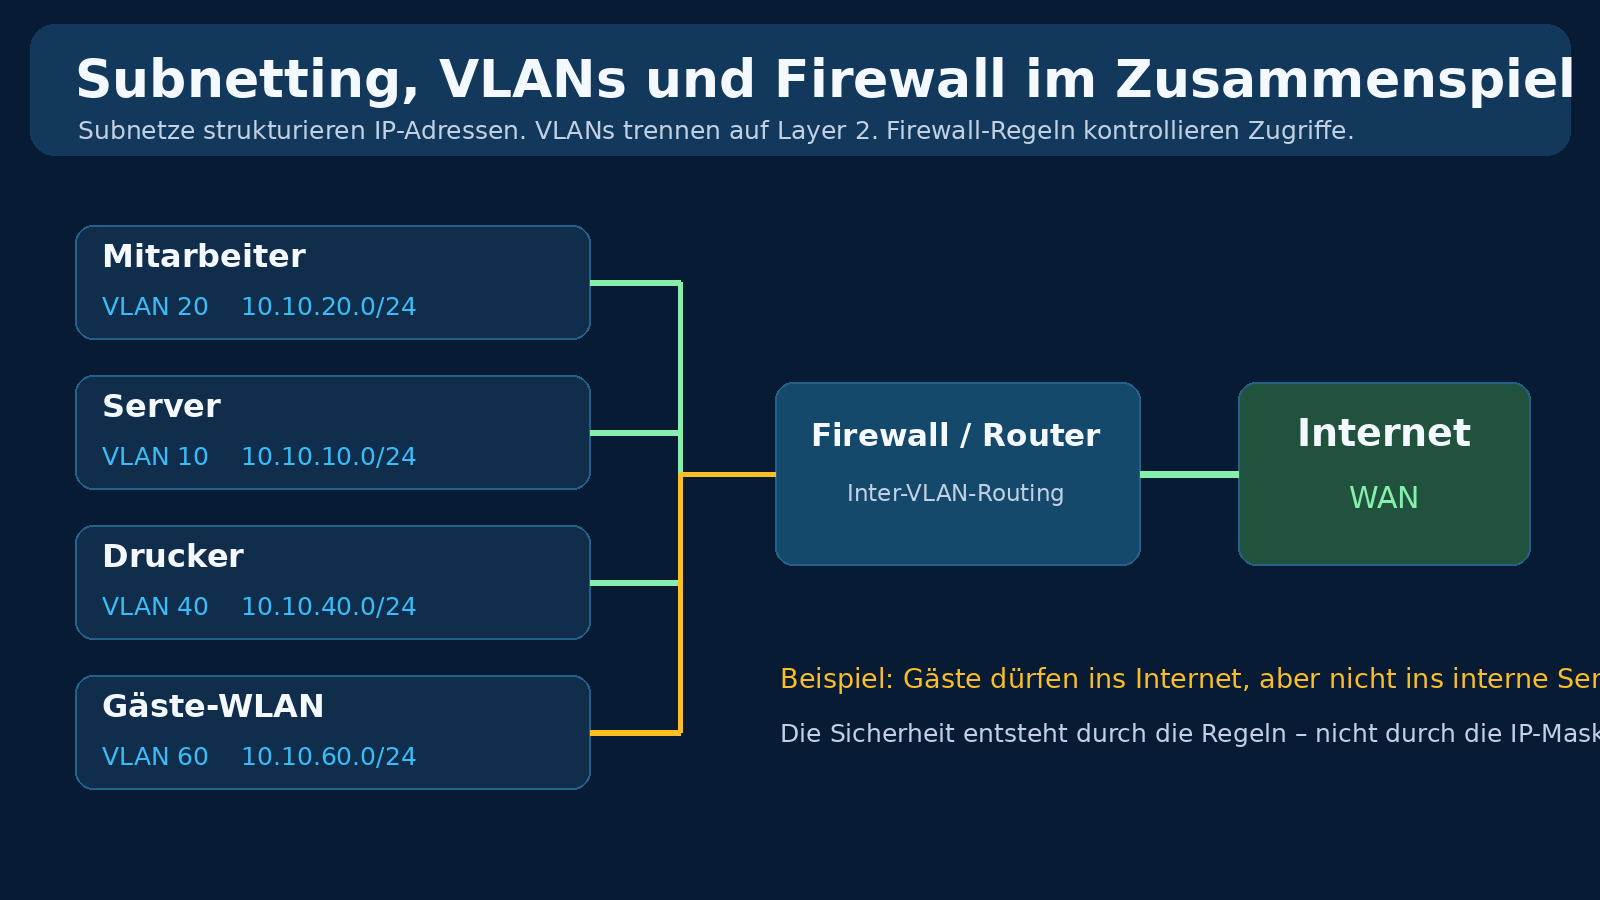
- Server befinden sich im VLAN 10.
- Mitarbeiter befinden sich im VLAN 20.
- Drucker befinden sich im VLAN 40.
- Das Gäste-WLAN befindet sich im VLAN 60.
Jedem VLAN wird ein passendes IP-Subnetz zugeordnet.
Die Firewall ermöglicht anschließend das notwendige Routing und kontrolliert die Kommunikation.
Beispielsweise dürfen Mitarbeiter auf bestimmte Serverdienste zugreifen.
Das Gäste-WLAN erhält dagegen ausschließlich den vorgesehenen Internetzugang.
Andere Verbindungen werden durch entsprechende Regeln blockiert.
Warum ist diese Trennung für die IT-Sicherheit wichtig?
Angenommen, ein Arbeitsplatzcomputer wird durch Schadsoftware kompromittiert.
Befinden sich sämtliche Computer und Server in einem gemeinsamen, ungeschützten Netzwerksegment, kann der Angreifer möglicherweise leichter weitere Systeme erreichen.
Bei einer sorgfältig umgesetzten Netzwerksegmentierung werden solche Zugriffe dagegen durch technische Grenzen und Firewall-Regeln eingeschränkt.
Dadurch lassen sich bestimmte Angriffswege und die seitliche Ausbreitung eines Angriffs reduzieren.
Allerdings funktioniert das nur, wenn die Segmentierung korrekt umgesetzt wird.
Alternative Netzwerkverbindungen, falsch konfigurierte Switchports oder zu weit gefasste Firewall-Regeln können die Schutzwirkung erheblich beeinträchtigen.
Merksatz: Subnetting schafft die logische Aufteilung des IP-Adressraums. VLANs ermöglichen getrennte Layer-2-Segmente. Routing verbindet die Netze, während geeignete Firewall-Regeln ihre Kommunikation kontrollieren.
22. Was sind die Vorteile von Subnetting?
Subnetting bietet sowohl organisatorische als auch technische Vorteile.
Übersichtliche Netzwerkstruktur
Geräte lassen sich nach Aufgaben, Abteilungen oder Standorten organisieren.
Dadurch wird die Netzwerkverwaltung übersichtlicher.
Effizientere IP-Adressplanung
Durch passend dimensionierte Subnetze lässt sich der vorhandene IPv4-Adressraum gezielter nutzen.
Außerdem ermöglicht VLSM unterschiedlich große Netzwerkbereiche.
Begrenzung von Broadcast-Domänen
Werden getrennte Subnetze zusammen mit entsprechenden Layer-2-Segmenten umgesetzt, lässt sich Broadcast-Verkehr auf die jeweiligen Bereiche begrenzen.
Dadurch werden unnötige Broadcast-Übertragungen in andere Segmente vermieden.
Bessere Voraussetzungen für Netzwerksicherheit
Durch die Kombination aus Subnetzen, VLANs und Firewall-Regeln lassen sich unterschiedliche Gerätegruppen voneinander trennen.
So können beispielsweise Gäste, Mitarbeiter, Server und Drucker unterschiedliche Zugriffsberechtigungen erhalten.
Einfachere Fehlersuche
Wenn Netzwerke nach Aufgabenbereichen getrennt sind, können Administratoren Störungen häufig schneller eingrenzen.
Beispielsweise lässt sich feststellen, ob ein Problem nur ein bestimmtes VLAN oder Subnetz betrifft.
Bessere Erweiterbarkeit
Mit einer durchdachten Adressplanung können zusätzliche Abteilungen, Standorte oder Gerätegruppen später leichter integriert werden.
Deshalb lohnt es sich, bereits bei der ursprünglichen Planung mögliche Erweiterungen zu berücksichtigen.
23. Welche Nachteile und Herausforderungen gibt es?
Subnetting bringt nicht ausschließlich Vorteile.
Denn mit zunehmender Anzahl der Subnetze steigen auch die Anforderungen an Planung und Administration.
Höherer Planungsaufwand
Subnetzgrößen müssen sorgfältig gewählt werden.
Zu kleine Bereiche können später zu Kapazitätsproblemen führen, während zu große Netze unnötig viele Adressen reservieren.
Komplexere Administration
Mehrere Subnetze benötigen zusätzliche Konfigurationen für Routing, DHCP, VLANs und gegebenenfalls Firewalls.
Dadurch steigt insbesondere in größeren Netzwerken der Verwaltungsaufwand.
Mögliche Konfigurationsfehler
Falsch vergebene IP-Adressen, Subnetzmasken oder Gateway-Adressen können die Kommunikation zwischen Geräten verhindern.
Außerdem können fehlerhafte Firewall-Regeln notwendige Verbindungen blockieren.
Höherer Dokumentationsbedarf
Ohne eine aktuelle Netzwerkdokumentation lässt sich bei vielen Subnetzen schnell der Überblick verlieren.
Deshalb sollten Adressbereiche, VLAN-Zuordnungen, Gateways und wichtige Firewall-Regeln nachvollziehbar dokumentiert werden.
Aufwendigere Kommunikation zwischen Netzbereichen
Dienste wie DHCP, DNS, Druckdienste oder bestimmte Erkennungsprotokolle benötigen unter Umständen zusätzliche Konfigurationen, wenn sie über Subnetzgrenzen hinweg verwendet werden.
Deshalb sollten solche Abhängigkeiten bereits bei der Planung berücksichtigt werden.
Schwierigkeiten bei späteren Änderungen
Ungünstig gewählte Adressbereiche können spätere Erweiterungen erschweren.
Insbesondere bei standortübergreifenden Verbindungen oder Unternehmenszusammenschlüssen können überlappende Netze problematisch werden.
Daher ist eine vorausschauende IP-Adressplanung wichtig.
24. Fazit – IP-Adressen und Subnetting sind Grundlagen der IT-Sicherheit
IP-Adressen bilden eine wesentliche Grundlage der Kommunikation in IP-Netzwerken.
Die Subnetzmaske beziehungsweise Präfixlänge legt bei IPv4 fest, welche Bits zum Netzwerkanteil gehören und welche für Hostadressen zur Verfügung stehen.
Durch Subnetting lassen sich größere IP-Adressbereiche in kleinere, übersichtlichere Netze unterteilen.
Dadurch können Netzwerke besser geplant, verwaltet und erweitert werden.
Besonders wichtig ist dabei, die grundlegenden Berechnungen zu verstehen.
Die wichtigsten Formeln auf einen Blick
1. Hostbits berechnen
Hostbits = 32 − Präfixlänge
2. Gesamtzahl der IPv4-Adressen berechnen
Gesamtadressen = 2^Hostbits
3. Nutzbare Hostadressen bei klassischen IPv4-Subnetzen berechnen
Nutzbare Hostadressen = 2^Hostbits − 2
4. Anzahl gleich großer Subnetze berechnen
Anzahl Subnetze = 2^zusätzliche Netzwerkbits
5. Sprungweite berechnen
Sprungweite = 256 − Wert des betreffenden Subnetzmasken-Oktetts
Die Sprungweitenformel verwendet dabei das teilweise gesetzte Oktett einer klassischen IPv4-Subnetzmaske.
Ein abschließendes Rechenbeispiel
Unser Ausgangsnetz lautet:
192.168.10.0/24
Wir möchten daraus vier gleich große Subnetze bilden.
Dafür benötigen wir zwei zusätzliche Netzwerkbits:
24 + 2 = 26
Das neue Präfix lautet somit:
/26
Anzahl der Hostbits:
32 − 26 = 6
Gesamtadressen je Subnetz:
2⁶ = 64
Nutzbare Hostadressen je Subnetz:
64 − 2 = 62
Die vier Netzwerke beginnen bei:
192.168.10.0/26
192.168.10.64/26
192.168.10.128/26
192.168.10.192/26
Damit haben wir aus einem /24-Netz vier kleinere /26-Netze gebildet.
Was bedeutet das für die IT-Sicherheit?
Subnetting allein sorgt noch nicht für sichere Netzwerke.
Allerdings schafft es eine wichtige Grundlage für eine kontrollierte und übersichtliche Netzwerkarchitektur.
Erst durch die geeignete Kombination aus IP-Adressplanung, VLANs, Routing und Firewall-Regeln lässt sich die Kommunikation zwischen unterschiedlichen Bereichen gezielt einschränken.
Genau deshalb gehört das Verständnis von IP-Adressen und Subnetting zu den grundlegenden Kenntnissen in der Netzwerkadministration und IT-Sicherheit.
Wer IP-Adressen, Subnetzmasken und Routing versteht, kann Netzwerke nicht nur besser konfigurieren, sondern auch Fehler schneller erkennen und sichere Netzwerkstrukturen gezielter planen.
Schreibe einen Kommentar