WLAN verstehen und sicher einsetzen
WLAN ist heute aus Unternehmen kaum noch wegzudenken. Notebooks, Smartphones, Tablets, Drucker, Scanner, Kameras und viele andere Geräte greifen drahtlos auf das Netzwerk zu.
Der große Vorteil liegt auf der Hand: Geräte müssen nicht mehr über ein Netzwerkkabel angeschlossen werden und können sich innerhalb der Funkabdeckung relativ frei bewegen.
Aus Sicht der IT-Sicherheit bringt WLAN aber eine Besonderheit mit sich: Ein Netzwerkkabel endet an einer bestimmten Stelle – ein Funksignal nicht. Je nach Gebäude, Access Point und Umgebung kann ein WLAN auch außerhalb der eigenen Räume empfangen werden.
Deshalb spielen bei WLAN nicht nur Geschwindigkeit und Reichweite eine Rolle, sondern vor allem:
- Verschlüsselung
- sichere Anmeldung
- Netzwerksegmentierung
- Trennung unterschiedlicher Gerätegruppen
- sichere Konfiguration der Access Points
Was bedeutet WLAN?
WLAN steht für:
Wireless Local Area Network
Gemeint ist damit ein drahtloses lokales Netzwerk.
Technisch basiert WLAN normalerweise auf Standards aus der IEEE-802.11-Familie.
Der Begriff Wi-Fi wird im Alltag häufig gleichbedeutend verwendet. Genau genommen bezeichnet WLAN das Funknetz selbst, während Wi-Fi eine Bezeichnung beziehungsweise Zertifizierung der Wi-Fi Alliance für kompatible WLAN-Technik ist.
Im deutschsprachigen Raum wird meistens von WLAN gesprochen. International ist der Begriff Wi-Fi üblicher.
Wie funktioniert ein WLAN?
Grundsätzlich können WLAN-Geräte auf unterschiedliche Weise miteinander kommunizieren.
Ad-Hoc-Modus
Beim Ad-Hoc-Modus verbinden sich Geräte direkt miteinander.
Ein zentraler Access Point ist nicht notwendig.
Ein einfaches Beispiel wäre:
Notebook ↔ Notebook
Für kleine temporäre Verbindungen kann das funktionieren. In modernen Unternehmensnetzwerken spielt dieser klassische Betriebsmodus allerdings kaum noch eine Rolle.
Vorteile
- kein Access Point notwendig
- einfache direkte Verbindung
- schnell für kleine temporäre Netze
Nachteile
- schlecht skalierbar
- keine zentrale Verwaltung
- eingeschränkte Sicherheitsmöglichkeiten
- für Unternehmensnetzwerke kaum geeignet
Infrastrukturmodus
Der Infrastrukturmodus ist heute der typische WLAN-Betrieb.
Dabei verbinden sich die Endgeräte mit einem zentralen Access Point.
Zum Beispiel:
Notebook → WLAN → Access Point → Switch → Firewall → Internet
Der Access Point verbindet also das drahtlose Netzwerk mit der restlichen Netzwerkinfrastruktur.
In größeren Umgebungen können mehrere Access Points eingesetzt werden. Endgeräte können sich dann innerhalb eines Gebäudes bewegen und zwischen den Access Points wechseln.
Vorteile
- zentrale Verwaltung
- große WLAN-Bereiche möglich
- mehrere Access Points können zusammenarbeiten
- einfache Integration in das vorhandene LAN
- bessere Sicherheitsmöglichkeiten
Nachteile
- zusätzliche Infrastruktur notwendig
- Planung der Funkabdeckung erforderlich
- falsche Konfiguration kann Sicherheitsprobleme verursachen
Der Infrastrukturmodus ist damit die Standardlösung für Unternehmen.
Was ist eine SSID?
Die SSID – Service Set Identifier – ist vereinfacht gesagt der Name eines WLAN-Netzes.
Zum Beispiel:
Firma-Intern
oder
Firma-Gast
Dieser Name wird von den Access Points ausgesendet, damit Endgeräte das entsprechende WLAN auswählen können.
Ein Access Point kann normalerweise mehrere WLAN-Netze beziehungsweise mehrere SSIDs gleichzeitig bereitstellen.
Mehrere WLANs für unterschiedliche Zwecke
Gerade in Unternehmen ist es sinnvoll, nicht alle Geräte in dasselbe WLAN zu integrieren.
Eine typische Aufteilung könnte beispielsweise so aussehen:
Mitarbeiter-WLAN
Zugriff auf interne Server und Unternehmensressourcen.
Gäste-WLAN
Nur Internetzugriff, kein Zugriff auf das interne Unternehmensnetzwerk.
IoT-WLAN
Für Drucker, Kameras, Smart-TVs oder andere vernetzte Geräte.
Diese WLANs können beispielsweise über unterschiedliche VLANs voneinander getrennt werden.
Eine solche Segmentierung erhöht die Sicherheit deutlich. Das BSI empfiehlt ebenfalls getrennte Netze für Gäste und potenziell unsichere Smart-Geräte.
Vorteile
- bessere Netzwerksicherheit
- Gäste haben keinen Zugriff auf interne Systeme
- IoT-Geräte können isoliert werden
- unterschiedliche Firewall-Regeln möglich
- unterschiedliche Zugriffsrechte möglich
Nachteile
- höherer Konfigurationsaufwand
- VLANs und Firewall-Regeln müssen sauber geplant werden
WLAN-Verschlüsselung
Ein WLAN sollte niemals unverschlüsselt betrieben werden.
Im Laufe der Zeit wurden verschiedene Sicherheitsstandards entwickelt.
WEP
WEP – Wired Equivalent Privacy war einer der ersten WLAN-Verschlüsselungsstandards.
Heute gilt WEP als vollständig unsicher.
Die Verschlüsselung kann mit geeigneten Werkzeugen relativ schnell angegriffen werden.
Vorteile
Praktisch keine mehr.
Nachteile
- technisch veraltet
- kryptografisch unsicher
- leicht angreifbar
WEP sollte heute unter keinen Umständen mehr eingesetzt werden.
WPA
WPA wurde als Verbesserung von WEP eingeführt.
Es verbesserte unter anderem die Schlüsselverwaltung und Authentifizierung.
Heute gilt allerdings auch das ursprüngliche WPA als veraltet.
Vorteile
- historisch deutlich sicherer als WEP
Nachteile
- inzwischen technisch überholt
- ältere Verschlüsselungsverfahren wie TKIP gelten nicht mehr als zeitgemäß
WPA2
WPA2 war über viele Jahre der Standard für WLAN-Sicherheit.
Bei einer korrekt eingerichteten Umgebung mit AES/CCMP und einem starken Kennwort kann WPA2 auch heute noch verwendet werden.
Besonders ältere Geräte unterstützen häufig nur WPA2.
Vorteile
- sehr hohe Gerätekompatibilität
- weiterhin verbreitet
- bei korrekter Konfiguration weiterhin brauchbar
Nachteile
- älterer Sicherheitsstandard
- schwache WLAN-Passwörter können weiterhin ein Risiko darstellen
- schwache WLAN-Passwörter bleiben ein Sicherheitsrisiko
WPA3
WPA3 ist heute der bevorzugte Sicherheitsstandard für moderne WLAN-Netze.
Das BSI empfiehlt WPA2 nur noch dann, wenn WPA3 vom Gerät nicht unterstützt wird.
WPA3 verbessert unter anderem die Sicherheit der Anmeldung und erschwert Angriffe auf WLAN-Passwörter.
Vorteile
- besserer Schutz vor Passwortangriffen durch SAE
- WPA3 prüft das WLAN-Passwort auf eine sicherere Art als WPA2. Ein Angreifer kann einen Anmeldevorgang nicht einfach aufzeichnen und anschließend beliebig viele Passwörter offline ausprobieren.
- höhere Sicherheit auch bei schwächeren Passwörtern
- Selbst wenn ein WLAN-Passwort nicht optimal gewählt wurde, erschwert WPA3 automatisierte Rateversuche deutlich. Ein starkes Passwort bleibt trotzdem wichtig.
- Forward Secrecy schützt frühere Verbindungen
- Wird das WLAN-Passwort später bekannt, können bereits früher aufgezeichnete Datenverbindungen nicht einfach nachträglich entschlüsselt werden.
- moderne Verschlüsselung ohne veraltete Verfahren
- WPA3 setzt auf aktuelle Sicherheitsmechanismen und vermeidet ältere Verfahren, die bei früheren WLAN-Standards noch unterstützt wurden.
Nachteile
- ältere Geräte unterstützen WPA3 teilweise nicht, muss e
- Mischbetrieb mit WPA2 kann notwendig sein
Empfehlung
Wenn Access Point und Endgeräte WPA3 unterstützen, sollte WPA3 bevorzugt eingesetzt werden.
WPA-Personal
Bei WPA-Personal wird normalerweise ein gemeinsames WLAN-Passwort verwendet.
Zum Beispiel:
SSID: Firma-WLAN
Passwort: gemeinsames WLAN-Kennwort
Alle Benutzer verwenden denselben Zugang.
Das ist einfach, bringt in Unternehmen aber Nachteile mit sich.
Wenn beispielsweise ein Mitarbeiter das Unternehmen verlässt, kennt er das WLAN-Kennwort weiterhin.
Vorteile
- sehr einfach einzurichten
- kein zusätzlicher Server notwendig
- gut für private und kleine Netzwerke
Nachteile
- alle Benutzer kennen dasselbe Passwort
- schlechte Nachvollziehbarkeit
- Passwortänderungen betreffen alle Geräte
- bei vielen Mitarbeitern unpraktisch
WPA-Enterprise
Für professionelle Unternehmensumgebungen ist WPA-Enterprise häufig die bessere Lösung.
Dabei meldet sich jeder Benutzer beziehungsweise jedes Gerät individuell am WLAN an.
Die technische Grundlage bildet normalerweise:
IEEE 802.1X
Die Authentifizierung erfolgt häufig über einen RADIUS-Server.
Ein typischer Aufbau sieht so aus:
Notebook → Access Point → RADIUS → Benutzer- oder Geräteprüfung
Statt eines gemeinsamen WLAN-Passworts können individuelle Benutzerkonten oder Zertifikate verwendet werden.
Vorteile
- individuelle Anmeldung
- kein gemeinsames WLAN-Passwort
- einzelne Benutzer können gesperrt werden
- bessere Nachvollziehbarkeit
- hohe Sicherheit
Nachteile
- höhere Komplexität
- RADIUS-Infrastruktur notwendig
- Zertifikatsverwaltung kann erforderlich sein
- höherer Administrationsaufwand
Besonders sicher ist beispielsweise die Authentifizierung mit EAP-TLS und Zertifikaten.
RADIUS und AAA
Ein RADIUS-Server übernimmt die zentrale Authentifizierung.
RADIUS steht für:
Remote Authentication Dial-In User Service
In diesem Zusammenhang begegnet uns häufig das sogenannte AAA-Prinzip.
Authentication
Wer bist du?
Die Identität eines Benutzers oder Geräts wird überprüft.
Authorization
Was darfst du?
Nach erfolgreicher Anmeldung werden Berechtigungen festgelegt.
Accounting
Was hast du gemacht?
Anmeldungen und Sitzungsinformationen können protokolliert werden.
Damit ist RADIUS besonders für größere Unternehmensnetzwerke geeignet.
WPS – bequem, aber nicht empfehlenswert
WPS steht für:
Wi-Fi Protected Setup
Damit können Geräte beispielsweise durch Drücken einer Taste am Router oder Access Point mit dem WLAN verbunden werden.
Das ist bequem, aber gerade in Unternehmen unnötig.
Besonders ältere PIN-basierte WPS-Verfahren haben Sicherheitsprobleme gezeigt.
Vorteile
- sehr einfache Einrichtung
- kein langes WLAN-Kennwort notwendig
Nachteile
- zusätzliche Angriffsfläche
- Sicherheitsprobleme bei älteren Verfahren
- für Unternehmensnetzwerke nicht notwendig
Empfehlung
WPS in Unternehmensnetzwerken deaktivieren.
Die WLAN-Frequenzen
Moderne WLAN-Netze nutzen hauptsächlich drei Frequenzbereiche:
- 2,4 GHz
- 5 GHz
- 6 GHz
Jeder Frequenzbereich hat unterschiedliche Eigenschaften.
2,4 GHz
Das 2,4-GHz-Band bietet eine relativ große Reichweite.
Funksignale dringen außerdem vergleichsweise gut durch Wände.
Allerdings wird dieser Frequenzbereich von sehr vielen Geräten genutzt.
Neben WLAN arbeiten beispielsweise auch Bluetooth-Geräte und andere Funktechniken in diesem Bereich.
Vorteile
- hohe Reichweite
- gute Wanddurchdringung
- sehr hohe Gerätekompatibilität
Nachteile
- häufig stark ausgelastet
- relativ geringe Bandbreite
- mehr Störungen
- wenig nutzbares Funkspektrum
2,4 GHz eignet sich beispielsweise gut für IoT-Geräte, bei denen Reichweite wichtiger als hohe Geschwindigkeit ist.
5 GHz
Das 5-GHz-Band bietet deutlich mehr Bandbreite.
Dadurch sind höhere Übertragungsgeschwindigkeiten möglich.
Vorteile
- höhere Geschwindigkeit
- mehr nutzbare Kanäle
- meist weniger Störungen als 2,4 GHz
Nachteile
- geringere Reichweite
- stärkere Dämpfung durch Wände und Decken
5 GHz ist heute für viele Notebooks, Smartphones und andere leistungsfähige Geräte das bevorzugte Frequenzband.
6 GHz
Mit Wi-Fi 6E kam das 6-GHz-Frequenzband hinzu.
Auch Wi-Fi 7 nutzt diesen Bereich.
Dort steht zusätzliches Funkspektrum zur Verfügung.
Das bedeutet:
- weniger Altgeräte
- weniger Überlastung
- breitere Funkkanäle
- hohe mögliche Datenraten
Vorteile
- sehr viel verfügbares Funkspektrum
- hohe Geschwindigkeit
- weniger Störungen
- ideal für moderne Geräte
Nachteile
- geringere Reichweite
- stärkere Dämpfung durch Wände
- nur moderne Endgeräte unterstützen 6 GHz
Die grundsätzliche Einteilung lautet damit:
2,4 GHz = Reichweite
5 GHz = guter Kompromiss aus Reichweite und Geschwindigkeit
6 GHz = hohe Geschwindigkeit und viel verfügbares Spektrum
Die Unterschiede bei Reichweite und Bandbreite werden auch im PDF entsprechend beschrieben.
Wi-Fi 4 bis Wi-Fi 7
Damit die verschiedenen WLAN-Generationen leichter verständlich sind, verwendet die Wi-Fi Alliance inzwischen vereinfachte Bezeichnungen.
| WLAN-Generation | IEEE-Standard | Frequenzbereiche |
|---|---|---|
| Wi-Fi 4 | 802.11n | 2,4 / 5 GHz |
| Wi-Fi 5 | 802.11ac | 5 GHz |
| Wi-Fi 6 | 802.11ax | 2,4 / 5 GHz |
| Wi-Fi 6E | 802.11ax | zusätzlich 6 GHz |
| Wi-Fi 7 | 802.11be | 2,4 / 5 / 6 GHz |
Wi-Fi 7 ist inzwischen die aktuelle WLAN-Generation.
Zu den Neuerungen gehören beispielsweise 320-MHz-Kanäle und Multi-Link-Funktionen, mit denen kompatible Geräte mehrere Funkverbindungen besser kombinieren können. Aktuelle Wi-Fi-7-Zertifizierungen weisen diese Funktionen bereits aus.
Das bedeutet allerdings nicht, dass ein gut funktionierendes Wi-Fi-6-Netz sofort ersetzt werden muss.
Für die Praxis sind oft andere Faktoren wichtiger:
- Anzahl der Access Points
- richtige Positionierung
- Funkabdeckung
- Kanalplanung
- Anzahl der Endgeräte
- vorhandene LAN-Geschwindigkeit
- Internetanbindung
Eine einfache Übersicht
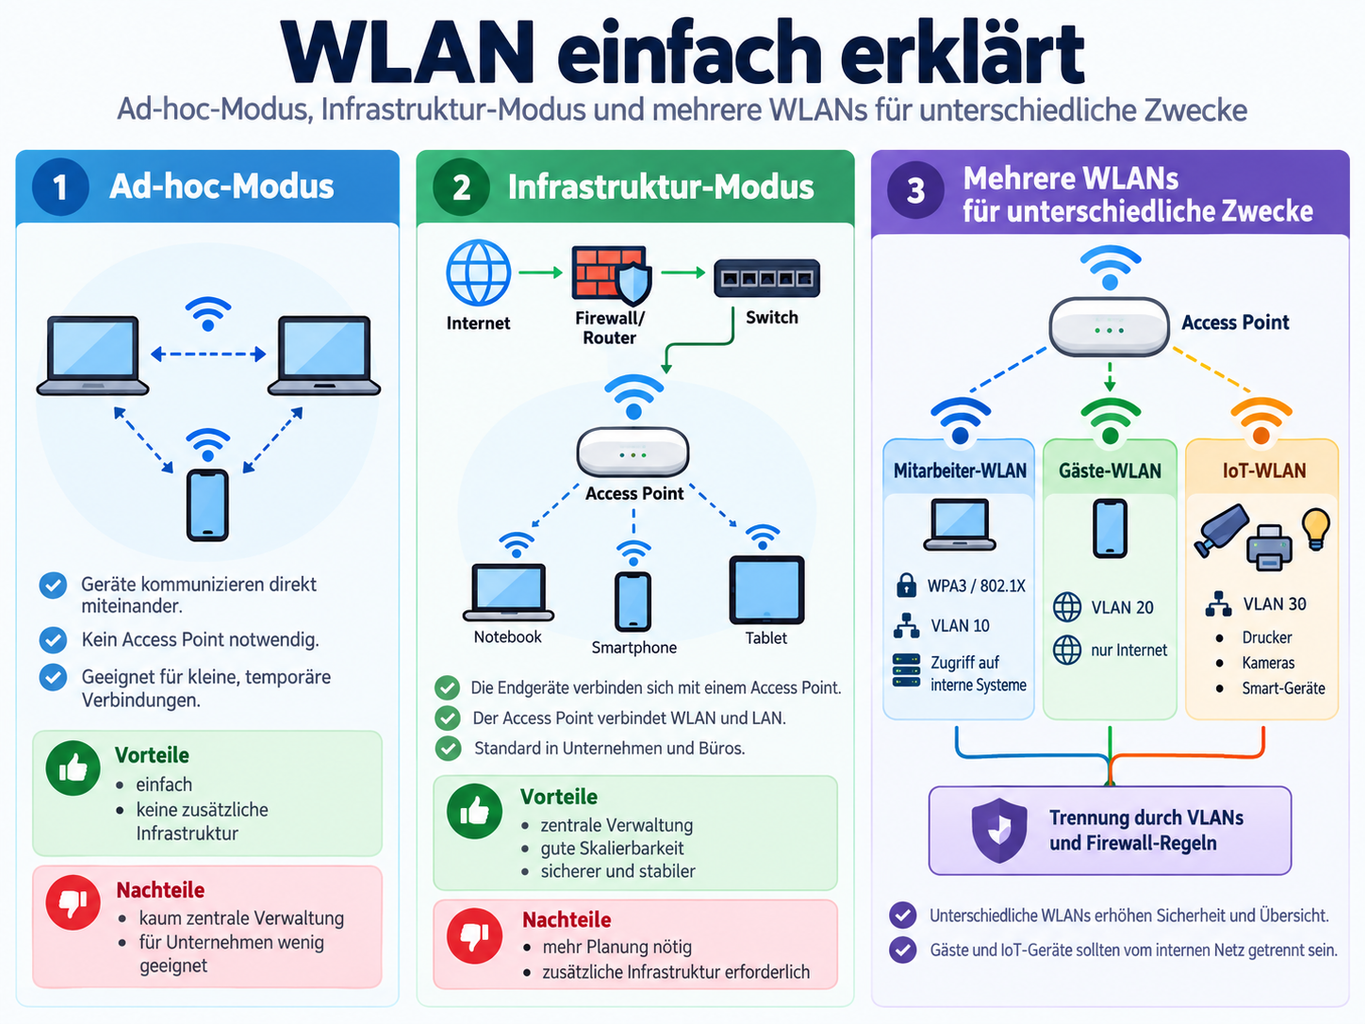
Diese Grafik zeigt sehr gut, dass WLAN-Sicherheit nicht nur aus einem Kennwort besteht.
Die verschiedenen WLAN-Netze sollten voneinander getrennt und über Firewall-Regeln kontrolliert werden.
WLAN außerhalb der Arbeitszeiten abschalten?
Man kann ein WLAN außerhalb der Geschäftszeiten automatisch deaktivieren.
Das reduziert grundsätzlich die Angriffsfläche.
Allerdings ist das heute eher eine zusätzliche Maßnahme.
Viel wichtiger sind:
- WPA3
- starke Kennwörter
- WPA-Enterprise bei größeren Umgebungen
- getrennte VLANs
- Gäste-WLAN
- IoT-WLAN
- deaktiviertes WPS
- aktuelle Firmware
- sichere Access-Point-Konfiguration
- regelmäßige Kontrolle der WLAN-Infrastruktur
Fazit
WLAN bietet enorme Vorteile bei Komfort und Mobilität.
Aus Sicht der IT-Sicherheit muss ein Funknetz allerdings genauso sorgfältig geplant werden wie das kabelgebundene Netzwerk.
Ein modernes Unternehmens-WLAN sollte möglichst folgende Punkte berücksichtigen:
WPA3
802.1X und RADIUS bei größeren Umgebungen
getrennte Mitarbeiter-, Gäste- und IoT-Netze
VLAN-Segmentierung
Firewall-Regeln zwischen den Netzen
WPS deaktivieren
Access Points regelmäßig aktualisieren
2,4-, 5- und 6-GHz-Bänder sinnvoll einsetzen
Dabei gilt:
Ein sicheres WLAN besteht nicht nur aus einem starken Passwort. Verschlüsselung, Authentifizierung, Netzwerksegmentierung und eine saubere Konfiguration gehören zusammen.
Vorteile von WLAN zusammengefasst
- hohe Mobilität
- keine Netzwerkkabel für Endgeräte erforderlich
- Geräte lassen sich flexibel integrieren
- moderne
Schreibe einen Kommentar