Welche Gefahren bedrohen Unternehmen? Wie lassen sich IT-Sicherheitsrisiken bewerten und welche Maßnahmen sind notwendig, um mögliche Schäden zu vermeiden?
Einleitung – Wenn plötzlich nichts mehr funktioniert
Stell dir vor, du betreibst einen Handwerksbetrieb mit 20 Mitarbeitern.
Morgens möchten deine Mitarbeiter Aufträge bearbeiten, Rechnungen schreiben und Kundentermine planen. Doch plötzlich funktioniert nichts mehr.
Auf den Bildschirmen erscheint eine Meldung, dass wichtige Dateien verschlüsselt wurden. Der Zugriff auf Kundendaten, Angebote und Rechnungen ist nicht mehr möglich.
Was ist passiert?
Vielleicht hat ein Mitarbeiter eine gefälschte E-Mail geöffnet. Möglicherweise wurde eine bekannte Sicherheitslücke auf einem veralteten Server ausgenutzt oder ein unsicheres Passwort verwendet.
Solche Situationen zeigen, dass Cyberangriffe keineswegs nur große Unternehmen betreffen.
Im vorherigen Beitrag haben wir uns mit NIS2 und dem BSI-Gesetz beschäftigt. Dabei wurde deutlich, dass betroffene Unternehmen geeignete Sicherheitsmaßnahmen umsetzen und ihre IT-Sicherheitsrisiken kennen müssen.
Doch was ist überhaupt ein IT-Sicherheitsrisiko? Welche Gefahren bestehen und wie entscheidet man, welche Risiken zuerst behandelt werden müssen?
Genau darum geht es in diesem Beitrag.
1. Was ist eigentlich ein IT-Sicherheitsrisiko?
Im Zusammenhang mit IT-Sicherheit werden häufig die Begriffe Bedrohung, Schwachstelle und Risiko verwendet.
Obwohl sie eng zusammenhängen, bedeuten sie nicht dasselbe.
Bedrohung – Was könnte passieren?
Eine Bedrohung ist etwas, das einem Unternehmen, seinen Informationen oder seinen IT-Systemen Schaden zufügen könnte.
Beispiele:
- Ein Angreifer versucht, Kundendaten zu stehlen.
- Schadsoftware verschlüsselt wichtige Dateien.
- Ein Brand beschädigt den Serverraum.
- Ein Stromausfall unterbricht den Geschäftsbetrieb.
- Ein Mitarbeiter löscht versehentlich wichtige Daten.
Bedrohungen müssen also nicht immer von Cyberkriminellen ausgehen.
Auch technische Defekte, Naturereignisse und menschliche Fehler können die Informationssicherheit gefährden.
Schwachstelle – Wo liegt die Schwäche?
Eine Schwachstelle ist eine Sicherheitslücke oder ein anderer Mangel, der einen Schaden begünstigen kann.
Beispiele:
- Ein Server erhält keine Sicherheitsupdates mehr.
- Ein Administrator verwendet ein schwaches Passwort.
- Eine Firewall erlaubt unnötige Netzwerkverbindungen.
- Ein Serverraum besitzt keinen ausreichenden Brandschutz.
- Wichtige Daten werden nicht zuverlässig gesichert.
Schwachstellen können technischer, organisatorischer oder menschlicher Natur sein.
Risiko – Welche Folgen könnte das haben?
Ein IT-Sicherheitsrisiko beschreibt die Möglichkeit, dass eine Gefährdung einen Schaden verursacht.
Dabei interessieren uns insbesondere zwei Fragen:
- Wie häufig beziehungsweise wie wahrscheinlich könnte das Ereignis eintreten?
- Wie schwer wären die möglichen Folgen?
Ein einfaches Beispiel
Ein Unternehmen betreibt einen Server, auf dem Kundendaten und Rechnungen gespeichert sind.
Der Server verwendet ein veraltetes Betriebssystem, für das keine regulären Sicherheitsupdates mehr bereitgestellt werden.
Daraus ergibt sich folgendes Szenario:
| Begriff | Beispiel |
|---|---|
| Bedrohung | Ein Angreifer versucht, in das Unternehmensnetzwerk einzudringen. |
| Schwachstelle | Der Server besitzt eine bekannte, nicht behobene Sicherheitslücke. |
| Mögliches Schadensereignis | Der Angreifer nutzt die Sicherheitslücke erfolgreich aus. |
| Risiko | Kundendaten könnten gestohlen oder wichtige Systeme lahmgelegt werden. |
Das Risiko besteht bereits, bevor es tatsächlich zu einem Angriff kommt.
Wichtig ist außerdem, dass nicht jedes Risiko eine klassische Software-Schwachstelle voraussetzt. Ein Feuer oder Hochwasser kann beispielsweise auch gut gewartete IT-Systeme zerstören.
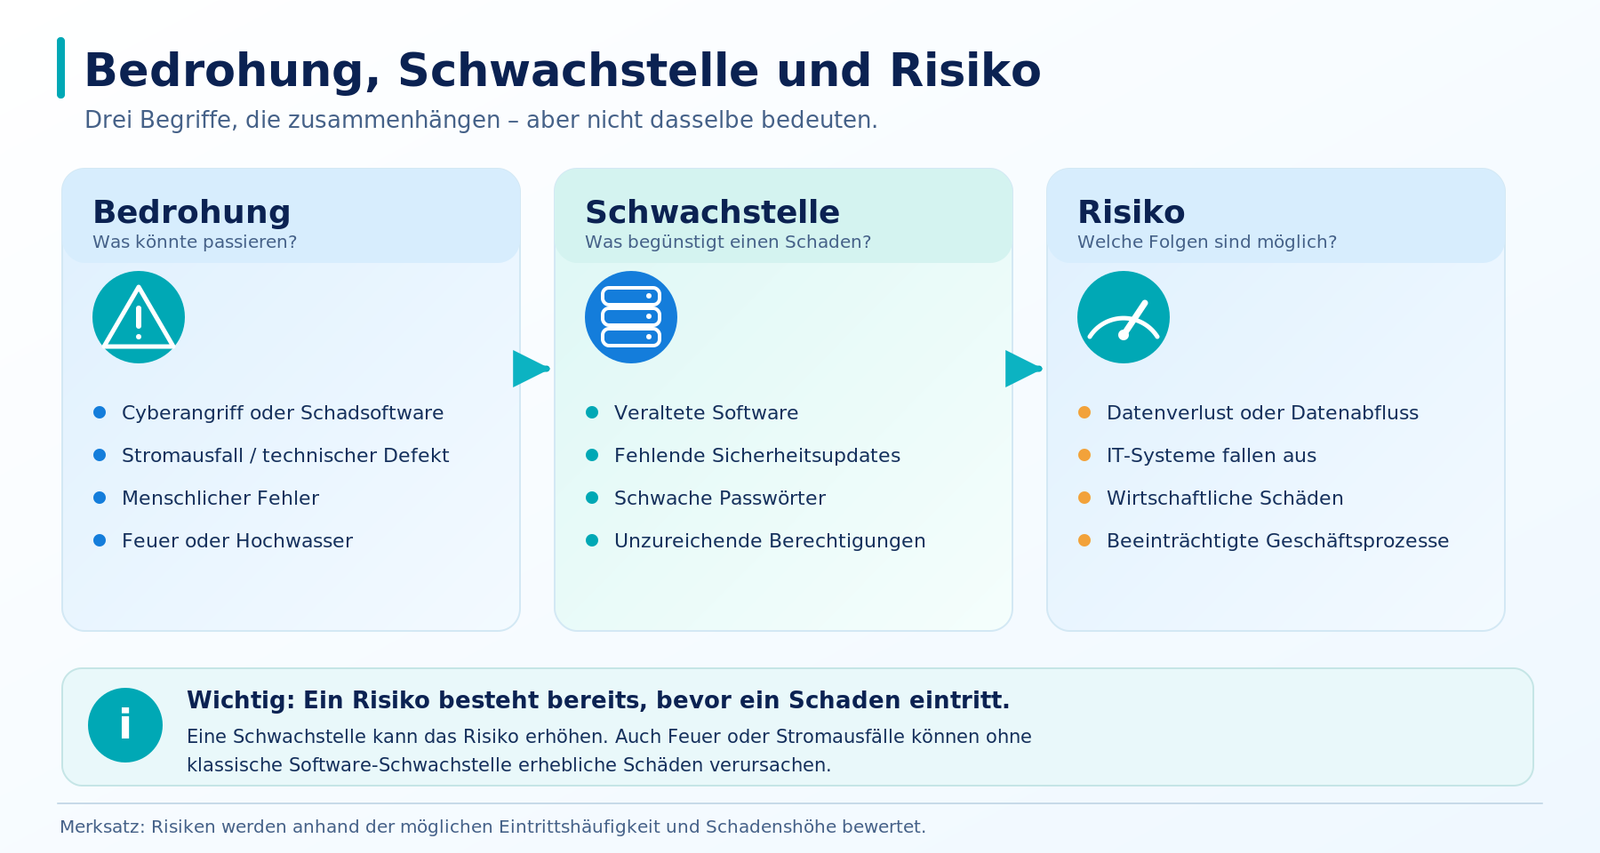
Merke: Ein Risiko ist die Möglichkeit eines Schadens. Wie dringend es behandelt werden muss, hängt insbesondere von der möglichen Eintrittshäufigkeit und der Schadenshöhe ab.
2. Welche Schutzziele können gefährdet sein?
Bevor wir Risiken bewerten, sollten wir verstehen, was Informationssicherheit eigentlich schützen soll.
Dabei spielen drei grundlegende Schutzziele eine wichtige Rolle.
Vertraulichkeit – Wer darf Informationen sehen?
Vertraulichkeit bedeutet, dass Informationen nur berechtigten Personen zugänglich sein dürfen.
Beispiel: Ein Mitarbeiter aus dem Verkauf soll nicht ohne Berechtigung auf die Gehaltsabrechnungen seiner Kollegen zugreifen können.
Integrität – Sind die Daten noch korrekt?
Integrität bedeutet, dass Daten und Informationen korrekt und vollständig bleiben und nicht unbemerkt oder unberechtigt verändert werden.
Beispiel: Ein Angreifer verändert die Bankverbindung auf einer Kundenrechnung, sodass der Rechnungsbetrag auf seinem eigenen Konto landet.
Verfügbarkeit – Funktioniert das System, wenn wir es brauchen?
Verfügbarkeit bedeutet, dass Informationen und IT-Systeme bei Bedarf genutzt werden können.
Beispiel: Die Mitarbeiter eines Unternehmens müssen während der Arbeitszeit auf die zentrale Auftragsverwaltung zugreifen können.
Diese drei Schutzziele werden häufig als CIA-Triade bezeichnet.
Die Abkürzung stammt aus dem Englischen:
- Confidentiality – Vertraulichkeit
- Integrity – Integrität
- Availability – Verfügbarkeit
Ein Sicherheitsvorfall kann mehrere Schutzziele gleichzeitig beeinträchtigen.
Bei einem Ransomware-Angriff steht häufig die Verfügbarkeit im Vordergrund. Werden zusätzlich vertrauliche Daten gestohlen, ist auch die Vertraulichkeit betroffen.
3. Was müssen wir überhaupt schützen? Die Schutzbedarfsfeststellung
Bevor ein Unternehmen seine Risiken bewertet, sollte es zunächst wissen, welche Informationen und Geschäftsprozesse besonders wichtig sind.
Das bezeichnet man als Schutzbedarfsfeststellung.
Nicht jedes IT-System ist für den Geschäftsbetrieb gleich wichtig.
Beispiel: Unser Handwerksbetrieb
Unser fiktiver Handwerksbetrieb verwendet unter anderem:
- 20 Arbeitsplatzcomputer
- Eine zentrale Auftragsverwaltung
- Einen Dateiserver
- Einen Netzwerkdrucker
- Eine Telefonanlage
- Einen Internetanschluss
Fällt ein einzelner Arbeitsplatzcomputer aus, kann ein Mitarbeiter möglicherweise kurzfristig einen Ersatzrechner verwenden.
Fällt dagegen die zentrale Auftragsverwaltung aus, können möglicherweise keine neuen Aufträge bearbeitet oder Rechnungen erstellt werden.
Die Auswirkungen sind also unterschiedlich.
Welche Schutzbedarfskategorien gibt es?
Der BSI-IT-Grundschutz unterscheidet bei der Schutzbedarfsfeststellung drei Kategorien:
| Schutzbedarf | Bedeutung | Vereinfachtes Beispiel |
|---|---|---|
| Normal | Mögliche Schäden sind begrenzt und überschaubar. | Ein Arbeitsplatz-PC fällt aus, ein Ersatzgerät ist verfügbar. |
| Hoch | Mögliche Schäden können beträchtlich sein. | Die zentrale Auftragsverwaltung fällt einen ganzen Arbeitstag aus. |
| Sehr hoch | Mögliche Schäden können existenzbedrohend oder katastrophal sein. | Ein Ausfall könnte die Existenz des Unternehmens gefährden. |
Diese Beispiele sind lediglich eine Orientierung.
Die tatsächliche Einstufung muss immer die Verhältnisse des jeweiligen Unternehmens berücksichtigen.
Wer legt den Schutzbedarf fest?
Das sollte nicht allein der Administrator entscheiden.
Die IT-Abteilung kann beurteilen, welche Systeme technisch voneinander abhängen und wie aufwendig eine Wiederherstellung wäre.
Die Fachabteilungen wissen dagegen häufig besser, welche geschäftlichen Folgen ein längerer Ausfall verursachen würde.
Die Schutzbedarfsfeststellung sollte deshalb gemeinsam mit den Verantwortlichen der betroffenen Geschäftsprozesse durchgeführt und dokumentiert werden.
Merke: Bevor man Risiken beurteilen kann, muss man wissen, welche Informationen und Geschäftsprozesse geschützt werden sollen und wie schwer ein möglicher Schaden wäre.
4. Welche IT-Sicherheitsrisiken gibt es?
Ein Unternehmen ist unterschiedlichen Gefährdungen ausgesetzt.
Dazu gehören Angriffe von außen, technische Defekte, organisatorische Mängel und menschliche Fehler.
| Gefährdung | Einfaches Beispiel | Mögliche Folge |
|---|---|---|
| Phishing | Gefälschte E-Mail mit Anmeldelink | Zugangsdaten werden gestohlen |
| Ransomware | Schadsoftware verschlüsselt Dateien | Geschäftsprozesse fallen aus |
| Schwache Passwörter | Einfaches Administratorpasswort | Unbefugter Zugriff |
| Veraltete Software | Server ohne Sicherheitsupdates | Bekannte Schwachstelle wird ausgenutzt |
| Unsichere IoT-Geräte | Überwachungskamera mit Standardpasswort | Unbefugter Zugriff auf das Gerät |
| Menschliche Fehler | Wichtige Datei wird versehentlich gelöscht | Datenverlust |
| Stromausfall | Server werden abrupt ausgeschaltet | Betriebsunterbrechung |
| Hardwaredefekt | Datenträger oder Netzwerkkomponente fällt aus | Daten oder Anwendungen nicht verfügbar |
| Lieferantenrisiko | IT-Dienstleister wird kompromittiert | Auswirkungen auf betreute Unternehmen |
Besonders gefährlich wird es häufig, wenn mehrere Schwachstellen zusammenkommen.
Ein gestohlenes Passwort kann beispielsweise besonders schwerwiegende Folgen haben, wenn zusätzlich keine Multi-Faktor-Authentifizierung vorhanden ist und das betroffene Benutzerkonto weitreichende Administratorrechte besitzt.
Deshalb sollten Risiken immer im Zusammenhang mit den vorhandenen Systemen und Schutzmaßnahmen betrachtet werden.
5. Phishing – Wenn eine E-Mail zum Sicherheitsrisiko wird
Phishing gehört zu den bekanntesten Angriffsmethoden.
Dabei versuchen Angreifer, Menschen durch gefälschte Nachrichten zur Preisgabe vertraulicher Informationen oder zu bestimmten Handlungen zu bewegen.
Dazu gehören beispielsweise:
- Die Eingabe von Zugangsdaten
- Das Öffnen gefährlicher Dateianhänge
- Die Freigabe einer betrügerischen Überweisung
- Die Bestätigung einer unberechtigten Anmeldung
Ein Beispiel aus unserem Handwerksbetrieb
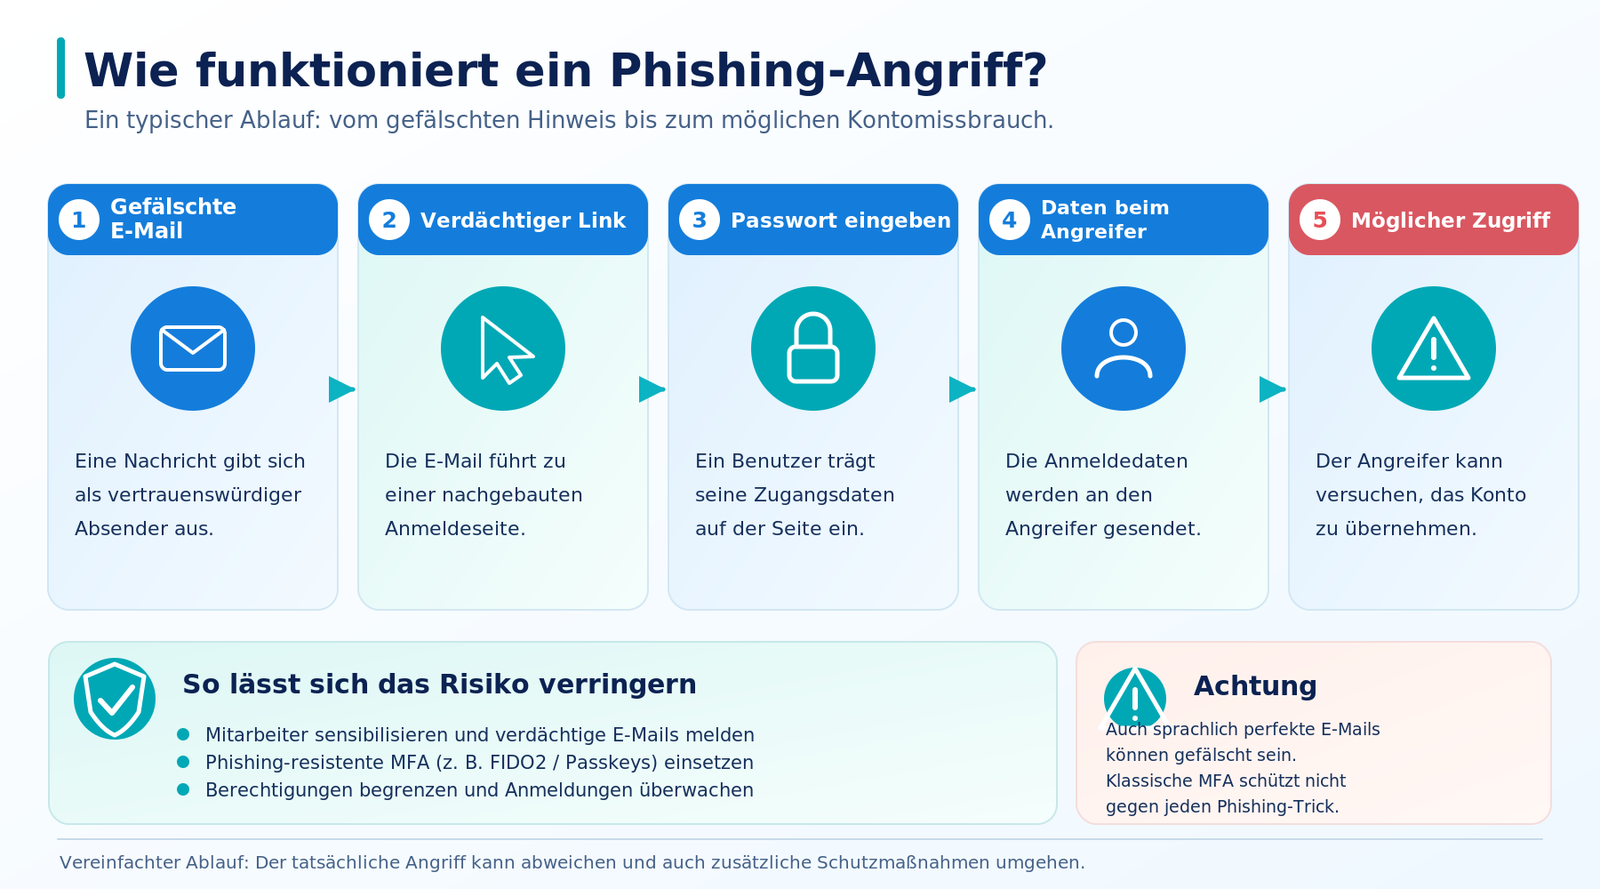
Eine Mitarbeiterin erhält eine E-Mail, die angeblich von Microsoft stammt.
Darin steht:
„Ihr Microsoft-365-Konto wird heute deaktiviert. Bestätigen Sie umgehend Ihre Anmeldung.“
Die Nachricht enthält einen Link.
Die Mitarbeiterin klickt darauf und gelangt auf eine Website, die der echten Microsoft-Anmeldeseite täuschend ähnlich sieht.
Sie gibt ihren Benutzernamen und ihr Passwort ein.
Was sie nicht erkennt: Die Website gehört einem Angreifer.
Dieser verfügt nun möglicherweise über gültige Zugangsdaten und kann versuchen, auf das Benutzerkonto zuzugreifen.
Warum funktionieren solche Angriffe?
Angreifer nutzen häufig menschliche Verhaltensweisen aus:
Zeitdruck: „Sie müssen sofort handeln.“
Angst: „Ihr Konto wird gesperrt.“
Neugier: „Ihre neue Gehaltsabrechnung ist verfügbar.“
Vertrauen: „Diese Nachricht stammt von Ihrer Geschäftsführung.“
Dieses Vorgehen wird als Social Engineering bezeichnet.
Dabei werden Menschen gezielt manipuliert, um Sicherheitsmaßnahmen zu umgehen.
Moderne Phishing-Nachrichten können sprachlich und optisch sehr professionell gestaltet sein. Rechtschreibfehler sind deshalb kein zuverlässiges Erkennungsmerkmal.
Wie kann man sich schützen?
Neben der Sensibilisierung der Mitarbeiter sind technische Schutzmaßnahmen notwendig.
Dazu gehören beispielsweise E-Mail-Sicherheitsfilter, eingeschränkte Berechtigungen und Multi-Faktor-Authentifizierung.
Allerdings ist nicht jede MFA gleich sicher.
Einmalcodes aus SMS oder Authenticator-Apps können durch bestimmte Phishing-Verfahren abgefangen werden.
Besonders phishing-resistente Verfahren sind beispielsweise FIDO2-Sicherheitsschlüssel oder entsprechend eingesetzte Passkeys.
Wichtig ist außerdem, dass Mitarbeiter verdächtige Nachrichten unkompliziert melden können.
Denn die Sicherheit eines ganzen Unternehmens sollte nicht von einem einzigen unachtsamen Klick abhängen.
6. Weitere typische Gefahren: Ransomware, IoT und veraltete Systeme
Neben Phishing gibt es zahlreiche weitere Risiken, die Unternehmen berücksichtigen sollten.
Ransomware – Wenn wichtige Dateien verschlüsselt werden
Ransomware ist eine Form von Schadsoftware, die Dateien oder Systeme verschlüsseln und dadurch unzugänglich machen kann.
Häufig versuchen Angreifer zusätzlich, vertrauliche Daten zu stehlen und mit deren Veröffentlichung Druck auszuüben.
In unserem Handwerksbetrieb könnte ein erfolgreicher Angriff dazu führen, dass die zentrale Auftragsverwaltung nicht mehr funktioniert.
Die Mitarbeiter könnten keine Rechnungen erstellen und keine Aufträge bearbeiten.
Geeignete Datensicherungen können helfen, den Geschäftsbetrieb wiederherzustellen.
Allerdings verhindert ein Backup nicht automatisch den Diebstahl vertraulicher Daten.
Deshalb müssen vorbeugende Sicherheitsmaßnahmen und die Vorbereitung auf den Ernstfall zusammenwirken.
IoT-Geräte – Wenn eine Kamera zum Einfallstor wird
Immer mehr Geräte sind mit Unternehmensnetzwerken verbunden.
Dazu gehören beispielsweise:
- Überwachungskameras
- Netzwerkdrucker
- Gebäudeautomation
- Smarte Heizungssteuerungen
- Sensoren und andere vernetzte Geräte
Solche Geräte werden häufig als Internet of Things (IoT) bezeichnet.
Ein Problem entsteht, wenn Geräte mit unsicheren Standardpasswörtern betrieben werden oder keine Sicherheitsupdates erhalten.
Wird eine solche Kamera kompromittiert, könnte ein Angreifer möglicherweise versuchen, weitere Systeme im Unternehmensnetzwerk zu erreichen.
Eine geeignete Netzwerksegmentierung kann die möglichen Auswirkungen begrenzen.
Legacy-Systeme – Wenn alte Technik weiterverwendet wird
Ein Legacy-System ist ein älteres IT-System, das weiterhin benötigt wird, obwohl seine Technik inzwischen veraltet ist.
Ein Beispiel ist ein älterer Computer zur Steuerung einer Maschine.
Die notwendige Software funktioniert möglicherweise nur mit einem Betriebssystem, das keine regulären Sicherheitsupdates mehr erhält.
Ein Austausch ist schwierig, weil die Maschine sehr teuer ist.
In solchen Fällen können kompensierende Schutzmaßnahmen helfen, das Risiko zu reduzieren.
Dazu gehören beispielsweise eine weitgehende Netzwerktrennung und streng eingeschränkte Zugriffsmöglichkeiten.
Langfristig sollte jedoch auch eine Modernisierung geprüft werden.
Wie Firewall, MFA, Netzwerksegmentierung und sichere Fernwartung zusammenarbeiten, behandeln wir ausführlich in Teil 23 dieser Reihe.
7. Wie führt man eine Risikoanalyse durch?
Nachdem wir wichtige IT-Systeme und mögliche Gefährdungen kennengelernt haben, stellt sich eine zentrale Frage:
Wie entscheiden wir, welche Risiken besonders dringend behandelt werden müssen?
Dazu dient die Risikoanalyse.
Der BSI-Standard 200-3 beschreibt hierfür ein strukturiertes Verfahren auf Grundlage des IT-Grundschutzes.
Vereinfacht lässt sich das Vorgehen in fünf Schritte unterteilen.
Schritt 1 – Systeme und Geschäftsprozesse erfassen
Zunächst muss bekannt sein, welche Informationen, Anwendungen und IT-Systeme vorhanden sind und wie sie miteinander zusammenhängen.
Schritt 2 – Schutzbedarf bestimmen
Welche Schäden könnten entstehen, wenn Informationen gestohlen, verändert oder nicht mehr verfügbar wären?
Schritt 3 – Gefährdungen identifizieren
Welche Ereignisse könnten die Systeme beeinträchtigen?
Das können beispielsweise Cyberangriffe, Stromausfälle, technische Defekte oder menschliche Fehler sein.
Schritt 4 – Risiken einschätzen und bewerten
Für jedes relevante Szenario wird eingeschätzt, wie häufig es eintreten könnte und welche Schäden zu erwarten wären.
Dabei werden vorhandene oder bereits konkret vorgesehene Schutzmaßnahmen berücksichtigt.
Schritt 5 – Risiken behandeln und Maßnahmen überprüfen
Abhängig von der Bewertung werden zusätzliche Schutzmaßnahmen festgelegt.
Anschließend muss geprüft werden, ob diese Maßnahmen tatsächlich funktionieren und wie hoch das verbleibende Risiko ist.
Die Ergebnisse werden dokumentiert und regelmäßig überprüft.
8. Die Risikomatrix – Risiken einfach bewerten
Eine Risikomatrix hilft dabei, Risiken übersichtlich darzustellen und miteinander zu vergleichen.
Im Kern werden zwei Größen betrachtet:
Eintrittshäufigkeit beziehungsweise Eintrittswahrscheinlichkeit
Wie häufig könnte das betrachtete Ereignis unter den gegebenen Bedingungen eintreten?
Schadenshöhe
Wie schwer wären die Folgen für das Unternehmen?
Als stark vereinfachter Merksatz kann man schreiben:
Risiko ≈ Eintrittswahrscheinlichkeit × Schadenshöhe
Das ist keine allgemeingültige Rechenformel für jede Risikoanalyse.
In der Praxis sind sowohl Eintrittswahrscheinlichkeit als auch Schadenshöhe häufig schwer exakt zu beziffern.
Deshalb werden Risiken oft qualitativ eingestuft.
Welche Kategorien verwendet das BSI?
Der BSI-Standard 200-3 verwendet in seinem Beispielschema vier Kategorien für die Eintrittshäufigkeit:
Selten – Mittel – Häufig – Sehr häufig
Für die Schadenshöhe unterscheidet er:
Vernachlässigbar – Begrenzt – Beträchtlich – Existenzbedrohend
Daraus wird eine Risikokategorie abgeleitet.
Organisationen dürfen diese Kategorien an ihre eigenen Anforderungen anpassen.
Drei Beispiele zur Risikoeinordnung
Betrachten wir drei mögliche Risiken in unserem Handwerksbetrieb.
| Risiko | Annahme | Beispielhafte Bewertung |
|---|---|---|
| Defekter Arbeitsplatzdrucker | Der übrige Betrieb kann weiterarbeiten. | Niedrig |
| Serverausfall trotz vorhandener Backups | Der Betrieb ist zeitweise beeinträchtigt, eine Wiederherstellung ist möglich. | Mittel |
| Phishing ohne MFA mit weitreichenden Berechtigungen | Ein Angreifer könnte wichtige Benutzerkonten übernehmen und große Schäden verursachen. | Hoch bis kritisch |
Die Bewertungen sind fiktiv und dienen nur der Veranschaulichung.
Je nach Unternehmen können die Ergebnisse anders ausfallen.
Beispielsweise könnte auch ein Druckerausfall sehr schwerwiegende Folgen haben, wenn ohne den Drucker wichtige Versandetiketten oder medizinische Dokumente nicht erstellt werden können.
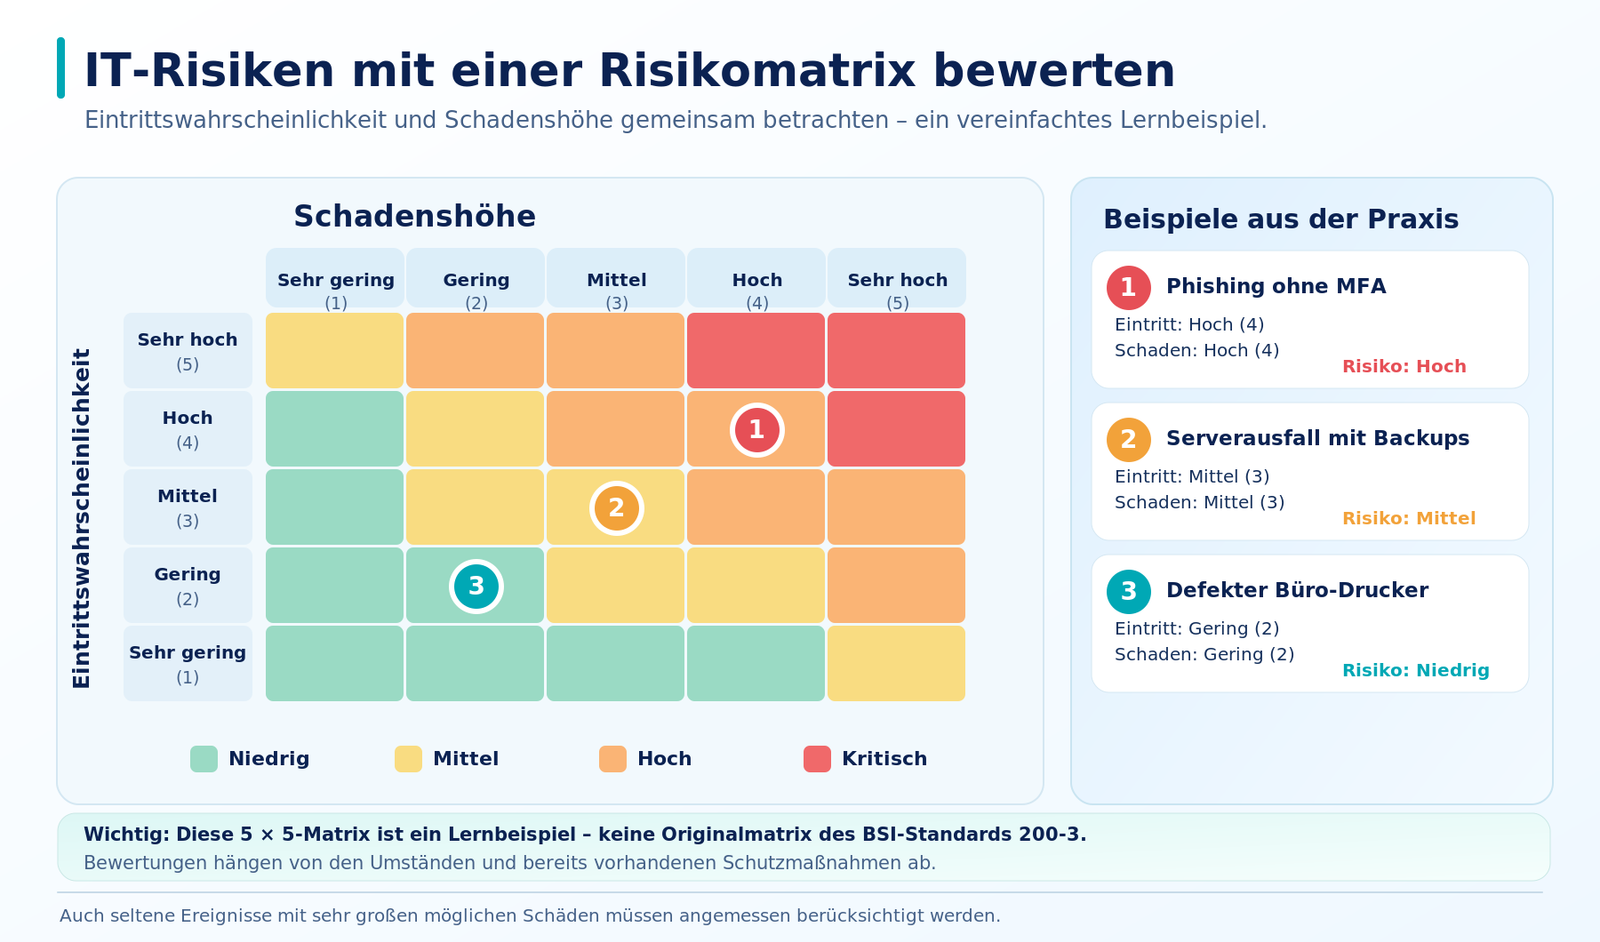
Die vorhandene Grafik zeigt eine einfache Matrix mit fünf Abstufungen. Sie ist als Lernbeispiel gedacht und stellt nicht die unveränderte Originalmatrix des BSI-Standards 200-3 dar.
Merke: Eine Risikomatrix hilft beim Priorisieren. Sie ersetzt aber nicht die fachliche Bewertung eines konkreten Unternehmens.
9. Praxisbeispiel – Eine vollständige Risikoanalyse für unseren Handwerksbetrieb
Schauen wir uns jetzt an, wie eine einfache Risikoanalyse tatsächlich aussehen könnte.
Unser Handwerksbetrieb verfügt über eine zentrale Auftragsverwaltung.
Dort werden Kundendaten, Angebote, Aufträge und Rechnungen gespeichert.
Die Anwendung ist für den täglichen Geschäftsbetrieb besonders wichtig.
Schritt 1 – Schutzbedarf festlegen
Die Auftragsverwaltung wird gemeinsam mit der Geschäftsführung und den Fachabteilungen bewertet.
Wir betrachten die drei Schutzziele:
| Schutzziel | Beispielhafte Einstufung | Begründung |
|---|---|---|
| Vertraulichkeit | Hoch | Kundendaten dürfen nicht unbefugt offengelegt werden. |
| Integrität | Hoch | Aufträge und Rechnungen müssen korrekt bleiben. |
| Verfügbarkeit | Hoch | Ein längerer Ausfall beeinträchtigt wesentliche Geschäftsprozesse. |
Damit ergibt sich für diese Anwendung in unserem Beispiel insgesamt ein hoher Schutzbedarf.
Schritt 2 – Gefährdung identifizieren
Wir betrachten folgendes Szenario:
Ein Mitarbeiter erhält eine gefälschte E-Mail und gibt sein Passwort auf einer manipulierten Anmeldeseite ein.
Ein Angreifer erhält dadurch möglicherweise Zugang zum Unternehmensnetzwerk.
Schritt 3 – Vorhandene Schwachstellen prüfen
Bei der Untersuchung stellen wir fest:
- Für den betroffenen Zugang ist keine MFA eingerichtet.
- Das Benutzerkonto besitzt mehr Berechtigungen als notwendig.
- Sicherheitsrelevante Anmeldungen werden nicht ausreichend überwacht.
Diese Umstände können die Wahrscheinlichkeit eines erfolgreichen Angriffs beziehungsweise dessen mögliche Folgen erhöhen.
Schritt 4 – Risiko einschätzen
Für unsere Beispielbewertung nehmen wir an:
Eintrittswahrschinlichkeit: Hoch
Es kommt regelmäßig zu gezielten Phishing-Versuchen, und die vorhandenen Schutzmaßnahmen sind unzureichend.
Schadenshöhe: Hoch
Bei einer erfolgreichen Kompromittierung könnten wichtige Daten gestohlen oder verändert werden. Auch Betriebsunterbrechungen wären möglich.
Schritt 5 – Gesamtrisiko bewerten
Auf Grundlage dieser Annahmen ergibt sich in unserer vereinfachten Risikomatrix ein hohes Risiko.
Das Unternehmen sollte deshalb zusätzliche Maßnahmen priorisieren.
Schritt 6 – Schutzmaßnahmen festlegen
Mögliche Maßnahmen sind:
- Einführung phishing-resistenter MFA für geeignete Zugänge
- Beschränkung unnötiger Benutzer- und Administratorrechte
- Verbesserte Sicherheitsüberwachung
- Schulung der Mitarbeiter
- Überprüfung und Absicherung externer Zugänge
Schritt 7 – Restrisiko erneut bewerten
Nach Umsetzung der Maßnahmen wird geprüft, ob sie tatsächlich wirksam sind.
Wenn die Maßnahmen wie vorgesehen funktionieren, kann beispielsweise die Wahrscheinlichkeit einer erfolgreichen Kontoübernahme deutlich sinken.
Die mögliche Schadenshöhe eines erfolgreichen Angriffs bleibt jedoch unter Umständen weiterhin hoch.
Daher muss das Gesamtrisiko erneut bewertet werden.
Wichtig: Das Risiko sinkt nicht automatisch allein dadurch, dass eine Sicherheitsmaßnahme geplant wurde. Ihre Umsetzung und Wirksamkeit müssen berücksichtigt werden.
Das Ergebnis im Überblick
| Bewertungspunkt | Vor der zusätzlichen Absicherung | Nach wirksamer Absicherung |
|---|---|---|
| Gefahr einer Kontoübernahme | Hoch | Reduziert |
| Möglicher Schaden | Hoch | Weiterhin potenziell hoch |
| Risikoeinstufung | Hoch | Beispielhaft mittel |
| Handlungsbedarf | Zusätzliche Maßnahmen erforderlich | Restrisiko überwachen und bewerten |
Das Beispiel verdeutlicht, wie eine Risikoanalyse zu konkreten Sicherheitsmaßnahmen führt.
Die tatsächliche Bewertung ist immer von der jeweiligen Umgebung und den vorhandenen Schutzmaßnahmen abhängig.
10. Wie geht ein Unternehmen mit erkannten Risiken um?
Wenn ein Risiko festgestellt wurde, muss entschieden werden, wie damit umgegangen werden soll.
Dafür gibt es vier grundsätzliche Möglichkeiten.
1. Risiko vermeiden
Eine gefährliche Tätigkeit oder Technik wird nicht mehr verwendet.
Beispiel: Ein unnötig über das Internet erreichbarer Verwaltungsdienst wird dauerhaft abgeschaltet.
2. Risiko reduzieren
Durch zusätzliche Sicherheitsmaßnahmen werden die mögliche Eintrittshäufigkeit oder die Auswirkungen eines Schadens verringert.
Beispiel: Ein Administratorzugang wird durch MFA und eingeschränkte Berechtigungen abgesichert.
3. Risiko übertragen
Bestimmte wirtschaftliche Folgen werden vertraglich oder durch Versicherungen auf Dritte verlagert.
Beispiel: Eine Cyberversicherung übernimmt unter den vereinbarten Voraussetzungen bestimmte Kosten nach einem Sicherheitsvorfall.
Das technische Risiko verschwindet dadurch jedoch nicht.
Auch gesetzliche Pflichten lassen sich nicht einfach durch eine Versicherung übertragen.
4. Risiko akzeptieren
Ein Unternehmen entscheidet bewusst, mit einem verbleibenden Risiko zu leben.
Das kann bei geringfügigen Risiken wirtschaftlich sinnvoll sein.
Die Entscheidung sollte allerdings nachvollziehbar begründet und dokumentiert werden.
Bei wesentlichen Risiken muss sie von den zuständigen Verantwortlichen getroffen werden.
Wichtig: Gesetzlich vorgeschriebene Sicherheitsmaßnahmen dürfen nicht einfach dadurch umgangen werden, dass ein Unternehmen ein Risiko akzeptiert.
11. Was ist ein Restrisiko?
Auch nach der Einführung von Sicherheitsmaßnahmen bleibt häufig ein bestimmtes Risiko bestehen.
Das bezeichnet man als Restrisiko.
Ein Beispiel:
Ein Unternehmen verwendet MFA, aktuelle Sicherheitsupdates, eingeschränkte Benutzerrechte und geeignete Sicherheitsüberwachung.
Dadurch wird die Wahrscheinlichkeit eines erfolgreichen Angriffs reduziert.
Vollständig ausgeschlossen ist ein Sicherheitsvorfall trotzdem nicht.
Ein bisher unbekannter Softwarefehler oder ein kompromittiertes Gerät könnte weiterhin zu einem Schaden führen.
Das Ziel ist deshalb, Risiken auf ein angemessenes und vertretbares Maß zu reduzieren.
Dabei muss regelmäßig überprüft werden, ob die bestehenden Sicherheitsmaßnahmen noch ausreichend sind.
Warum müssen Risiken regelmäßig neu bewertet werden?
IT-Systeme und Bedrohungen verändern sich ständig.
Ein System, das heute als ausreichend geschützt gilt, könnte in einem Jahr neue Schwachstellen aufweisen.
Auch Änderungen im Unternehmen können den Schutzbedarf erhöhen.
Beispielsweise wenn:
- Neue Geschäftsprozesse eingeführt werden
- Weitere Standorte hinzukommen
- Externe Dienstleister zusätzliche Zugriffe erhalten
- Besonders vertrauliche Daten verarbeitet werden
- Bekannte Sicherheitslücken auftreten
Deshalb ist Risikomanagement kein einmaliges Projekt.
Risiken müssen regelmäßig und bei wesentlichen Veränderungen erneut bewertet werden.
12. Welche wirtschaftlichen Schäden können Cyberangriffe verursachen?
Cyberangriffe verursachen nicht nur Kosten für die Reparatur von Computern.
Besonders teuer können längere Betriebsunterbrechungen werden.
Ein fiktives Rechenbeispiel
Unser Handwerksbetrieb kann nach einem Sicherheitsvorfall fünf Arbeitstage lang keine Aufträge bearbeiten.
Durch entgangene Geschäfte entsteht ein geschätzter Verlust an Deckungsbeitrag von 2.000 Euro pro Tag.
Zusätzlich müssen externe IT-Spezialisten beauftragt werden. Dafür entstehen Kosten von 5.000 Euro.
Die vereinfachte Rechnung lautet:
5 Tage × 2.000 Euro + 5.000 Euro = 15.000 Euro
Der wirtschaftliche Schaden beträgt in diesem Beispiel bereits 15.000 Euro.
Weitere Kosten können entstehen, etwa durch Vertragsstrafen, Wiederherstellungsmaßnahmen oder den Verlust von Kunden.
Warum rechnen wir nicht einfach mit dem Umsatz?
Entgangener Umsatz ist nicht automatisch identisch mit dem wirtschaftlichen Schaden.
Ein Teil der Aufträge kann möglicherweise später nachgeholt werden.
Außerdem entfallen bei nicht ausgeführten Aufträgen unter Umständen bestimmte variable Kosten.
Für eine wirtschaftliche Risikobewertung ist deshalb häufig der entgangene Deckungsbeitrag zuzüglich tatsächlich entstandener Mehrkosten aussagekräftiger.
Diese Berechnung zeigt, warum vorbeugende IT-Sicherheitsmaßnahmen wirtschaftlich sinnvoll sein können.
13. Was hat die Risikoanalyse mit NIS2 zu tun?
In Teil 21 haben wir erklärt, welche Unternehmen von NIS2 betroffen sein können.
Doch was bedeutet das konkret für das Risikomanagement?
Nach § 30 BSI-Gesetz müssen besonders wichtige und wichtige Einrichtungen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen ergreifen.
Dazu gehören ausdrücklich Konzepte zur Risikoanalyse und Informationssicherheit.
Das Gesetz berücksichtigt unter anderem:
- Die tatsächlichen IT-Sicherheitsrisiken
- Die Unternehmensgröße
- Die Eintrittswahrscheinlichkeit und Schwere möglicher Sicherheitsvorfälle
- Die wirtschaftlichen und gesellschaftlichen Auswirkungen
- Die Kosten und Verhältnismäßigkeit der Schutzmaßnahmen
Außerdem müssen die gesetzlich vorgeschriebenen Maßnahmen und ihre Umsetzung dokumentiert werden.
Schreibt NIS2 eine bestimmte Risikomatrix vor?
Nein.
Weder die NIS2-Richtlinie noch das BSI-Gesetz schreiben pauschal vor, dass jedes Unternehmen eine bestimmte dreistufige oder fünfstufige Risikomatrix verwenden muss.
Entscheidend ist, dass die Risikobewertung nachvollziehbar ist und geeignete Schutzmaßnahmen daraus abgeleitet werden.
Der BSI-Standard 200-3 bietet hierfür ein anerkanntes Verfahren im Rahmen des IT-Grundschutzes.
Unternehmen können abhängig von den geltenden Anforderungen auch andere geeignete Verfahren einsetzen.
Für bestimmte Branchen oder Einrichtungen können allerdings zusätzliche Anforderungen gelten.
14. Welche Aufgabe hat der IT-Security Coordinator?
Der IT-Security Coordinator unterstützt ein Unternehmen dabei, Sicherheitsrisiken systematisch zu erfassen, zu bewerten und geeignete Maßnahmen vorzubereiten.
Dazu gehören beispielsweise:
- Wichtige IT-Systeme und Geschäftsprozesse erfassen
- Schutzbedarfsfeststellungen begleiten
- Gefährdungen und Schwachstellen identifizieren
- Risikoanalysen gemeinsam mit den Fachabteilungen durchführen
- Sicherheitsmaßnahmen empfehlen und priorisieren
- Die Umsetzung und Wirksamkeit überprüfen
- Risikobewertungen und Entscheidungen dokumentieren
Dabei ist eine klare Aufgabenverteilung wichtig.
| Beteiligter | Hauptaufgabe |
|---|---|
| Geschäftsführung | Risikostrategie, Ressourcen und wesentliche Entscheidungen verantworten |
| IT-Security Coordinator / ISB | Risiken fachlich bewerten, Maßnahmen empfehlen und den Prozess begleiten |
| IT-Abteilung | Technische Prüfungen und Umsetzung von Maßnahmen |
| Fachabteilungen | Geschäftliche Auswirkungen und Schutzbedarf beurteilen |
| Risikoverantwortliche | Die ihnen zugeordneten Risiken und Maßnahmen verfolgen |
Was ist ein Risikoregister?
Ein Risikoregister ist eine strukturierte Übersicht über die erkannten Risiken eines Unternehmens.
Darin können beispielsweise folgende Informationen dokumentiert werden:
| Information | Beispiel |
|---|---|
| Betroffenes System | Zentrale Auftragsverwaltung |
| Risiko | Unberechtigte Kontoübernahme |
| Mögliche Ursache | Phishing, fehlende MFA |
| Risikoeinstufung | Hoch |
| Vorgesehene Maßnahmen | MFA, Rechteprüfung, Monitoring |
| Verantwortlich | IT-Leitung |
| Bearbeitungsstatus | In Umsetzung |
| Nächste Überprüfung | Nach Abschluss der Maßnahmen |
Ein Risikoregister hilft dabei, Risiken nicht aus den Augen zu verlieren und Entscheidungen nachvollziehbar zu dokumentieren.
Merke: Der IT-Security Coordinator unterstützt das Unternehmen bei der Risikobewertung. Die Verantwortung für wesentliche unternehmerische Entscheidungen verbleibt bei den zuständigen Verantwortlichen.
15. Praktische Checkliste – Wie gut kennen wir unsere IT-Risiken?
Mit folgenden Fragen lässt sich eine erste Einschätzung vornehmen:
- Kennen wir unsere wichtigsten Geschäftsprozesse und IT-Systeme?
- Haben wir den Schutzbedarf unserer wichtigen Informationen und Anwendungen festgelegt?
- Wissen wir, welche Cyberangriffe und technischen Störungen unseren Betrieb gefährden könnten?
- Sind bekannte Schwachstellen und veraltete Systeme dokumentiert?
- Werden Eintrittshäufigkeit und mögliche Schadenshöhe nachvollziehbar eingeschätzt?
- Existiert eine Übersicht unserer wesentlichen IT-Sicherheitsrisiken?
- Sind für hohe Risiken konkrete Schutzmaßnahmen festgelegt?
- Wurde überprüft, ob die umgesetzten Maßnahmen tatsächlich funktionieren?
- Sind Restrisiken und die entsprechenden Entscheidungen dokumentiert?
- Werden die Risiken regelmäßig und bei wichtigen Veränderungen neu bewertet?
Wer mehrere dieser Fragen nicht beantworten kann, hat bereits erste Ansatzpunkte für eine systematische Risikoanalyse gefunden.
16. Fazit – Erst Risiken verstehen, dann Sicherheit verbessern
IT-Sicherheit beginnt nicht mit dem Kauf einer Firewall oder eines Antivirenprogramms.
Zunächst muss ein Unternehmen wissen, welche Informationen und Geschäftsprozesse besonders wichtig sind und welche Gefahren diese bedrohen können.
Erst danach lässt sich sinnvoll entscheiden, welche Schutzmaßnahmen notwendig sind.
Wie unsere Beispiele gezeigt haben, können bereits eine gefälschte E-Mail, ein veralteter Server oder ein unzureichend geschütztes Netzwerkgerät erhebliche Folgen haben.
Doch nicht jedes Risiko ist gleich gefährlich.
Eine strukturierte Risikoanalyse hilft, Prioritäten festzulegen und vorhandene Ressourcen dort einzusetzen, wo sie den größten Nutzen bringen.
Gleichzeitig müssen verbleibende Risiken dokumentiert und regelmäßig überprüft werden.
Gerade im Zusammenhang mit NIS2 ist dieses systematische Vorgehen von besonderer Bedeutung.
Denn nur wer seine Risiken kennt, kann seine IT gezielt und angemessen schützen.
Wie geht es in der Reihe weiter?
Im nächsten Beitrag betrachten wir die technischen Schutzmaßnahmen genauer.
Teil 23: IT-Systeme richtig absichern – NIS2 in der Praxis
Dabei erklären wir, wie Firewalls, Multi-Faktor-Authentifizierung, Netzwerksegmentierung und sichere Fernwartung zusammenarbeiten.
Anschließend beschäftigen wir uns in Teil 24 mit Backups, IT-Notfallplanung und der Wiederherstellung nach einem Sicherheitsvorfall.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
BSI-Standards und weiterführende Informationen
- BSI – IT-Grundschutz
- BSI-Standard 200-2 – IT-Grundschutz-Methodik
- BSI-Standard 200-3 – Risikoanalyse auf der Basis von IT-Grundschutz
Die verwendeten Unternehmensbeispiele und Risikobewertungen sind fiktiv und dienen ausschließlich der verständlichen Erklärung. Der Beitrag stellt keine individuelle Sicherheitsprüfung oder Rechtsberatung dar.
Stand: 26. Oktober 2026.
Schreibe einen Kommentar