Einleitung
Wenn wir eine Webseite aufrufen, eine E-Mail versenden oder Dateien zu einem Server übertragen, läuft im Hintergrund eine Menge Technik ab. Computer müssen dabei nicht nur das richtige Zielgerät finden, sondern auch den richtigen Dienst auf diesem Gerät erreichen.
Genau dafür gibt es Ports und Netzwerkdienste.
Viele kennen Begriffe wie HTTP, HTTPS, SMTP, DNS oder IMAP, doch oft bleibt unklar, wie diese Protokolle zusammenhängen und warum bestimmte Portnummern immer wieder auftauchen.
In diesem Beitrag schauen wir uns die wichtigsten Ports und Dienste leicht verständlich an. Außerdem klären wir, welche Rolle TCP, UDP, TLS, das OSI-Schichtenmodell und die Firewall dabei spielen.
1. Was ist ein Netzwerkport?
Eine IP-Adresse sorgt dafür, dass Daten an das richtige Gerät im Netzwerk gelangen.
Ein Port sorgt dafür, dass die Daten anschließend beim richtigen Dienst oder Programm ankommen.
Man kann sich das gut wie ein Bürogebäude vorstellen:
- IP-Adresse = die Anschrift des Gebäudes
- Port = die Zimmernummer oder Abteilung
- Dienst = die Person oder Stelle, die sich um das Anliegen kümmert
Wenn jemand also eine Webseite aufruft, reicht es nicht zu wissen, auf welchem Server sie liegt. Der Computer muss auch wissen, welcher Dienst auf diesem Server angesprochen werden soll.
Beispiel:
- Die IP-Adresse führt zum Webserver.
- Der Port 443 führt zum HTTPS-Dienst.
- Dort wird dann die eigentliche Webseitenanfrage verarbeitet.
Ein Port ist also keine physische Buchse, sondern eine logische Nummer, über die Anwendungen miteinander kommunizieren.
2. Das OSI-Schichtenmodell – einfach erklärt
Um Netzwerkkommunikation besser zu verstehen, hilft ein Blick auf das OSI-Schichtenmodell.
Es beschreibt die Kommunikation in sieben Schichten. Für den Alltag muss man nicht jede Schicht im Detail auswendig kennen. Wichtig ist vor allem zu verstehen, an welcher Stelle IP-Adressen, Ports, Protokolle und Anwendungen zusammenspielen.
Die sieben Schichten sind:
- Bitübertragungsschicht
- Sicherungsschicht
- Vermittlungsschicht
- Transportschicht
- Sitzungsschicht
- Darstellungsschicht
- Anwendungsschicht
Für diesen Beitrag sind vor allem drei Schichten wichtig:
Schicht 3 – Vermittlungsschicht
Hier arbeitet die IP-Adresse.
Sie sorgt dafür, dass Daten das richtige Zielgerät erreichen.
Schicht 4 – Transportschicht
Hier arbeiten TCP und UDP.
Auch die Portnummern gehören hierhin. Sie helfen, Daten dem richtigen Kommunikationspartner und Dienst zuzuordnen.
Schicht 7 – Anwendungsschicht
Hier befinden sich die eigentlichen Netzwerkdienste und Anwendungsprotokolle, zum Beispiel:
- HTTP / HTTPS
- SMTP
- IMAP
- POP3
- DNS
- FTP / SFTP
Einfaches Praxisbeispiel
Wenn Bob im Browser https://www.mein-administrator.net aufruft, passiert vereinfacht Folgendes:
- DNS ermittelt die IP-Adresse des Webservers.
- Die IP-Adresse sorgt dafür, dass das richtige Zielgerät gefunden wird.
- TCP baut eine Verbindung auf.
- Port 443 führt zum HTTPS-Dienst.
- TLS schützt die Verbindung.
- Der Webserver liefert die Webseite zurück.
Merksatz:
- IP-Adresse = Welches Gerät?
- Port = Welcher Dienst?
- TCP/UDP = Wie werden die Daten transportiert?
- TLS = Wie wird die Verbindung geschützt?
- Anwendungsprotokoll = Was wird eigentlich gemacht?
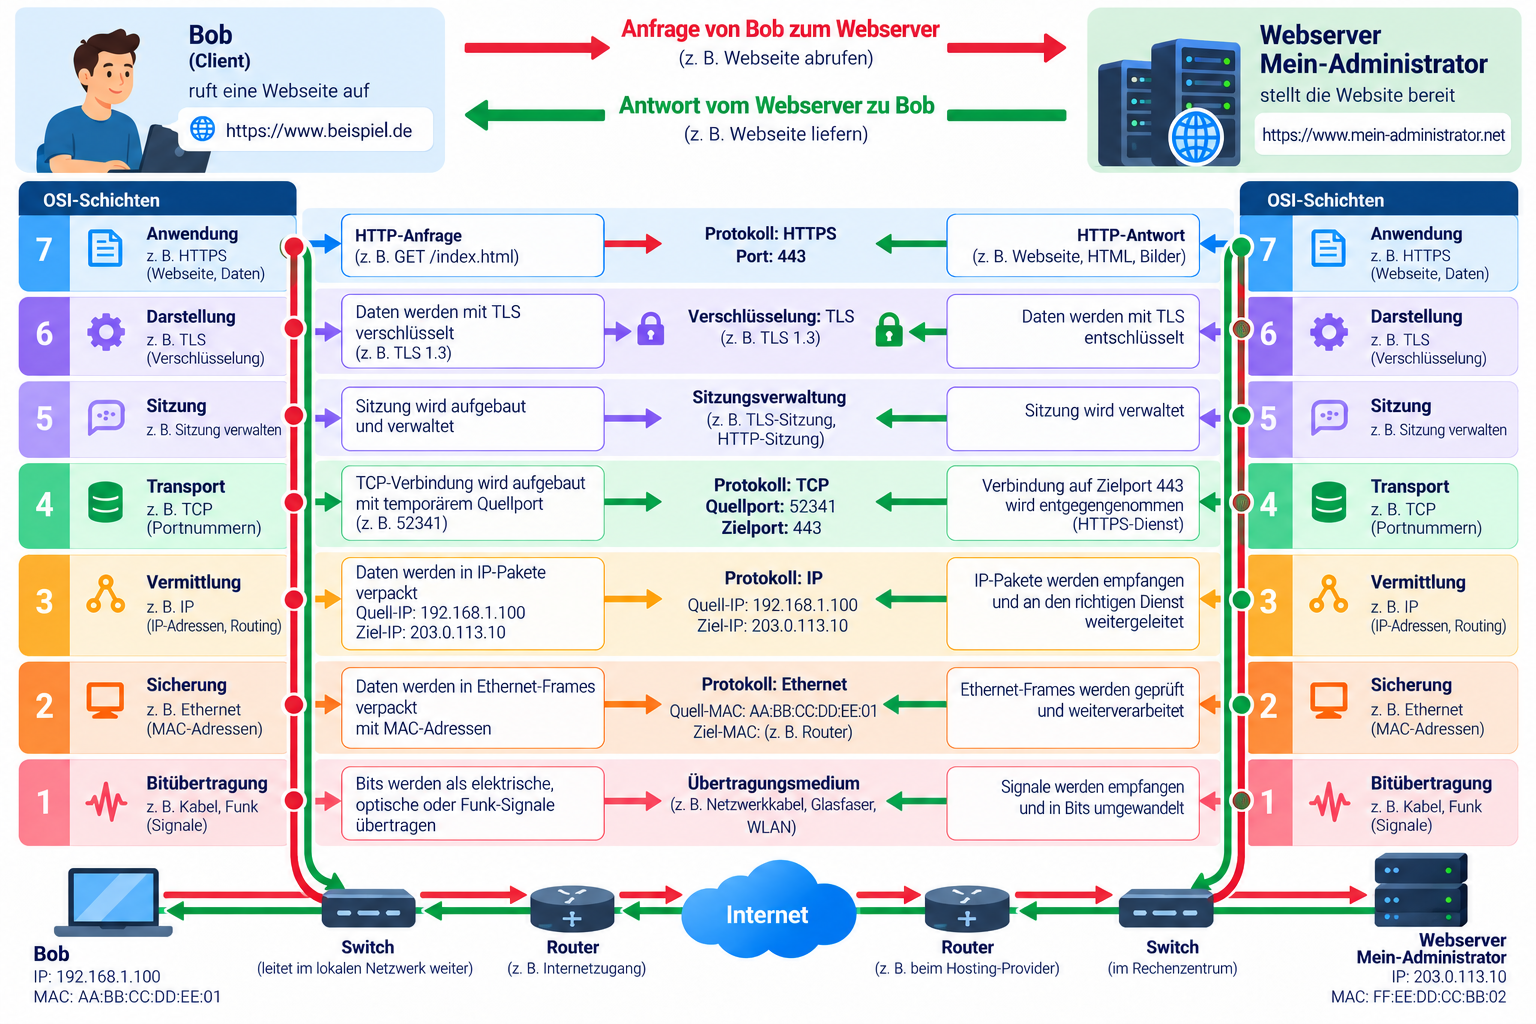
Diese Grafik zeigt idealerweise, wie die Kommunikation von Bob zum Webserver von Mein-Administrator und wieder zurückläuft – jeweils mit farblich unterschiedlicher Linie für Hin- und Rückweg. So wird sichtbar, wie Anwendung, Protokoll, Port und IP-Adresse zusammenspielen.
3. Wie viele Ports gibt es?
Ports sind nummeriert. Bei TCP und UDP gibt es jeweils 0 bis 65535 mögliche Portnummern.
Man unterscheidet meist drei Bereiche:
| Bereich | Bezeichnung | Bedeutung |
|---|---|---|
| 0–1023 | Well-Known Ports | Bekannte Standardports |
| 1024–49151 | Registered Ports | Registrierte Dienste |
| 49152–65535 | Dynamische / private Ports | Häufig temporäre Client-Ports |
Beispiel:
Wenn dein PC eine Webseite aufruft, nutzt der Server meist den bekannten Zielport 443 für HTTPS.
Dein eigener PC verwendet dabei zusätzlich einen temporären Quellport, zum Beispiel 52341.
So kann dein Computer mehrere Verbindungen gleichzeitig unterscheiden.
4. TCP und UDP – zwei wichtige Transportprotokolle
Ports spielen vor allem bei TCP und UDP eine Rolle.
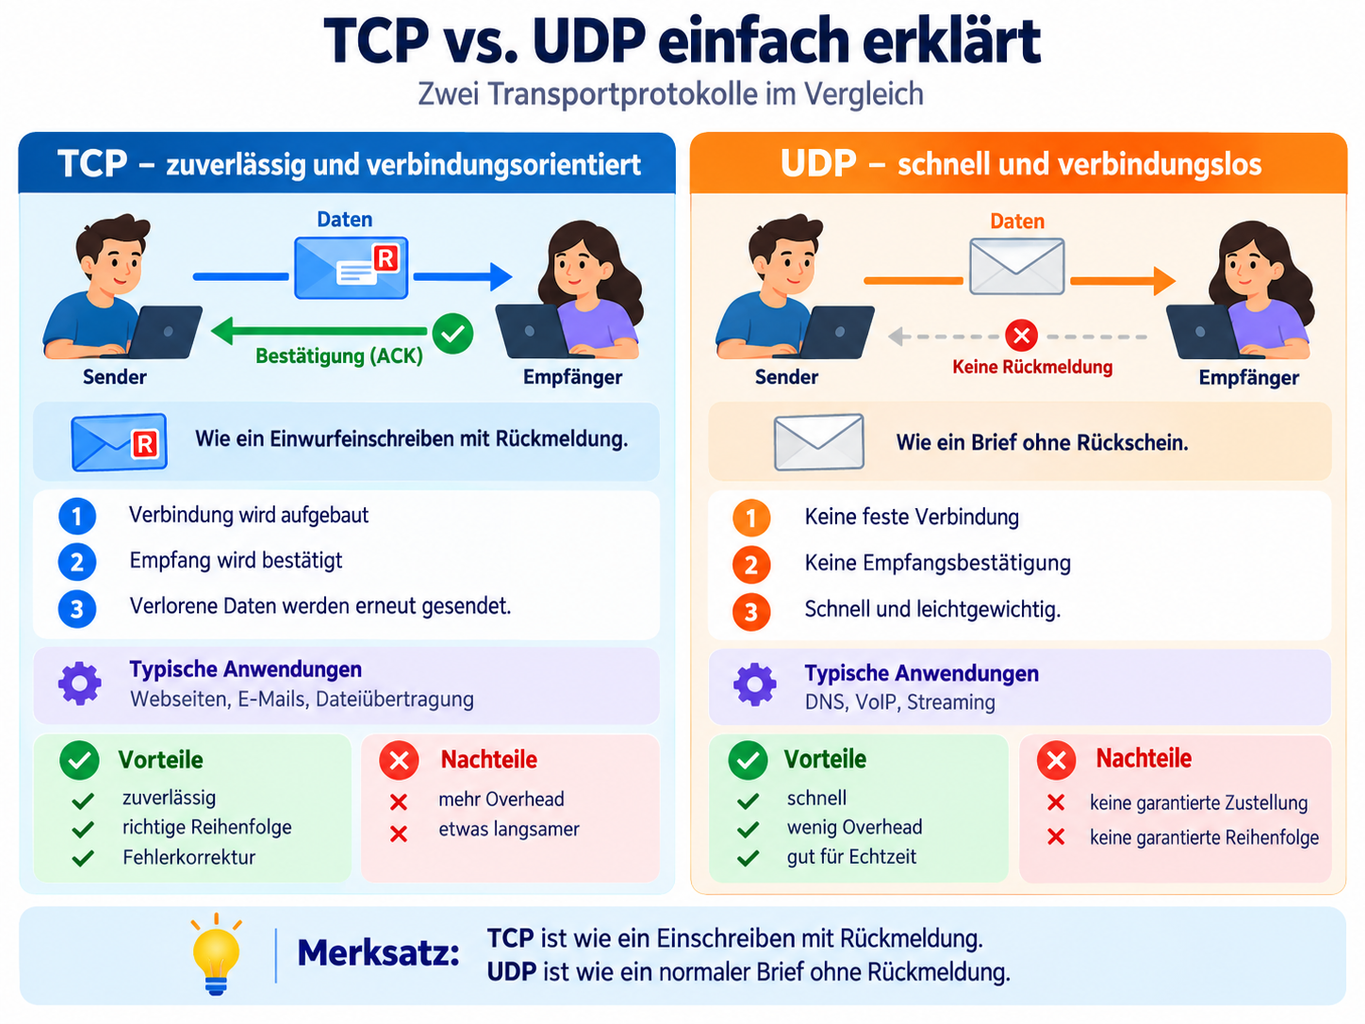
TCP – zuverlässig und verbindungsorientiert
TCP (Transmission Control Protocol) sorgt für eine zuverlässige Übertragung.
Bevor Daten ausgetauscht werden, wird eine Verbindung aufgebaut. Während der Übertragung erhält der Sender Rückmeldungen vom Empfänger.
Man kann sich das wie einen Einwurfeinschreiben mit Rückschein vorstellen:
- Der Sender verschickt Daten.
- Der Empfänger bestätigt den Empfang.
- Bleibt die Bestätigung aus, kann erneut gesendet werden.
Genau das macht TCP so zuverlässig.
Wichtig:
Die Rückmeldung bedeutet, dass die Daten auf Transportebene angekommen sind. Sie sagt nicht automatisch, dass eine Anwendung sie schon vollständig verarbeitet hat.
Vorteile von TCP:
- zuverlässige Übertragung
- richtige Reihenfolge der Daten
- erneutes Senden bei Verlust
- weit verbreitet
Nachteile von TCP:
- mehr Overhead
- etwas langsamer als UDP
- zusätzlicher Verbindungsaufbau
UDP – schnell und verbindungslos
UDP (User Datagram Protocol) arbeitet einfacher.
Es gibt keine eingebaute Empfangsbestätigung. Der Sender schickt Daten einfach los.
Das kann man mit einem normalen Brief ohne Rückschein vergleichen:
- Der Brief wird verschickt.
- Es gibt keine automatische Rückmeldung.
- Man hofft, dass er ankommt.
Das macht UDP schnell und leichtgewichtig.
Vorteile von UDP:
- wenig Overhead
- sehr schnell
- gut für zeitkritische Anwendungen
Nachteile von UDP:
- keine eingebaute Bestätigung
- keine garantierte Zustellung
- keine garantierte Reihenfolge
Typische Beispiele
TCP eignet sich gut für:
- Webseiten
- E-Mails
- Dateiübertragungen
- Fernzugriffe
UDP eignet sich gut für:
- DNS
- VoIP
- Videostreaming
- moderne Echtzeitprotokolle wie QUIC
5. Die wichtigsten Ports im Überblick
Die folgende Tabelle kannst du vollständig gegen die bisherige Portübersicht austauschen. Ich habe sie um FTPS und die modernen DNS-Verfahren erweitert und die Verschlüsselung direkt kenntlich gemacht.
| Port | Dienst / Protokoll | Funktion und Sicherheit |
|---|---|---|
| 21/TCP | FTP | Dateiübertragung, unverschlüsselt |
| 21/TCP | FTPS (explizit) | Dateiübertragung mit TLS nach AUTH TLS |
| 22/TCP | SSH / SFTP | Verschlüsselter Fernzugriff und Dateiübertragung |
| 25/TCP | SMTP | Mailserver-Kommunikation, STARTTLS möglich |
| 53/UDP | DNS | Klassische DNS-Abfragen, unverschlüsselt |
| 53/TCP | DNS | DNS-Abfragen, große Antworten und Zonentransfers, unverschlüsselt |
| 80/TCP | HTTP | Unverschlüsselte Webkommunikation |
| 110/TCP | POP3 | E-Mail-Abruf, STLS möglich |
| 143/TCP | IMAP | E-Mail-Verwaltung, STARTTLS möglich |
| 443/TCP | HTTPS / DoH | Verschlüsselte Webseiten und DNS over HTTPS |
| 443/UDP | HTTP/3 / DoH | Verschlüsselte Web- und DNS-Kommunikation über QUIC |
| 465/TCP | SMTP Submission | E-Mail-Versand mit implizitem TLS |
| 587/TCP | SMTP Submission | E-Mail-Versand mit STARTTLS |
| 853/TCP | DNS over TLS (DoT) | Verschlüsselte DNS-Abfragen |
| 990/TCP | FTPS (implizit) | Dateiübertragung mit TLS von Beginn an |
| 993/TCP | IMAPS | Verschlüsselter IMAP-Zugriff |
| 995/TCP | POP3S | Verschlüsselter POP3-Zugriff |
Hinweis: Die angegebenen Ports sind typische Standardports. Einige Dienste verwenden dieselbe Portnummer, beispielsweise FTP und explizites FTPS auf Port 21 oder HTTPS und DNS over HTTPS auf Port 443.
Die Portnummer allein sagt daher weder eindeutig aus, welcher Dienst tatsächlich verwendet wird, noch ob die Kommunikation verschlüsselt ist. Entscheidend sind das verwendete Protokoll und dessen Konfiguration.
FTP und FTPS benötigen außerdem zusätzliche Datenverbindungen. DNSSEC verwendet hingegen keinen eigenen Port, sondern ergänzt DNS um kryptografisch überprüfbare Informationen.
6. FTP, FTPS und SFTP – Dateien übertragen
Für die Übertragung von Dateien zwischen Computern und Servern existieren verschiedene Protokolle.
Die bekanntesten sind FTP, FTPS und SFTP.
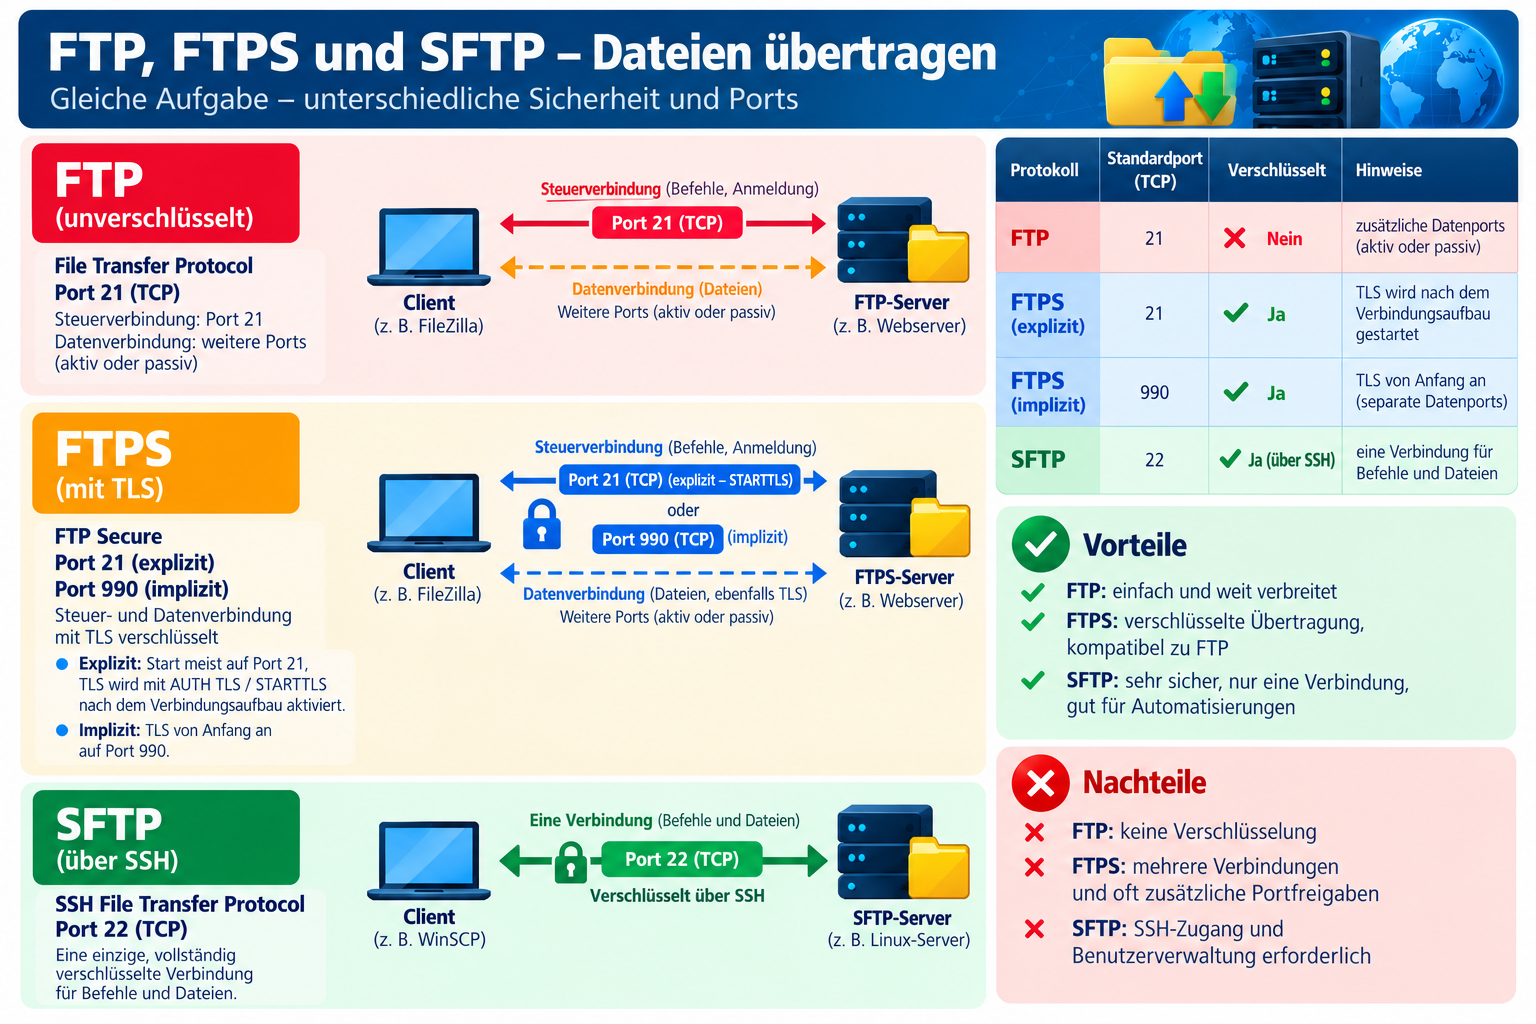
Obwohl alle drei zur Dateiübertragung verwendet werden, unterscheiden sie sich insbesondere bei der Verschlüsselung und beim Verbindungsaufbau.
FTP – File Transfer Protocol (Port 21/TCP)
FTP ist ein klassisches Protokoll zur Dateiübertragung.
Es wird beispielsweise verwendet, um Dateien auf einen Webserver hochzuladen oder von einem Server herunterzuladen.
Bei FTP werden zwei Verbindungen verwendet:
- Steuerverbindung: Standardmäßig Port 21/TCP für Anmeldung und Befehle.
- Datenverbindung: Für die eigentliche Übertragung der Dateien. Je nach aktivem oder passivem FTP werden weitere Ports benötigt.
Das Problem: Klassisches FTP überträgt sowohl Zugangsdaten als auch Dateien unverschlüsselt.
Vorteile: Einfach, weit verbreitet und von vielen älteren Systemen unterstützt.
Nachteile: Keine Verschlüsselung, zusätzliche Datenverbindungen und damit häufig aufwendigere Firewallkonfiguration.
FTPS – FTP Secure (Port 21 oder 990/TCP)
FTPS ist eine Erweiterung des klassischen FTP-Protokolls.
Dabei wird die Kommunikation mithilfe von TLS verschlüsselt.
Es gibt zwei Varianten:
Explizites FTPS – Port 21/TCP
Die Verbindung beginnt zunächst mit FTP. Anschließend wird über den Befehl AUTH TLS die TLS-Verschlüsselung ausgehandelt.
Implizites FTPS – üblicherweise Port 990/TCP
Hier beginnt die TLS-Verschlüsselung unmittelbar nach dem Aufbau der TCP-Verbindung.
Bei beiden Varianten werden weiterhin separate Datenverbindungen benötigt, die ebenfalls geschützt werden sollten.
Vorteile: Verschlüsselte Dateiübertragung und grundsätzlich mit der FTP-Technik kompatibel.
Nachteile: Mehrere Verbindungen, häufig zusätzliche Portfreigaben und Zertifikatsverwaltung.
SFTP – SSH File Transfer Protocol (Port 22/TCP)
SFTP funktioniert anders als FTP und FTPS.
Es verwendet das SSH-Protokoll (Secure Shell) und überträgt Dateien innerhalb einer verschlüsselten SSH-Verbindung.
Dadurch wird normalerweise nur eine TCP-Verbindung über Port 22 benötigt.
Beispiel aus der Praxis:
Ein Administrator möchte automatisch Sicherungsdateien von einem Linux-Server auf einen anderen Server übertragen.
Dafür kann er SFTP verwenden und die Anmeldung über SSH-Schlüssel absichern.
Vorteile: Verschlüsselte Übertragung, sichere Authentifizierung, nur eine Verbindung und gut für Automatisierungen geeignet.
Nachteile: SSH-Zugang und entsprechende Benutzer- beziehungsweise Schlüsselverwaltung erforderlich.
FTP, FTPS und SFTP im Vergleich
| Protokoll | Standardport | Verschlüsselt? |
|---|---|---|
| FTP | 21/TCP | Nein |
| FTPS (explizit) | 21/TCP | Ja, nach TLS-Aushandlung |
| FTPS (implizit) | 990/TCP | Ja, von Beginn an |
| SFTP | 22/TCP | Ja, über SSH |
Wichtig: Die angegebenen Ports beziehen sich auf die Steuer- beziehungsweise SSH-Verbindung. FTP und FTPS benötigen zusätzliche Datenports.
Praxisempfehlung: Wenn möglich, SFTP verwenden. FTPS ist eine sichere Alternative, wenn die vorhandene Infrastruktur auf FTP basiert und korrekt mit TLS abgesichert wird. Unverschlüsseltes FTP sollte vermieden werden.
7. SMTP – E-Mails versenden
SMTP steht für Simple Mail Transfer Protocol und ist für den Transport von E-Mails zuständig.
Dabei gibt es verschiedene Ports, die sich hinsichtlich ihrer Verwendung und Verschlüsselung unterscheiden.
Port 25/TCP – SMTP (unverschlüsselt oder mit STARTTLS)
Port 25 wird hauptsächlich für die Kommunikation zwischen Mailservern verwendet.
Beispielsweise überträgt der Mailserver eines Unternehmens eine E-Mail an den Mailserver des Empfängers.
Die Verbindung beginnt normalerweise unverschlüsselt, kann anschließend aber mithilfe von STARTTLS verschlüsselt werden.
Ob dies tatsächlich geschieht und verpflichtend ist, hängt von der Konfiguration und gegebenenfalls zusätzlichen Sicherheitsmechanismen ab.
Port 587/TCP – SMTP Submission (verschlüsselt mit STARTTLS)
Port 587 wird häufig verwendet, wenn ein E-Mail-Programm eine Nachricht an den eigenen Mailserver übermittelt.
Die Verbindung beginnt zunächst unverschlüsselt und wird anschließend mit STARTTLS abgesichert.
Für die authentifizierte E-Mail-Einlieferung sollte TLS verpflichtend sein, damit insbesondere Zugangsdaten nicht ungeschützt übertragen werden.
Port 465/TCP – SMTP Submission (verschlüsselt mit implizitem TLS)
Bei Port 465 wird die TLS-Verschlüsselung unmittelbar nach dem Verbindungsaufbau ausgehandelt.
Dieses Verfahren wird als implizites TLS bezeichnet.
Viele E-Mail-Programme nennen es noch immer SSL oder SSL/TLS, obwohl normalerweise modernes TLS verwendet wird.
| Port | Verwendung | Verschlüsselung |
|---|---|---|
| 25/TCP | Zwischen Mailservern | STARTTLS möglich, nicht immer verpflichtend |
| 587/TCP | E-Mail-Versand durch Clients | STARTTLS, sollte verpflichtend sein |
| 465/TCP | E-Mail-Versand durch Clients | Implizites TLS |
Vorteile von SMTP: Standardisierter Mailtransport, breite Unterstützung und verschlüsselte Übertragung möglich.
Nachteile: Unsichere Konfigurationen können unverschlüsselte Übertragungen ermöglichen. Außerdem sind Missbrauch, Spam und Zustellprobleme möglich.
Wichtig: Eine mit TLS gesicherte SMTP-Verbindung schützt den jeweiligen Transportabschnitt zwischen Kommunikationspartnern. Sie bedeutet nicht automatisch, dass eine E-Mail vom ursprünglichen Absender bis zum Empfänger durchgehend Ende-zu-Ende-verschlüsselt ist.
8. POP3 und IMAP – E-Mails empfangen
Zum Abrufen und Verwalten von E-Mails werden unter anderem die Protokolle POP3 und IMAP verwendet.
Der wichtigste Unterschied liegt darin, wie mit den Nachrichten auf dem Mailserver umgegangen wird.
POP3 – Post Office Protocol Version 3
POP3 wurde hauptsächlich dafür entwickelt, E-Mails von einem Server auf einen Computer herunterzuladen.
Je nach Einstellung können die Nachrichten anschließend auf dem Server gelöscht oder dort belassen werden.
Es gibt zwei typische Portvarianten:
- Port 110/TCP – POP3: Ohne zusätzliche Absicherung unverschlüsselt; Verschlüsselung über STLS möglich.
- Port 995/TCP – POP3S: Von Beginn an mit TLS verschlüsselt.
Vorteile: Einfaches Verfahren und lokale Speicherung der E-Mails.
Nachteile: Für die Synchronisierung mehrerer Geräte nur eingeschränkt geeignet.
IMAP – Internet Message Access Protocol
IMAP funktioniert stärker serverorientiert.
Die E-Mails verbleiben normalerweise auf dem Mailserver. Ordner, Lesestatus und weitere Informationen werden zwischen verschiedenen Geräten synchronisiert.
Beispiel:
Du liest eine E-Mail auf deinem Smartphone.
Wenn du anschließend Outlook auf deinem Notebook öffnest, wird die Nachricht dort ebenfalls als gelesen angezeigt.
Auch IMAP unterstützt verschiedene Verbindungsmöglichkeiten:
- Port 143/TCP – IMAP: Ohne zusätzliche Absicherung unverschlüsselt; STARTTLS möglich.
- Port 993/TCP – IMAPS: Von Beginn an mit TLS verschlüsselt.
Vorteile: Synchronisierung zwischen mehreren Geräten, zentrale E-Mail-Ablage und serverseitige Ordnerverwaltung.
Nachteile: Abhängigkeit vom Mailserver und dessen verfügbarem Speicherplatz.
POP3 und IMAP im Vergleich
| Protokoll | Port | Verschlüsselung |
|---|---|---|
| POP3 | 110/TCP | Unverschlüsselt oder STLS |
| POP3S | 995/TCP | Implizites TLS |
| IMAP | 143/TCP | Unverschlüsselt oder STARTTLS |
| IMAPS | 993/TCP | Implizites TLS |
Praxisempfehlung: IMAP ist für die Verwendung auf mehreren Geräten meistens besser geeignet. Unabhängig vom verwendeten Protokoll sollte die Verbindung immer mit aktuellem TLS abgesichert werden.
Moderne Dienste wie Microsoft 365 verwenden für Outlook außerdem Exchange-spezifische Kommunikationsverfahren über HTTPS. Deshalb werden POP3 und IMAP dort für Outlook nicht grundsätzlich benötigt.
9. DNS – das Telefonbuch des Internets
DNS steht für Domain Name System und sorgt dafür, dass leicht verständliche Domainnamen in IP-Adressen aufgelöst werden.
Computer kommunizieren über IP-Adressen. Für uns Menschen sind jedoch Namen wie
www.mein-administrator.net viel einfacher zu merken.
DNS übernimmt die Übersetzung zwischen diesen Namen und den zugehörigen IP-Adressen.
Ein Beispiel:
Du gibst www.mein-administrator.net in deinen Browser ein.
Dein Computer fragt einen DNS-Server nach der zugehörigen IP-Adresse. Nachdem diese ermittelt wurde, kann der Browser eine Verbindung zum Webserver aufbauen.
Die DNS-Namensauflösung und der anschließende Webseitenaufruf sind dabei zwei unterschiedliche Vorgänge.
Warum verwendet DNS sowohl UDP als auch TCP?
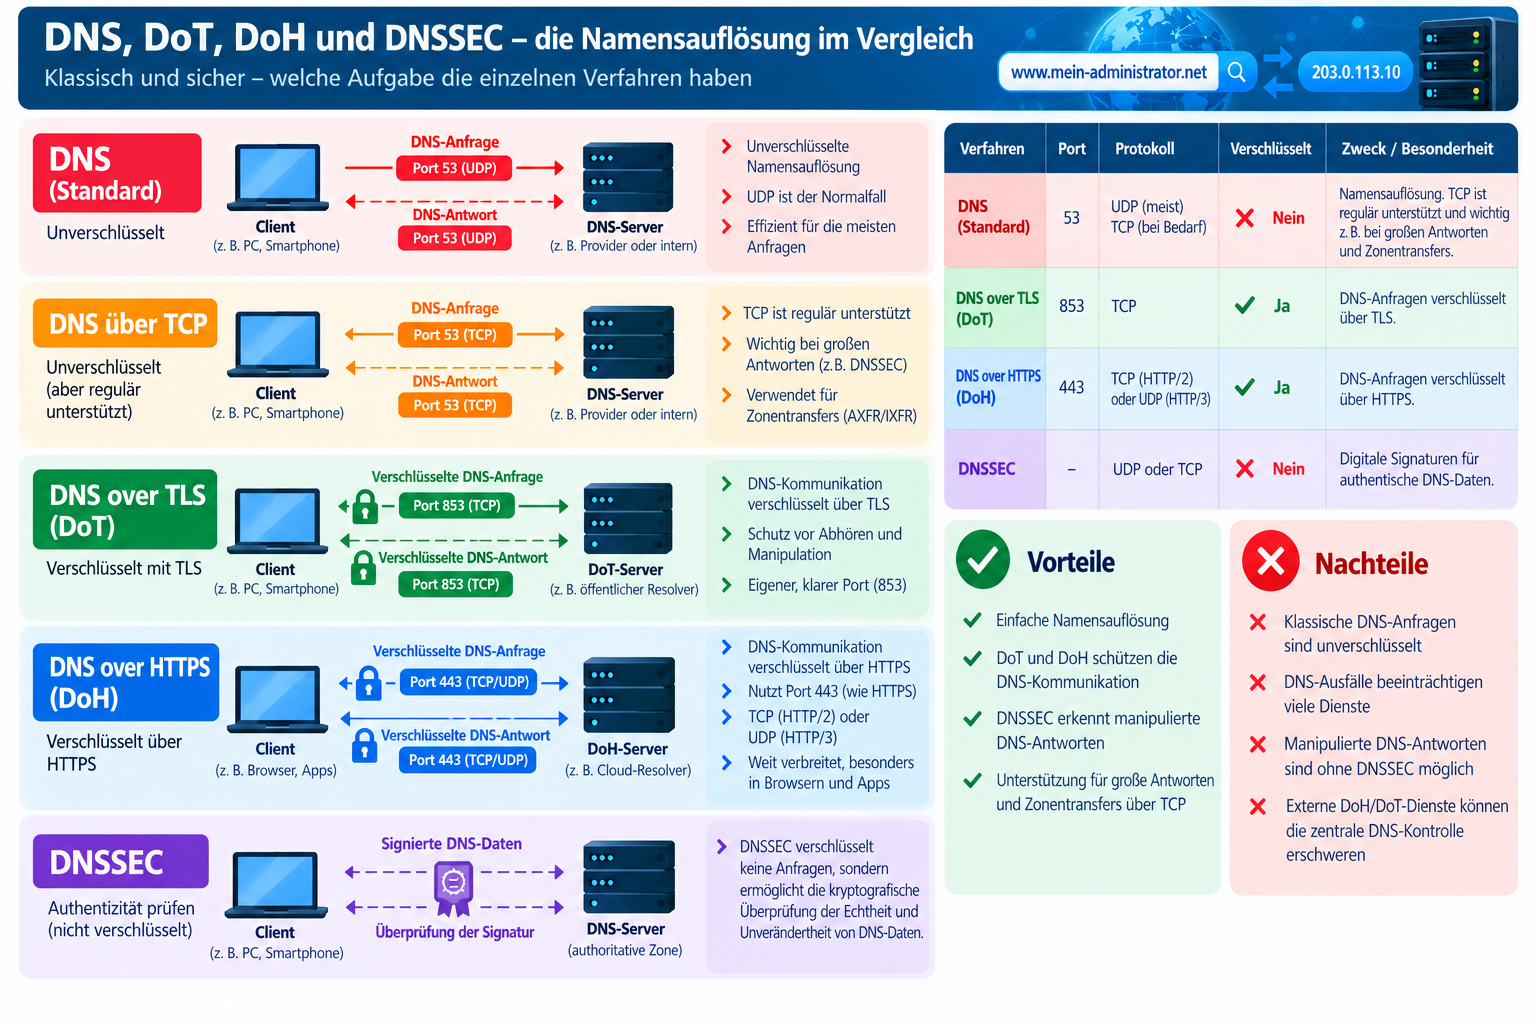
Klassisches DNS verwendet standardmäßig Port 53, und zwar sowohl über UDP als auch über TCP.
DNS über UDP – der Normalfall
Die meisten gewöhnlichen DNS-Anfragen erfolgen über UDP.
Das liegt daran, dass DNS-Anfragen und Antworten häufig klein sind. UDP benötigt keinen vorherigen Verbindungsaufbau und verursacht deshalb wenig Protokollaufwand.
Beispiel:
Ein Computer fragt den DNS-Server nach der IP-Adresse von www.mein-administrator.net.
Der DNS-Server antwortet mit der entsprechenden IP-Adresse.
Damit ist die Anfrage erledigt.
DNS über TCP – wann wird es benötigt?
TCP kommt bei DNS unter anderem in zwei wichtigen Situationen zum Einsatz.
1. Wenn eine DNS-Antwort zu groß ist
Manche DNS-Antworten enthalten sehr viele Informationen, beispielsweise umfangreiche DNSSEC-Daten.
Passt eine Antwort nicht in die für UDP verfügbare Nachrichtengröße, kann der DNS-Server sie als unvollständig kennzeichnen.
Der Client kann die Anfrage dann erneut über TCP stellen.
TCP ermöglicht die zuverlässige Übertragung umfangreicher DNS-Nachrichten, ohne dass diese in eine einzelne UDP-Nachricht passen müssen.
Moderne DNS-Erweiterungen wie EDNS(0) erlauben allerdings auch größere UDP-Antworten. TCP wird deshalb nicht automatisch bei jeder größeren Antwort verwendet.
2. Bei DNS-Zonentransfers
DNS-Server können vollständige DNS-Zonen untereinander übertragen.
Das ist beispielsweise dann erforderlich, wenn ein sekundärer DNS-Server die Zonendaten eines primären DNS-Servers übernehmen soll.
Für vollständige Zonentransfers (AXFR) wird TCP verwendet.
TCP ist außerdem ein regulär unterstützter Transportweg für DNS und nicht ausschließlich eine Notlösung bei zu großen Antworten.
Secure DNS – DNS-Abfragen verschlüsseln
Klassisches DNS hat einen entscheidenden Nachteil:
Die DNS-Anfragen werden normalerweise unverschlüsselt übertragen.
Dadurch können beispielsweise Betreiber von Netzwerken oder andere Stellen entlang des Übertragungswegs erkennen, welche Domainnamen abgefragt werden.
Um diese Kommunikation besser zu schützen, gibt es moderne Verfahren für verschlüsseltes DNS.
DNS over TLS (DoT) – Port 853/TCP
Bei DNS over TLS werden DNS-Anfragen und Antworten mithilfe von TLS verschlüsselt.
Dafür wird standardmäßig Port 853/TCP verwendet.
Vorteil: Die DNS-Kommunikation ist verschlüsselt und verwendet einen eigenen, klar erkennbaren Port.
Nachteil: In manchen Netzwerken kann dieser Port gezielt blockiert werden.
RFC Editor
DNS over HTTPS (DoH) – Port 443
Bei DNS over HTTPS werden DNS-Anfragen über eine verschlüsselte HTTPS-Verbindung übertragen.
Dabei wird normalerweise Port 443 verwendet – über TCP oder bei HTTP/3 auch über UDP.
Das Besondere: Die DNS-Kommunikation verwendet denselben Port wie gewöhnliche HTTPS-Webseiten.
Vorteil: DNS-Abfragen werden verschlüsselt übertragen und lassen sich anhand der Portnummer allein nicht von anderer HTTPS-Kommunikation unterscheiden.
Nachteil: Für Administratoren kann es schwieriger werden, DNS-Anfragen zentral zu kontrollieren, wenn Anwendungen eigene externe DNS-Resolver verwenden.
Cloudflare
DNSSEC – Schutz vor manipulierten DNS-Antworten
Neben DoT und DoH gibt es noch DNSSEC (Domain Name System Security Extensions).
DNSSEC erfüllt allerdings eine andere Aufgabe.
Während DoT und DoH die Übertragung der DNS-Abfragen verschlüsseln, ermöglicht DNSSEC die kryptografische Überprüfung der Echtheit und Unverändertheit von DNS-Daten.
Damit können manipulierbare oder gefälschte DNS-Antworten besser erkannt werden, sofern die betroffene DNS-Zone signiert ist und die Signaturen validiert werden.
Wichtig: DNSSEC verschlüsselt keine DNS-Anfragen.
Die Verfahren ergänzen sich deshalb und können gemeinsam eingesetzt werden.
DNS-Verfahren im Überblick
| Verfahren | Port | Verschlüsselt? | Besonderheit |
|---|---|---|---|
| DNS über UDP | 53/UDP | Nein | Klassische Namensauflösung |
| DNS über TCP | 53/TCP | Nein | Auch für große Antworten und Zonentransfers |
| DNS over TLS (DoT) | 853/TCP | Ja | DNS über TLS |
| DNS over HTTPS (DoH) | 443/TCP oder UDP | Ja | DNS über HTTPS |
| DNSSEC | Kein eigener Port | Nein | Prüft Authentizität und Integrität der DNS-Daten |
Vorteile und Nachteile von DNS
Vorteile
- Benutzerfreundliche Namensauflösung
- Zentrale und verteilte Verwaltung von Domainnamen
- Moderne Sicherheitsverfahren wie DoT, DoH und DNSSEC
- Unterstützung verschiedener Transportprotokolle
Nachteile
- Klassische DNS-Abfragen sind normalerweise unverschlüsselt
- DNS-Ausfälle können zahlreiche Netzwerkdienste beeinträchtigen
- Manipulierte DNS-Antworten können Benutzer auf falsche Server führen
- Externe verschlüsselte DNS-Dienste können die zentrale DNS-Kontrolle in Unternehmensnetzwerken erschweren
Praxisempfehlung
In Unternehmensnetzwerken sollten Clients möglichst die vorgesehenen internen DNS-Server verwenden.
So funktionieren beispielsweise interne Active-Directory-Namensauflösung, zentrale DNS-Filter und Protokollierung zuverlässig.
Für DNS-Anfragen an externe Resolver können DoT oder DoH eingesetzt werden. Wichtig ist dabei, dass die Verschlüsselung mit dem eigenen DNS- und Sicherheitskonzept abgestimmt wird.
Merksatz: DNS findet die richtige IP-Adresse. DoT und DoH schützen die DNS-Kommunikation durch Verschlüsselung. DNSSEC hilft dabei, gefälschte DNS-Daten zu erkennen.
10. HTTP und HTTPS – Webseiten aufrufen
HTTP (Port: 80)
HTTP ist das klassische Protokoll für Webseiten.
Der Browser fragt Inhalte bei einem Webserver an und bekommt diese zurück.
Das Problem: HTTP ist unverschlüsselt.
HTTPS (Port:443)
HTTPS ist die abgesicherte Variante.
Hier wird die HTTP-Kommunikation mit TLS geschützt.
Dadurch werden Daten besser geschützt:
- Vertraulichkeit – Dritte können Inhalte nicht einfach mitlesen
- Integrität – Änderungen können erkannt werden
- Authentizität – der Server kann sich per Zertifikat ausweisen
Vorteile von HTTPS:
- sichere Verbindung
- Standard im modernen Web
- Schutz für Logins, Formulare und sensible Daten
Nachteile:
- Zertifikate müssen korrekt verwaltet werden
- bei Fehlkonfigurationen können Warnungen entstehen
Praxisempfehlung:
Heute sollte grundsätzlich HTTPS statt HTTP verwendet werden.
11. TLS, SSL und STARTTLS – warum die Begriffe oft verwechselt werden
Bei verschlüsselten Verbindungen tauchen oft die Begriffe SSL, TLS und STARTTLS auf. Das führt schnell zu Verwirrung.
SSL und TLS – nicht dasselbe, aber verwandt
SSL (Secure Sockets Layer) ist der ältere Vorgänger von TLS (Transport Layer Security).
TLS hat SSL abgelöst.
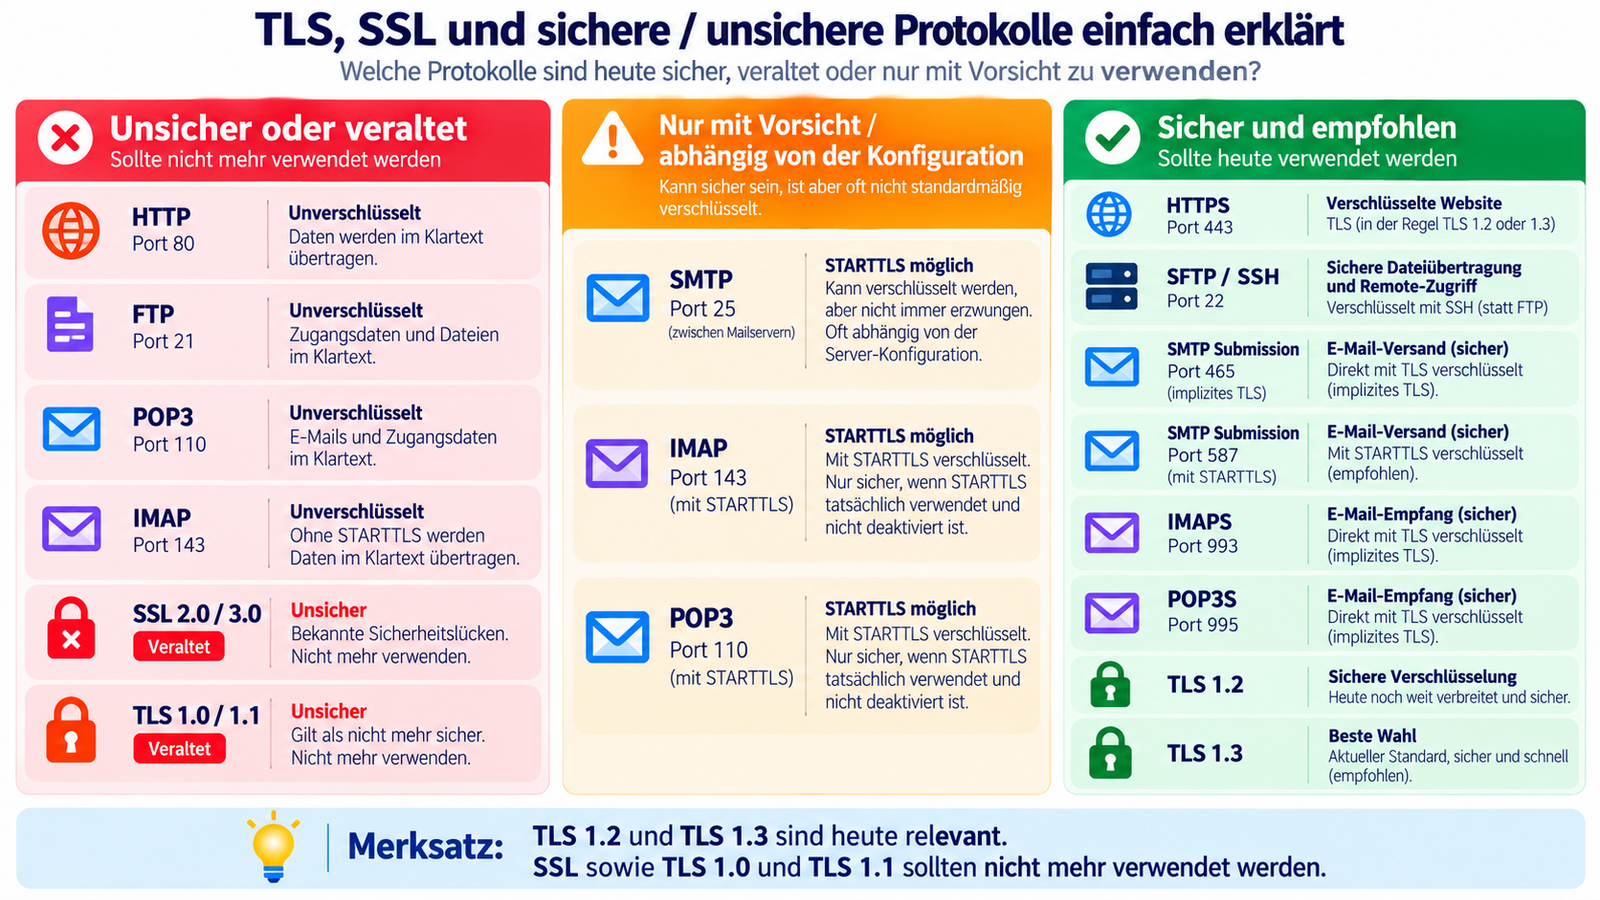
Wichtig dabei:
- SSL 2.0 und SSL 3.0 sind veraltet und unsicher
- TLS 1.0 und TLS 1.1 sind ebenfalls veraltet und sollten nicht mehr verwendet werden
- TLS 1.2 ist weiterhin verbreitet und sicher
- TLS 1.3 ist der moderne bevorzugte Standard
Was bedeutet es, wenn irgendwo nur „SSL“ steht?
Wenn ein E-Mail-Provider oder ein Programm bei Port 465 „SSL“ oder „SSL/TLS“ anzeigt, bedeutet das häufig nicht, dass wirklich noch das alte SSL-Protokoll verwendet wird.
Oft ist damit gemeint:
- Die Verbindung wird sofort beim Verbindungsaufbau verschlüsselt
- Technisch kommt im Hintergrund meist TLS 1.2 oder TLS 1.3 zum Einsatz
Die Bezeichnung „SSL“ ist in vielen Oberflächen also eher ein alter oder vereinfachter Begriff.
Implizites TLS und STARTTLS – wo liegt der Unterschied?
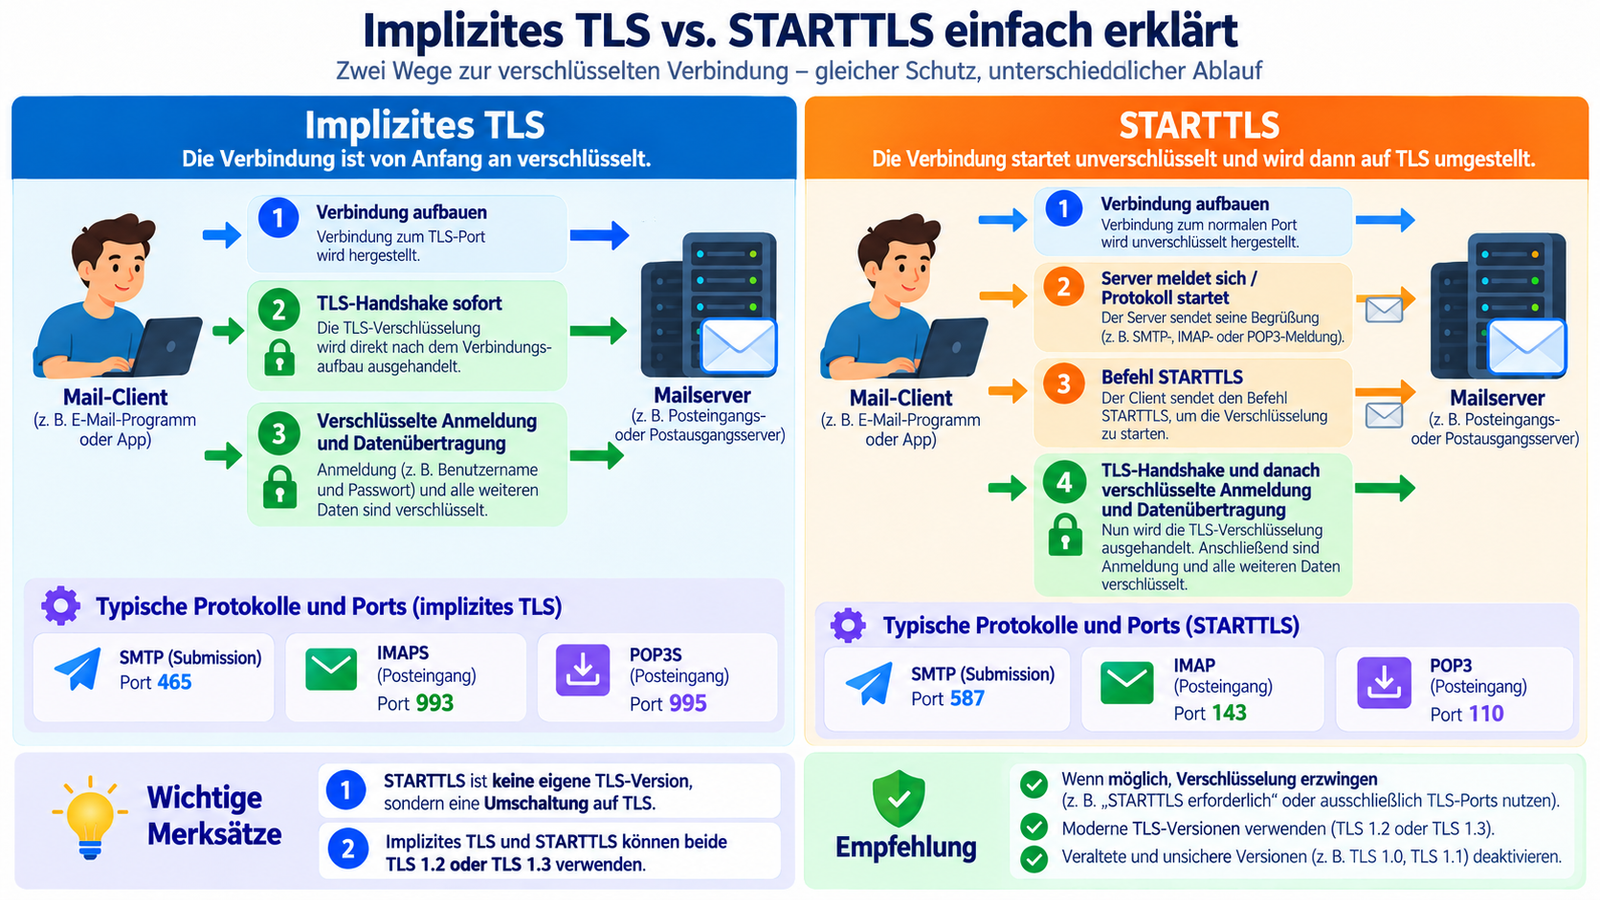
Bei der Verschlüsselung von Netzwerkverbindungen gibt es zwei unterschiedliche Verfahren: implizites TLS und STARTTLS.
Beide verwenden TLS zur Verschlüsselung. Der Unterschied besteht darin, wann die Verschlüsselung beginnt.
Implizites TLS – von Anfang an verschlüsselt
Bei implizitem TLS wird die Verschlüsselung unmittelbar nach dem Aufbau der TCP-Verbindung ausgehandelt, bevor Anmeldedaten oder andere Anwendungsinformationen übertragen werden.
Typische Beispiele sind:
- SMTP – Port 465: Verschlüsselter E-Mail-Versand
- IMAPS – Port 993: Verschlüsselter E-Mail-Empfang
- POP3S – Port 995: Verschlüsselter E-Mail-Empfang
Viele E-Mail-Programme und Provider bezeichnen dieses Verfahren noch heute als SSL oder SSL/TLS. Tatsächlich wird dabei normalerweise modernes TLS eingesetzt.
STARTTLS – eine bestehende Verbindung verschlüsseln
Bei STARTTLS beginnt die Kommunikation zunächst unverschlüsselt. Client und Server verständigen sich anschließend darauf, die Verbindung auf TLS umzustellen.
Erst nach erfolgreicher TLS-Aushandlung sollten Anmeldedaten und andere vertrauliche Informationen übertragen werden.
Typische Beispiele sind:
- SMTP – Port 587: E-Mail-Versand mit STARTTLS
- IMAP – Port 143: E-Mail-Empfang mit optionaler STARTTLS-Unterstützung
- POP3 – Port 110: E-Mail-Empfang mit optionaler STARTTLS-Unterstützung (STLS)
Wichtig: STARTTLS ist keine eigene TLS-Version.
Sowohl implizites TLS als auch STARTTLS können TLS 1.2 oder TLS 1.3 verwenden. Die TLS-Version beschreibt das verwendete Verschlüsselungsprotokoll, während implizites TLS und STARTTLS beschreiben, wie die Verschlüsselung gestartet wird.
Was ist besser – implizites TLS oder STARTTLS?
Beide Verfahren können eine sichere Verbindung gewährleisten, sofern sie korrekt eingerichtet sind.
Implizites TLS hat allerdings einen praktischen Vorteil: Die Verschlüsselung ist von Beginn an vorgesehen. Dadurch besteht nicht die Gefahr, dass die Anwendung versehentlich ohne die erforderliche Umstellung auf TLS weiterkommuniziert.
STARTTLS ist ebenfalls sicher, wenn die Verschlüsselung verpflichtend ist und bei einem Fehler keine unverschlüsselte Kommunikation zugelassen wird.
Für die Praxis gilt daher:
- Implizites TLS bevorzugen, wenn der Dienst es unterstützt und beide Varianten zur Auswahl stehen.
- STARTTLS sicher konfigurieren, sodass die Verschlüsselung verpflichtend ist.
- TLS 1.3 bevorzugen, TLS 1.2 weiterhin bei Bedarf verwenden.
- SSL sowie TLS 1.0 und TLS 1.1 deaktivieren, da diese Versionen veraltet sind.
Merksatz:
Implizites TLS verschlüsselt von Anfang an. STARTTLS stellt eine zunächst unverschlüsselte Verbindung auf TLS um. Beide können TLS 1.2 oder TLS 1.3 verwenden.
12. Welche Bedeutung haben Ports für eine Firewall?
Eine Firewall entscheidet, welche Verbindungen erlaubt oder blockiert werden.
Dabei schaut sie unter anderem auf:
- Quell-IP
- Ziel-IP
- Protokoll
- Quellport
- Zielport
- Richtung der Verbindung
Beispiel:
Ein Webserver soll nur sicher per HTTPS erreichbar sein.
Dann wäre eine sinnvolle Regel etwa:
| Quelle | Ziel | Protokoll | Port | Aktion |
|---|---|---|---|---|
| Internet | Webserver | TCP | 443 | erlauben |
| Internet | Webserver | TCP | 80 | blockieren oder umleiten |
| Internet | Webserver | TCP | 22 | blockieren |
So wird nur die gewünschte Kommunikation freigegeben.
Wichtig:
Ein offener Port ist nicht automatisch eine Sicherheitslücke. Entscheidend ist, welcher Dienst dahintersteht, wer darauf zugreifen darf und wie sicher der Dienst konfiguriert ist.
13. Vorteile und Nachteile bekannter Netzwerkdienste im Überblick
Vorteile
- standardisierte Kommunikation
- klare Zuordnung von Diensten über Ports
- Dienste können gezielt freigegeben oder gesperrt werden
- viele sichere Protokollvarianten verfügbar
- gute Grundlage für strukturierte Firewallregeln
Nachteile
- offene oder unnötige Ports erhöhen die Angriffsfläche
- ältere Protokolle sind oft unsicher
- Fehlkonfigurationen können Sicherheitsprobleme verursachen
- manche Begriffe wie SSL, TLS und STARTTLS sind missverständlich
- komplexe Umgebungen erfordern saubere Dokumentation
14. Best Practices für die Praxis
Für eine sichere IT-Umgebung solltest du folgende Punkte beachten:
- Nur benötigte Ports freigeben
- Verschlüsselte Protokolle bevorzugen
- Veraltete Protokolle vermeiden
- TLS 1.0 und 1.1 deaktivieren
- Wenn möglich TLS 1.2 oder TLS 1.3 verwenden
- Firewallregeln regelmäßig prüfen
- Administrative Zugänge absichern
- Dienste aktuell halten
- Monitoring und Protokollierung nutzen
- Netzwerkdokumentation pflegen
Fazit
Ports und Netzwerkdienste gehören zu den Grundlagen jeder IT-Infrastruktur.
Sie sorgen dafür, dass Daten nicht nur das richtige Gerät, sondern auch den richtigen Dienst erreichen.
Wer versteht, wie IP-Adresse, Port, TCP/UDP, TLS und Anwendungsprotokolle zusammenarbeiten, kann:
- Firewallregeln besser erstellen
- Kommunikationsprobleme schneller eingrenzen
- Risiken im Netzwerk besser bewerten
- die eigene IT sicherer aufbauen
Besonders wichtig ist dabei:
Nicht der Port allein entscheidet über die Sicherheit, sondern der dahinterliegende Dienst, seine Konfiguration und die Kontrolle des Zugriffs.
Schreibe einen Kommentar