Was passiert, wenn die IT trotz Firewall, MFA und anderer Sicherheitsmaßnahmen ausfällt? Wie bereiten sich Unternehmen auf den Ernstfall vor und wie schnell müssen ihre wichtigsten Systeme wieder funktionieren?
Einleitung – Wenn plötzlich nichts mehr geht
Stell dir einen Großhandelsbetrieb mit 30 Mitarbeitern vor.
Das Unternehmen verkauft Elektroartikel an Handwerksbetriebe. Sämtliche Bestellungen, Lagerbestände, Rechnungen und Kundendaten werden über eine zentrale Warenwirtschaft verwaltet.
Eines Morgens können sich die Mitarbeiter nicht mehr anmelden.
Der zentrale Server ist ausgefallen. Niemand weiß zunächst, ob ein Hardwaredefekt, ein Stromproblem oder ein Cyberangriff dafür verantwortlich ist.
Die Auswirkungen sind schnell zu spüren:
- Bestellungen können nicht bearbeitet werden.
- Lagerbestände lassen sich nicht prüfen.
- Rechnungen können nicht erstellt werden.
- Kunden erhalten keine zuverlässigen Auskünfte.
- Der Versand kommt zum Stillstand.
Der Administrator beginnt mit der Fehlersuche.
Immerhin werden die Unternehmensdaten regelmäßig gesichert.
Doch wie lange dauert die Wiederherstellung? Welche Systeme müssen zuerst funktionieren? Und was passiert, wenn auch die Datensicherungen beschädigt sind?
Genau hier beginnt das Thema IT-Notfallmanagement.
Im vorherigen Beitrag haben wir uns damit beschäftigt, wie Unternehmen ihre IT-Systeme mithilfe von Firewalls, Multi-Faktor-Authentifizierung, Netzwerksegmentierung und weiteren Sicherheitsmaßnahmen schützen können.
Doch selbst ein gut abgesichertes Netzwerk bietet keinen hundertprozentigen Schutz.
Deshalb muss ein Unternehmen nicht nur versuchen, Sicherheitsvorfälle zu verhindern, sondern auch darauf vorbereitet sein, seinen Geschäftsbetrieb nach einem Ausfall möglichst schnell wiederaufzunehmen.
1. Was bedeutet IT-Notfallmanagement?
IT-Notfallmanagement beschäftigt sich mit der Vorbereitung auf schwerwiegende IT-Störungen und deren organisierter Bewältigung.
Ziel ist es, die Auswirkungen auf das Unternehmen zu begrenzen und wichtige IT-Dienste rechtzeitig wieder verfügbar zu machen.
Dabei geht es nicht nur um Cyberangriffe.
Auch folgende Ereignisse können einen IT-Notfall verursachen:
- Stromausfälle
- Hardwaredefekte
- Brände oder Wasserschäden
- Fehlgeschlagene Softwareupdates
- Beschädigte Datenbanken
- Fehlerhafte Konfigurationen
- Ransomware-Angriffe
- Ausfälle externer Dienstleister
Was ist Business Continuity Management?
Im Zusammenhang mit der Notfallplanung begegnet uns häufig die Abkürzung BCM.
Sie steht für Business Continuity Management.
BCM bedeutet vereinfacht, dass ein Unternehmen vorbereitet ist, seine wichtigsten Geschäftsprozesse auch während größerer Störungen fortzuführen oder innerhalb festgelegter Zeiten wiederaufzunehmen.
Dabei betrachtet BCM nicht nur die IT.
Auch Personal, Gebäude, Lieferanten, Kommunikationsmöglichkeiten und andere notwendige Ressourcen spielen eine Rolle.
Ein Beispiel:
Unser Großhandelsbetrieb könnte wichtige Kundenbestellungen während eines IT-Ausfalls zunächst auf Papier erfassen.
Damit kann ein Teil der Arbeit weitergehen, obwohl die Warenwirtschaft nicht verfügbar ist.
Das ist eine mögliche Maßnahme zur Aufrechterhaltung des Geschäftsbetriebs.
Was ist der Unterschied zwischen BCM und IT-Notfallmanagement?
BCM betrachtet die Fortführung wichtiger Geschäftsprozesse insgesamt.
IT-Notfallmanagement konzentriert sich auf die dafür benötigte Informationstechnik und deren Wiederherstellung.
Beide Bereiche müssen zusammenarbeiten.
2. Störung, Sicherheitsvorfall, IT-Notfall und Krise – Was ist der Unterschied?
Nicht jedes IT-Problem ist automatisch ein Notfall.
Deshalb sollte ein Unternehmen verschiedene Ereignisse unterscheiden können.
| Ereignis | Einfaches Beispiel | Typische Reaktion |
|---|---|---|
| Störung | Ein Arbeitsplatz-PC funktioniert nicht. | Normale IT-Fehlerbehebung |
| Sicherheitsvorfall | Ein Benutzerkonto wurde unbefugt übernommen. | Sicherheitsvorfall untersuchen und behandeln |
| IT-Notfall | Die zentrale Warenwirtschaft fällt länger aus und gefährdet den Geschäftsbetrieb. | Notfallorganisation und Wiederanlaufplan aktivieren |
| Krise | Mehrere Standorte und wichtige Geschäftsprozesse sind schwer betroffen; vorhandene Notfallpläne reichen nicht aus. | Übergreifendes Krisenmanagement |
Diese Ereignisse bilden keine zwingende Reihenfolge.
Ein Sicherheitsvorfall kann zu einem IT-Notfall werden, muss es aber nicht.
Ebenso kann ein längerer Stromausfall direkt einen IT-Notfall auslösen, ohne dass zuvor ein Cyberangriff stattgefunden hat.
Ein Beispiel
Ein Mitarbeiter löscht versehentlich eine Datei.
Die IT stellt sie innerhalb weniger Minuten wieder her.
Das ist normalerweise eine gewöhnliche Störung.
Wird dagegen die zentrale Datenbank des Großhandels beschädigt und kann nicht innerhalb der erforderlichen Zeit wiederhergestellt werden, kann ein IT-Notfall entstehen.
Entscheidend sind die möglichen Auswirkungen auf wichtige Geschäftsprozesse.
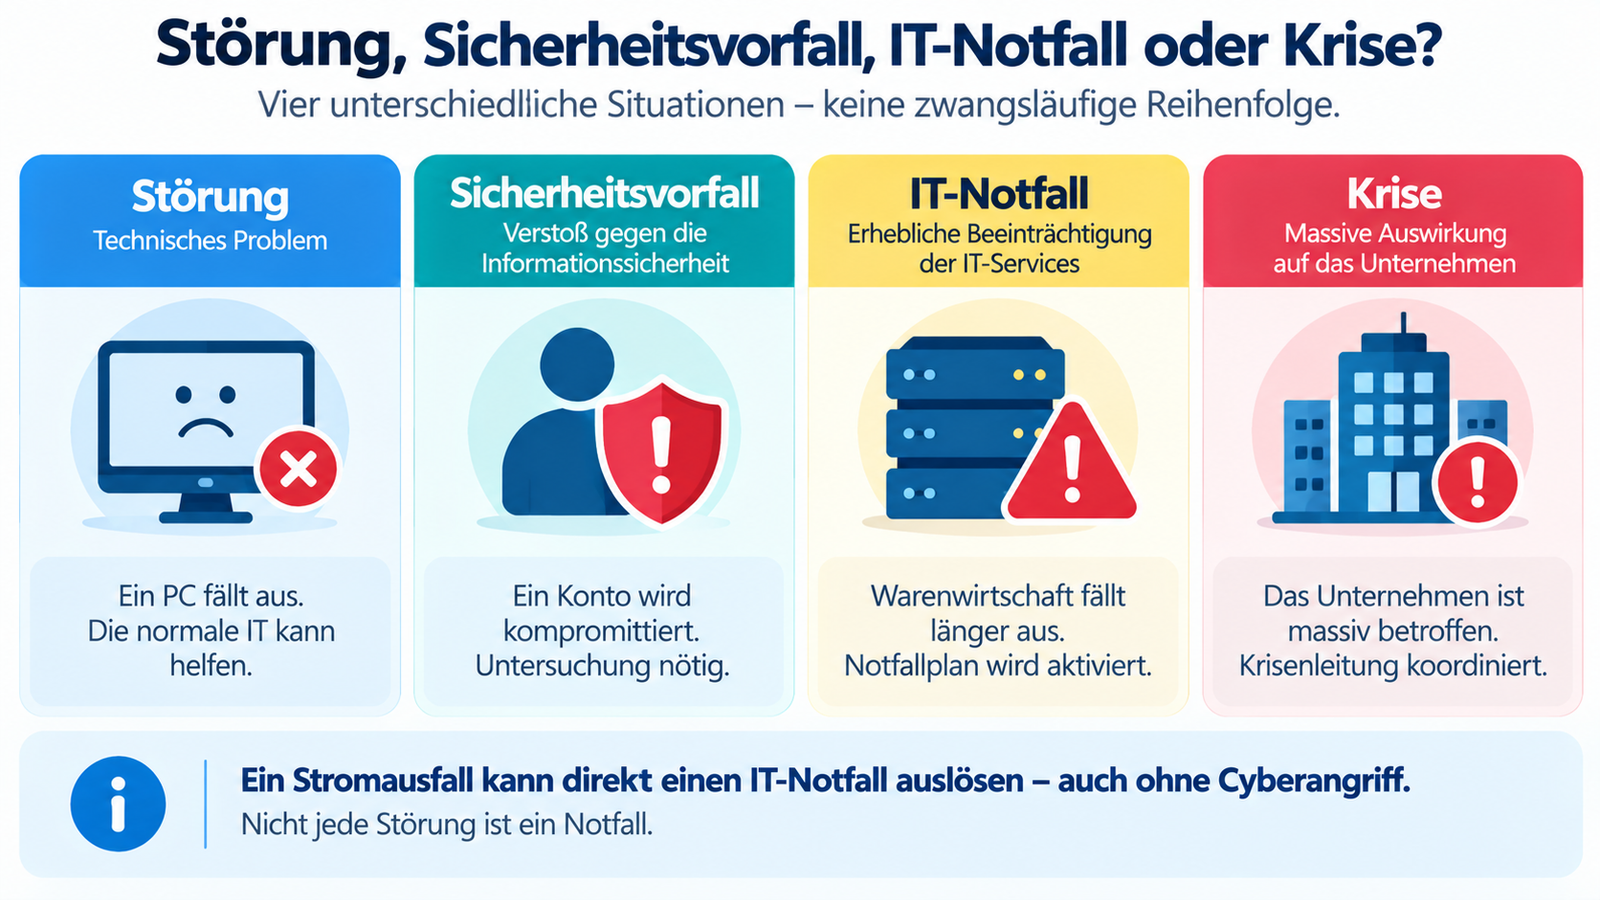
Merke: Nicht jede Störung ist ein Notfall. Entscheidend sind die Auswirkungen und die Fähigkeit des Unternehmens, das Ereignis mit den normalen Abläufen zu bewältigen.
3. Was verlangen NIS2 und das BSI-Gesetz?
Im ersten Beitrag unserer NIS2-Reihe haben wir erklärt, welche Unternehmen unter die gesetzlichen Anforderungen fallen können.
Doch was bedeutet NIS2 für Backups und die IT-Notfallplanung?
Nach § 30 Absatz 2 Nummer 3 des BSI-Gesetzes (BSIG) gehören zur gesetzlich vorgesehenen Risikobehandlung ausdrücklich:
- Aufrechterhaltung des Betriebs
- Backup-Management
- Wiederherstellung nach einem Notfall
- Krisenmanagement
Die Anforderungen gelten für entsprechend verpflichtete wichtige und besonders wichtige Einrichtungen.
Das Gesetz verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen.
Die Umsetzung dieser Maßnahmen muss dokumentiert werden. Außerdem müssen Verfahren zur Überprüfung ihrer Wirksamkeit vorgesehen sein.
Schreibt NIS2 eine bestimmte Backup-Software vor?
Nein.
Das BSI-Gesetz schreibt nicht pauschal vor, dass jedes betroffene Unternehmen eine bestimmte Backup-Lösung verwenden oder seine Daten alle vier Stunden sichern muss.
Die notwendigen Maßnahmen müssen sich an den tatsächlichen Risiken und Anforderungen orientieren.
Ein großes Krankenhaus hat beispielsweise andere Anforderungen an die Verfügbarkeit bestimmter Systeme als ein kleiner Handwerksbetrieb.
Für einzelne Branchen oder Einrichtungen können zusätzliche oder konkretisierte gesetzliche Anforderungen gelten.
Auch Unternehmen, die nicht unmittelbar NIS2-pflichtig sind, sollten geeignete Backups und Notfallverfahren einrichten.
Denn ein längerer IT-Ausfall kann jeden Betrieb treffen.
4. Warum ein Backup allein noch keine Notfallplanung ist
Viele Unternehmen erstellen regelmäßig Datensicherungen und gehen davon aus, damit ausreichend vorbereitet zu sein.
Doch ein Backup allein garantiert nicht, dass der Geschäftsbetrieb schnell wieder aufgenommen werden kann.
Ein Beispiel
Unser Großhandelsbetrieb erstellt jede Nacht eine Datensicherung seiner Warenwirtschaft.
Eines Tages fällt der zentrale Server aus.
Die letzte Sicherung ist vorhanden und funktioniert.
Allerdings benötigt der Administrator zunächst neue Hardware.
Danach müssen das Betriebssystem, die Datenbank und die Warenwirtschaft installiert werden.
Anschließend werden die Daten aus dem Backup zurückgespielt.
Die Sicherung ist also vorhanden, aber die Wiederherstellung dauert zwei Tage.
Für den Betrieb kann das bereits einen erheblichen wirtschaftlichen Schaden bedeuten.
Was benötigt man zusätzlich zum Backup?
Für eine erfolgreiche Wiederherstellung können erforderlich sein:
- Geeignete Ersatzhardware oder virtuelle Maschinen
- Installationsmedien und Softwarelizenzen
- Sicherungen von Server- und Netzwerkkonfigurationen
- Zugangsdaten und Verschlüsselungsschlüssel
- Wiederherstellungsanleitungen
- Erreichbare Administratoren und Dienstleister
- Festgelegte Verantwortlichkeiten
- Eine getestete Reihenfolge für den Wiederanlauf
Ein vollständiges Notfallkonzept berücksichtigt deshalb nicht nur die gesicherten Daten, sondern die gesamte Wiederherstellung.
Merke: Ein Backup sichert Daten. Eine Notfallplanung regelt, wie das Unternehmen nach einem Ausfall wieder arbeitsfähig wird.
5. Business-Impact-Analyse – Welche Geschäftsprozesse sind besonders wichtig?
Bevor ein Unternehmen entscheidet, wie häufig Backups erstellt werden oder wie schnell ein Server wieder funktionieren muss, sollte es zunächst die Bedeutung seiner Geschäftsprozesse bewerten.
Hier kommt die Business-Impact-Analyse (BIA) ins Spiel.
Eine BIA untersucht, welche Auswirkungen der Ausfall eines Geschäftsprozesses im Laufe der Zeit haben könnte.
Dabei werden beispielsweise wirtschaftliche Schäden, vertragliche Verpflichtungen, rechtliche Folgen und mögliche Auswirkungen auf Kunden betrachtet.
Ein einfaches Beispiel
Unser Großhandelsbetrieb betrachtet drei Geschäftsprozesse.
| Geschäftsprozess | Mögliche Auswirkungen eines Ausfalls |
|---|---|
| Warenwirtschaft | Bestellungen, Lagerverwaltung und Rechnungsstellung sind beeinträchtigt |
| Versand und Logistik | Waren können nicht zuverlässig zusammengestellt und ausgeliefert werden |
| Interne Testumgebung | Keine unmittelbaren Auswirkungen auf die täglichen Kundenaufträge |
Die Warenwirtschaft ist für das Unternehmen besonders wichtig.
Die Testumgebung kann dagegen möglicherweise auch mehrere Tage abgeschaltet bleiben, ohne dass der laufende Geschäftsbetrieb erheblich beeinträchtigt wird.
Was wird bei der BIA festgestellt?
Die Verantwortlichen untersuchen unter anderem:
- Welche Geschäftsprozesse sind für das Unternehmen wichtig?
- Wie entwickeln sich die Schäden bei einem längeren Ausfall?
- Welche Ausfallzeiten sind noch tolerierbar?
- Welche IT-Systeme, Mitarbeiter und Dienstleister werden benötigt?
- Welche Prozesse müssen zuerst wieder funktionieren?
- Welche Notlösungen sind möglich?
Aus den Ergebnissen lassen sich Wiederanlaufanforderungen ableiten.
Diese bilden die Grundlage für Backups, Ersatzsysteme und die eigentliche IT-Notfallplanung.
Wichtig: Die BIA sollte gemeinsam mit den Fachabteilungen und der Geschäftsführung durchgeführt werden. Ein Administrator kann technische Abhängigkeiten beurteilen, aber nicht immer die tatsächlichen wirtschaftlichen Folgen eines Ausfalls.
6. RPO, RTO und MTPD – Drei wichtige Kennzahlen einfach erklärt
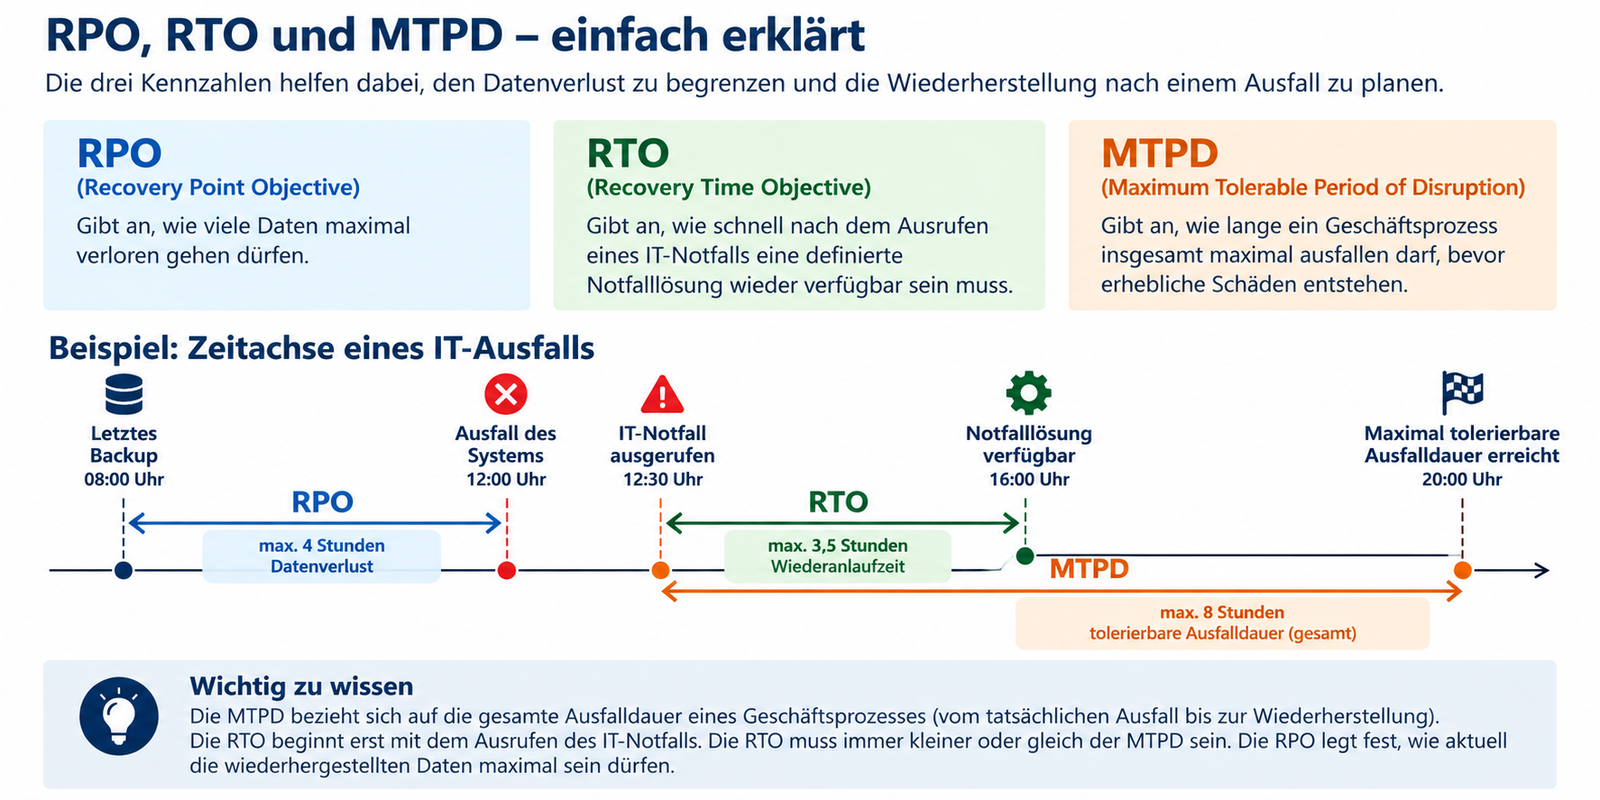
Bei der IT-Notfallplanung müssen Unternehmen drei wichtige Fragen beantworten: Wie viele Daten dürfen verloren gehen, wie schnell muss eine Notfalllösung funktionieren und wie lange darf ein Geschäftsprozess insgesamt ausfallen?
Dafür werden drei Kennzahlen verwendet:
| Kennzahl | Bedeutung | Beispiel |
|---|---|---|
| RPO – Recovery Point Objective | Maximal akzeptabler Datenverlust, gemessen in Zeit | 4 Stunden |
| RTO – Recovery Time Objective | Zeit vom Ausrufen des Notfalls bis zur benötigten Notfalllösung | 3,5 Stunden |
| MTPD – Maximum Tolerable Period of Disruption | Maximal tolerierbare Unterbrechung eines Geschäftsprozesses | 8 Stunden |
In unserem Beispiel fällt die Warenwirtschaft um 12:00 Uhr aus. Das letzte Backup stammt von 08:00 Uhr. Um 12:30 Uhr wird der IT-Notfall ausgerufen. Bis 16:00 Uhr steht eine Notfalllösung zur Verfügung. Spätestens um 20:00 Uhr wäre die Grenze der tolerierbaren Unterbrechung erreicht.
Merke: RPO betrifft den Datenverlust, RTO die Wiederanlaufzeit der Notfalllösung und MTPD die Grenze des noch tolerierbaren Geschäftsausfalls.
Die folgende Grafik veranschaulicht die drei Kennzahlen anhand dieses Beispiels.
Die dargestellten Werte sind fiktiv. In einem echten Unternehmen werden die Anforderungen aus den Ergebnissen der Business-Impact-Analyse abgeleitet.
Merke: RPO beschreibt den Datenverlust, RTO das Wiederanlaufziel und MTPD die maximal tolerierbare Unterbrechung eines Geschäftsprozesses.
7. Wie schützt man Backups vor Ransomware?
Backups sind besonders wichtig, wenn Daten versehentlich gelöscht, beschädigt oder durch Schadsoftware verschlüsselt werden.
Doch moderne Ransomware-Angriffe richten sich häufig nicht nur gegen die produktiven Server.
Angreifer versuchen oft auch, vorhandene Datensicherungen zu löschen oder unbrauchbar zu machen.
Deshalb müssen Backups selbst ausreichend geschützt werden.
Die 3-2-1-Backup-Regel
Eine bekannte Orientierung für Datensicherungen ist die 3-2-1-Regel.
Sie bedeutet:
- 3 Datenkopien: Die produktiven Daten und zwei weitere Kopien.
- 2 unterschiedliche Speichermedien oder Speicherarten: Damit nicht alle Kopien vom gleichen technischen Fehler betroffen sind.
- 1 Kopie an einem anderen Standort: Zum Schutz vor Ereignissen wie Brand oder Wasserschaden.
Unser Großhandelsbetrieb könnte beispielsweise folgende Lösung verwenden:
| Datenkopie | Speicherort |
|---|---|
| Produktive Daten | Zentraler Server |
| Erste Sicherung | Separates Backup-System |
| Zweite Sicherung | Räumlich getrenntes, zusätzlich geschütztes Backup |
Die 3-2-1-Regel ist eine gute Grundlage.
Sie allein garantiert allerdings noch keinen ausreichenden Schutz gegen Ransomware.
Ein Angreifer mit weitreichenden Administratorrechten könnte möglicherweise auch Sicherungen auf anderen Speichersystemen oder in der Cloud löschen.
Deshalb sind zusätzliche Schutzmaßnahmen sinnvoll.
Was ist ein Immutable Backup?
Immutable bedeutet unveränderbar.
Bei einer entsprechend abgesicherten Sicherung können die gespeicherten Daten während einer festgelegten Aufbewahrungszeit nicht ohne Weiteres verändert oder gelöscht werden.
Das erschwert es Angreifern, vorhandene Wiederherstellungspunkte zu zerstören.
Wichtig ist dabei, wie die Unveränderbarkeit technisch umgesetzt wird und welche Rechte Administratoren besitzen.
Was ist ein Offline-Backup?
Ein Offline-Backup ist während seiner geschützten Aufbewahrung nicht dauerhaft mit dem produktiven Netzwerk verbunden.
Beispielsweise kann eine Datensicherung auf einem geeigneten Datenträger erstellt werden, der anschließend getrennt und sicher aufbewahrt wird.
Dadurch kann verhindert werden, dass Schadsoftware über eine bestehende Netzwerkverbindung direkt auf diese Sicherung zugreift.
Was sollte zusätzlich geschützt werden?
Neben den eigentlichen Backup-Daten sind insbesondere wichtig:
- Getrennte administrative Berechtigungen
- Starke Authentifizierung
- Geeignete Verschlüsselung
- Sicher aufbewahrte Wiederherstellungsschlüssel
- Geschützte Backup-Konfigurationen
- Überwachung fehlgeschlagener Sicherungen
- Regelmäßige Wiederherstellungstests
Merke: Eine Datensicherung muss nicht nur vorhanden, sondern auch gegen unbefugte Veränderung, Löschung und unberechtigten Zugriff geschützt sein.
8. Warum RAID und Snapshots kein vollständiger Backup-Ersatz sind
Ein häufiger Irrtum lautet:
„Unsere Server verwenden RAID. Deshalb brauchen wir kein zusätzliches Backup.“
Das ist falsch.
Was schützt RAID?
RAID kann je nach RAID-Level gegen den Ausfall einzelner Datenträger schützen.
Fällt beispielsweise bei einem geeigneten redundanten RAID-Verbund eine Festplatte aus, kann das System zunächst weiterarbeiten.
RAID schützt jedoch nicht automatisch vor:
- Versehentlichem Löschen
- Schadsoftware
- Ransomware
- Fehlerhaften Änderungen
- Brand oder Diebstahl des gesamten Speichersystems
Wird eine Datei gelöscht, kann diese Änderung unmittelbar auf allen beteiligten Datenträgern wirksam werden.
Was ist mit Snapshots?
Snapshots halten einen früheren Zustand eines Speichersystems, einer virtuellen Maschine oder eines Datenbestands fest.
Sie ermöglichen unter bestimmten Voraussetzungen eine schnelle Rückkehr zu einem älteren Zustand.
Das kann beispielsweise nach einem fehlgeschlagenen Update hilfreich sein.
Allerdings liegen Snapshots häufig auf derselben Speicherinfrastruktur wie die ursprünglichen Daten.
Wird diese Infrastruktur zerstört oder kompromittiert, können deshalb auch die Snapshots verloren gehen.
RAID dient vor allem der Verfügbarkeit bei bestimmten Datenträgerausfällen. Snapshots ermöglichen schnelle Zustandswiederherstellungen. Unabhängige Backups schützen gegen weitergehende Datenverluste.
Die verschiedenen RAID-Level sowie vollständige, differenzielle und inkrementelle Datensicherungen haben wir bereits in den Grundlagenbeiträgen unserer Reihe ausführlicher behandelt.
9. Wie erstellt man einen IT-Notfallplan?
Ein IT-Notfallplan beschreibt, welche Maßnahmen im Ernstfall durchgeführt werden müssen.
Er sollte so verständlich aufgebaut sein, dass er auch unter Zeitdruck verwendet werden kann.
Dazu gehören insbesondere folgende Informationen.
Verantwortlichkeiten
Wer entscheidet, ob ein IT-Notfall vorliegt?
Wer koordiniert die technischen Maßnahmen?
Wer informiert die Geschäftsführung?
Notfallkontakte
Welche internen und externen Personen müssen erreichbar sein?
Dazu gehören beispielsweise Administratoren, Dienstleister, Internetanbieter oder Verantwortliche der betroffenen Fachabteilungen.
Kritische Geschäftsprozesse
Welche Aufgaben müssen zuerst wieder möglich sein?
Gibt es vorübergehende Ersatzverfahren?
Technische Wiederherstellung
Wo befinden sich die Backups?
Welche Systeme werden benötigt?
Welche Konfigurationen, Zugangsdaten und Lizenzen müssen verfügbar sein?
Kommunikation
Wie werden Mitarbeiter informiert, wenn E-Mail, Teams oder die Telefonanlage ausgefallen sind?
Dafür sollten geeignete alternative Kommunikationswege vorbereitet sein.
Ein einfaches Beispiel für einen Notfallablauf
| Situation | Vorgesehene Maßnahme |
|---|---|
| Warenwirtschaft ausgefallen | Störung melden und Auswirkungen prüfen |
| Ursache unklar | Technische Analyse beginnen |
| Verdacht auf Cyberangriff | Sicherheitsvorfallbehandlung einleiten und weitere Ausbreitung verhindern |
| Wesentlicher Prozess nicht rechtzeitig wiederherstellbar | Notfall nach festgelegten Kriterien ausrufen |
| Notbetrieb erforderlich | Ersatzverfahren oder Notfalllösung aktivieren |
| Wiederherstellung abgeschlossen | Funktion und Daten prüfen, Normalbetrieb kontrolliert freigeben |
Vorsicht bei vermuteten Cyberangriffen
Bei einem gewöhnlichen Hardwaredefekt kann häufig relativ schnell mit der Wiederherstellung begonnen werden.
Bei einem vermuteten Cyberangriff ist dagegen besondere Vorsicht erforderlich.
Zunächst müssen der Sicherheitsvorfall untersucht, die weitere Ausbreitung eingedämmt und relevante Beweismittel gesichert werden.
Erst wenn geeignete Voraussetzungen geschaffen wurden, sollten betroffene Systeme kontrolliert wiederhergestellt werden.
Andernfalls könnten wiederhergestellte Systeme unmittelbar erneut kompromittiert werden.
Die Einzelheiten der Behandlung von Cyberangriffen erklären wir in einem späteren Beitrag.
Wo sollte der Notfallplan gespeichert werden?
Ein Notfallplan sollte nicht ausschließlich auf dem Server liegen, der im Ernstfall selbst ausgefallen sein könnte.
Deshalb sollten wichtige Informationen auch unabhängig von der produktiven IT verfügbar sein.
Dazu gehören beispielsweise geschützte Papierdokumentationen oder eine geeignete getrennte Ablage.
Besonders sensible Informationen wie Zugangsdaten und Verschlüsselungsschlüssel müssen dabei weiterhin gegen unbefugten Zugriff geschützt bleiben.
10. In welcher Reihenfolge werden IT-Systeme wiederhergestellt?
Bei einem größeren IT-Ausfall müssen häufig mehrere Systeme wiederhergestellt werden.
Dabei sollte man nicht einfach mit irgendeinem Server beginnen.
Die Reihenfolge hängt von zwei wichtigen Fragen ab:
- Welche Geschäftsprozesse müssen besonders schnell wieder funktionieren?
- Welche technischen Systeme werden dafür benötigt?
Beispiel: Die Warenwirtschaft des Großhandelsbetriebs
Unsere Warenwirtschaft benötigt unter anderem:
- Ein funktionierendes Netzwerk
- Geeignete Server- und Speicherressourcen
- Die erforderlichen Identitäts- und Namensauflösungsdienste
- Einen Datenbankserver
- Die eigentliche Warenwirtschaftsanwendung
Die Warenwirtschaft lässt sich möglicherweise nicht sinnvoll starten, solange die Datenbank oder die benötigten Netzwerkdienste fehlen.
Deshalb müssen technische Abhängigkeiten berücksichtigt werden.
Eine mögliche Wiederherstellungsreihenfolge
| Schritt | Bereich | Beispiele |
|---|---|---|
| 1 | Infrastruktur | Stromversorgung, Netzwerk, Firewall, Serverhardware, Speichersysteme |
| 2 | Basisdienste | DNS, erforderliche Identitätsdienste, Berechtigungen |
| 3 | Daten und zentrale Dienste | Datenbanken, benötigte Datei- und Anwendungsdienste |
| 4 | Geschäftskritische Anwendungen | Warenwirtschaft, Versand und Logistik |
Diese Reihenfolge ist ein vereinfachtes Beispiel.
Je nach Unternehmensnetzwerk können einzelne Dienste in einer anderen Reihenfolge oder parallel wiederhergestellt werden.
Bestimmte Identitäts- und DNS-Dienste hängen beispielsweise selbst voneinander ab und benötigen ein abgestimmtes Wiederherstellungsverfahren.
Bei einem Cyberangriff muss zudem sichergestellt werden, dass die für den Wiederanlauf vorgesehenen Systeme und Daten vertrauenswürdig sind.
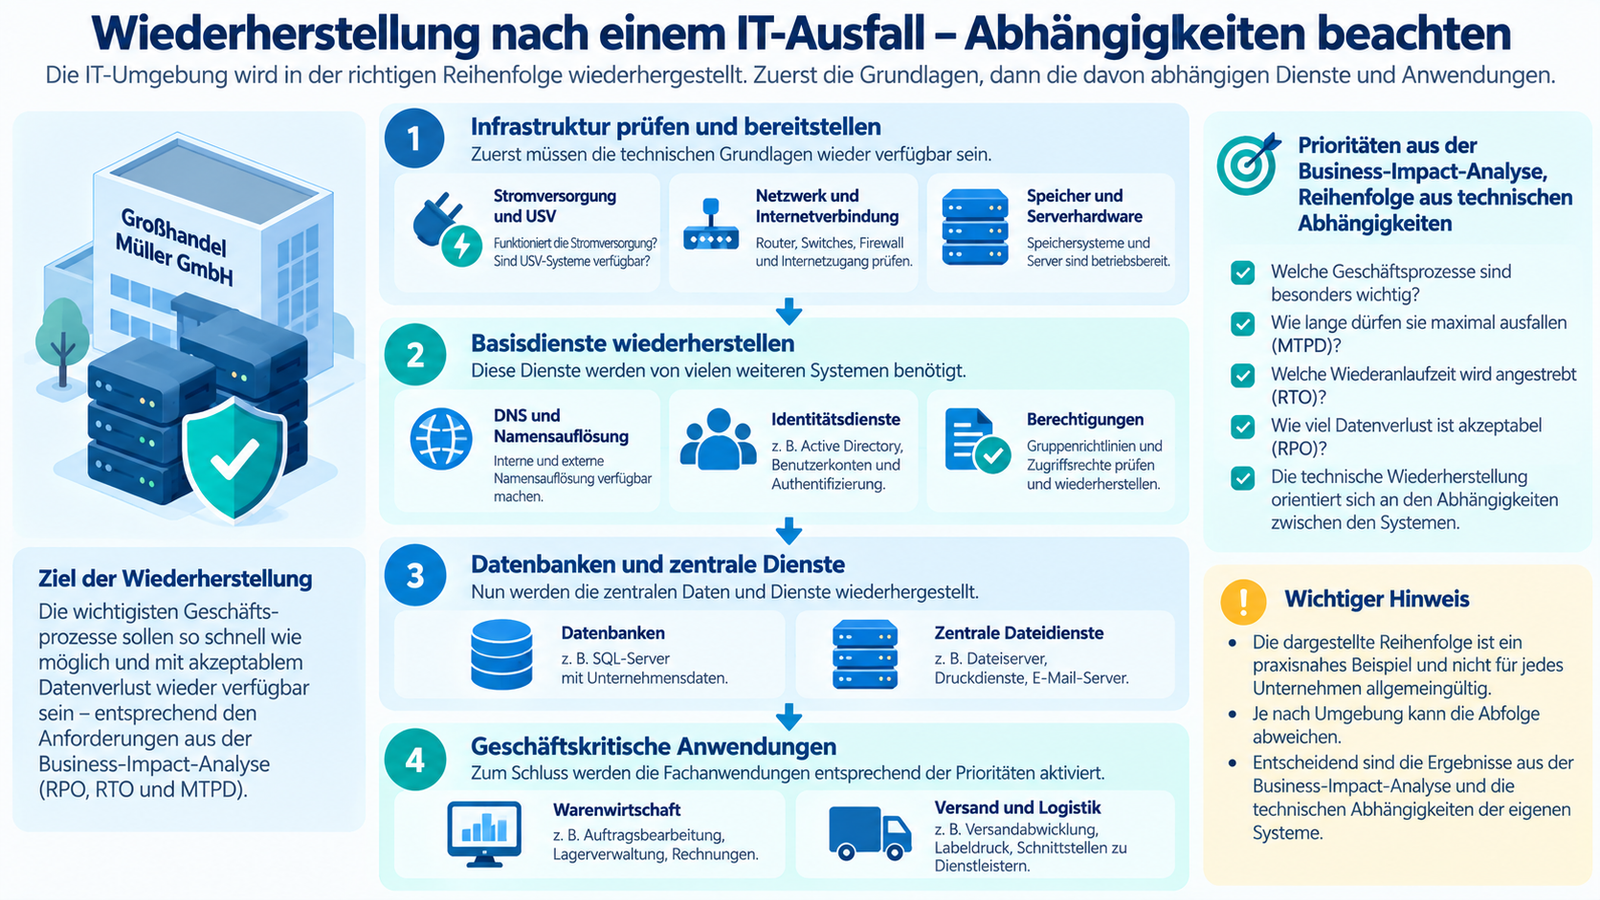
Merke: Die Wiederherstellungsreihenfolge ergibt sich aus den geschäftlichen Prioritäten und den tatsächlichen technischen Abhängigkeiten – nicht aus einer allgemeingültigen Serverliste.
11. Welche Rolle spielt eine unterbrechungsfreie Stromversorgung?
Eine unterbrechungsfreie Stromversorgung (USV) kann bei einem Stromausfall kurzfristig Energie bereitstellen.
Sie schützt beispielsweise Server, Firewalls, Switches und Speichersysteme vor einem sofortigen unkontrollierten Ausfall.
Ein einfaches Beispiel
Unser Großhandelsbetrieb betreibt seine wichtigsten Server an einer USV.
Bei einem kurzen Stromausfall versorgt die USV die angeschlossenen Systeme weiter.
Dauert der Ausfall länger, können die Systeme abhängig von der vorhandenen Batteriekapazität kontrolliert heruntergefahren werden.
Das kann helfen, Datenverluste und Schäden durch abruptes Abschalten zu reduzieren.
Allerdings ersetzt eine USV keinen vollwertigen längerfristigen Notstrombetrieb.
Die Überbrückungsdauer hängt beispielsweise von Batteriezustand, angeschlossener Leistung und Dimensionierung ab.
Außerdem müssen die USV und ihre Batterien regelmäßig überprüft und gewartet werden.
Eine USV ist eine Schutzmaßnahme gegen bestimmte Stromversorgungsprobleme. Sie ersetzt weder ein Backup noch einen IT-Notfallplan.
Die Funktionsweise von USV-Systemen und die Berechnung der Überbrückungszeiten haben wir bereits in einem früheren Beitrag behandelt.
12. Warum müssen Backups und Wiederherstellungen regelmäßig getestet werden?
Ein Backup kann erfolgreich abgeschlossen worden sein und trotzdem bei der Wiederherstellung Probleme verursachen.
Möglicherweise ist eine Sicherung beschädigt, ein notwendiger Verschlüsselungsschlüssel fehlt oder die Wiederherstellungssoftware funktioniert nicht.
Deshalb sollten Unternehmen nicht nur kontrollieren, ob Backups erstellt werden.
Sie müssen auch prüfen, ob eine Wiederherstellung tatsächlich möglich ist.
Drei sinnvolle Testarten
1. Einzelne Datei wiederherstellen
Eine ausgewählte Datei wird aus einem Backup zurückgespielt.
So lässt sich prüfen, ob die grundlegende Wiederherstellung funktioniert.
2. Server oder virtuelle Maschine wiederherstellen
Ein vollständiges System wird in einer geeigneten isolierten Testumgebung wiederhergestellt.
Dabei können auch notwendige Dienste und Anwendungen überprüft werden.
3. IT-Notfallübung durchführen
Ein größerer Ausfall wird simuliert.
Dabei wird beispielsweise getestet, ob die Verantwortlichen erreichbar sind, die Wiederherstellungsanleitungen funktionieren und wichtige Anwendungen innerhalb der vorgegebenen Zeit wieder verfügbar werden.
Was sollte dokumentiert werden?
Nach einem Test sollten unter anderem folgende Ergebnisse festgehalten werden:
- Datum und Umfang des Tests
- Verwendeter Wiederherstellungspunkt
- Erfolgreich wiederhergestellte Daten und Systeme
- Tatsächlich benötigte Zeit
- Aufgetretene Probleme
- Notwendige Verbesserungsmaßnahmen
Dabei sollte auch überprüft werden, ob die definierten RPO- und RTO-Anforderungen eingehalten werden konnten.
Wichtig: Ein erfolgreiches Backup bedeutet nicht automatisch, dass der Geschäftsbetrieb innerhalb der geplanten Zeit wiederhergestellt werden kann.
13. Was ist ein Air-Gap-System?
Ein Air Gap bezeichnet eine bewusste Trennung von Systemen oder Netzwerken, sodass keine gewöhnliche direkte Netzwerkverbindung besteht.
Ein solches Konzept kann beispielsweise zum Schutz besonders sensibler Systeme oder Datensicherungen eingesetzt werden.
Ein Beispiel
Ein Unternehmen erstellt regelmäßig eine Datensicherung auf einem geeigneten Wechseldatenträger.
Nach Abschluss der Sicherung wird der Datenträger vom System getrennt und sicher aufbewahrt.
Während dieser Zeit kann Schadsoftware aus dem produktiven Netzwerk nicht unmittelbar über eine bestehende Netzwerkverbindung auf den Datenträger zugreifen.
Allerdings bietet auch ein Air Gap keine absolute Sicherheit.
Mobile Datenträger, Wartungsarbeiten, fehlerhafte Abläufe oder kompromittierte Systeme bei einer späteren Verbindung können weiterhin Risiken verursachen.
Ein Air Gap sollte deshalb immer Bestandteil eines umfassenderen Sicherheitskonzepts sein.
14. Wer trägt bei einem IT-Notfall welche Verantwortung?
Gerade bei größeren Störungen ist eine klare Aufgabenverteilung wichtig.
Nicht alle Aufgaben sollten beim Administrator liegen.
| Rolle | Typische Verantwortung |
|---|---|
| Geschäftsführung / Krisenleitung | Wesentliche Entscheidungen, Prioritäten und Ressourcen |
| BCM- oder Notfallbeauftragter | Notfallvorsorge organisieren, Verfahren und Übungen koordinieren |
| IT-Security Coordinator / ISB | Sicherheitsrisiken bewerten und bei Sicherheitsvorfällen beraten beziehungsweise koordinieren |
| IT-Abteilung | Technische Analyse, Wiederherstellung und Systembetrieb |
| Fachabteilungen | Geschäftliche Prioritäten und Ersatzverfahren festlegen |
| Datenschutzbeauftragter | Datenschutzrechtliche Auswirkungen beurteilen |
| Rechtsabteilung / Rechtsanwalt | Gesetzliche Pflichten und mögliche Meldepflichten rechtlich prüfen |
Die konkrete Rollenverteilung hängt von der Größe und Struktur des Unternehmens ab.
In kleinen Unternehmen können mehrere Aufgaben von derselben Person wahrgenommen werden.
Wichtig ist jedoch, dass Zuständigkeiten klar geregelt sind.
Welche Rolle übernimmt der IT-Security Coordinator?
Der IT-Security Coordinator kann beispielsweise:
- Sicherheitsrisiken und Abhängigkeiten dokumentieren
- Die Abstimmung zwischen IT und Geschäftsführung unterstützen
- Notfallmaßnahmen aus Sicht der Informationssicherheit beurteilen
- Sicherheitsrelevante Tests und Übungen begleiten
- Verbleibende Risiken aufzeigen
- Die Umsetzung vereinbarter Verbesserungen nachverfolgen
Er muss jedoch nicht automatisch das gesamte unternehmensweite BCM leiten.
Denn BCM betrachtet neben der IT auch organisatorische, personelle und betriebliche Aspekte.
Merke: IT-Notfallmanagement ist eine Gemeinschaftsaufgabe. Der IT-Security Coordinator unterstützt die Sicherheitsbewertung; die zuständigen Verantwortlichen treffen die erforderlichen Entscheidungen.
15. Praktische Checkliste – Ist unser Unternehmen auf einen IT-Notfall vorbereitet?
Mit folgenden Fragen lässt sich eine erste Einschätzung vornehmen:
- Kennen wir unsere besonders wichtigen Geschäftsprozesse?
- Wurde untersucht, welche Auswirkungen längere Ausfälle haben könnten?
- Sind für kritische Prozesse geeignete Wiederanlaufanforderungen festgelegt?
- Sind RPO und RTO für wichtige IT-Systeme bestimmt?
- Werden wichtige Daten regelmäßig und zuverlässig gesichert?
- Sind die Backups gegen unbefugten Zugriff, Veränderung und Löschung geschützt?
- Gibt es geeignete räumlich oder technisch getrennte Sicherungen?
- Werden vollständige Wiederherstellungen regelmäßig getestet?
- Sind technische Abhängigkeiten und Wiederherstellungsreihenfolgen dokumentiert?
- Gibt es einen aktuellen IT-Notfallplan?
- Sind Notfallkontakte und wichtige technische Dokumentationen unabhängig von der produktiven IT verfügbar?
- Sind geeignete Ersatzverfahren für wichtige Geschäftsprozesse vorgesehen?
- Wurden die Verantwortlichkeiten eindeutig festgelegt?
- Werden Notfallübungen durchgeführt und ihre Ergebnisse dokumentiert?
- Werden Notfallpläne und Wiederherstellungsverfahren regelmäßig überprüft?
Je mehr dieser Fragen unbeantwortet bleiben, desto größer ist der Bedarf an einer strukturierten Notfallvorsorge.
16. Fazit – Ein Backup ist erst der Anfang
Ein Unternehmen kann moderne Firewalls, starke Authentifizierungsverfahren und gut geschützte Netzwerke einsetzen.
Trotzdem können Cyberangriffe, Hardwaredefekte und andere Störungen den Geschäftsbetrieb erheblich beeinträchtigen.
Deshalb gehören Datensicherung, Wiederherstellung und Notfallplanung untrennbar zur Informationssicherheit.
Zunächst müssen wichtige Geschäftsprozesse identifiziert und deren Ausfallfolgen bewertet werden.
Auf dieser Grundlage lassen sich geeignete Wiederanlaufanforderungen wie RPO, RTO und MTPD festlegen.
Anschließend werden passende Backup-Strategien, Notfallverfahren und Wiederherstellungslösungen geplant.
Entscheidend ist jedoch nicht allein, ob eine Datensicherung vorhanden ist.
Viel wichtiger ist, ob das Unternehmen seine wichtigsten Systeme und Geschäftsprozesse innerhalb der erforderlichen Zeit tatsächlich wieder verfügbar machen kann.
Dazu müssen Wiederherstellungsverfahren regelmäßig getestet und verbessert werden.
Gerade im Zusammenhang mit NIS2 sind dokumentierte, angemessene und wirksame Maßnahmen zur Aufrechterhaltung des Betriebs von besonderer Bedeutung.
Denn gute IT-Sicherheit bedeutet nicht nur, Angriffe möglichst zu verhindern, sondern auch nach einem Vorfall handlungsfähig zu bleiben.
Wie geht es in der Reihe weiter?
Im nächsten Beitrag beschäftigen wir uns mit der Behandlung von IT-Sicherheitsvorfällen.
Teil 25: Cyberangriffe erkennen und richtig reagieren – Incident Response und NIS2-Meldepflichten
Dabei erklären wir, wie Sicherheitsvorfälle erkannt, eingegrenzt, untersucht und dokumentiert werden.
Außerdem betrachten wir, wann Verantwortliche und Behörden informiert werden müssen und welche organisatorischen Abläufe dafür notwendig sind.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
BSI-Standards und technische Empfehlungen
- BSI-Standard 200-4 – Business Continuity Management
- BSI – CON.3 Datensicherungskonzept
- BSI – DER.4 Notfallmanagement
- BSI – IT-Grundschutz
Die beschriebenen Unternehmensbeispiele, Zeiten und Wiederherstellungsziele sind fiktiv und dienen der verständlichen Erklärung. Dieser Beitrag stellt keine individuelle Sicherheitsanalyse oder Rechtsberatung dar.
Stand: 26. Oktober 2026.
Schreibe einen Kommentar