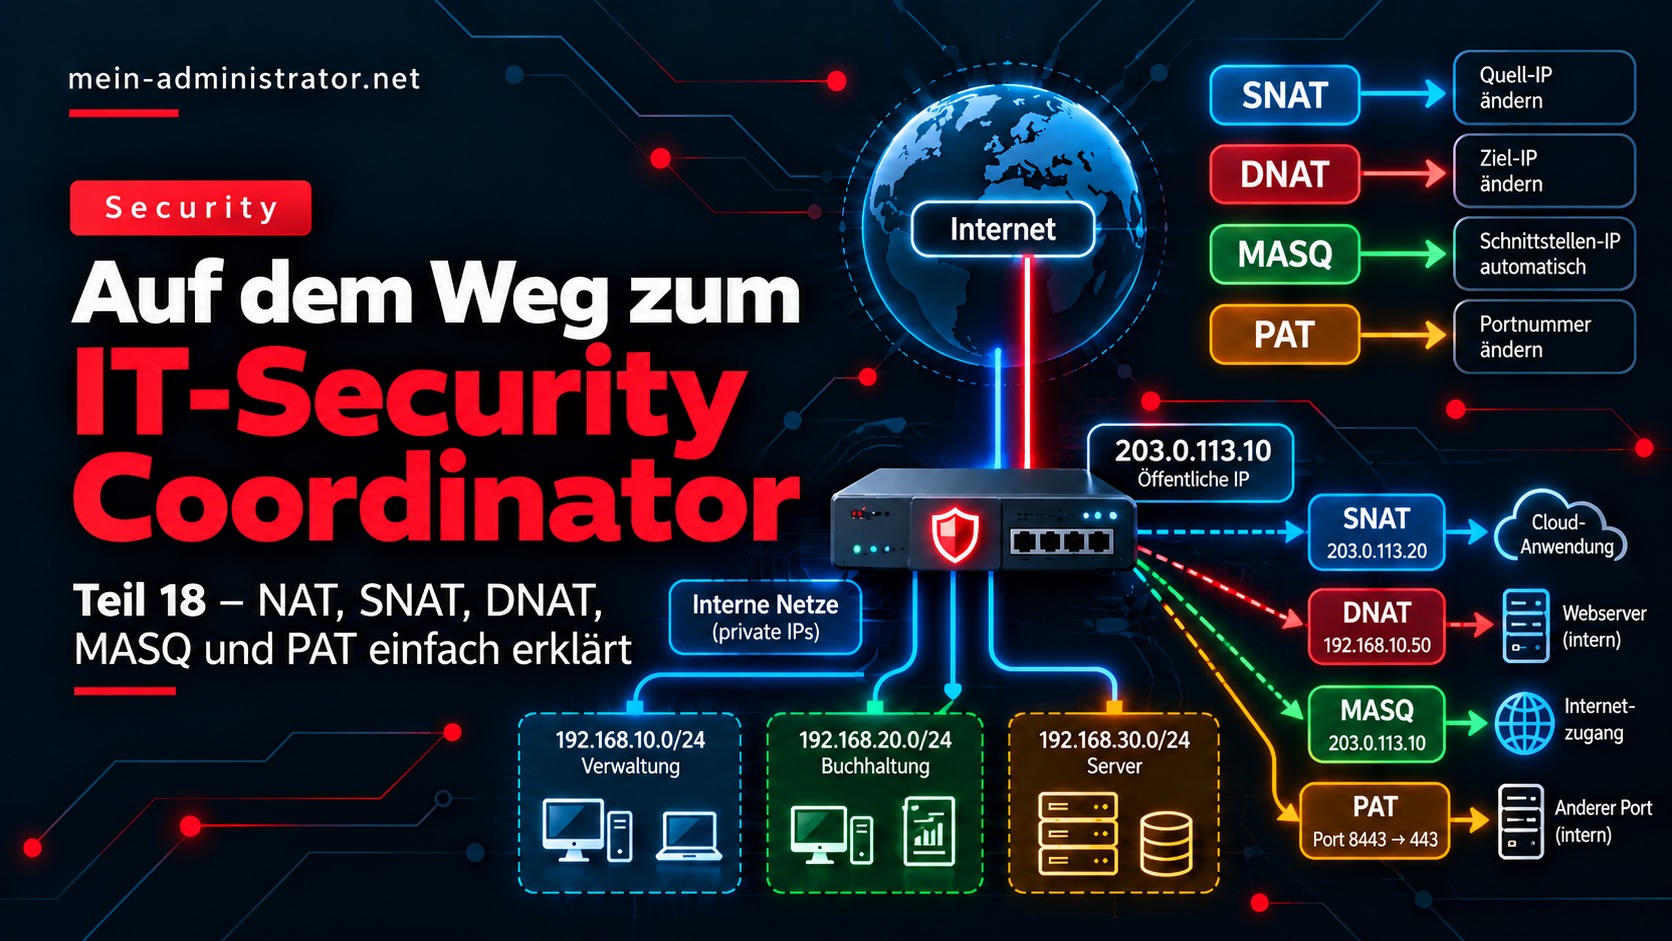
Wie Firewalls IP-Adressen übersetzen, wann NAT benötigt wird und warum mehrere Geräte dieselbe öffentliche IP-Adresse verwenden können.
Wer sich mit Netzwerken oder Firewalls beschäftigt, begegnet früher oder später Begriffen wie NAT, SNAT, DNAT, Masquerading (MASQ) oder PAT.
Diese Techniken spielen beispielsweise eine wichtige Rolle, wenn mehrere Arbeitsplatz-PCs über einen gemeinsamen Internetanschluss kommunizieren, ein Mailserver eine bestimmte öffentliche IP-Adresse verwenden oder ein interner Webserver aus dem Internet erreichbar sein soll.
Doch was bedeuten diese Begriffe eigentlich? Warum gibt es unterschiedliche NAT-Verfahren? Und benötigt man NAT überhaupt, wenn ein Unternehmen mehrere interne Subnetze besitzt?
In diesem Beitrag schauen wir uns die Grundlagen an und erklären die verschiedenen Verfahren anhand verständlicher Beispiele.
Im nächsten Teil unserer Reihe beschäftigen wir uns dann mit der praktischen Konfiguration von NAT-Regeln in einer Firewall.
1. Was ist NAT und warum wird es benötigt?
NAT steht für Network Address Translation, auf Deutsch Netzwerkadressübersetzung.
Vereinfacht gesagt ermöglicht NAT einem Router oder einer Firewall, IP-Adressen innerhalb von Netzwerkpaketen zu verändern.
Warum ist das notwendig?
Stellen wir uns ein kleines Unternehmen mit mehreren Arbeitsplatz-PCs und einem Server vor.
| Gerät | Private IP-Adresse |
|---|---|
| Arbeitsplatz-PC 1 | 192.168.10.20 |
| Arbeitsplatz-PC 2 | 192.168.10.21 |
| Dateiserver | 192.168.10.30 |
| Firewall (LAN) | 192.168.10.1 |
Die Geräte verwenden private IPv4-Adressen. Diese sind für interne Netzwerke vorgesehen und werden im öffentlichen Internet nicht geroutet.
Der Internetanschluss des Unternehmens besitzt dagegen beispielsweise die öffentliche IP-Adresse 203.0.113.10.
Wie gelangt ein PC ins Internet?
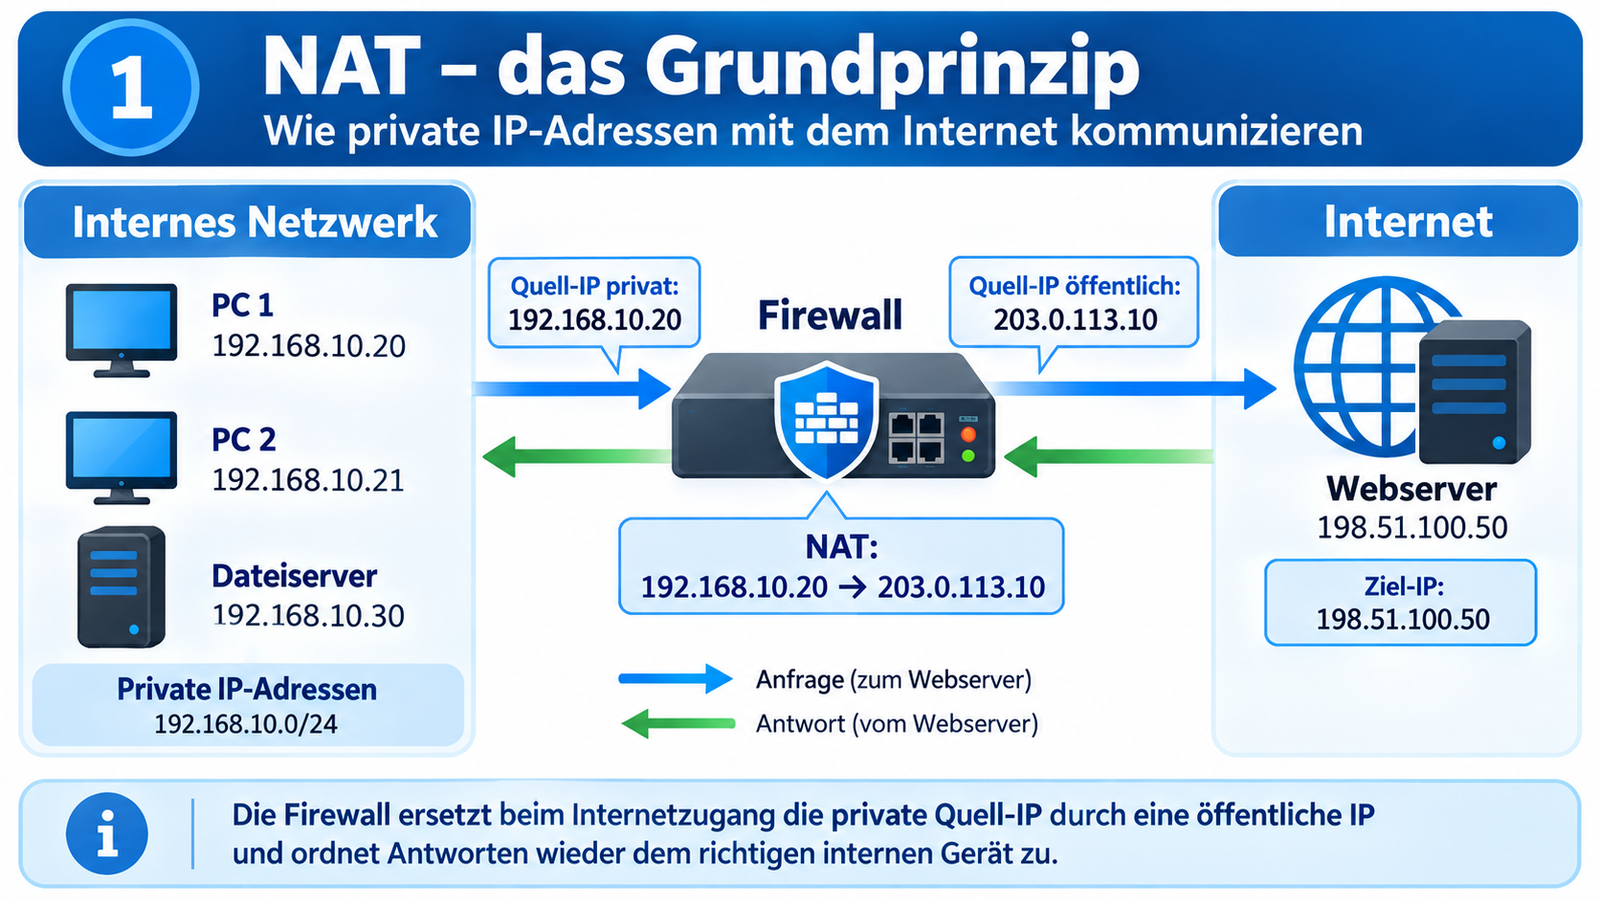
PC 1 mit der privaten Adresse 192.168.10.20 möchte eine Webseite aufrufen.
Die Anfrage wird zunächst an die Firewall gesendet.
Damit der Webserver im Internet antworten kann, ersetzt die Firewall bei einer typischen NAT-Konfiguration die private Quelladresse durch die öffentliche Adresse des Internetanschlusses.
| Eigenschaft | Vor NAT | Nach NAT |
|---|---|---|
| Quell-IP (Absender) | 192.168.10.20 | 203.0.113.10 |
| Ziel-IP (Webserver) | 198.51.100.50 | 198.51.100.50 |
| Zielport | 443 (HTTPS) | 443 (HTTPS) |
Der Webserver sieht dadurch 203.0.113.10 als Absender.
Wenn er antwortet, sendet er seine Antwort an diese öffentliche IP-Adresse zurück.
Die Firewall erkennt anhand ihrer Verbindungstabelle, zu welchem internen PC die Antwort gehört. Sie führt die Rückübersetzung durch und leitet das Paket an 192.168.10.20 weiter.
Damit können zahlreiche interne Geräte gemeinsam eine öffentliche IPv4-Adresse verwenden. Die einzelnen Verbindungen werden unter anderem anhand von IP-Adressen, Protokollen und Portnummern unterschieden.
Merksatz: NAT übersetzt IP-Adressen und gegebenenfalls Ports. Beim typischen IPv4-Internetzugang ersetzt die Firewall private Quelladressen durch eine öffentliche Adresse.
2. Wann benötige ich NAT – und wann nicht?
Nicht jede Netzwerkverbindung benötigt NAT.
Ein häufiger Denkfehler besteht darin, anzunehmen, dass bei jeder Kommunikation über eine Firewall oder zwischen verschiedenen Subnetzen NAT erforderlich ist.
Das stimmt nicht.
Entscheidend ist, ob IP-Adressen tatsächlich übersetzt werden müssen oder ob normales Routing ausreicht.
Beispiel 1: Zwei Geräte im selben Subnetz – kein NAT
Unser Unternehmen besitzt folgendes Netzwerk:
192.168.10.0/24
Darin befinden sich zwei Geräte:
- PC:
192.168.10.20 - Dateiserver:
192.168.10.30
Der PC möchte auf eine Dateifreigabe des Servers zugreifen.
Da sich beide Geräte im selben Subnetz befinden, können sie normalerweise direkt über das lokale Netzwerk miteinander kommunizieren.
Die IP-Adressen müssen dafür nicht verändert werden.
Ergebnis: Kein NAT und normalerweise auch kein Routing erforderlich.
Beispiel 2: Zwei unterschiedliche interne Subnetze – Routing statt NAT
Jetzt besitzt unser Unternehmen zwei getrennte Netzwerke:
| Netzwerk | Subnetz | Beispielgerät |
|---|---|---|
| Verwaltung | 192.168.10.0/24 | PC: 192.168.10.20 |
| Servernetz | 192.168.20.0/24 | Server: 192.168.20.30 |
Ein Mitarbeiter aus der Verwaltung möchte auf einen Server im anderen Subnetz zugreifen.
Hierfür wird ein Router oder eine Layer-3-Firewall benötigt, die zwischen beiden Netzen routet.
Der PC sendet seine Anfrage an das zuständige Gateway. Dieses ermittelt anhand der Routingtabelle den Weg zum Servernetz und leitet das Paket weiter.
Dabei bleiben die IP-Adressen unverändert.
| Eigenschaft | Vor dem Routing | Nach dem Routing |
|---|---|---|
| Quell-IP | 192.168.10.20 | 192.168.10.20 |
| Ziel-IP | 192.168.20.30 | 192.168.20.30 |
Der Server kann weiterhin erkennen, welcher PC auf ihn zugreift.
Läuft die Verbindung über eine Firewall, muss der Zugriff natürlich durch die entsprechenden Firewallregeln erlaubt sein.
Ergebnis: Routing ist erforderlich, NAT normalerweise nicht.
Das gilt auch für unterschiedliche VLANs, sofern zwischen ihnen korrekt geroutet wird.
Beispiel 3: Ein internes Netzwerk möchte ins Internet – NAT
Jetzt möchte unser Verwaltungs-PC eine Webseite im öffentlichen Internet aufrufen.
Die private IP-Adresse 192.168.10.20 kann im öffentlichen Internet nicht direkt als erreichbare Rücksendeadresse verwendet werden.
Bei einem üblichen IPv4-Internetzugang ersetzt die Firewall deshalb die private Quelladresse durch eine öffentliche Adresse.
Dafür verwendet man SNAT beziehungsweise MASQ.
Ergebnis: Für den üblichen Internetzugang mit privaten IPv4-Adressen wird NAT benötigt.
Was passiert bei mehreren internen Subnetzen?
Auch mehrere interne Subnetze können denselben Internetanschluss verwenden.
| Internes Netzwerk | Subnetz | Internetzugang |
|---|---|---|
| Verwaltung | 192.168.10.0/24 | Über WAN |
| Buchhaltung | 192.168.20.0/24 | Über WAN |
| WLAN | 192.168.30.0/24 | Über WAN |
Die Firewall routet den Datenverkehr zum Internetanschluss und führt bei Bedarf die Quelladressübersetzung durch.
Dabei muss nicht zwingend für jedes Subnetz eine eigene NAT-Regel eingerichtet werden. Eine entsprechend formulierte Regel kann mehrere Netzwerke erfassen.
Ist NAT für den Internetzugang immer notwendig?
Nein. Es gibt wichtige Ausnahmen.
Öffentliche IPv4-Adressen: Besitzen Geräte selbst korrekt geroutete öffentliche IPv4-Adressen, können sie grundsätzlich ohne NAT mit dem Internet kommunizieren.
IPv6: Bei der üblichen IPv6-Konfiguration erhalten Geräte global routbare IPv6-Adressen. Für den normalen Internetzugang ist deshalb in der Regel kein NAT erforderlich.
VPN-Verbindungen: Bei einer Standortvernetzung über VPN benötigt man normalerweise ebenfalls kein NAT, sofern die beteiligten Netzwerke unterschiedlich sind und korrekt geroutet werden.
Überschneiden sich die internen IP-Adressbereiche zweier Standorte, kann NAT allerdings zur Lösung des Adresskonflikts eingesetzt werden.
Die wichtigste Unterscheidung
Routing bestimmt den Weg. NAT verändert die Adresse. Firewallregeln entscheiden, ob eine Verbindung erlaubt ist.
Diese drei Aufgaben sollte man nicht miteinander verwechseln.
3. Welche NAT-Arten gibt es?
Nicht bei jeder NAT-Regel wird dieselbe Information verändert.
Manchmal soll der Absender eine andere IP-Adresse erhalten. In anderen Fällen soll eine Anfrage an einen internen Server weitergeleitet oder zusätzlich eine Portnummer verändert werden.
Dafür gibt es unterschiedliche NAT-Verfahren.
Die wichtigste Unterscheidung
SNAT – Wer ist der Absender?
Die ursprüngliche Quell-IP-Adresse (Source = Quelle) wird durch eine andere Adresse ersetzt. Beim Internetzugang ist das typischerweise eine gezielt festgelegte öffentliche IP-Adresse oder eine Adresse aus einem festgelegten Pool.
DNAT – Wer ist der Empfänger?
Die ursprüngliche Ziel-IP-Adresse (Destination = Ziel) wird verändert, beispielsweise von einer öffentlichen IP-Adresse auf die private Adresse eines internen Webservers.
MASQ – Wer ist der Absender?
Wie bei SNAT wird die Quell-IP-Adresse verändert. Die Firewall übernimmt dafür normalerweise automatisch die IP-Adresse der ausgehenden Netzwerkschnittstelle.
PAT – Welcher Port wird verwendet?
Zusätzlich zur IP-Adresse kann eine TCP- oder UDP-Portnummer verändert werden.
Unsere einfache Eselsbrücke
| NAT-Art | Eselsbrücke | Bedeutung |
|---|---|---|
| SNAT | S = Selektiert | Die neue Quell-IP oder mehrere mögliche Quell-IP-Adressen werden gezielt festgelegt |
| DNAT | D = Destination | Die Ziel-IP-Adresse wird verändert |
| MASQ | M = Mitgenommen | Die IP-Adresse der ausgehenden Schnittstelle wird automatisch übernommen |
| PAT | P = Port | Eine Portnummer wird verändert |
Die Eselsbrücken sind bewusst vereinfacht. Technisch steht SNAT für Source NAT und MASQ für Masquerading.
Wichtig: SNAT bedeutet nicht grundsätzlich privat zu öffentlich und DNAT nicht grundsätzlich öffentlich zu privat. Das sind nur die häufigsten Anwendungsfälle.
4. SNAT – die Quell-IP-Adresse gezielt festlegen
SNAT steht für Source Network Address Translation.
Bei SNAT wird die ursprüngliche Quell-IP-Adresse eines Netzwerkpakets durch eine andere Adresse ersetzt.
Bei einer SNAT-Regel mit festgelegter Quelladresse bestimmen wir ausdrücklich, welche IP-Adresse die Firewall stattdessen verwenden soll.
Beim Internetzugang bedeutet das häufig:
Private Quell-IP → gezielt festgelegte öffentliche Quell-IP
Beispiel 1: Ein PC oder eine ganze Abteilung
Unser Unternehmen verfügt über zwei öffentliche IP-Adressen:
| Öffentliche IP | Verwendung |
|---|---|
| 203.0.113.10 | Regulärer Internetzugang |
| 203.0.113.20 | Zusätzliche öffentliche IP |
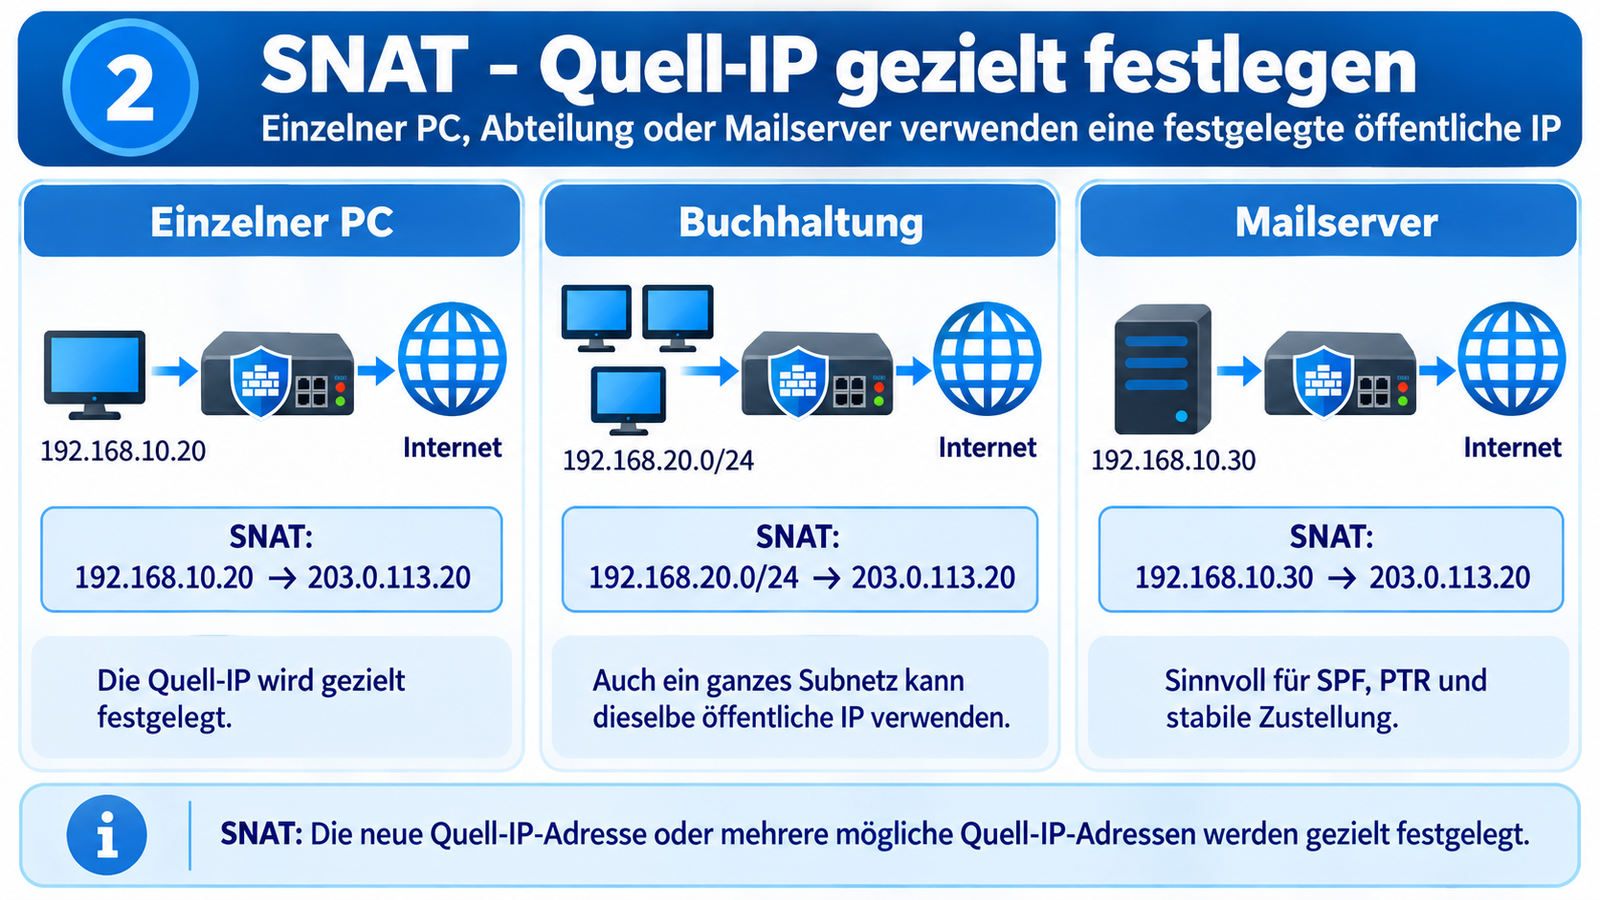
Ein Mitarbeiter verwendet einen PC mit der Adresse 192.168.10.20.
Er möchte auf eine externe Cloud-Anwendung zugreifen. Der Anbieter akzeptiert jedoch nur Verbindungen von der zuvor registrierten öffentlichen IP-Adresse 203.0.113.20.
Deshalb wird für diese Verbindung folgende SNAT-Übersetzung eingerichtet:
192.168.10.20 → 203.0.113.20
Die externe Anwendung sieht nun die festgelegte öffentliche IP-Adresse als Absender.
Funktioniert das auch mit mehreren PCs?
Ja.
Wenn die gesamte Buchhaltung diese Anwendung verwenden soll, können wir statt eines einzelnen PCs das gesamte Buchhaltungsnetz auswählen:
192.168.20.0/24
| Interner PC | Öffentliche Quell-IP |
|---|---|
| 192.168.20.20 | 203.0.113.20 |
| 192.168.20.21 | 203.0.113.20 |
| 192.168.20.22 | 203.0.113.20 |
Alle Geräte der Buchhaltung verwenden bei passenden Verbindungen dieselbe öffentliche IP-Adresse.
Die Firewall kann die einzelnen Verbindungen bei Bedarf zusätzlich anhand unterschiedlicher Portnummern auseinanderhalten.
SNAT ist also nicht auf einen einzelnen PC beschränkt. Es funktioniert genauso mit einem gesamten Subnetz.
Beispiel 2: Warum ist SNAT bei einem Mailserver sinnvoll?
Ein Unternehmen betreibt einen eigenen Mailserver mit der internen IP-Adresse:
192.168.10.30
Dieser soll E-Mails direkt an andere Mailserver im Internet versenden.
Für ausgehende Verbindungen soll er immer die öffentliche Adresse 203.0.113.20 verwenden.
Die SNAT-Übersetzung lautet:
192.168.10.30 → 203.0.113.20
Warum ist das sinnvoll?
Empfangende Mailserver überprüfen verschiedene Eigenschaften des sendenden Systems.
Dazu gehören unter anderem:
- SPF: Welche Server beziehungsweise IP-Adressen dürfen für die Absenderdomain E-Mails versenden?
- Reverse DNS (PTR): Ist der öffentlichen Versand-IP ein passender Hostname zugeordnet?
- Mailserver-Reputation: Ist die öffentliche Versand-IP bereits durch Spam oder auffälliges Verhalten bekannt?
- HELO/EHLO: Meldet sich der sendende Mailserver mit einem sinnvoll konfigurierten Hostnamen?
Wechselt die öffentliche Versandadresse unerwartet, können Zustellprobleme entstehen, beispielsweise weil die neue Adresse nicht im SPF-Eintrag berücksichtigt wird oder kein passender PTR-Eintrag existiert.
Eine festgelegte öffentliche Quell-IP erleichtert deshalb die Konfiguration und Überwachung eines eigenen Mailservers.
Zusätzlich sollten DKIM und DMARC korrekt eingerichtet sein.
Kann SNAT mehrere öffentliche IP-Adressen verwenden?
Ja.
Einige Firewalls unterstützen sogenannte SNAT-Adresspools.
Anstatt nur eine einzige neue Quell-IP festzulegen, wird ein Bereich mehrerer möglicher Adressen konfiguriert.
Beispiel:
203.0.113.20 – 203.0.113.25
Die Firewall kann abhängig von der jeweiligen Konfiguration eine Adresse aus diesem Pool auswählen.
Dabei bleibt die Auswahl der neuen Quell-IP-Adresse an die definierten Adressen gebunden.
Welche physische oder virtuelle Netzwerkschnittstelle das Paket verwendet, bestimmt weiterhin das Routing. Die gewählte öffentliche Adresse muss über den betreffenden Weg erreichbar beziehungsweise nutzbar sein.
Merksatz: Bei SNAT mit festgelegter Adresse bestimmen wir gezielt die neue Quell-IP oder einen Pool möglicher Quell-IP-Adressen.
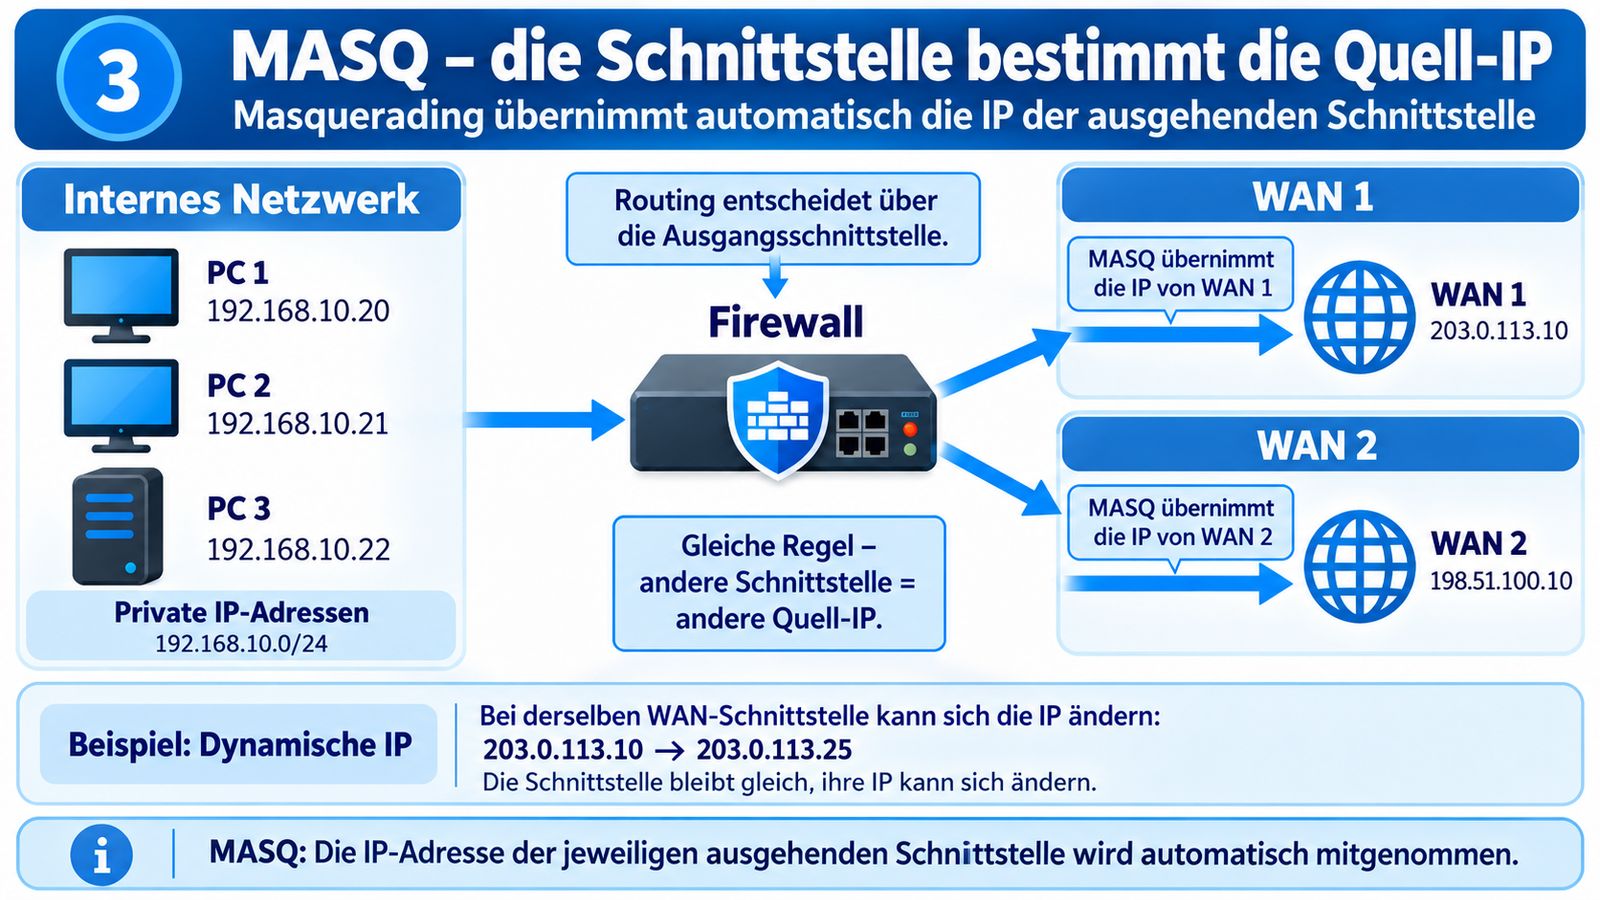
5. MASQ – die IP-Adresse der Ausgangsschnittstelle übernehmen
MASQ steht für Masquerading.
Es handelt sich um eine besondere Form von SNAT.
Auch bei MASQ wird die ursprüngliche Quell-IP-Adresse eines Netzwerkpakets ersetzt.
Der entscheidende Unterschied besteht jedoch darin, wie die neue Quell-IP-Adresse ausgewählt wird.
Bei SNAT mit fester Adresse legen wir eine bestimmte Quell-IP beziehungsweise einen Pool ausdrücklich fest.
Bei MASQ übernimmt die Firewall normalerweise automatisch die IP-Adresse der ausgehenden Netzwerkschnittstelle.
Damit steht bei MASQ die Schnittstelle im Mittelpunkt.
Beispiel 1: Ein Unternehmen mit einer WAN-Schnittstelle
Unser Unternehmen besitzt das interne Netzwerk:
192.168.10.0/24
Die WAN-Schnittstelle der Firewall besitzt die öffentliche IP-Adresse:
203.0.113.10
Alle Arbeitsplatz-PCs sollen über diesen Internetanschluss kommunizieren.
Dafür wird eine MASQ-Regel eingerichtet.
| Private Quell-IP | Ausgangsschnittstelle | Quell-IP nach MASQ |
|---|---|---|
| 192.168.10.20 | WAN 1 | 203.0.113.10 |
| 192.168.10.21 | WAN 1 | 203.0.113.10 |
| 192.168.10.22 | WAN 1 | 203.0.113.10 |
Alle Geräte verwenden bei passenden Verbindungen die IP-Adresse von WAN 1.
Entscheidend ist nicht, dass diese Adresse 203.0.113.10 lautet. Entscheidend ist, dass die Adresse von der ausgehenden Schnittstelle übernommen wird.
Das funktioniert mit festen und mit dynamischen WAN-Adressen.
Beispiel 2: Ein kleines Unternehmen mit dynamischer IP-Adresse
Viele kleinere Unternehmen besitzen einen Internetanschluss, bei dem der Provider die öffentliche IP-Adresse dynamisch vergibt.
Hier ist MASQ besonders praktisch.
Nicht weil MASQ speziell für dynamische Adressen entwickelt wurde, sondern weil es sich automatisch an der Ausgangsschnittstelle orientiert.
Nehmen wir an, die WAN-Schnittstelle besitzt heute:
203.0.113.10
Später vergibt der Provider für dieselbe Schnittstelle:
203.0.113.25
MASQ verwendet bei neuen passenden Verbindungen automatisch die neue Adresse.
Die NAT-Regel muss deshalb nicht angepasst werden.
Bestehende Verbindungen können bei einem WAN-IP-Wechsel allerdings unterbrochen werden.
Die Schnittstelle bleibt dieselbe – nur ihre IP-Adresse hat sich geändert.
Beispiel 3: MASQ mit mehreren WAN-Schnittstellen (Multi-WAN)
MASQ funktioniert auch bei Firewalls mit mehreren Internetanschlüssen.
Unsere Firewall besitzt beispielsweise:
| Schnittstelle | Öffentliche IP |
|---|---|
| WAN 1 | 203.0.113.10 |
| WAN 2 | 198.51.100.10 |
Beide Anschlüsse können für den Internetzugang verwendet werden.
Welche Schnittstelle für eine Verbindung tatsächlich verwendet wird, entscheidet das Routing beziehungsweise eine vorhandene SD-WAN- oder Load-Balancing-Konfiguration.
Wird ein Paket über WAN 1 übertragen, verwendet MASQ normalerweise dessen IP-Adresse.
Wird ein Paket über WAN 2 übertragen, verwendet MASQ entsprechend die IP-Adresse von WAN 2.
MASQ entscheidet also nicht selbst, welcher WAN-Anschluss verwendet wird. Es übernimmt die Adresse der zuvor ausgewählten Ausgangsschnittstelle.
Besitzt eine Schnittstelle mehrere IP-Adressen, hängt die konkret verwendete Adresse vom jeweiligen Firewallprodukt und seiner Konfiguration ab.
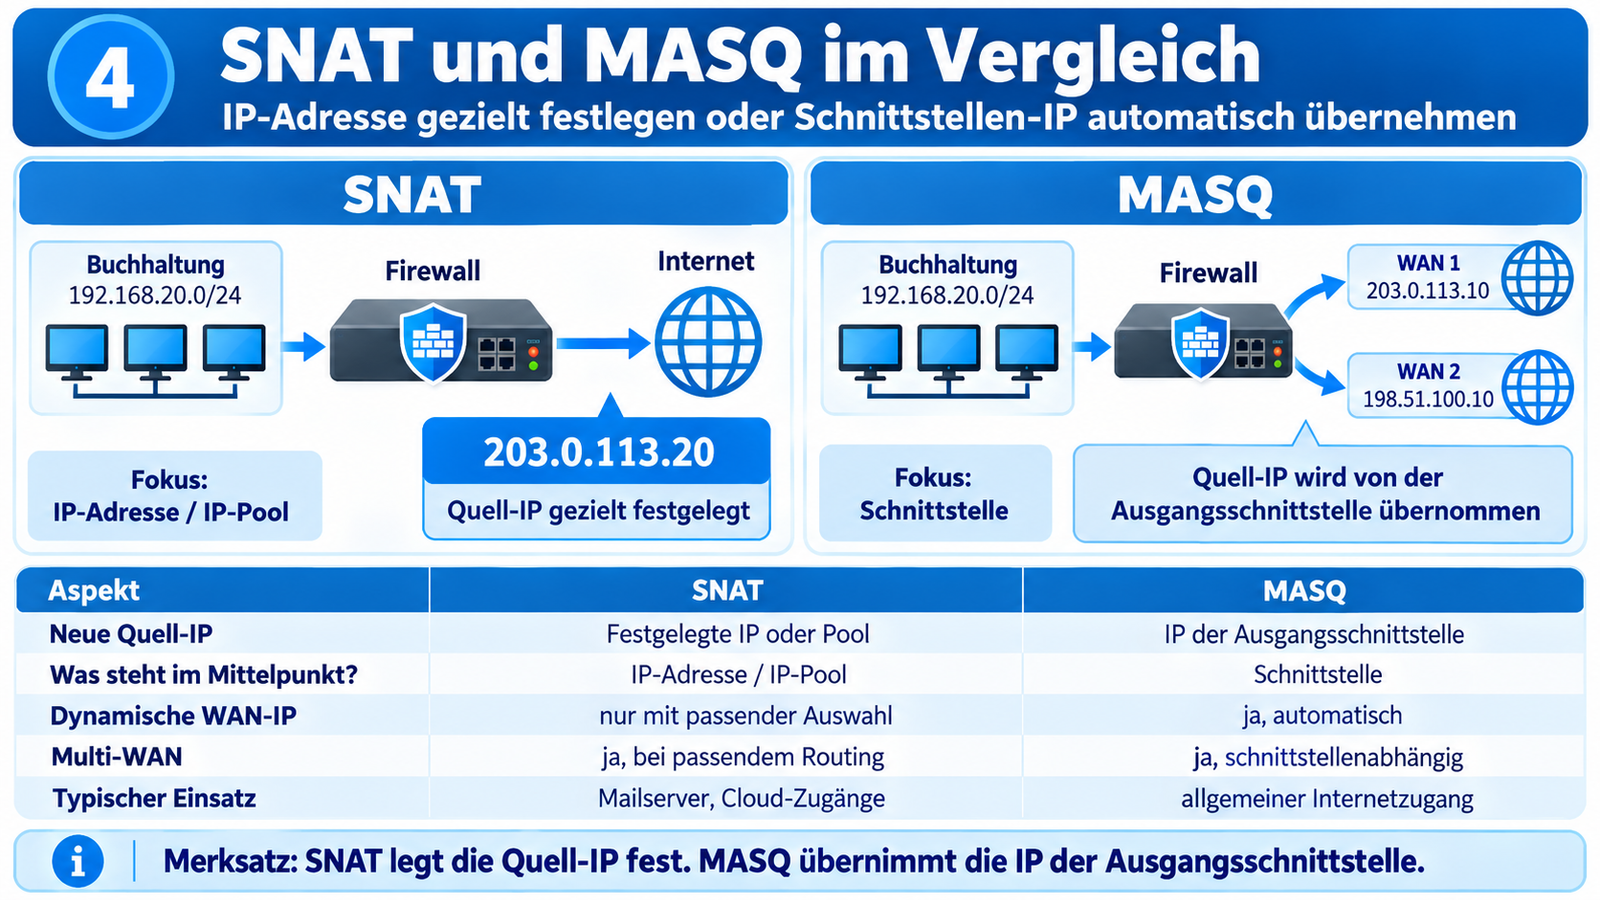
SNAT und MASQ im direkten Vergleich
| Eigenschaft | SNAT mit festgelegter Adresse | MASQ |
|---|---|---|
| Was steht im Mittelpunkt? | IP-Adresse beziehungsweise IP-Pool | Ausgangsschnittstelle |
| Neue Quell-IP | Gezielte Auswahl | Automatische Übernahme |
| Einzelner PC möglich? | Ja | Ja |
| Ganzes Subnetz möglich? | Ja | Ja |
| Dynamische WAN-IP automatisch berücksichtigt? | Nicht bei fest eingetragener Adresse | Ja |
| Mehrere WAN-Anschlüsse möglich? | Ja, mit passendem Routing | Ja, schnittstellenabhängig |
| Typischer Einsatz | Mailserver, Cloud-Anwendungen | Allgemeiner Internetzugang |
Der wichtigste Unterschied lautet:
SNAT: Ich lege die neue Quell-IP gezielt fest.
MASQ: Die Firewall nimmt automatisch die IP-Adresse der jeweiligen Ausgangsschnittstelle mit.
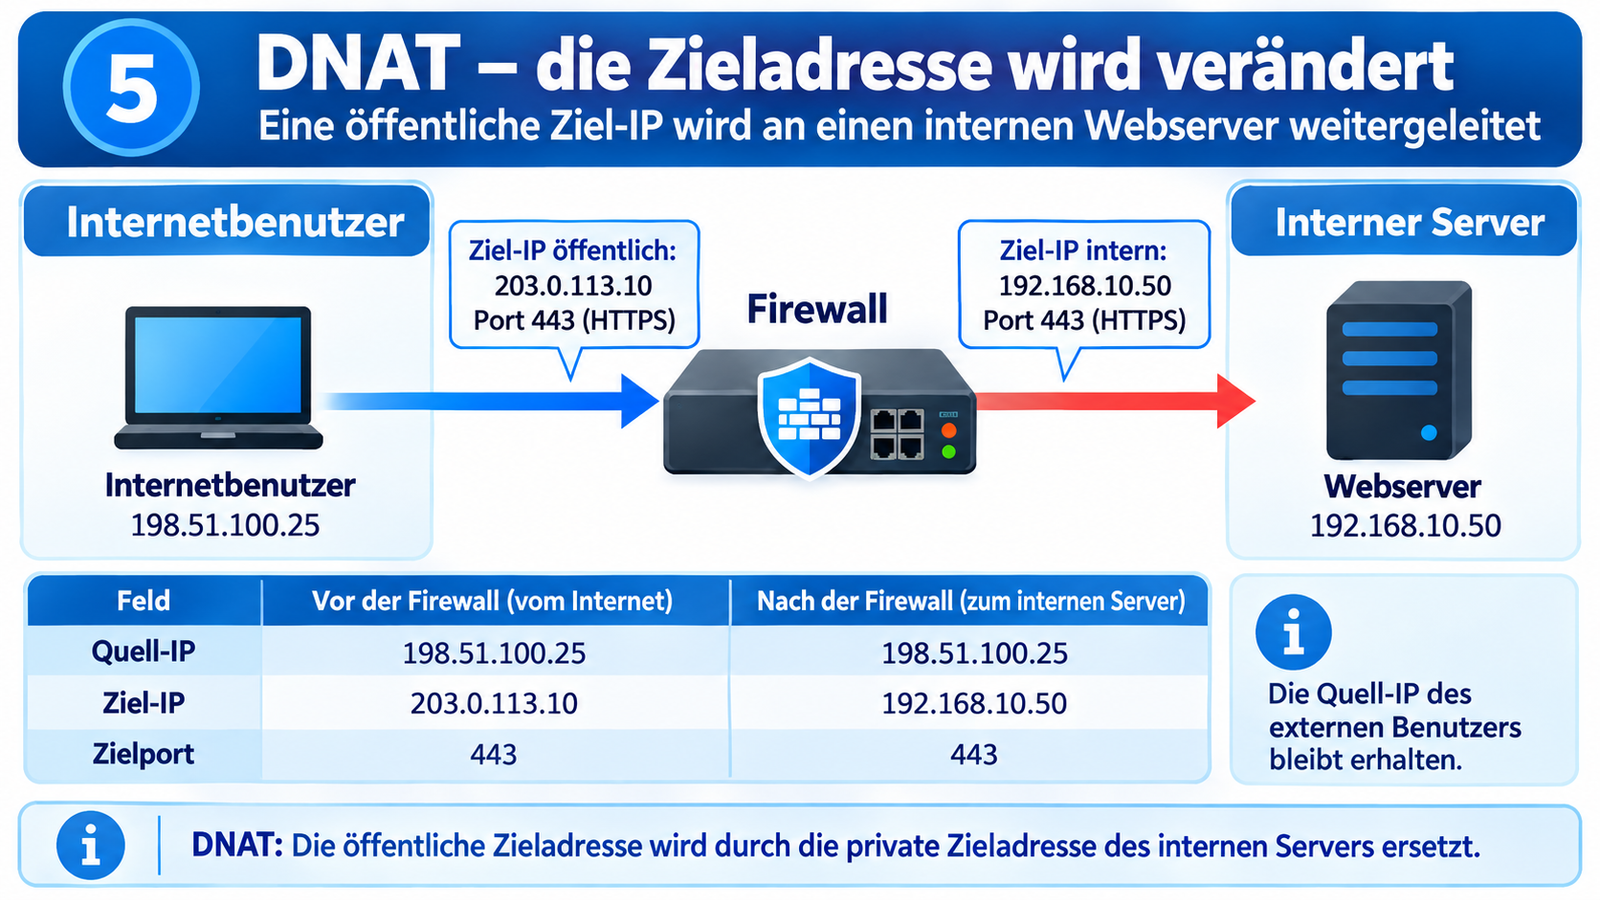
6. DNAT – die Zieladresse verändern
DNAT steht für Destination Network Address Translation.
Das englische Wort Destination bedeutet Ziel beziehungsweise Empfänger.
Während SNAT die Quelladresse verändert, wird bei DNAT die Zieladresse verändert.
Das ist beispielsweise notwendig, wenn ein interner Server aus dem Internet erreichbar sein soll.
Beispiel: Einen internen Webserver veröffentlichen
Unser Unternehmen betreibt einen Webserver mit der privaten IP-Adresse:
192.168.10.50
Die öffentliche Adresse der Firewall lautet:
203.0.113.10
Ein Benutzer im Internet möchte die Webseite des Unternehmens aufrufen:
Der öffentliche DNS-Eintrag der Webseite zeigt in unserem Beispiel auf 203.0.113.10.
Die Anfrage erreicht die Firewall über TCP-Port 443.
Anhand einer DNAT-Regel erkennt die Firewall, dass diese Verbindung zum internen Webserver weitergeleitet werden soll.
| Eigenschaft | Vor DNAT | Nach DNAT |
|---|---|---|
| Quell-IP (Benutzer) | 198.51.100.25 | 198.51.100.25 |
| Ziel-IP | 203.0.113.10 | 192.168.10.50 |
| Zielport | 443 | 443 |
Die Firewall verändert also die Ziel-IP-Adresse.
Die Quelladresse des externen Benutzers bleibt unverändert.
Der Webserver kann deshalb weiterhin erkennen, von welcher öffentlichen IP-Adresse die Anfrage stammt.
Wie gelangt die Antwort zurück?
Der interne Webserver beantwortet die Anfrage.
Die Antwort läuft über die Firewall zurück, die anhand der bestehenden Verbindung die notwendige Rückübersetzung durchführt.
Der Benutzer kommuniziert damit weiterhin mit der öffentlichen Adresse 203.0.113.10, obwohl der eigentliche Webserver die private Adresse 192.168.10.50 besitzt.
Reicht eine DNAT-Regel aus?
Nein.
Eine DNAT-Regel verändert zunächst nur die Zieladresse.
Damit der Webserver tatsächlich erreichbar ist, muss der Datenverkehr zusätzlich durch die Firewallregeln erlaubt sein.
Auch das Routing und der Rückweg müssen korrekt funktionieren.
Merksatz: DNAT verändert das Ziel eines Netzwerkpakets. Dadurch können beispielsweise Anfragen an eine öffentliche Adresse zu einem internen Server weitergeleitet werden.
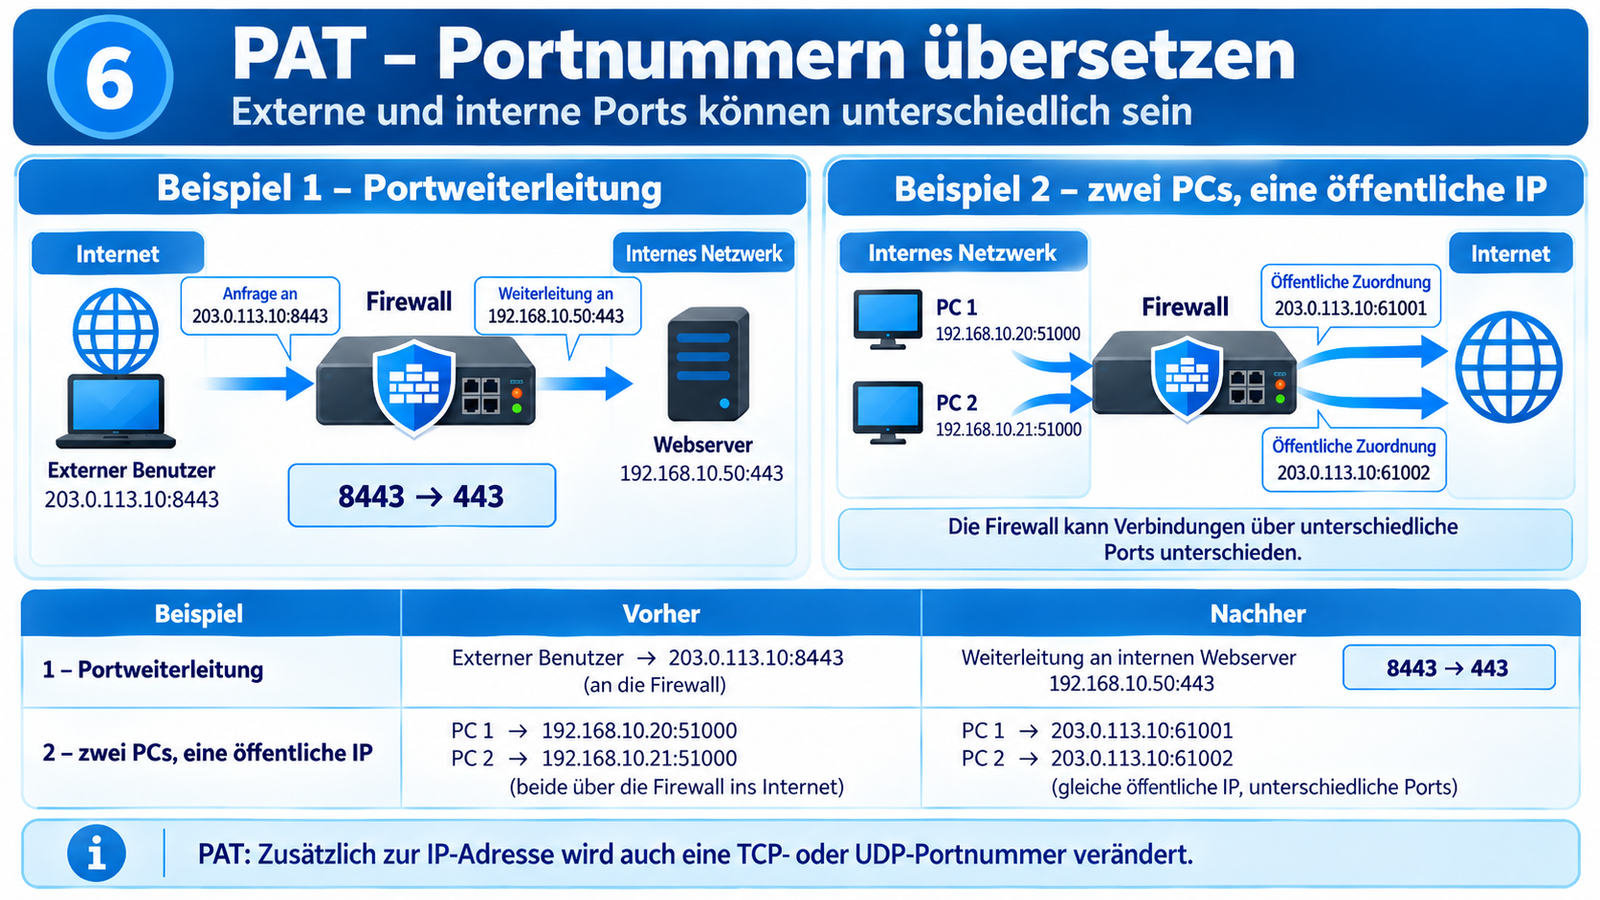
7. PAT – wenn zusätzlich Ports übersetzt werden
PAT steht für Port Address Translation.
Während SNAT und DNAT IP-Adressen verändern, geht es bei PAT um die Übersetzung von TCP- oder UDP-Portnummern.
Portnummern helfen dabei, Netzwerkdienste und einzelne Kommunikationsverbindungen zu unterscheiden.
Beispiele:
| Port | Typischer Dienst |
|---|---|
| TCP 80 | HTTP |
| TCP 443 | HTTPS |
| TCP 25 | SMTP |
| TCP 3389 | Remote Desktop Protocol |
| UDP 53 | DNS |
Beispiel 1: Einen internen Webserver über einen anderen Port erreichen
Unser interner Webserver besitzt die Adresse:
192.168.10.50
Intern verwendet er HTTPS über TCP-Port 443.
Von außen soll er jedoch über Port 8443 erreichbar sein.
Der externe Benutzer ruft daher auf:
Die Firewall erhält die Anfrage an:
203.0.113.10:8443
Sie übersetzt diese Verbindung auf:
192.168.10.50:443
Hier werden zwei Übersetzungen kombiniert:
DNAT verändert die Ziel-IP-Adresse.
PAT verändert den Zielport von 8443 auf 443.
Der Webserver kann deshalb weiterhin seinen normalen HTTPS-Port verwenden.
Wichtig: Ein ungewöhnlicher externer Port allein stellt keinen ausreichenden Schutz vor Angriffen dar.
Beispiel 2: Mehrere PCs verwenden dieselbe öffentliche IP-Adresse
PAT spielt auch beim gewöhnlichen Internetzugang eine wichtige Rolle.
Zwei PCs öffnen gleichzeitig eine Verbindung zum selben Webserver.
Beide verwenden zufällig denselben lokalen Quellport 51000.
| Ursprüngliche Verbindung | Öffentliche Zuordnung |
|---|---|
| 192.168.10.20:51000 | 203.0.113.10:61001 |
| 192.168.10.21:51000 | 203.0.113.10:61002 |
Die Firewall verwendet in diesem Beispiel unterschiedliche öffentliche Quellports, um beide Verbindungen auseinanderzuhalten.
Wenn die Antworten zurückkommen, erkennt sie anhand der gespeicherten Zuordnung, welche Antwort zu welchem internen PC gehört.
Diese Kombination aus Adress- und Portübersetzung wird auch als NAPT (Network Address and Port Translation) bezeichnet.
Nicht bei jeder Verbindung müssen Portnummern zwangsläufig verändert werden. Die Firewall führt die Portübersetzung bei Bedarf durch.
Merksatz: PAT verändert Portnummern. Das ermöglicht beispielsweise Portweiterleitungen und die gemeinsame Nutzung einer öffentlichen IPv4-Adresse.
8. NAT und Firewallregeln – was ist der Unterschied?
NAT wird häufig mit einer Firewall gleichgesetzt.
Dabei handelt es sich um unterschiedliche Aufgaben.
NAT übersetzt IP-Adressen oder Ports. Eine Firewallregel entscheidet, ob der Netzwerkverkehr erlaubt oder blockiert wird.
| NAT | Firewallregel |
|---|---|
| Verändert Quell- oder Zieladressen | Erlaubt oder blockiert Verbindungen |
| Kann Portnummern übersetzen | Kann Zugriffe auf bestimmte Ports einschränken |
| Beispiel: Öffentliche IP auf internen Webserver übersetzen | Beispiel: HTTPS-Zugriff auf den Webserver erlauben |
Eine DNAT-Regel macht einen internen Server nicht automatisch erreichbar.
Dazu muss die Verbindung zusätzlich durch eine passende Firewallregel erlaubt werden.
Ist NAT selbst eine Sicherheitsfunktion?
NAT allein ersetzt keine Firewall.
Zwar sind private IPv4-Adressen aus dem öffentlichen Internet nicht direkt geroutet erreichbar. Daraus ergibt sich aber noch kein umfassender Schutz.
Wird ein interner Server über DNAT veröffentlicht, kann der freigegebene Dienst von außen angesprochen werden.
Deshalb sollten nur notwendige Dienste veröffentlicht und zusätzliche Schutzmaßnahmen eingesetzt werden.
Ein interner RDP-Dienst sollte beispielsweise nicht ohne geeignete Absicherung direkt im Internet erreichbar sein.
Sinnvoller sind etwa ein VPN oder ein entsprechend abgesichertes Remote Desktop Gateway mit Mehrfaktorauthentifizierung.
9. Fazit – die NAT-Grundlagen auf einen Blick
NAT gehört zu den grundlegenden Techniken moderner IPv4-Netzwerke.
Die verschiedenen Verfahren lassen sich einfach unterscheiden, wenn man sich überlegt, welcher Bestandteil eines Netzwerkpakets verändert werden soll.
SNAT verändert die Quelladresse. Bei einer gezielten SNAT-Konfiguration können einzelne PCs, Abteilungen oder Server eine festgelegte öffentliche IP-Adresse beziehungsweise eine Adresse aus einem definierten Pool verwenden.
MASQ ist eine besondere Form von SNAT. Die Firewall übernimmt automatisch die Adresse der jeweiligen Ausgangsschnittstelle. Das funktioniert mit festen und dynamischen WAN-Adressen sowie bei Multi-WAN-Konfigurationen.
DNAT verändert die Zieladresse. Damit lassen sich beispielsweise Anfragen an eine öffentliche IP-Adresse zu einem internen Webserver weiterleiten.
PAT verändert Portnummern. Das wird beispielsweise bei Portweiterleitungen und bei der gemeinsamen Nutzung einer öffentlichen IPv4-Adresse benötigt.
Unsere Eselsbrücke:
S = Selektiert, D = Destination, M = Mitgenommen, P = Port.
Dabei darf man einen wichtigen Grundsatz nicht vergessen:
Routing bestimmt den Weg. NAT verändert die Adresse. Firewallregeln entscheiden, ob die Verbindung erlaubt ist.
Wie geht es im nächsten Teil weiter?
Nachdem wir die Grundlagen von NAT, SNAT, DNAT, MASQ und PAT kennengelernt haben, schauen wir uns im nächsten Teil die praktische Umsetzung an.
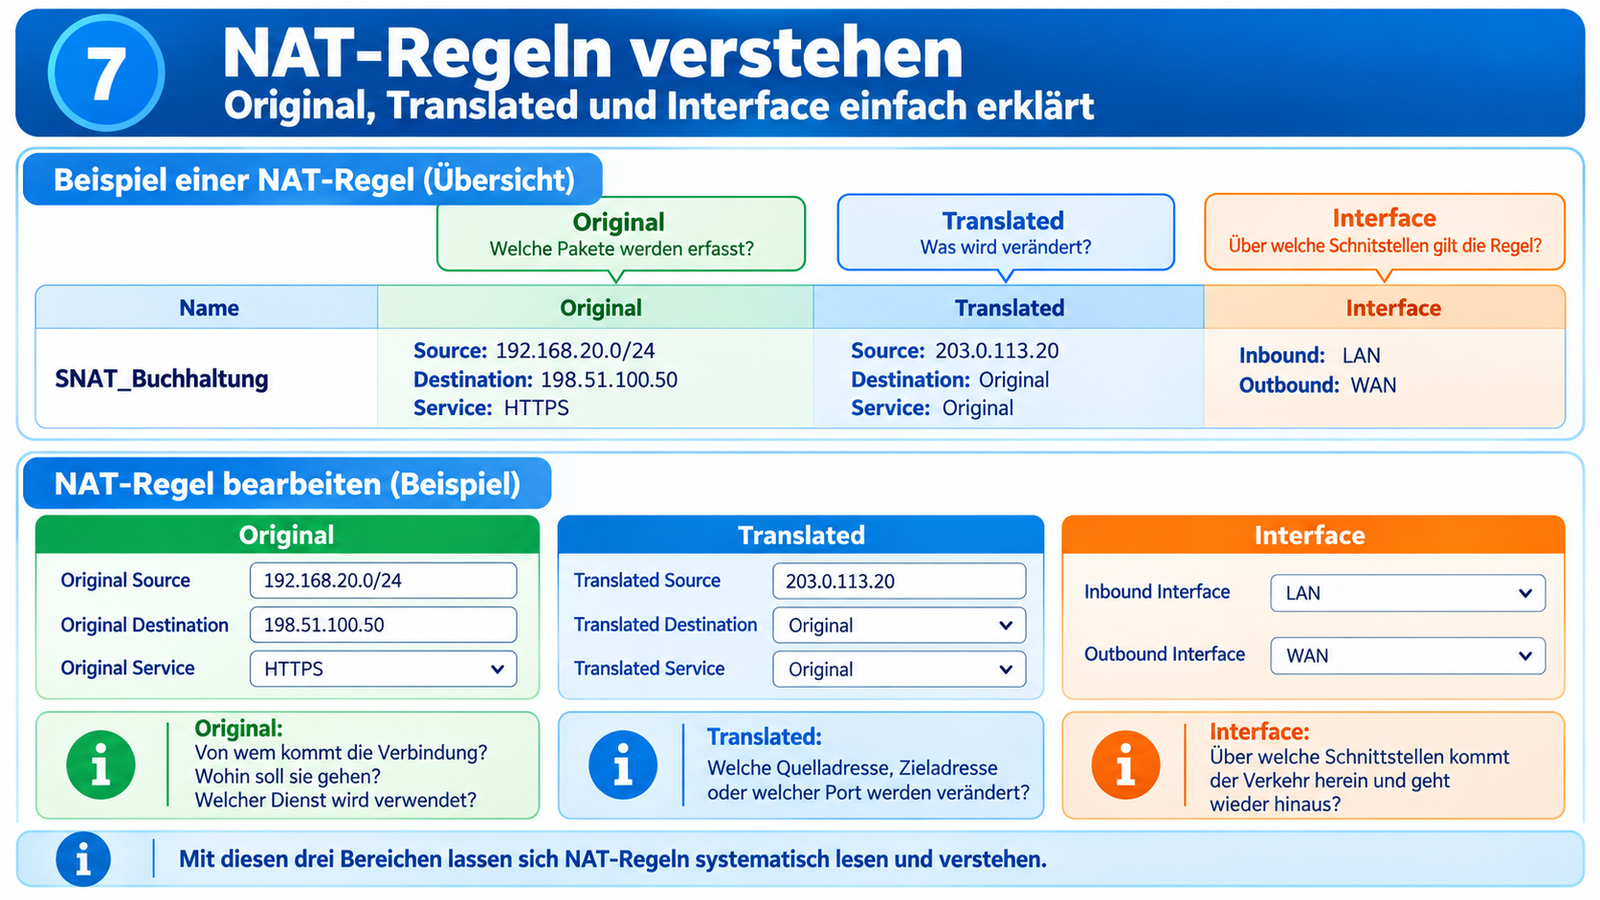
Dort lernen wir, wie man NAT-Regeln richtig liest und konfiguriert, was die Einstellungen Original, Translated und Interface bedeuten und warum die Reihenfolge der Regeln wichtig sein kann.
Außerdem beschäftigen wir uns mit erweiterten Funktionen wie Reflexive NAT, Loopback NAT und Linked NAT.
Weiter zu Teil 19: NAT-Regeln in der Praxis einfach erklärt.
Schreibe einen Kommentar