Kryptografische Verfahren schützen heute HTTPS-Verbindungen, VPNs, digitale Signaturen, Zertifikate und viele weitere Bereiche der IT.
Doch ein Teil der heute verwendeten Kryptografie könnte in Zukunft durch leistungsfähige Quantencomputer gefährdet werden.
Genau hier setzt die Post-Quantum-Kryptografie – PQC an.
Warum sind Quantencomputer für Kryptografie relevant?
Heute eingesetzte asymmetrische Verfahren wie RSA und Verfahren auf Basis elliptischer Kurven beruhen auf mathematischen Problemen, die für klassische Computer sehr schwer zu lösen sind.
Ausreichend leistungsfähige Quantencomputer könnten bestimmte dieser Probleme zukünftig wesentlich effizienter lösen.
Das betrifft vor allem:
- RSA
- ECC
- ECDH
- ECDSA
Dadurch könnten langfristig beispielsweise verschlüsselte Verbindungen oder digitale Signaturen gefährdet werden.
Wichtig:
Nicht jede Kryptografie ist gleichermaßen betroffen.
Symmetrische Verfahren wie AES sind nicht auf dieselbe Weise gefährdet wie klassische Public-Key-Verfahren.
Post-Quantum-Kryptografie – PQC
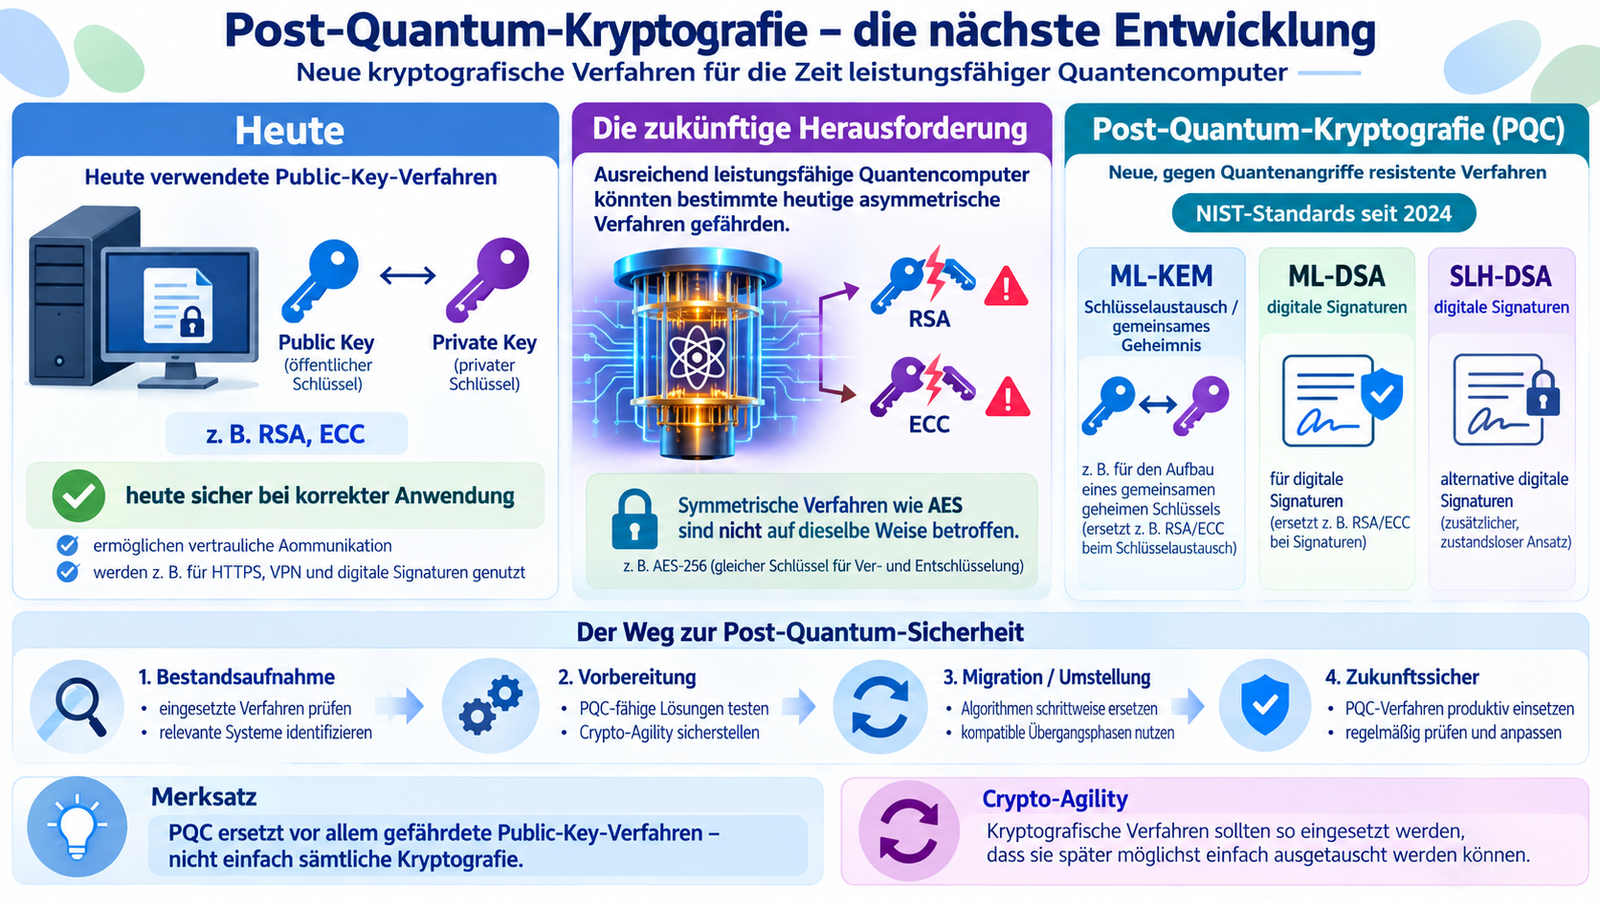
Post-Quantum-Kryptografie bezeichnet kryptografische Verfahren, die auch gegenüber Angriffen mit leistungsfähigen Quantencomputern sicher bleiben sollen.
NIST hat 2024 die ersten entsprechenden Standards veröffentlicht.
ML-KEM
ML-KEM wird für den sicheren Aufbau gemeinsamer geheimer Schlüssel beziehungsweise für Key Encapsulation verwendet.
Es ist besonders relevant für zukünftige sichere Netzwerkverbindungen und Schlüsselaustauschverfahren.
ML-DSA
ML-DSA ist ein Post-Quantum-Verfahren für digitale Signaturen.
Es soll langfristig klassische Verfahren wie RSA oder ECDSA in entsprechenden Einsatzgebieten ersetzen oder ergänzen.
SLH-DSA
SLH-DSA ist ein weiteres standardisiertes Verfahren für digitale Signaturen.
Es basiert auf einem anderen kryptografischen Ansatz und dient als zusätzliche Alternative.
Warum beginnt die Umstellung schon heute?
Auch wenn leistungsfähige Quantencomputer noch nicht allgemein verfügbar sind, gibt es bereits heute ein Problem:
Harvest now, decrypt later
Ein Angreifer kann verschlüsselte Daten heute aufzeichnen und speichern.
Sollten zukünftige Quantencomputer die verwendete Verschlüsselung brechen können, könnten diese Daten möglicherweise Jahre später entschlüsselt werden.
Das ist besonders relevant für Informationen, die langfristig vertraulich bleiben müssen.
Was bedeutet das für Unternehmen?
Unternehmen sollten zunächst wissen, wo überhaupt Kryptografie eingesetzt wird.
Dazu gehören beispielsweise:
- TLS- und HTTPS-Verbindungen
- VPNs
- Zertifikate
- digitale Signaturen
- verschlüsselte Datenbanken
- Backup-Verschlüsselung
- Anwendungen mit RSA oder ECC
Danach kann bewertet werden, welche Systeme zukünftig auf Post-Quantum-Verfahren umgestellt werden müssen.
Ein zunehmend wichtiges Thema ist die sogenannte Post-Quantum-Kryptografie – PQC.
Bestimmte heute verwendete asymmetrische Verfahren könnten durch ausreichend leistungsfähige Quantencomputer zukünftig gefährdet werden.
Deshalb wurden neue kryptografische Verfahren entwickelt, die auch gegenüber solchen Angriffen sicher bleiben sollen.
NIST hat 2024 die ersten drei Post-Quantum-Standards veröffentlicht:
- ML-KEM für den Aufbau gemeinsamer geheimer Schlüssel
- ML-DSA für digitale Signaturen
- SLH-DSA für digitale Signaturen csrc.nist.gov
Das bedeutet nicht, dass beispielsweise AES plötzlich unsicher wäre. Das Hauptproblem betrifft insbesondere heute verwendete Public-Key-Verfahren.
Crypto-Agility
Im Zusammenhang mit der Umstellung auf neue kryptografische Verfahren wird ein weiterer Begriff immer wichtiger:
Crypto-Agility
Was bedeutet Crypto-Agility?
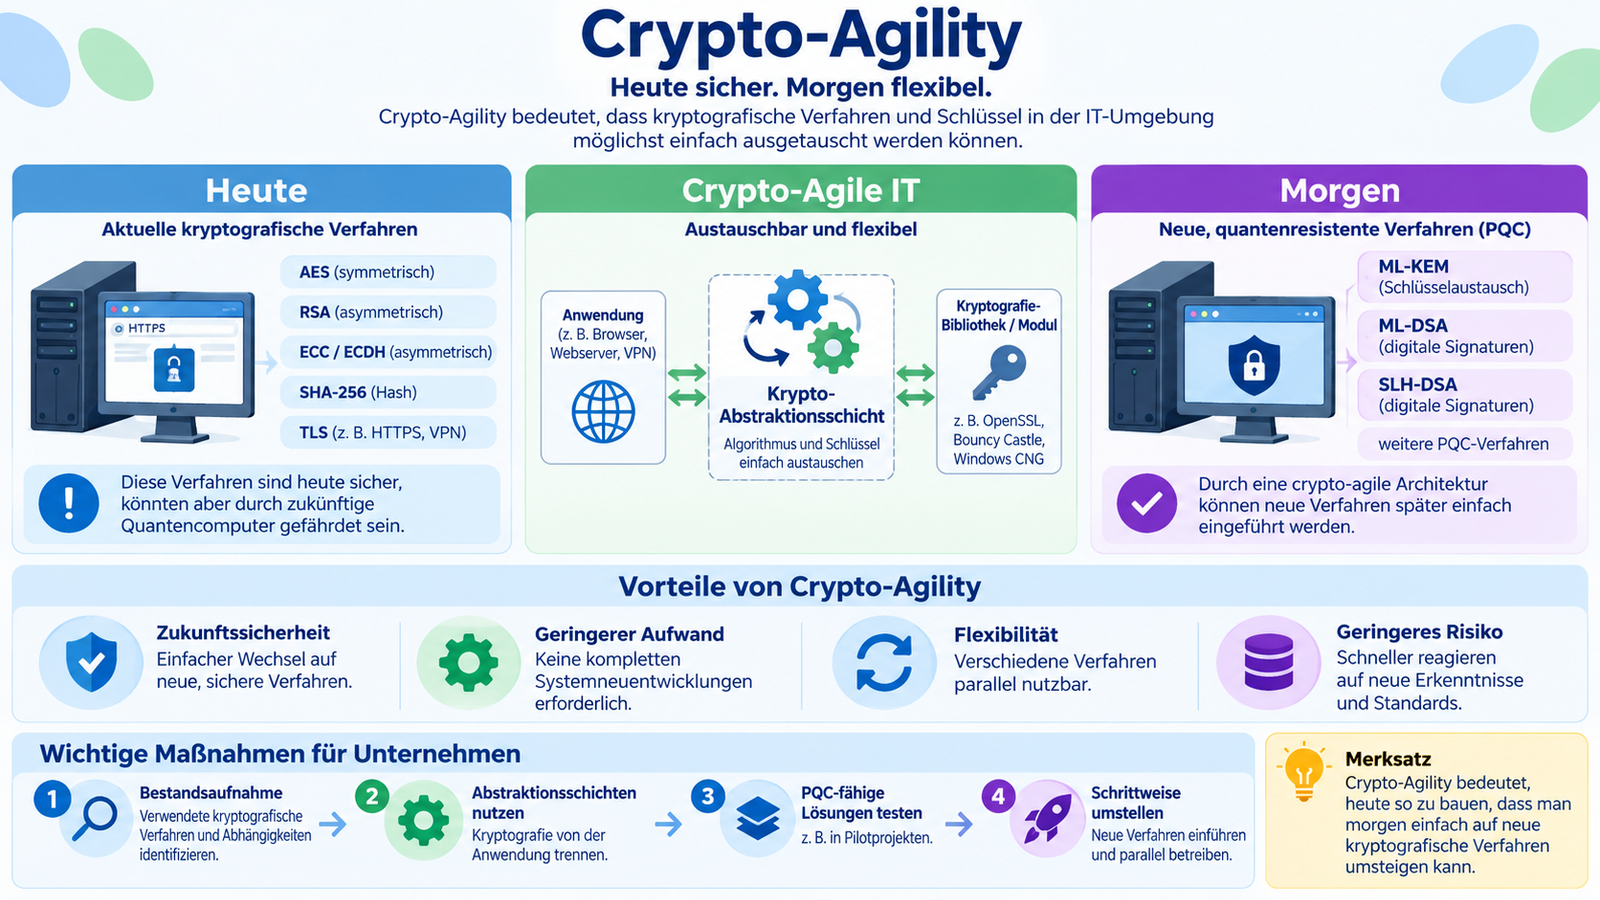
Crypto-Agility bedeutet, dass kryptografische Algorithmen und Schlüssel möglichst einfach ausgetauscht werden können.
Ein Unternehmen sollte also vermeiden, bestimmte Verfahren dauerhaft und unveränderbar in Anwendungen einzubauen.
Stattdessen sollte die Architektur so gestaltet sein, dass später ein Wechsel möglich ist.
Vereinfacht:
Heute
RSA / ECC / AES / SHA-256
↓
crypto-agile Architektur
↓
kryptografische Verfahren austauschbar
↓
Morgen
ML-KEM / ML-DSA / weitere neue Verfahren
Warum ist Crypto-Agility wichtig?
Kryptografische Verfahren können aus verschiedenen Gründen ersetzt werden müssen:
- neue Sicherheitslücken
- veraltete Schlüssellängen
- neue Standards
- neue gesetzliche Anforderungen
- Post-Quantum-Kryptografie
Ohne Crypto-Agility kann ein solcher Wechsel sehr aufwendig werden.
Mit einer flexiblen Architektur lassen sich neue Verfahren deutlich einfacher einführen.
Wie können Unternehmen Crypto-Agility vorbereiten?
Ein sinnvoller erster Schritt ist eine Bestandsaufnahme:
Welche Verfahren werden eingesetzt?
Wo liegen Zertifikate und Schlüssel?
Welche Systeme verwenden RSA oder ECC?
Welche Anwendungen unterstützen neue Verfahren?
Danach können weitere Maßnahmen folgen:
- Kryptografie möglichst von Anwendungen entkoppeln
- zentrale Bibliotheken und Module verwenden
- neue Verfahren testen
- Übergangsphasen ermöglichen
- alte Algorithmen schrittweise ersetzen
Vorteile von Crypto-Agility
Zukunftssicherheit
Neue kryptografische Verfahren können leichter eingeführt werden.
Flexibilität
Während einer Übergangsphase können alte und neue Verfahren parallel betrieben werden.
Geringerer Aufwand
Nicht jedes System muss komplett neu entwickelt werden.
Geringeres Risiko
Unternehmen können schneller auf neue Schwachstellen und Standards reagieren.
Fazit
Post-Quantum-Kryptografie ist kein rein theoretisches Zukunftsthema mehr.
Die ersten Standards existieren bereits und Unternehmen sollten sich darauf vorbereiten, klassische Public-Key-Verfahren schrittweise zu ersetzen oder zu ergänzen.
Dabei spielt Crypto-Agility eine zentrale Rolle.
Crypto-Agility bedeutet, Systeme heute so zu bauen, dass man morgen möglichst einfach auf neue kryptografische Verfahren umsteigen kann.
Schreibe einen Kommentar