Warum reichen Firewalls allein nicht aus? Wie schützen Multi-Faktor-Authentifizierung, Netzwerksegmentierung und sichere Fernwartung unsere IT-Systeme?
Einleitung – Eine Firewall allein macht noch kein sicheres Netzwerk
Stell dir vor, du betreibst einen Handwerksbetrieb mit 20 Mitarbeitern.
Deine Mitarbeiter verwenden Arbeitsplatzcomputer, einen zentralen Dateiserver, Netzwerkdrucker und verschiedene Cloud-Dienste. Außerdem gibt es eine Überwachungskamera sowie eine Heizungssteuerung, die von einem externen Dienstleister gewartet wird.
Am Internetanschluss befindet sich eine Firewall.
Damit ist das Unternehmen doch eigentlich gut geschützt, oder?
Nicht unbedingt.
Was passiert beispielsweise, wenn ein Angreifer das Passwort eines Mitarbeiters stiehlt? Oder wenn eine schlecht gesicherte Überwachungskamera übernommen wird und von dort aus weitere Geräte im Netzwerk erreichbar sind?
Eine einzelne Firewall kann solche Risiken nicht vollständig verhindern.
Deshalb benötigen Unternehmen mehrere aufeinander abgestimmte Sicherheitsmaßnahmen.
Im vorherigen Beitrag haben wir uns damit beschäftigt, wie IT-Sicherheitsrisiken erkannt und bewertet werden.
Jetzt betrachten wir, wie sich die daraus abgeleiteten technischen Schutzmaßnahmen praktisch umsetzen lassen.
1. Warum reicht eine einzelne Sicherheitsmaßnahme nicht aus?
Stell dir ein Bürogebäude vor.
Am Haupteingang befindet sich eine Sicherheitstür. Jeder Besucher muss diese Tür passieren.
Hinter dem Eingang sind jedoch alle Büros, Lagerräume und sogar der Tresorraum frei zugänglich.
Wenn ein Unbefugter die Eingangstür überwindet, kann er sich anschließend ungehindert im gesamten Gebäude bewegen.
Ähnlich kann es in einem schlecht abgesicherten Computernetzwerk aussehen.
Eine Firewall schützt beispielsweise den Übergang zwischen dem Internet und dem internen Netzwerk.
Doch wenn ein Angreifer über ein kompromittiertes Benutzerkonto oder einen infizierten Arbeitsplatzcomputer ins interne Netzwerk gelangt, können weitere Systeme gefährdet sein.
Deshalb setzt moderne IT-Sicherheit auf mehrere Schutzschichten.
Dieses Prinzip wird als Defense in Depth bezeichnet, also gestaffelte Verteidigung.
Verschiedene Schutzmaßnahmen erfüllen dabei unterschiedliche Aufgaben:
| Schutzmaßnahme | Aufgabe |
|---|---|
| Firewall | Kontrolliert und begrenzt Netzwerkverbindungen |
| Multi-Faktor-Authentifizierung (MFA) | Erschwert die unbefugte Anmeldung |
| Netzwerksegmentierung | Trennt unterschiedliche Geräte und Netzbereiche |
| Zugriffskontrolle | Regelt, wer welche Systeme und Daten verwenden darf |
| Updates und Schwachstellenmanagement | Reduziert bekannte Sicherheitslücken |
| Monitoring | Hilft, verdächtige Aktivitäten frühzeitig zu erkennen |
| Backups und Notfallplanung | Unterstützen die Wiederherstellung nach einem Vorfall |
Diese Maßnahmen ergänzen sich.
Sie bilden allerdings keine feste technische Reihenfolge, die jedes Datenpaket durchlaufen muss.
Eine Firewall kontrolliert beispielsweise Netzwerkverbindungen, während MFA die Identität eines Benutzers bei einer Anmeldung überprüft.
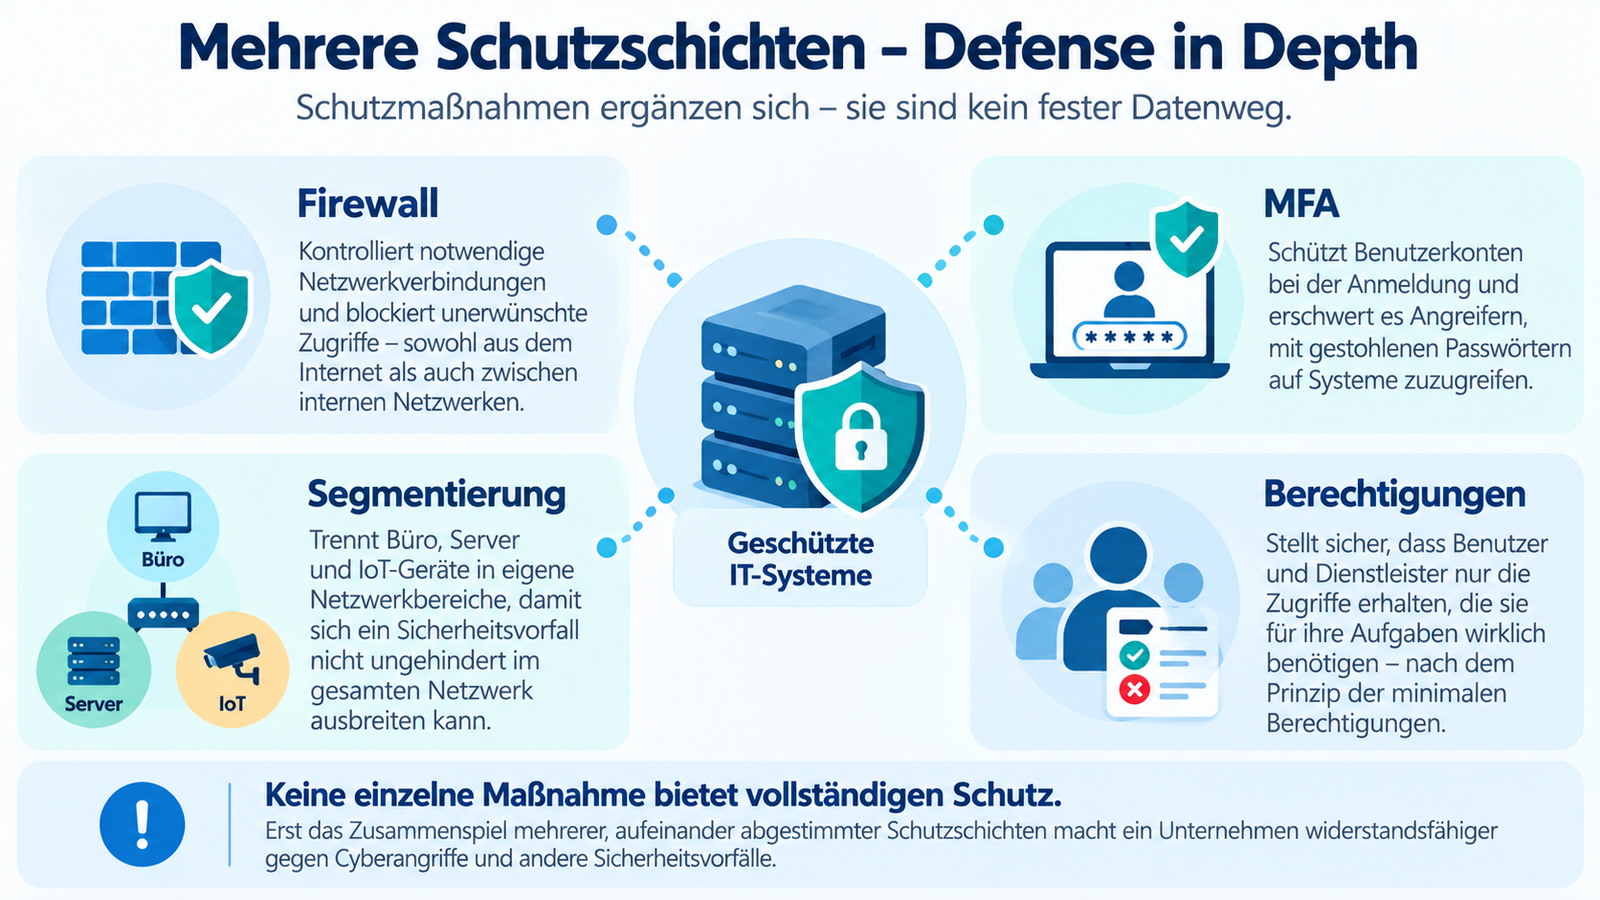
Merke: Keine einzelne Sicherheitsmaßnahme bietet vollständigen Schutz. Entscheidend ist das sinnvolle Zusammenspiel mehrerer Schutzschichten.
2. Was haben diese Schutzmaßnahmen mit NIS2 zu tun?
Im ersten Beitrag unserer NIS2-Reihe haben wir erklärt, welche Unternehmen unter die europäischen und deutschen Cybersicherheitsanforderungen fallen können.
Doch welche technischen Maßnahmen müssen diese Unternehmen umsetzen?
Nach § 30 des BSI-Gesetzes (BSIG) müssen wichtige und besonders wichtige Einrichtungen geeignete, verhältnismäßige und wirksame technische und organisatorische Sicherheitsmaßnahmen ergreifen.
Zu den gesetzlichen Themenbereichen gehören unter anderem:
- Risikoanalyse und Informationssicherheitskonzepte
- Zugriffskontrolle und sichere Authentifizierung
- Sicherheit bei Beschaffung, Entwicklung und Wartung von IT-Systemen
- Management von Schwachstellen
- Sicherheit externer Dienstleister und Lieferanten
- Behandlung von Sicherheitsvorfällen
- Überprüfung der Wirksamkeit von Sicherheitsmaßnahmen
Die Umsetzung der erforderlichen Maßnahmen muss dokumentiert werden.
Schreibt NIS2 eine bestimmte Firewall oder VPN-Lösung vor?
Nein.
Das BSI-Gesetz schreibt nicht pauschal vor, dass jedes betroffene Unternehmen eine bestimmte Firewall kaufen, genau drei VLANs einrichten oder eine bestimmte VPN-Software verwenden muss.
Die Sicherheitsmaßnahmen müssen sich an den tatsächlichen Risiken, der Unternehmensgröße, dem Schutzbedarf und den geltenden Anforderungen orientieren.
Für bestimmte Einrichtungen gelten zusätzliche oder konkretisierte gesetzliche Vorschriften.
Eine geeignete technische Lösung für einen kleinen IT-Dienstleister kann daher anders aussehen als die Sicherheitsarchitektur eines großen Energieversorgers.
Die in diesem Beitrag beschriebenen Maßnahmen sind Beispiele für ein sinnvoll abgestimmtes Sicherheitskonzept.
3. Die Firewall – Der Sicherheitsdienst für Netzwerkverbindungen
Eine Firewall überwacht den Netzwerkverkehr und entscheidet anhand festgelegter Regeln, welche Verbindungen erlaubt oder blockiert werden.
Vereinfacht kann man sie mit dem Sicherheitsdienst eines Unternehmens vergleichen.
Dieser kontrolliert, wer welche Zugänge verwenden darf.
Ein Beispiel aus unserem Handwerksbetrieb
Unser Betrieb verfügt über:
- 20 Arbeitsplatzcomputer
- Einen zentralen Dateiserver
- Netzwerkdrucker
- Eine Überwachungskamera
- Einen Internetanschluss mit Firewall
Die Mitarbeiter benötigen Zugriff auf das Internet und den Dateiserver.
Die Überwachungskamera muss dagegen nicht auf die vertraulichen Unternehmensdateien zugreifen können.
Deshalb werden Firewall-Regeln eingerichtet.
Einfache Firewall-Regeltabelle
| Verbindung | Dienst | Entscheidung |
|---|---|---|
| Büro-PC → benötigte Internetdienste | HTTPS (TCP 443) | Erlaubt |
| Büro-PC → Dateiserver | SMB (TCP 445) | Für berechtigte Systeme erlaubt |
| Kamera → Dateiserver | SMB (TCP 445) | Blockiert |
| Internet → Dateiserver | SMB (TCP 445) | Blockiert |
| Administrations-PC → Firewall-Verwaltung | HTTPS (TCP 443) | Nur für berechtigte Administratoren erlaubt |
Die Tabelle ist ein vereinfachtes Beispiel. Tatsächlich benötigte Verbindungen müssen vorher ermittelt und passend zum Sicherheitskonzept eingerichtet werden.
Was bedeutet Default Deny?
Ein häufig angewendeter Sicherheitsgrundsatz lautet:
Alles, was nicht ausdrücklich erlaubt ist, wird zunächst blockiert.
Dieses Prinzip bezeichnet man als Default Deny.
Es verhindert, dass beliebige Geräte und Anwendungen ohne passende Freigabe miteinander kommunizieren können.
Ist eine erlaubte Verbindung automatisch sicher?
Nein.
Auch über eine erlaubte HTTPS-Verbindung kann beispielsweise Schadsoftware kommunizieren.
Der verwendete Netzwerkport allein sagt noch nicht aus, ob der übertragene Inhalt ungefährlich ist.
Je nach Firewall und Sicherheitskonzept können deshalb weitere Kriterien berücksichtigt werden, beispielsweise Zieladressen, Anwendungen, Benutzeridentitäten und Sicherheitsrichtlinien.
Muss eine Firewall immer zwischen Internet und internem Netzwerk stehen?
Firewalls werden häufig am Internetübergang eingesetzt.
Sie können aber ebenso sinnvoll sein, um unterschiedliche interne Netzwerkbereiche voneinander zu trennen.
Genau das betrachten wir in Kapitel 5.
Wie Paketfilter, Stateful Inspection, Proxy-Firewalls und Next-Generation-Firewalls im Einzelnen funktionieren, haben wir bereits in unserem eigenständigen Firewall-Grundlagenbeitrag erklärt.
4. Multi-Faktor-Authentifizierung – Warum ein Passwort allein nicht ausreicht
Ein Benutzername und ein Passwort sind ein verbreitetes Verfahren zur Anmeldung an IT-Systemen.
Doch Passwörter können gestohlen, erraten oder durch Phishing abgegriffen werden.
Deshalb sollten insbesondere wichtige Benutzerkonten und administrative Zugänge nicht ausschließlich durch ein Passwort geschützt werden.
Hier kommt die Multi-Faktor-Authentifizierung (MFA) ins Spiel.
Bei MFA werden mindestens zwei Authentifizierungsfaktoren unterschiedlicher Kategorien kombiniert.
Welche Authentifizierungsfaktoren gibt es?
| Kategorie | Bedeutung | Beispiel |
|---|---|---|
| Wissen | Etwas, das du weißt | Passwort, PIN |
| Besitz | Etwas, das du besitzt | Sicherheitsschlüssel, registriertes Smartphone |
| Biometrie | Ein körperliches Merkmal | Fingerabdruck |
Ein Beispiel aus dem Arbeitsalltag
Ein Mitarbeiter möchte sich von zu Hause bei seinem Firmenkonto anmelden.
Er gibt zunächst seinen Benutzernamen und sein Passwort ein.
Anschließend muss er einen zusätzlichen Authentifizierungsfaktor verwenden, beispielsweise einen registrierten Sicherheitsschlüssel.
Ein Angreifer, der lediglich das Passwort gestohlen hat, kann sich damit normalerweise nicht anmelden.
Ist jede MFA gleich sicher?
Nein.
Bei älteren oder einfacheren Verfahren wird beispielsweise ein einmaliger Zahlencode per SMS übertragen.
Solche Codes bieten zwar zusätzlichen Schutz, können unter bestimmten Umständen aber abgefangen oder durch Phishing gestohlen werden.
Ähnliches gilt für manche Einmalcodes aus Authenticator-Apps.
Besonders widerstandsfähig gegen Phishing sind beispielsweise FIDO2-Sicherheitsschlüssel und entsprechend eingesetzte Passkeys.
Dabei wird die Anmeldung kryptografisch an den richtigen Dienst beziehungsweise dessen Domain gebunden. Das erschwert die Verwendung der Anmeldung auf gefälschten Webseiten.
Was passiert, wenn das Smartphone verloren geht?
Auch daran müssen Unternehmen denken.
Ein geeignetes MFA-Konzept sollte sichere Verfahren für die Wiederherstellung des Zugangs vorsehen.
Dazu können beispielsweise registrierte Ersatzschlüssel oder kontrollierte Identitätsprüfungen gehören.
Ein unsicherer Wiederherstellungsprozess kann sonst den Schutz durch MFA unterlaufen.
Merke: MFA ist besonders wichtig für Administratoren, Cloud-Dienste und externe Zugänge. Dabei sollte nicht nur die Aktivierung, sondern auch die Sicherheit des verwendeten Verfahrens betrachtet werden.
5. Netzwerksegmentierung – Warum nicht jedes Gerät alles erreichen sollte
Kommen wir noch einmal zu unserem Bürogebäude zurück.
Dort gibt es einen zentralen Eingang, aber zusätzlich abgeschlossene Büros, einen Technikraum und ein Lager.
Nicht jeder Mitarbeiter oder Besucher darf sämtliche Räume betreten.
Dasselbe Prinzip lässt sich auf Computernetzwerke übertragen.
Bei der Netzwerksegmentierung wird ein größeres Netzwerk in mehrere getrennte Bereiche aufgeteilt.
Dadurch lässt sich kontrollieren, welche Geräte miteinander kommunizieren dürfen.
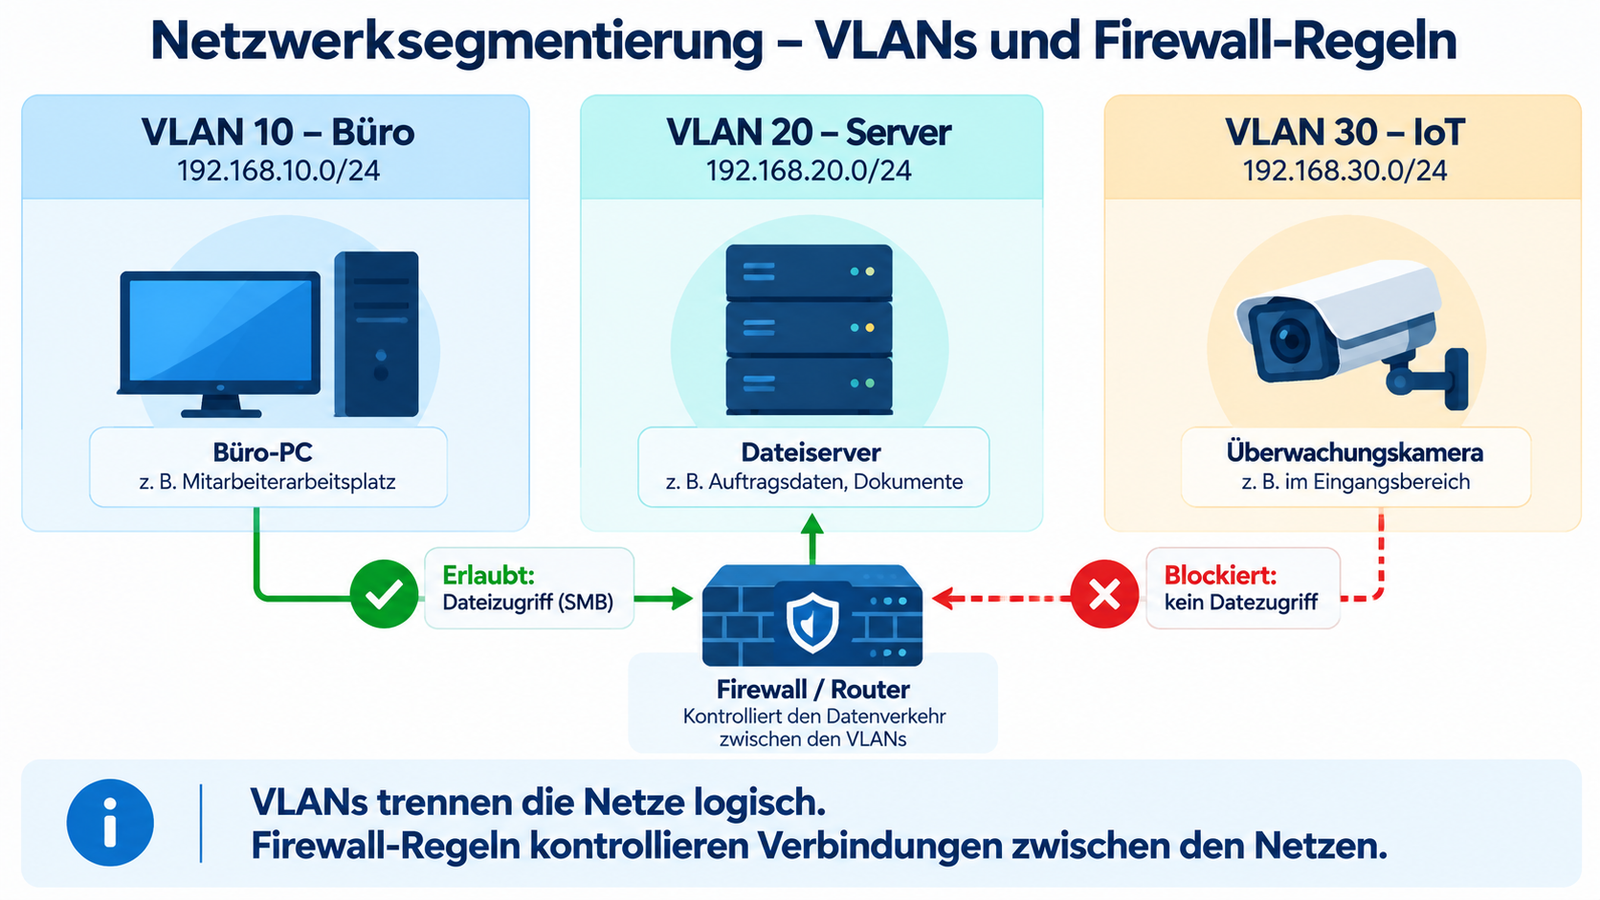
Beispiel: Drei getrennte Netzwerke
Unser Handwerksbetrieb verwendet folgende Netzbereiche:
| VLAN | IP-Subnetz | Verwendung |
|---|---|---|
| VLAN 10 | 192.168.10.0/24 | Bürocomputer |
| VLAN 20 | 192.168.20.0/24 | Server |
| VLAN 30 | 192.168.30.0/24 | Überwachungskamera und IoT-Geräte |
Ein VLAN, also Virtual Local Area Network, ermöglicht eine logische Trennung von Geräten innerhalb einer gemeinsamen Netzwerkinfrastruktur.
Sind getrennte VLANs automatisch sicher?
Hier gibt es einen wichtigen Unterschied.
Ein VLAN trennt zunächst die Netzwerkbereiche logisch voneinander. Es ersetzt aber keine geeignete Zugriffskontrolle zwischen diesen Bereichen.
Ein Router oder Layer-3-Switch kann den Datenverkehr zwischen den VLANs weiterleiten.
Wenn diese Kommunikation nicht ausreichend eingeschränkt wird, können Geräte aus unterschiedlichen VLANs unter Umständen trotzdem miteinander kommunizieren.
Deshalb sollten die notwendigen Verbindungen mithilfe einer Firewall oder geeigneter Zugriffskontrollregeln festgelegt werden.
Ein konkretes Beispiel
Ein Büro-PC benötigt Zugriff auf den Dateiserver, um Dokumente zu öffnen.
Diese Verbindung wird gezielt erlaubt.
Die Überwachungskamera benötigt dagegen keinen Zugriff auf Unternehmensdateien.
Der Zugriff vom IoT-Netz auf den Dateiserver wird deshalb blockiert.
Was bringt die Segmentierung bei einem Cyberangriff?
Angenommen, ein Angreifer übernimmt die Überwachungskamera, weil diese ein unsicheres Passwort verwendet.
In einem schlecht geschützten Netzwerk könnte er möglicherweise versuchen, weitere Geräte zu erreichen.
Bei einer sinnvoll eingerichteten Segmentierung sind solche Verbindungen eingeschränkt.
Der Angriff auf die Kamera wird dadurch nicht automatisch verhindert, seine möglichen Auswirkungen werden jedoch reduziert.
Das erschwert einem Angreifer die seitliche Bewegung innerhalb des Netzwerks, auch Lateral Movement genannt.
Was sollte man beachten?
Eine Netzwerksegmentierung muss zum tatsächlichen Kommunikationsbedarf passen.
Es sollte deshalb dokumentiert werden:
- Welche Netzbereiche existieren?
- Welche Geräte gehören zu welchem Bereich?
- Welche Systeme müssen miteinander kommunizieren?
- Welche Verbindungen sind erforderlich?
- Welche Verbindungen sollen ausdrücklich blockiert werden?
Besonders schützenswerte Verwaltungszugänge können zusätzlich in einem eigenen Managementnetz untergebracht werden.
Wie VLANs technisch funktionieren und worin der Unterschied zu VPNs besteht, haben wir bereits im entsprechenden Grundlagenbeitrag dieser Blogreihe erklärt.
Merke: VLANs strukturieren und trennen Netzbereiche. Geeignete Firewall- oder Zugriffskontrollregeln bestimmen, welche Verbindungen zwischen diesen Bereichen erlaubt sind.
6. Minimale Berechtigungen und Zero Trust
Selbst wenn eine Netzwerkverbindung technisch erlaubt ist, bedeutet das nicht, dass ein Benutzer automatisch auf alle Daten zugreifen darf.
Hier kommt das Prinzip Least Privilege, also minimale Berechtigungen, ins Spiel.
Jeder Benutzer und jeder Dienst erhält nur die Zugriffsrechte, die für seine Aufgaben erforderlich sind.
Ein Beispiel
In unserem Unternehmen gibt es Mitarbeiter in der Buchhaltung, im Verkauf und in der IT.
Die Buchhaltung benötigt Zugriff auf Rechnungen und Finanzdaten.
Der Verkauf benötigt Zugriff auf Kundenangebote und Bestellungen.
Ein Mitarbeiter im Verkauf sollte jedoch nicht automatisch die Gehaltsabrechnungen sämtlicher Kollegen einsehen können.
Daher werden unterschiedliche Berechtigungen eingerichtet.
Warum sollten Administratoren getrennte Konten verwenden?
Ein Administrator benötigt für bestimmte Tätigkeiten weitreichende Rechte.
Für seine tägliche Arbeit, beispielsweise das Lesen von E-Mails oder die Internetrecherche, sind solche Rechte normalerweise nicht notwendig.
Deshalb ist es sinnvoll, ein gewöhnliches Benutzerkonto und ein separates Administratorkonto zu verwenden.
Wird das normale Benutzerkonto kompromittiert, besitzt der Angreifer dadurch nicht automatisch sämtliche administrativen Rechte.
Was bedeutet Zero Trust?
Bei klassischen Netzwerkkonzepten wurde internen Geräten teilweise stärker vertraut als externen.
Der Ansatz Zero Trust stellt dieses pauschale Vertrauen infrage.
Vereinfacht lautet der Grundgedanke:
Nur weil sich ein Gerät bereits im Unternehmensnetzwerk befindet, ist es nicht automatisch vertrauenswürdig.
Zugriffsentscheidungen sollen sich stattdessen unter anderem an der Identität, den Berechtigungen, dem Gerätezustand und dem jeweiligen Zugriffskontext orientieren.
Zero Trust ist dabei kein einzelnes Produkt.
Es ist ein Sicherheitskonzept, bei dem Zugriffe gezielt geprüft und eingeschränkt werden.
7. Sichere Fernwartung – Wenn externe Techniker auf interne Systeme zugreifen
Viele Unternehmen lassen ihre IT-Systeme oder technischen Anlagen von externen Dienstleistern warten.
Das ist praktisch, weil ein Techniker nicht bei jeder Störung persönlich vor Ort erscheinen muss.
Gleichzeitig entstehen zusätzliche Sicherheitsrisiken.
Ein Beispiel mit einer Heizungssteuerung
Unser Handwerksbetrieb besitzt eine zentrale Heizungssteuerung.
Bei technischen Problemen kann ein externer Dienstleister auf die Anlage zugreifen.
Früher wurde dafür eine Verwaltungsoberfläche direkt über das Internet erreichbar gemacht.
Der Zugang war lediglich mit einem Passwort geschützt.
Das ist problematisch.
Ein Angreifer könnte versuchen, das Passwort zu erraten, gestohlene Zugangsdaten zu verwenden oder eine Sicherheitslücke in der Steuerung auszunutzen.
Wie lässt sich die Fernwartung besser absichern?
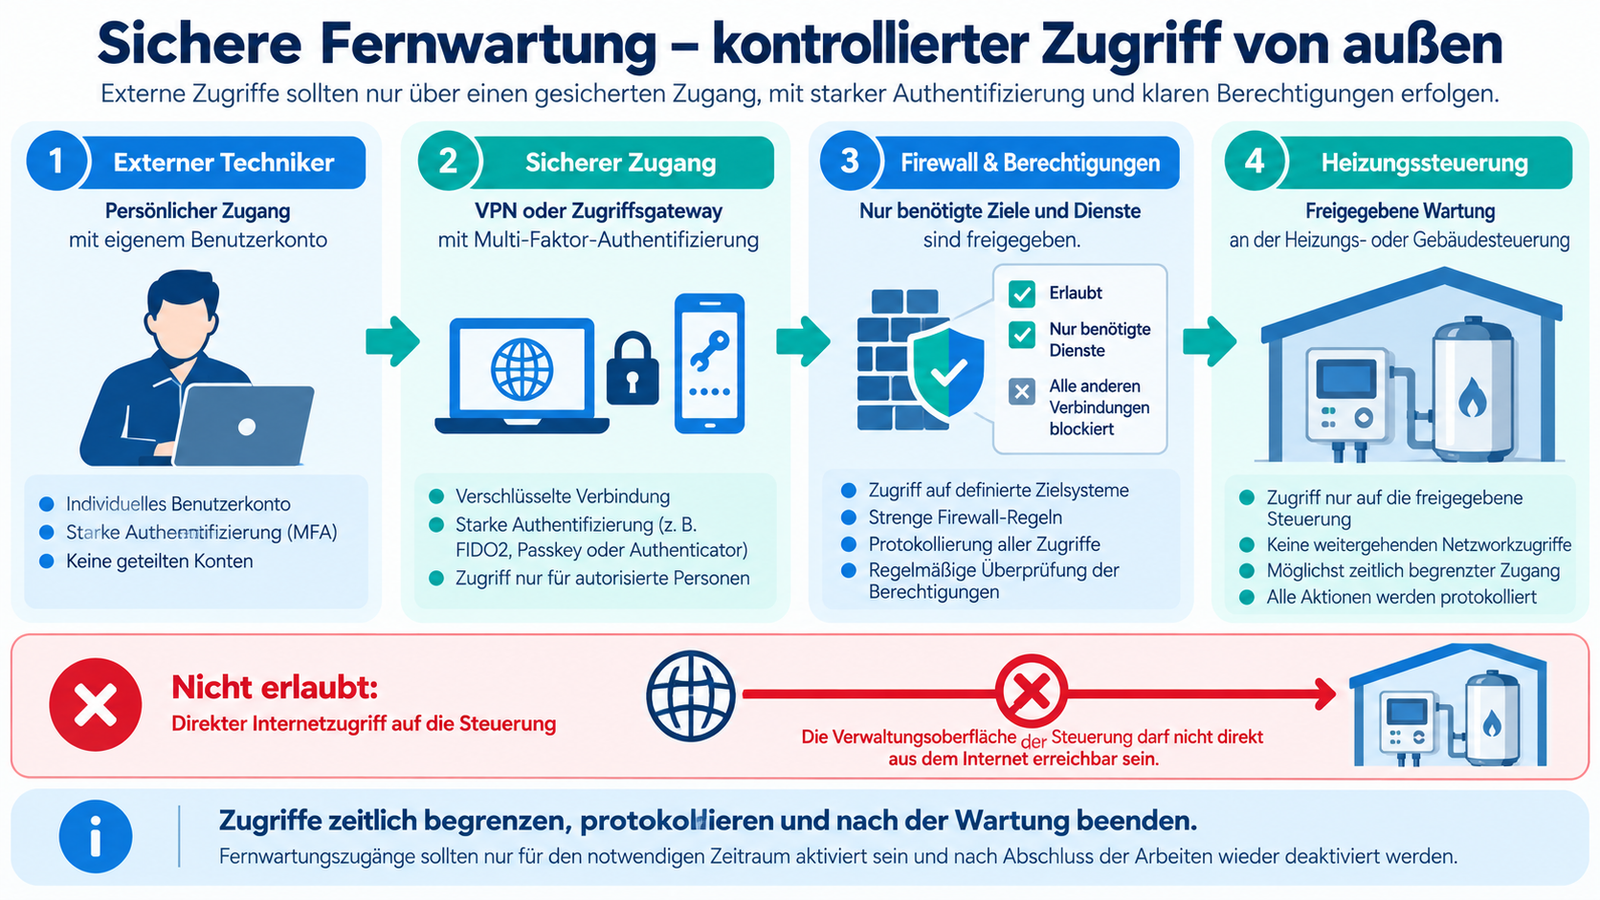
Eine geeignete Lösung könnte folgendermaßen aussehen:
1. Persönlicher Benutzerzugang
Der Techniker erhält ein eigenes Benutzerkonto. Gemeinsam verwendete Konten werden vermieden.
2. Sicherer Fernzugang
Die Verbindung wird beispielsweise über ein abgesichertes VPN oder ein geeignetes Zugriffsgateway hergestellt.
3. Starke Authentifizierung
Der Techniker muss sich mit MFA authentifizieren.
4. Eingeschränkte Berechtigungen
Die Firewall erlaubt ausschließlich die Verbindungen, die für die Wartung der Heizungssteuerung notwendig sind.
5. Protokollierung
Die Fernwartung wird im erforderlichen und rechtlich zulässigen Umfang nachvollziehbar protokolliert.
6. Zeitliche Begrenzung
Der Zugang wird nach Möglichkeit nur für den notwendigen Zeitraum freigegeben und anschließend wieder deaktiviert.
Warum reicht ein VPN allein nicht aus?
Ein VPN ermöglicht eine geschützte Verbindung zwischen zwei Kommunikationspartnern.
Es garantiert jedoch nicht automatisch, dass der angemeldete Benutzer vertrauenswürdig ist oder nur die tatsächlich benötigten Systeme erreichen kann.
Wenn ein Angreifer gültige VPN-Zugangsdaten besitzt, könnte er andernfalls ebenfalls versuchen, auf interne Systeme zuzugreifen.
Deshalb müssen VPN, MFA, Berechtigungen und Netzwerkzugriffe sinnvoll zusammenwirken.
Eine direkte Erreichbarkeit der Verwaltungsoberfläche der Heizungssteuerung aus dem Internet sollte vermieden werden.
Bei erhöhtem Schutzbedarf kann ein zusätzlicher abgesicherter Wartungs- beziehungsweise Sprungserver sinnvoll sein.
Muss Fernwartung immer über ein VPN erfolgen?
Nein.
Es gibt auch andere geeignete Zugriffslösungen, beispielsweise abgesicherte Fernwartungsgateways oder Zero-Trust-basierte Zugangslösungen.
Entscheidend ist, dass der Zugang sicher authentifiziert, auf die notwendigen Ressourcen begrenzt und nachvollziehbar kontrolliert wird.
8. Externe IT-Dienstleister – Eine zusätzliche Angriffsfläche
Nicht nur die eigene IT-Infrastruktur kann zum Sicherheitsrisiko werden.
Auch externe Dienstleister verfügen häufig über privilegierte Zugänge zu den Systemen ihrer Kunden.
Ein einfaches Beispiel
Ein IT-Dienstleister betreut die Netzwerke und Server von 30 Unternehmen.
Für die Fernwartung verwendet er eine zentrale Verwaltungssoftware.
Wird dieses Fernwartungssystem kompromittiert, könnten möglicherweise mehrere Kunden betroffen sein.
Deshalb sollten Unternehmen wissen, welche externen Dienstleister auf ihre Systeme zugreifen können.
Wichtige Fragen sind beispielsweise:
- Welche Dienstleister besitzen Zugänge?
- Welche Systeme können sie erreichen?
- Werden persönliche Benutzerkonten verwendet?
- Ist MFA aktiviert?
- Sind die Berechtigungen auf das Notwendige begrenzt?
- Werden nicht mehr benötigte Zugänge deaktiviert?
- Sind Sicherheitsanforderungen vertraglich vereinbart?
- Können Fernwartungsvorgänge nachvollzogen werden?
Bei der Risikobewertung sollte nicht nur der eigene Netzwerkzugang betrachtet werden, sondern auch die Sicherheit des eingesetzten Fernwartungsdienstes.
Das ist besonders im Zusammenhang mit NIS2 wichtig, weil § 30 BSIG die Sicherheit der Lieferkette und die Beziehungen zu Dienstleistern ausdrücklich berücksichtigt.
9. Sicherheitsupdates und Schwachstellenmanagement – Bekannte Lücken schließen
Eine moderne Firewall hilft nur begrenzt, wenn sie selbst bekannte Sicherheitslücken besitzt.
Deshalb gehört ein funktionierendes Update- und Schwachstellenmanagement zu den wichtigsten technischen Schutzmaßnahmen.
Ein Beispiel
Ein Hersteller veröffentlicht ein Sicherheitsupdate für eine Firewall.
Mit dem Update wird eine bekannte Schwachstelle geschlossen, die unter bestimmten Bedingungen einen unberechtigten Zugriff ermöglichen könnte.
Das Unternehmen installiert das Update jedoch über mehrere Monate nicht.
Inzwischen wird die Schwachstelle öffentlich ausgenutzt.
Dadurch entsteht ein vermeidbares Risiko.
Welche Systeme müssen berücksichtigt werden?
Nicht nur Windows-Server und Arbeitsplatzcomputer benötigen Sicherheitsupdates.
Auch folgende Systeme sollten regelmäßig überprüft werden:
- Firewalls und VPN-Gateways
- Router und Switches
- WLAN-Komponenten
- Netzwerkdrucker
- Überwachungskameras und IoT-Geräte
- Anwendungen und Datenbanken
- Virtualisierungsplattformen
- Server- und Client-Betriebssysteme
Wie funktioniert Schwachstellenmanagement?
Ein praktikabler Ablauf besteht aus mehreren Schritten:
Erfassen: Welche Geräte und Softwareversionen werden eingesetzt?
Informieren: Welche Sicherheitslücken und Updates sind bekannt?
Bewerten: Sind die eigenen Systeme betroffen, wie kritisch ist die Schwachstelle und wird sie bereits ausgenutzt?
Behandeln: Updates installieren oder geeignete andere Schutzmaßnahmen umsetzen.
Überprüfen: Wurde die Schwachstelle tatsächlich behoben?
Dokumentieren: Welche Maßnahmen wurden wann durchgeführt und welche Risiken bleiben bestehen?
Nicht jedes Update muss ohne Prüfung sofort installiert werden.
Bei besonders kritischen Sicherheitslücken, insbesondere auf aus dem Internet erreichbaren Systemen, kann jedoch sehr schnelles Handeln erforderlich sein.
Ist ein Update nicht verfügbar oder vorübergehend nicht möglich, sollten geeignete kompensierende Maßnahmen geprüft werden.
Merke: Sicherheitsupdates sind kein einmaliges Projekt. Schwachstellenmanagement ist ein fortlaufender Prozess.
10. Monitoring – Angriffe erkennen und darauf reagieren
Auch gut abgesicherte Systeme können angegriffen werden.
Deshalb sollten Unternehmen wichtige sicherheitsrelevante Aktivitäten überwachen.
Dabei muss man drei Begriffe unterscheiden.
Protokollierung – Was ist passiert?
IT-Systeme können Ereignisse aufzeichnen.
Beispiele sind:
- Erfolgreiche und fehlgeschlagene Anmeldungen
- Änderungen an Benutzerberechtigungen
- Firewall-Verbindungen
- Administrative Änderungen
- Systemfehler
Diese Aufzeichnungen bezeichnet man als Logs beziehungsweise Protokolldaten.
Erkennung – Ist etwas verdächtig?
Die gesammelten Ereignisse werden ausgewertet.
Ein Beispiel:
Ein Benutzerkonto versucht innerhalb kurzer Zeit hundertmal, sich an einem Server anzumelden.
Ein Überwachungssystem erkennt das ungewöhnliche Verhalten und erzeugt eine Warnmeldung.
Reaktion – Was wird unternommen?
Eine Warnmeldung allein löst das Problem noch nicht.
Deshalb muss festgelegt werden, wer solche Hinweise prüft und bei Bedarf Maßnahmen einleitet.
Je nach Situation kann beispielsweise ein betroffener Zugang vorübergehend gesperrt oder ein verdächtiges System näher untersucht werden.
| Schritt | Aufgabe |
|---|---|
| Logging | Sicherheitsrelevante Ereignisse aufzeichnen |
| Detection | Verdächtige Aktivitäten erkennen |
| Response | Ereignisse prüfen und angemessen reagieren |
Was ist ein SIEM?
Ein Security Information and Event Management (SIEM) kann Protokolldaten aus unterschiedlichen Systemen zentral sammeln, miteinander verknüpfen und auswerten.
Ein SIEM ist allerdings nicht automatisch für jedes kleine Unternehmen erforderlich.
Entscheidend ist, dass die ausgewählten Sicherheitsereignisse zuverlässig erkannt und bearbeitet werden können.
Außerdem müssen Protokolldaten geschützt werden. Bei personenbezogenen Daten sind die geltenden Datenschutzanforderungen zu beachten.
Wichtig: Ein Monitoring-System, das Warnungen erzeugt, die niemand bearbeitet, bietet nur einen begrenzten Sicherheitsnutzen.
11. Was passiert, wenn trotzdem ein Angriff erfolgreich ist?
Trotz aller Schutzmaßnahmen kann ein Sicherheitsvorfall nicht vollständig ausgeschlossen werden.
Deshalb muss ein Unternehmen auf den Ernstfall vorbereitet sein.
Beispielsweise sollte geregelt sein:
- Wer erhält die erste Meldung?
- Wer beurteilt den Sicherheitsvorfall?
- Wer entscheidet über die Isolation betroffener Systeme?
- Wie werden Beweise und Protokolldaten gesichert?
- Wie werden die Geschäftsführung und weitere Verantwortliche informiert?
- Wie werden die Systeme sicher wiederhergestellt?
Solche Fragen sollten nicht erst während eines Cyberangriffs geklärt werden.
Im nächsten Beitrag beschäftigen wir uns ausführlich mit Backups, IT-Notfallplanung und Wiederherstellung.
Die eigentliche Behandlung von Sicherheitsvorfällen und die gesetzlichen Meldeprozesse betrachten wir in einem weiteren Teil dieser Reihe.
12. Welche Sicherheitsmaßnahmen sollte ein Unternehmen zuerst umsetzen?
Nicht jedes Unternehmen kann alle Schutzmaßnahmen gleichzeitig einführen.
Deshalb sollten die Prioritäten aus der Risikoanalyse abgeleitet werden.
Für unseren Handwerksbetrieb könnte folgende vereinfachte Übersicht sinnvoll sein:
| Maßnahme | Ziel | Beispielhafte Priorität |
|---|---|---|
| Administrator- und Fernzugänge mit MFA absichern | Kontenübernahmen erschweren | Hoch |
| Unnötige Internetfreigaben entfernen | Angriffsfläche reduzieren | Hoch |
| Kritische Sicherheitsupdates einspielen | Bekannte Schwachstellen schließen | Hoch |
| Berechtigungen überprüfen | Missbrauch und Auswirkungen begrenzen | Hoch |
| Backups und Wiederherstellung testen | Betriebsfähigkeit sichern | Hoch |
| Büro, Server und IoT segmentieren | Seitliche Bewegung erschweren | Je nach Risiko hoch |
| Sicherheitsrelevante Ereignisse überwachen | Angriffe früher erkennen | Je nach Risiko hoch |
Diese Reihenfolge ist nicht allgemeingültig.
Ein Unternehmen mit vielen vernetzten Industrieanlagen kann andere Schwerpunkte benötigen als ein kleines Büro.
Entscheidend sind die tatsächlichen Risiken, der Schutzbedarf und die rechtlichen Anforderungen.
13. Welche Aufgaben hat der IT-Security Coordinator?
Ein IT-Security Coordinator unterstützt das Unternehmen dabei, technische Sicherheitsmaßnahmen systematisch zu planen und deren Wirksamkeit überprüfen zu lassen.
Dazu können folgende Aufgaben gehören:
- Bestehende Sicherheitsarchitektur dokumentieren
- Sicherheitsrisiken gemeinsam mit der IT-Abteilung bewerten
- Geeignete Maßnahmen empfehlen
- Maßnahmen und Verantwortlichkeiten priorisieren
- Berechtigungs- und Fernwartungskonzepte prüfen
- Die Umsetzung von Sicherheitsmaßnahmen nachverfolgen
- Ergebnisse und verbleibende Risiken dokumentieren
- Regelmäßige Überprüfungen organisieren
Wer setzt die Maßnahmen technisch um?
Der IT-Security Coordinator muss nicht jede Firewall selbst konfigurieren oder alle technischen Maßnahmen persönlich umsetzen.
Eine typische Aufgabenteilung sieht so aus:
| Beteiligter | Aufgabe |
|---|---|
| Geschäftsführung | Ziele, Ressourcen und wesentliche Entscheidungen verantworten |
| IT-Security Coordinator / ISB | Risiken bewerten, Maßnahmen empfehlen und deren Umsetzung begleiten |
| IT-Abteilung | Technische Maßnahmen planen, konfigurieren und betreiben |
| Externe Dienstleister | Vereinbarte technische Leistungen sicher erbringen |
| Fachabteilungen | Geschäftliche Anforderungen und Auswirkungen beurteilen |
Die genaue Rollenverteilung hängt von der Größe und Organisationsstruktur des Unternehmens ab.
Warum ist Dokumentation so wichtig?
Sicherheitsmaßnahmen müssen nicht nur eingerichtet werden.
Es sollte auch nachvollziehbar sein:
- Warum eine Maßnahme notwendig ist
- Wer für ihre Umsetzung verantwortlich ist
- Wann sie umgesetzt wurde
- Ob ihre Wirksamkeit überprüft wurde
- Welche Risiken möglicherweise bestehen bleiben
Insbesondere bei NIS2-betroffenen Einrichtungen ist die Dokumentation der erforderlichen Risikomanagementmaßnahmen gesetzlich relevant.
Merke: Der IT-Security Coordinator unterstützt bei der Sicherheitsplanung und Kontrolle. Die Verantwortung für die erforderlichen unternehmerischen Entscheidungen bleibt bei den zuständigen Verantwortlichen.
14. Praktische Checkliste – Wie gut sind unsere IT-Systeme abgesichert?
Mit folgenden Fragen lässt sich eine erste Einschätzung vornehmen:
- Sind alle aus dem Internet erreichbaren Systeme und Dienste bekannt?
- Sind unnötige Firewall-Freigaben geschlossen?
- Werden administrative Konten und externe Zugänge mit geeigneter MFA geschützt?
- Gibt es getrennte Benutzer- und Administratorkonten?
- Sind Büro-PCs, Server und IoT-Geräte sinnvoll segmentiert?
- Werden Verbindungen zwischen den Netzwerksegmenten gezielt kontrolliert?
- Besitzen Benutzer und Dienstleister nur die notwendigen Berechtigungen?
- Sind Fernwartungszugänge abgesichert, nachvollziehbar und möglichst zeitlich begrenzt?
- Gibt es ein Verfahren zur Erkennung und Behandlung kritischer Schwachstellen?
- Werden sicherheitsrelevante Ereignisse überwacht und Warnmeldungen bearbeitet?
- Werden Sicherheitsmaßnahmen regelmäßig auf ihre Wirksamkeit überprüft?
- Sind wichtige Sicherheitsentscheidungen und verbleibende Risiken dokumentiert?
Die Checkliste ersetzt keine vollständige Sicherheitsprüfung.
Sie hilft aber, erste Schwachstellen und organisatorische Lücken zu erkennen.
15. Fazit – Sicherheit entsteht durch das Zusammenspiel mehrerer Maßnahmen
Eine Firewall schützt Netzwerkverbindungen.
MFA erschwert unberechtigte Anmeldungen.
Eine geeignete Netzwerksegmentierung begrenzt die Kommunikation zwischen unterschiedlichen Bereichen.
Zugriffskontrollen sorgen dafür, dass Benutzer und Dienstleister nur die notwendigen Berechtigungen erhalten.
Regelmäßige Sicherheitsupdates reduzieren bekannte Schwachstellen, während Monitoring dabei hilft, verdächtige Aktivitäten frühzeitig zu erkennen.
Erst das Zusammenspiel dieser Maßnahmen schafft eine widerstandsfähigere IT-Umgebung.
Dabei ist nicht die Anzahl installierter Sicherheitsprodukte entscheidend.
Viel wichtiger ist, dass die Sicherheitsmaßnahmen auf die tatsächlichen Risiken abgestimmt, richtig eingerichtet, dokumentiert und regelmäßig überprüft werden.
Genau diesen risikobasierten Ansatz verfolgt auch das BSI-Gesetz im Zusammenhang mit NIS2.
Ein sicheres Unternehmensnetzwerk entsteht nicht durch eine einzelne Firewall, sondern durch ein durchdachtes und regelmäßig überprüftes Sicherheitskonzept.
Wie geht es in der Reihe weiter?
Im nächsten Beitrag beschäftigen wir uns mit der Frage, was passiert, wenn die IT trotz aller Sicherheitsmaßnahmen ausfällt.
Teil 24: Backup, IT-Notfallplanung und Wiederherstellung – NIS2 in der Praxis
Dabei erklären wir unter anderem RPO und RTO, geschützte Backups, Notfallpläne und die richtige Reihenfolge bei der Wiederherstellung wichtiger IT-Systeme.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
Technische Empfehlungen und Standards
- BSI – IT-Grundschutz
- BSI – IT-Grundschutz-Baustein OPS.1.2.5 Fernwartung
- BSI – Grundschutz-Baustein OPS.1.1.5 Protokollierung
- CISA – Multi-Faktor-Authentifizierung
- CISA – Ransomware-Schutz und Netzwerksicherheit
Die verwendeten Unternehmensbeispiele sind fiktiv und dienen der verständlichen Erklärung. Der Beitrag ersetzt weder eine individuelle Sicherheitsanalyse noch eine rechtliche Beratung.
Stand: 26. Oktober 2026.
Schreibe einen Kommentar