Welche Unternehmen sind betroffen, wie erfolgt die Einstufung und wann besteht eine Registrierungspflicht beim BSI?
Mit NIS2 gelten in Deutschland umfangreiche Anforderungen an die Informationssicherheit. Viele Unternehmen müssen ihre Sicherheitsmaßnahmen verbessern, sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren und erhebliche Sicherheitsvorfälle melden.
Doch längst nicht jedes Unternehmen ist automatisch betroffen.
Entscheidend sind die Geschäftstätigkeit, die Unternehmensgröße und bestimmte gesetzliche Sonderregelungen.
In diesem Beitrag erklären wir Schritt für Schritt, wie Unternehmen feststellen können, ob sie als wichtige oder besonders wichtige Einrichtung gelten und welche Verpflichtungen sich daraus ergeben.
1. Was ist NIS2 und wen betrifft das BSI-Gesetz?
NIS2 ist eine europäische Richtlinie zur Verbesserung der Cybersicherheit. Sie soll insbesondere Unternehmen und Organisationen schützen, deren Dienstleistungen für die Gesellschaft oder die Wirtschaft von besonderer Bedeutung sind.
In Deutschland wurde NIS2 durch das NIS2-Umsetzungsgesetz in nationales Recht übertragen. Ein wesentlicher Bestandteil ist das neue BSI-Gesetz (BSIG), das am 6. Dezember 2025 in Kraft getreten ist.
Das Gesetz unterscheidet bei Unternehmen und Einrichtungen im Wesentlichen drei mögliche Ergebnisse:
| Einstufung | Bedeutung |
|---|---|
| Besonders wichtige Einrichtung | Unterliegt grundsätzlich den NIS2-Pflichten und einer umfassenderen staatlichen Aufsicht |
| Wichtige Einrichtung | Unterliegt grundsätzlich ebenfalls den NIS2-Pflichten, wird aber vor allem anlassbezogen beaufsichtigt |
| Nicht unmittelbar betroffen | Keine entsprechenden NIS2-Pflichten aufgrund dieser Einstufungsregeln |
Wichtig: Sowohl wichtige als auch besonders wichtige Einrichtungen müssen sich grundsätzlich beim BSI registrieren.
Die Mitarbeiterzahl und die finanziellen Kennzahlen entscheiden also nicht nachträglich über die Registrierung. Sie werden bei der eigentlichen Einstufung geprüft.
Wie erfolgt die Prüfung?
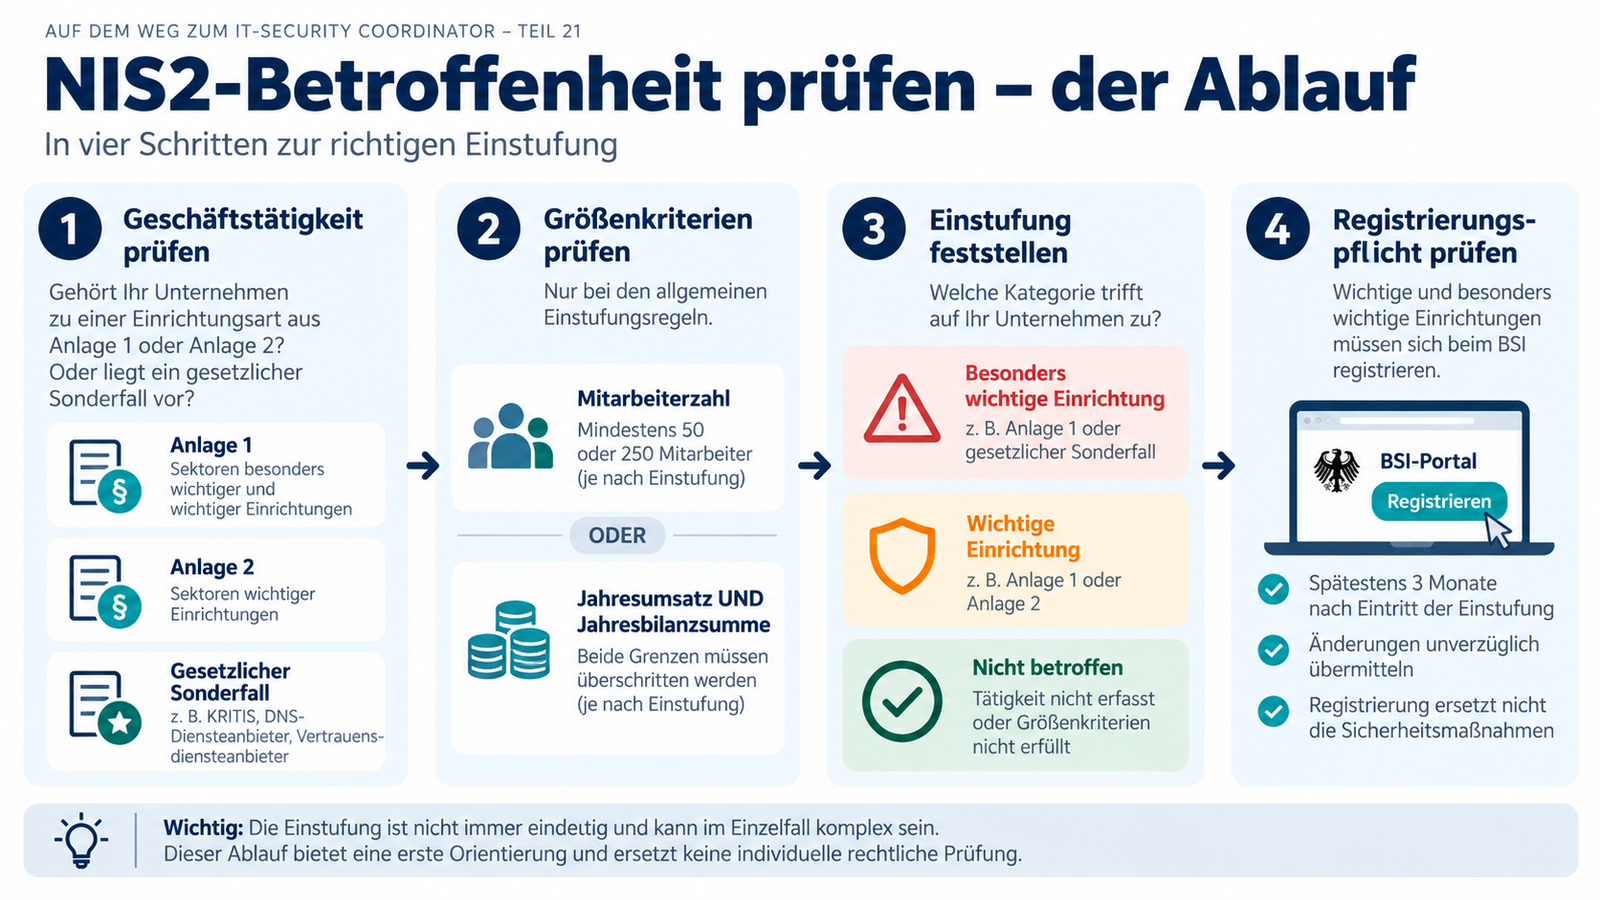
Die Prüfung lässt sich in drei wesentliche Schritte unterteilen.
Schritt 1 – Geschäftstätigkeit prüfen
Zunächst wird festgestellt, ob das Unternehmen zu einer Einrichtungsart aus Anlage 1 oder Anlage 2 des BSI-Gesetzes gehört oder eine gesetzliche Sonderregelung erfüllt.
Schritt 2 – Unternehmensgröße prüfen
Bei den üblichen Einrichtungsarten aus Anlage 1 und Anlage 2 werden anschließend die Mitarbeiterzahl sowie der Jahresumsatz und die Jahresbilanzsumme betrachtet.
Für bestimmte gesetzliche Sonderfälle ist diese Größenprüfung nicht erforderlich.
Schritt 3 – Einstufung und Registrierungspflicht feststellen
Ergibt die Prüfung, dass es sich um eine wichtige oder besonders wichtige Einrichtung handelt, besteht grundsätzlich eine Registrierungspflicht beim BSI.
Sehen wir uns diese Schritte genauer an.
2. Schritt 1: Fällt mein Unternehmen unter Anlage 1 oder Anlage 2?
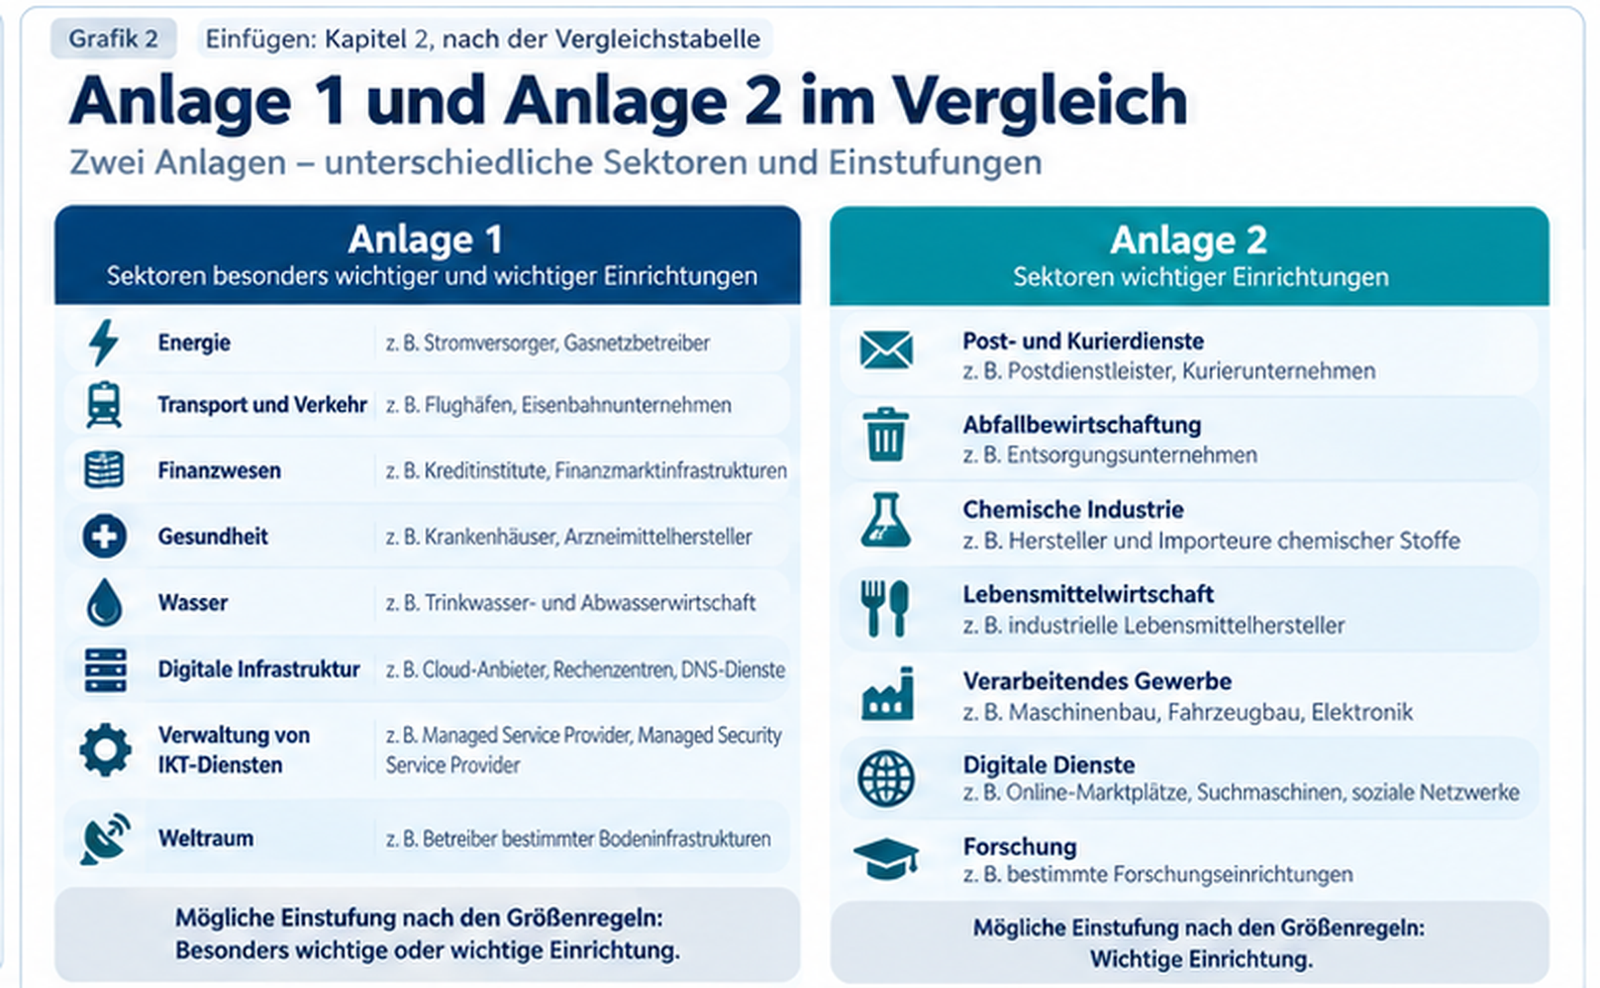
Zuerst wird geprüft, ob die Geschäftstätigkeit des Unternehmens einer Einrichtungsart aus Anlage 1 oder Anlage 2 des BSI-Gesetzes entspricht.
Anlage 1 – Sektoren besonders wichtiger und wichtiger Einrichtungen
Anlage 1 umfasst Sektoren mit hoher Kritikalität.
| Sektor | Beispiele |
|---|---|
| Energie | Stromversorger, Gasnetzbetreiber |
| Transport und Verkehr | Flughäfen, Eisenbahnverkehrsunternehmen |
| Finanzwesen | Kreditinstitute, Finanzmarktinfrastrukturen |
| Gesundheit | Krankenhäuser, bestimmte Arzneimittelhersteller |
| Wasser | Trinkwasserversorgung, Abwasserentsorgung |
| Digitale Infrastruktur | Cloud-Anbieter, Rechenzentren, DNS-Dienste |
| Verwaltung von IKT-Diensten | Bestimmte Managed Service Provider und Managed Security Service Provider |
| Weltraum | Betreiber bestimmter Bodeninfrastrukturen |
Mögliche Einstufung nach den allgemeinen Größenregeln: Wichtige oder besonders wichtige Einrichtung.
Die vollständige Auflistung mit den gesetzlichen Einrichtungsarten:
Anlage 1 BSIG – Sektoren besonders wichtiger und wichtiger Einrichtungen
Anlage 2 – Sektoren wichtiger Einrichtungen
Anlage 2 umfasst weitere Wirtschaftsbereiche.
| Sektor | Beispiele |
|---|---|
| Post- und Kurierdienste | Postdienstleister, Kurierunternehmen |
| Abfallbewirtschaftung | Bestimmte Abfallentsorgungsunternehmen |
| Chemische Industrie | Bestimmte Hersteller und Importeure chemischer Stoffe |
| Lebensmittelwirtschaft | Industrielle Lebensmittelhersteller, Lebensmittelgroßhandel |
| Verarbeitendes Gewerbe | Maschinenbau, Fahrzeugbau, Elektronikhersteller |
| Digitale Dienste | Online-Marktplätze, Suchmaschinen, soziale Netzwerke |
| Forschung | Bestimmte Forschungseinrichtungen |
Mögliche Einstufung nach den allgemeinen Größenregeln: Wichtige Einrichtung.
Die vollständige Auflistung:
Anlage 2 BSIG – Sektoren wichtiger Einrichtungen
Der Unterschied zwischen Anlage 1 und Anlage 2
| Anlage 1 | Anlage 2 | |
|---|---|---|
| Sektoren | Sektoren mit hoher Kritikalität | Sonstige kritische Sektoren |
| Mögliche Einstufung | Besonders wichtig oder wichtig | Wichtig |
| Größenprüfung im Regelfall | Ja | Ja |
| Registrierung bei entsprechender Einstufung | Ja | Ja |
3. Schritt 2: Mitarbeiterzahl, Jahresumsatz und Jahresbilanzsumme prüfen
Wenn ein Unternehmen einer Einrichtungsart aus Anlage 1 oder Anlage 2 zugeordnet werden kann, werden im Regelfall die Größenkriterien nach § 28 BSIG geprüft.
Dabei gilt eine einfache Regel:
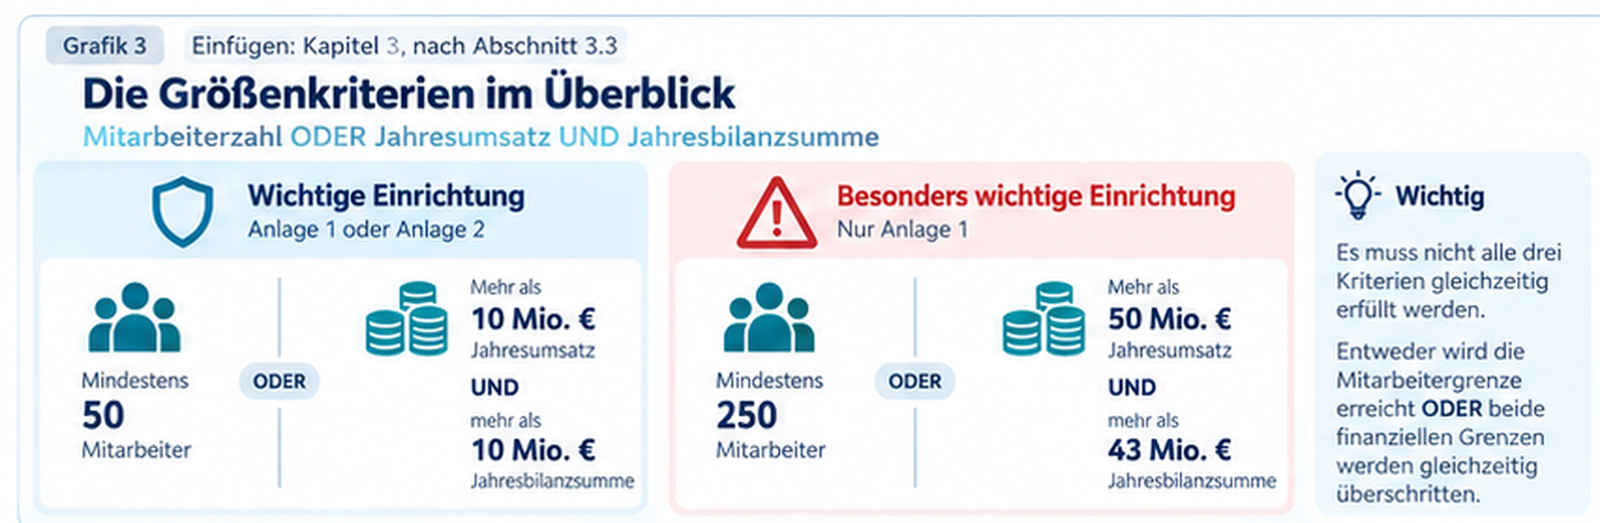
Entweder wird die Mitarbeitergrenze erreicht ODER beide finanziellen Grenzen werden gleichzeitig überschritten.
3.1 Wann gilt ein Unternehmen als wichtige Einrichtung?
Ein Unternehmen aus Anlage 1 oder Anlage 2 erfüllt nach der allgemeinen Regel die Größenvoraussetzungen für eine wichtige Einrichtung, wenn es:
Entweder
- mindestens 50 Mitarbeiter beschäftigt
ODER
- einen Jahresumsatz von mehr als 10 Millionen Euro UND
- eine Jahresbilanzsumme von mehr als 10 Millionen Euro aufweist.
Das Unternehmen darf dabei nicht bereits als besonders wichtige Einrichtung einzustufen sein.
3.2 Wann gilt ein Unternehmen als besonders wichtige Einrichtung?
Bei Unternehmen aus Anlage 1 gelten für die allgemeine Einstufung höhere Schwellenwerte.
Ein Unternehmen erfüllt diese Voraussetzungen, wenn es:
Entweder
- mindestens 250 Mitarbeiter beschäftigt
ODER
- einen Jahresumsatz von mehr als 50 Millionen Euro UND
- eine Jahresbilanzsumme von mehr als 43 Millionen Euro aufweist.
3.3 Die Größenkriterien im Überblick
| Kriterium | Wichtige Einrichtung | Besonders wichtige Einrichtung |
|---|---|---|
| Gesetzliche Anlage | Anlage 1 oder 2 | Anlage 1 |
| Mitarbeiterzahl | Mindestens 50 | Mindestens 250 |
| ODER Jahresumsatz | Über 10 Mio. € | Über 50 Mio. € |
| UND Jahresbilanzsumme | Über 10 Mio. € | Über 43 Mio. € |
Merksatz: Mitarbeiterzahl ODER (Jahresumsatz UND Jahresbilanzsumme).
Es müssen also nicht alle drei Kriterien erfüllt sein.
3.4 Beispiele zur Einstufung
Wir betrachten vier fiktive Unternehmen. Dabei gehen wir davon aus, dass die jeweilige Geschäftstätigkeit tatsächlich unter die angegebene Anlage fällt, die genannten Kennzahlen für die Größenberechnung maßgeblich sind und keine gesetzlichen Sonderregelungen vorliegen.
| Unternehmen | Mitarbeiter | Umsatz | Bilanzsumme | Ergebnis |
|---|---|---|---|---|
| Krankenhaus – Anlage 1 | 30 | 5 Mio. € | 3 Mio. € | Nicht betroffen |
| Krankenhaus – Anlage 1 | 100 | 8 Mio. € | 6 Mio. € | Wichtig |
| Krankenhaus – Anlage 1 | 300 | 40 Mio. € | 20 Mio. € | Besonders wichtig |
| Maschinenbauer – Anlage 2 | 20 | 50 Mio. € | 20 Mio. € | Wichtig |
Beispiel 1: Krankenhaus mit 30 Mitarbeitern
Das Krankenhaus fällt zwar unter eine Einrichtungsart aus Anlage 1, erreicht aber keine der erforderlichen Größenschwellen.
Ergebnis: Im Regelfall keine Registrierungspflicht nach NIS2.
Beispiel 2: Krankenhaus mit 100 Mitarbeitern
Das Krankenhaus gehört zu Anlage 1 und beschäftigt mindestens 50 Mitarbeiter.
Ergebnis: Wichtige Einrichtung und grundsätzlich registrierungspflichtig.
Beispiel 3: Krankenhaus mit 300 Mitarbeitern
Das Krankenhaus gehört zu Anlage 1 und beschäftigt mindestens 250 Mitarbeiter.
Ergebnis: Besonders wichtige Einrichtung und grundsätzlich registrierungspflichtig.
Beispiel 4: Maschinenbauunternehmen mit 20 Mitarbeitern
Das Unternehmen gehört zu Anlage 2. Obwohl es nur 20 Mitarbeiter beschäftigt, überschreitet es beide finanziellen Grenzen von jeweils 10 Millionen Euro.
Ergebnis: Wichtige Einrichtung und grundsätzlich registrierungspflichtig.
3.5 Was gilt für Unternehmen außerhalb von Anlage 1 und Anlage 2?
Ein Unternehmen, das keiner Einrichtungsart aus Anlage 1 oder Anlage 2 zugeordnet werden kann und auch keinen gesetzlichen Sondertatbestand erfüllt, wird nicht allein aufgrund seiner Größe registrierungspflichtig.
Beispiel:
Ein reines Möbelhandelsunternehmen hat 1.500 Mitarbeiter, einen Jahresumsatz von 200 Millionen Euro und eine Jahresbilanzsumme von 100 Millionen Euro.
Wenn es ausschließlich Tätigkeiten ausübt, die nicht von Anlage 1, Anlage 2 oder einer besonderen gesetzlichen Regelung erfasst werden, besteht allein aufgrund dieser Kennzahlen keine NIS2-Registrierungspflicht.
3.6 Was gilt bei Konzernen und verbundenen Unternehmen?
Bei der Größenberechnung können auch Mitarbeiterzahlen und finanzielle Kennzahlen von Partnerunternehmen oder verbundenen Unternehmen zu berücksichtigen sein.
Grundlage ist die europäische KMU-Empfehlung 2003/361/EG, auf die § 28 Absatz 4 BSIG verweist.
Das Gesetz sieht unter bestimmten Voraussetzungen eine Ausnahme für Unternehmen vor, die hinsichtlich ihrer IT-Systeme und Prozesse tatsächlich unabhängig von ihren Partner- oder verbundenen Unternehmen sind.
Bei Konzernstrukturen ist deshalb eine gesonderte Prüfung erforderlich.
4. Welche Einrichtungen sind unabhängig von ihrer Größe betroffen?
Neben den allgemeinen Einstufungsregeln nennt § 28 BSIG bestimmte Einrichtungen, die unabhängig von ihrer Mitarbeiterzahl, ihrem Jahresumsatz und ihrer Jahresbilanzsumme erfasst werden.
Hier ist die gesetzlich definierte Tätigkeit oder der besondere Status entscheidend.
4.1 Größenunabhängig besonders wichtige Einrichtungen
| Einrichtung | Beispiel oder Erklärung |
|---|---|
| Betreiber kritischer Anlagen (KRITIS) | Betreiber von Anlagen, die die gesetzlichen KRITIS-Kriterien erfüllen |
| Qualifizierte Vertrauensdiensteanbieter | Anbieter qualifizierter elektronischer Signaturen |
| Top-Level-Domain-Registrierungsstellen | Organisationen, die Top-Level-Domains verwalten |
| DNS-Diensteanbieter | Anbieter von DNS-Diensten im gesetzlichen Sinne |
Diese Einrichtungen gelten grundsätzlich als besonders wichtige Einrichtungen, auch wenn sie nur wenige Mitarbeiter beschäftigen.
4.2 Weitere größenunabhängig erfasste Einrichtungen
| Einrichtung | Einstufung |
|---|---|
| Nicht qualifizierte Vertrauensdiensteanbieter | Wichtig |
| Betreiber öffentlicher Telekommunikationsnetze | Wichtig oder besonders wichtig |
| Anbieter öffentlich zugänglicher Telekommunikationsdienste | Wichtig oder besonders wichtig |
Bei öffentlichen Telekommunikationsnetzen und -diensten besteht eine Sonderregelung:
Ab 50 Mitarbeitern oder bei einem Jahresumsatz und einer Jahresbilanzsumme von jeweils über 10 Millionen Euro gelten diese Anbieter bereits als besonders wichtige Einrichtungen.
Kleinere Anbieter, die diese Grenzen nicht erreichen, gelten grundsätzlich als wichtige Einrichtungen.
4.3 Beispiel: DNS-Diensteanbieter mit nur 10 Mitarbeitern
Ein Unternehmen betreibt einen DNS-Dienst, der die gesetzlichen Voraussetzungen eines DNS-Diensteanbieters erfüllt.
Es beschäftigt lediglich 10 Mitarbeiter und erwirtschaftet einen Jahresumsatz von 500.000 Euro.
Trotzdem gilt es als besonders wichtige Einrichtung und ist grundsätzlich registrierungspflichtig.
Der Grund: DNS-Diensteanbieter sind in § 28 BSIG ausdrücklich als Sonderfall genannt.
4.4 Sonderfall: Domain-Name-Registry-Dienstleister
Auch Domain-Name-Registry-Dienstleister, beispielsweise Domain-Registrare, unterliegen nach § 33 BSIG einer eigenständigen Registrierungspflicht.
Diese gilt unabhängig von Mitarbeiterzahl und Umsatz.
Sie bedeutet aber nicht automatisch, dass jeder dieser Dienstleister auch als wichtige oder besonders wichtige Einrichtung eingestuft ist.
4.5 KRITIS ist nicht automatisch dasselbe wie Anlage 1
Ein Energieversorger oder Krankenhaus wird nicht allein aufgrund seiner Branchenzugehörigkeit zum Betreiber einer kritischen Anlage.
Hierfür müssen besondere gesetzliche KRITIS-Kriterien erfüllt sein. Dabei spielen unter anderem die Art der Anlage und die festgelegten Versorgungs- beziehungsweise Anlagenschwellenwerte eine Rolle.
Wer tatsächlich Betreiber einer kritischen Anlage ist, gilt grundsätzlich unabhängig von seiner Unternehmensgröße als besonders wichtige Einrichtung.
5. Schritt 3: Einstufung und Registrierungspflicht feststellen
Nachdem die Geschäftstätigkeit, die Unternehmensgröße und mögliche Sonderregelungen geprüft wurden, lässt sich die Registrierungspflicht feststellen.
Nach § 33 BSIG gilt grundsätzlich:
| Ergebnis der Prüfung | Registrierungspflicht |
|---|---|
| Besonders wichtige Einrichtung | Ja |
| Wichtige Einrichtung | Ja |
| Keine entsprechende Einstufung und kein anderer Registrierungstatbestand | Nein |
Darüber hinaus können eigenständige Registrierungspflichten bestehen, etwa für Domain-Name-Registry-Dienstleister.
In eng begrenzten Fällen können gesetzliche Befreiungen greifen.
Wie kann ich die Einstufung selbst prüfen?
Das BSI stellt eine kostenlose Online-Betroffenheitsprüfung zur Verfügung.
Offizielle NIS2-Betroffenheitsprüfung des BSI
Der Fragebogen führt durch die wesentlichen Fragen zur Geschäftstätigkeit, Unternehmensgröße und zu besonderen gesetzlichen Tatbeständen.
Am Ende erhält das Unternehmen eine automatisierte Ersteinschätzung.
Die Prüfung ist anonym. Ihr Ergebnis ist jedoch nicht rechtsverbindlich und ersetzt nicht die eigenverantwortliche Prüfung nach dem BSI-Gesetz.
Für Einrichtungen der Bundes-, Landes- und Kommunalverwaltung ist der Fragebogen nicht ausgelegt.
Wo bekommt man Unterstützung?
Die Feststellung, ob ein Unternehmen unter NIS2 fällt, ist nicht in jedem Fall so einfach, wie es die allgemeinen Einstufungsregeln zunächst vermuten lassen.
Gerade bei Unternehmen mit unterschiedlichen Geschäftsfeldern, Konzernstrukturen, verbundenen Unternehmen oder besonderen gesetzlichen Anforderungen können Abgrenzungsfragen entstehen.
Dieser Beitrag dient deshalb als erste Orientierung. Er erläutert die wesentlichen Kriterien, kann jedoch nicht sämtliche gesetzlichen Sonderfälle berücksichtigen und ersetzt keine individuelle rechtliche Prüfung.
Unternehmen müssen diese Fragen nicht allein beantworten. Verschiedene Anlaufstellen bieten Informationen und Unterstützung.
| Anlaufstelle | Welche Unterstützung ist möglich? |
|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | Offizielle Informationen, Betroffenheitsprüfung und fachliche Orientierung |
| Industrie- und Handelskammern (IHK) | Branchenbezogene Informationen, erste Orientierung und Vermittlung geeigneter Kontakte |
| Handwerkskammern | Beratung und Unterstützung bei Fragen zu Handwerksbetrieben und deren Geschäftstätigkeiten |
| Branchenverbände | Informationen zu branchenspezifischen Anforderungen und Besonderheiten |
| Spezialisierte Rechtsanwälte | Individuelle juristische Prüfung und Bewertung der NIS2-Betroffenheit und der daraus entstehenden Pflichten |
Hilfreiche Anlaufstellen sind beispielsweise:
- Bundesamt für Sicherheit in der Informationstechnik (BSI)
- IHK für Rheinhessen – IT-Sicherheit
- Handwerkskammer Rheinhessen – Beratungsangebot
- Bundesrechtsanwaltskammer – Informationen zur Anwaltssuche
Bei Zweifeln oder rechtlich schwierigen Abgrenzungen empfiehlt es sich, einen Rechtsanwalt mit nachweislicher Erfahrung im IT-Recht, insbesondere in der NIS2-Regulierung und im BSI-Gesetz, hinzuzuziehen.
Eine schriftliche juristische Stellungnahme kann helfen, die Einstufung des Unternehmens und ihre rechtliche Begründung nachvollziehbar zu dokumentieren.
Sie ist allerdings keine verbindliche Entscheidung des BSI.
Unternehmen sollten ihre Einstufung einschließlich der herangezogenen Geschäftstätigkeiten, Kennzahlen und Sonderregelungen dokumentieren und bei wesentlichen Veränderungen erneut überprüfen.
Ein IT-Security Coordinator kann bei der technischen und organisatorischen Prüfung unterstützen. Die verbindliche juristische Bewertung gehört jedoch nicht automatisch zu seinen Aufgaben.
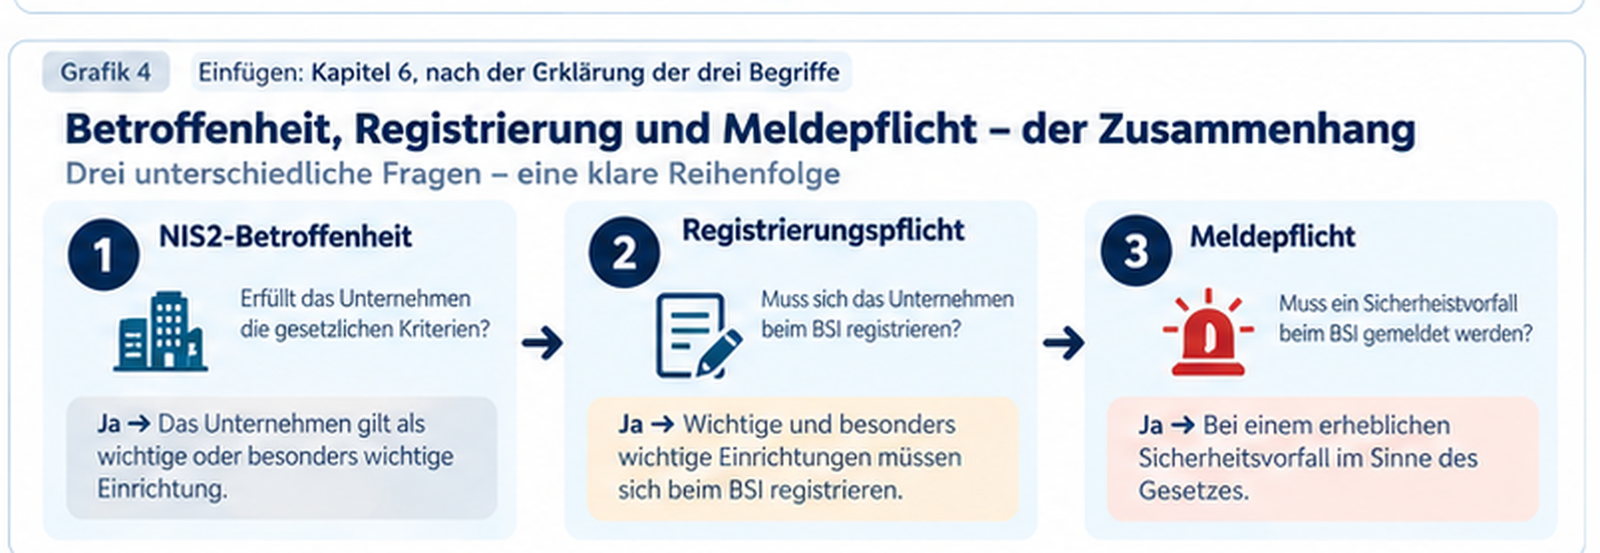
6. NIS2-Betroffenheit, Registrierungspflicht und Meldepflicht – was ist der Unterschied?
Diese drei Begriffe werden häufig miteinander verwechselt. Tatsächlich beschreiben sie unterschiedliche Sachverhalte.
NIS2-Betroffenheit
Ein Unternehmen erfüllt die gesetzlichen Kriterien und gilt damit als wichtige oder besonders wichtige Einrichtung.
Registrierungspflicht
Eine entsprechend verpflichtete Einrichtung muss sich beim BSI registrieren. Diese Pflicht besteht unabhängig davon, ob bereits ein Cyberangriff stattgefunden hat.
Meldepflicht
Tritt bei einer entsprechend verpflichteten Einrichtung ein erheblicher Sicherheitsvorfall auf, muss dieser grundsätzlich innerhalb der gesetzlichen Fristen gemeldet werden.
Ein einfaches Beispiel
Ein IT-Dienstleister mit 80 Mitarbeitern bietet für andere Unternehmen die laufende Verwaltung und den Betrieb ihrer IT-Systeme an. Wir gehen davon aus, dass seine Tätigkeit der gesetzlichen Definition eines Managed Service Providers aus Anlage 1 entspricht.
Er wird nach den allgemeinen Größenregeln als wichtige Einrichtung eingestuft.
Das bedeutet:
- Das Unternehmen muss sich grundsätzlich beim BSI registrieren.
- Es muss die für seine Tätigkeit geltenden Sicherheitsanforderungen erfüllen.
- Bei einem erheblichen Sicherheitsvorfall muss es die gesetzlichen Meldepflichten beachten.
Das bedeutet aber nicht, dass jeder ausgefallene Arbeitsplatz-PC beim BSI gemeldet werden muss.
Eine Meldung nach § 32 BSIG ist grundsätzlich erst erforderlich, wenn ein erheblicher Sicherheitsvorfall im Sinne des Gesetzes vorliegt.
Merke: Betroffenheit beschreibt die gesetzliche Einstufung. Registrierung ist eine daraus folgende Pflicht. Die Vorfallmeldung wird erst bei einem entsprechend erheblichen Sicherheitsvorfall erforderlich.
7. Wann und wo muss sich ein Unternehmen registrieren?
Nach § 33 BSIG müssen sich wichtige und besonders wichtige Einrichtungen grundsätzlich spätestens drei Monate nach dem erstmaligen oder erneuten Eintritt ihrer entsprechenden Eigenschaft registrieren.
Dabei spielt der Zeitpunkt der Einstufung eine wichtige Rolle.
Das neue BSI-Gesetz trat am 6. Dezember 2025 in Kraft.
Für viele Unternehmen, die bereits an diesem Tag die gesetzlichen Voraussetzungen erfüllten, endete die allgemeine Registrierungsfrist deshalb am 6. März 2026.
Wer erst später unter die gesetzlichen Kriterien fällt, muss die für ihn geltende Frist entsprechend berechnen.
Eine abgelaufene Registrierungsfrist bedeutet nicht, dass sich das Unternehmen nicht mehr registrieren muss. Eine ausstehende Registrierung sollte unverzüglich nachgeholt werden.
Wo erfolgt die Registrierung?
Die Registrierung erfolgt über das offizielle:
BSI-Portal – Registrierung und Meldung von Sicherheitsvorfällen
Welche Schritte sind erforderlich?
Schritt 1 – Einstufung abschließen
Das Unternehmen stellt fest, aufgrund welcher gesetzlichen Einrichtungsart oder Sonderregelung es registrierungspflichtig ist.
Schritt 2 – Unternehmensdaten vorbereiten
Für die Registrierung werden unter anderem benötigt:
- Unternehmensname und Rechtsform
- Anschrift und aktuelle Kontaktdaten
- E-Mail-Adresse und Telefonnummer
- Öffentliche IP-Adressbereiche
- Relevante Sektoren beziehungsweise Branchen
- Weitere gesetzlich vorgesehene Angaben, beispielsweise zu Tätigkeiten in anderen EU-Mitgliedstaaten und zuständigen Aufsichtsbehörden
Schritt 3 – Registrierung im BSI-Portal durchführen
Die Angaben werden über das vorgesehene Registrierungsverfahren übermittelt. Die zuständigen Personen und erforderlichen Zugänge sollten zuvor intern festgelegt werden.
Schritt 4 – Angaben aktuell halten
Ändern sich registrierte Angaben, müssen Änderungen nach § 33 Absatz 5 BSIG grundsätzlich unverzüglich, spätestens jedoch innerhalb von zwei Wochen nach Kenntniserlangung, übermittelt werden.
Für Betreiber kritischer Anlagen bestehen besondere Registrierungsregelungen und gegebenenfalls Übergangsverfahren.
Wichtig: Eine erfolgreiche Registrierung ersetzt weder die Umsetzung der vorgeschriebenen Sicherheitsmaßnahmen noch die Vorbereitung auf mögliche Sicherheitsvorfälle.
8. Welche Sicherheitsmaßnahmen verlangt NIS2?
Mit der Registrierung allein sind die gesetzlichen Anforderungen nicht erfüllt.
Nach § 30 BSIG müssen wichtige und besonders wichtige Einrichtungen grundsätzlich geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen zur Informationssicherheit umsetzen.
Die Maßnahmen müssen sich an den tatsächlichen Risiken, den möglichen Auswirkungen von Sicherheitsvorfällen und den Verhältnissen der Einrichtung orientieren.
Das Gesetz nennt zehn wesentliche Maßnahmenbereiche:
| Maßnahmenbereich | Was bedeutet das in der Praxis? |
|---|---|
| Risikoanalyse und Sicherheitskonzepte | Risiken für wichtige IT-Systeme und Geschäftsprozesse erkennen und bewerten |
| Bewältigung von Sicherheitsvorfällen | Sicherheitsvorfälle erkennen, bearbeiten und auswerten |
| Betriebskontinuität und Krisenmanagement | Backups, Wiederherstellungsverfahren und Notfallpläne vorhalten |
| Sicherheit der Lieferkette | Sicherheitsrisiken bei IT-Dienstleistern und Lieferanten berücksichtigen |
| Sichere IT-Systeme | Sicherheit bei Beschaffung, Entwicklung, Wartung und Schwachstellenmanagement beachten |
| Wirksamkeitskontrolle | Regelmäßig überprüfen, ob die Sicherheitsmaßnahmen tatsächlich funktionieren |
| Schulungen und Sensibilisierung | Mitarbeiter für Cyberrisiken und sicheres Verhalten sensibilisieren |
| Kryptografie und Verschlüsselung | Geeignete Verfahren zum Schutz vertraulicher Informationen einsetzen |
| Personal- und Zugriffssicherheit | Benutzerrechte, Zugriffsberechtigungen und IT-Systemverwaltung sicher gestalten |
| Sichere Authentifizierung und Kommunikation | Geeignete Mehrfaktor- oder kontinuierliche Authentifizierung und geschützte Kommunikationsverfahren einsetzen |
Diese Bereiche bilden den gesetzlichen Rahmen. Welche konkreten Maßnahmen notwendig sind, muss anhand der jeweiligen Risiken bestimmt werden.
Für einzelne Branchen und Einrichtungsarten gelten darüber hinaus besondere europäische oder nationale Anforderungen.
Beispiel: Ein Maschinenbauunternehmen
Ein Maschinenbauunternehmen wurde als wichtige Einrichtung eingestuft.
Es nutzt einen Fileserver, eine ERP-Anwendung und mehrere vernetzte Produktionsanlagen.
Ein Ausfall der IT kann dazu führen, dass Aufträge nicht mehr bearbeitet werden können oder die Produktion stillsteht.
Das Unternehmen beginnt deshalb mit einer Risikoanalyse und prüft beispielsweise:
- Welche Systeme sind für den Betrieb unverzichtbar?
- Welche Folgen hätte ein mehrtägiger Ausfall?
- Sind Administratorzugänge ausreichend geschützt?
- Werden Backups erstellt und Wiederherstellungen getestet?
- Sind Produktionsnetz und Büronetz sinnvoll voneinander getrennt?
- Wie werden Sicherheitsvorfälle erkannt und bearbeitet?
- Welche IT-Dienstleister haben Zugriff auf die Systeme?
Aus diesen Erkenntnissen werden die notwendigen technischen und organisatorischen Maßnahmen abgeleitet.
Wichtig: NIS2 schreibt nicht pauschal bestimmte Firewalls, Antivirenprogramme oder Backup-Produkte vor. Entscheidend ist ein angemessenes, wirksames und nachvollziehbar dokumentiertes Sicherheitsmanagement.
Die jeweils anwendbaren Sicherheitsanforderungen bestehen grundsätzlich bereits aufgrund der gesetzlichen Einstufung und nicht erst nach einer abgeschlossenen Registrierung.
9. Wann muss ein Sicherheitsvorfall beim BSI gemeldet werden?
Nicht jede technische Störung ist automatisch ein meldepflichtiger Sicherheitsvorfall.
Nach § 2 BSIG ist ein Sicherheitsvorfall insbesondere dann erheblich, wenn er schwerwiegende Betriebsstörungen oder finanzielle Verluste verursacht hat oder verursachen kann.
Auch erhebliche materielle oder immaterielle Schäden für andere Personen oder Unternehmen können eine Rolle spielen.
Zwei einfache Beispiele
Beispiel 1: Ein Arbeitsplatz-PC fällt aus
Ein einzelner Arbeitsplatz-PC lässt sich zehn Minuten lang nicht starten.
Der Mitarbeiter verwendet einen Ersatzrechner und kann anschließend normal weiterarbeiten.
Solange keine weiteren besonderen Umstände hinzukommen, handelt es sich normalerweise nicht um einen erheblichen Sicherheitsvorfall.
Beispiel 2: Ransomware legt die Warenwirtschaft lahm
Ein Ransomware-Angriff verschlüsselt wichtige Server eines registrierungspflichtigen Unternehmens.
Die gesamte Warenwirtschaft fällt aus. Bestellungen können nicht mehr bearbeitet werden, Lieferungen verzögern sich und wichtige Geschäftsdaten sind nicht mehr verfügbar.
Der Ausfall dauert möglicherweise mehrere Tage.
Hier kann ein erheblicher Sicherheitsvorfall vorliegen, der nach § 32 BSIG gemeldet werden muss.
Welche Meldefristen gelten?
Für erhebliche Sicherheitsvorfälle sieht § 32 BSIG grundsätzlich ein mehrstufiges Meldeverfahren vor:
| Frist | Was muss geschehen? |
|---|---|
| Unverzüglich, spätestens innerhalb von 24 Stunden | Frühe Erstmeldung |
| Unverzüglich, spätestens innerhalb von 72 Stunden | Weitere Meldung mit erster Bewertung |
| Spätestens einen Monat nach der 72-Stunden-Meldung | Abschlussmeldung |
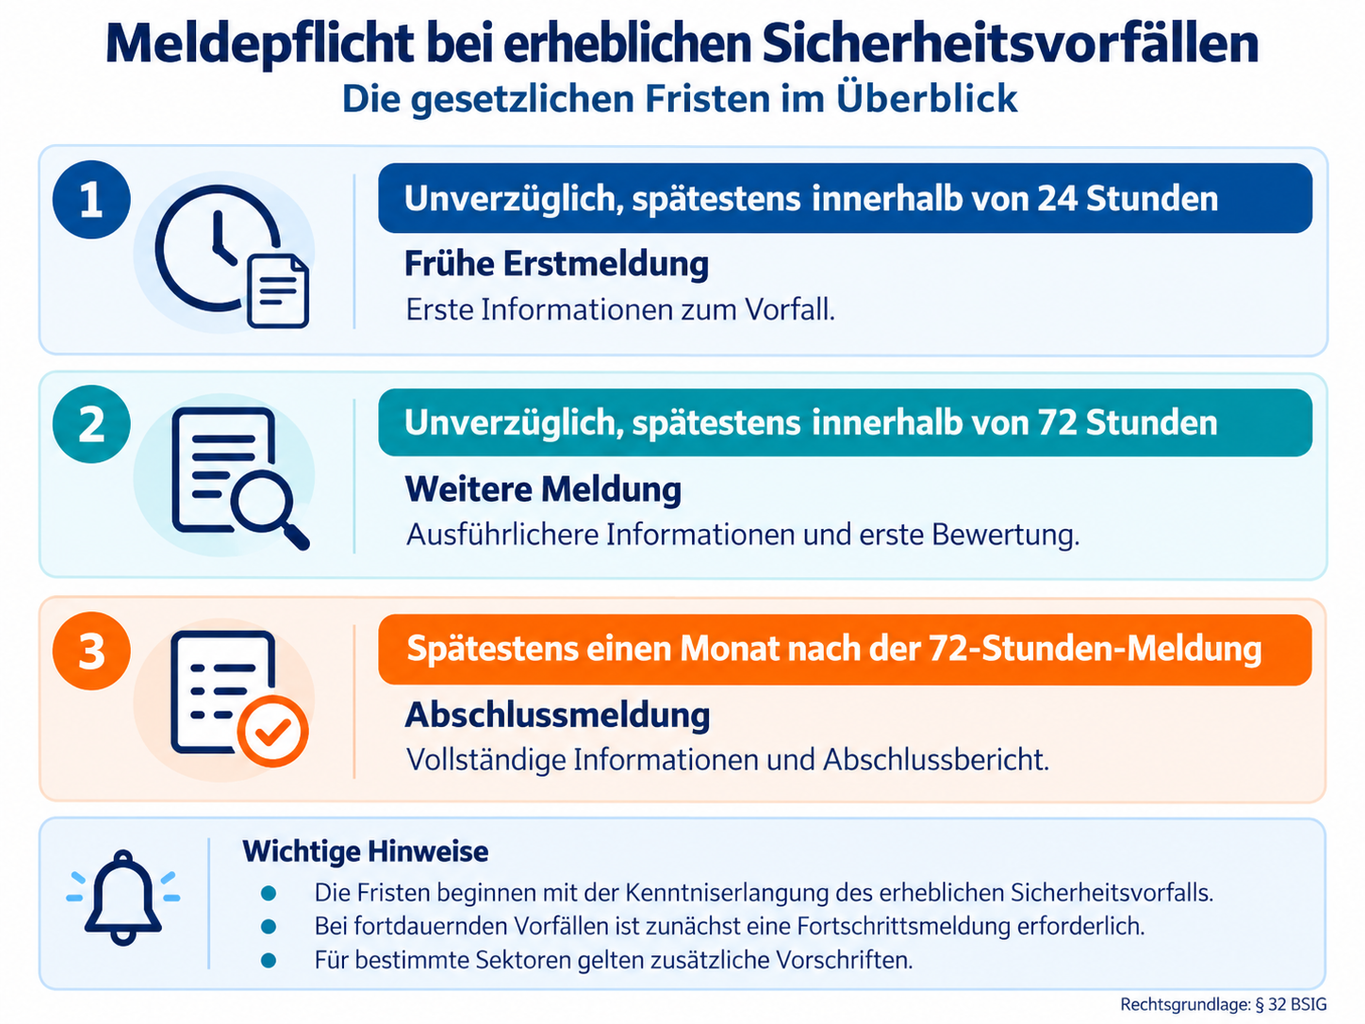
Die 24- und 72-Stunden-Fristen beginnen grundsätzlich mit der Kenntniserlangung des erheblichen Sicherheitsvorfalls.
Bei fortdauernden Vorfällen ist unter den gesetzlichen Voraussetzungen zunächst eine Fortschrittsmeldung erforderlich. Auch zusätzliche Zwischenmeldungen können angefordert werden.
Für bestimmte Einrichtungen, beispielsweise aus dem Energie- oder Telekommunikationsbereich, gelten besondere sektorale Vorschriften.
Warum ist eine gute Vorbereitung wichtig?
Stellen wir uns vor, ein schwerwiegender Cyberangriff wird an einem Freitagabend festgestellt.
Wer entscheidet, ob eine Meldung notwendig ist?
Wer informiert die Geschäftsführung? Wer nimmt Kontakt zur zuständigen Meldestelle auf? Welche Informationen müssen zusammengestellt werden?
Unternehmen sollten diese Fragen nicht erst während eines Cyberangriffs klären.
Erforderlich sind insbesondere festgelegte Verantwortlichkeiten, erreichbare Ansprechpartner und ein dokumentierter Meldeprozess.
Neben den Pflichten nach dem BSIG können weitere Verpflichtungen bestehen, beispielsweise Meldungen nach der Datenschutz-Grundverordnung (DSGVO).
10. Warum sind Dokumentation und Nachweise wichtig?
Sicherheitsmaßnahmen müssen nicht nur umgesetzt werden. Unternehmen müssen ihre Umsetzung auch nachvollziehbar dokumentieren.
Das verlangt § 30 BSIG ausdrücklich für die dort geregelten Risikomanagementmaßnahmen.
Ein Beispiel aus der Praxis
Der Administrator erklärt gegenüber der Geschäftsführung:
„Unsere Daten werden jeden Abend gesichert.“
Das klingt zunächst gut.
Doch die Geschäftsführung fragt nach:
„Wurde auch getestet, ob wir die Daten nach einem Serverausfall vollständig wiederherstellen können?“
Eine erfolgreich abgeschlossene Datensicherung bedeutet noch nicht, dass eine Wiederherstellung tatsächlich funktioniert.
Deshalb sollte das Unternehmen beispielsweise festhalten:
- Wann Backups überprüft wurden
- Wann Wiederherstellungstests durchgeführt wurden
- Ob die Tests erfolgreich waren
- Welche Fehler festgestellt wurden
- Welche Verbesserungsmaßnahmen daraus entstanden sind
Auch andere Sicherheitsmaßnahmen sollten nachvollziehbar dokumentiert werden.
Dazu gehören beispielsweise Risikoanalysen, Sicherheitsrichtlinien, Schulungen, Berechtigungsprüfungen und die Behandlung kritischer Schwachstellen.
Dokumentation ist nicht dasselbe wie eine formelle Nachweispflicht
Hier muss unterschieden werden:
Allgemeine Dokumentation
Nach § 30 BSIG müssen die jeweils verpflichteten Einrichtungen die Einhaltung ihrer Risikomanagementpflichten dokumentieren.
Besondere Nachweispflichten
Für Betreiber kritischer Anlagen gelten darüber hinaus besondere Anforderungen nach § 39 BSIG.
Unter den dort festgelegten Voraussetzungen müssen Sicherheitsmaßnahmen durch Audits, Prüfungen oder Zertifizierungen nachgewiesen werden.
Nicht jede wichtige Einrichtung ist deshalb automatisch verpflichtet, regelmäßig ein externes Audit nach denselben Regeln wie ein KRITIS-Betreiber durchführen zu lassen.
11. Welche Verantwortung trägt die Geschäftsführung?
IT-Sicherheit wurde früher häufig hauptsächlich als Aufgabe der IT-Abteilung betrachtet.
Doch Cyberangriffe können ganze Geschäftsprozesse gefährden, erhebliche finanzielle Schäden verursachen und im schlimmsten Fall den Betrieb eines Unternehmens zum Stillstand bringen.
Deshalb ist Informationssicherheit auch eine Aufgabe der Unternehmensführung.
Nach § 38 BSIG müssen die Geschäftsleitungen der entsprechend verpflichteten wichtigen und besonders wichtigen Einrichtungen die vorgeschriebenen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen.
Außerdem müssen sie regelmäßig an geeigneten Schulungen teilnehmen.
Was bedeutet das in der Praxis?
Die Geschäftsführung muss insbesondere dafür sorgen, dass:
- IT-Sicherheitsrisiken bekannt sind und bewertet werden,
- angemessene Sicherheitsmaßnahmen umgesetzt werden,
- notwendige finanzielle und personelle Ressourcen bereitstehen,
- Verantwortlichkeiten eindeutig geregelt sind,
- die Umsetzung und Wirksamkeit der Maßnahmen überwacht werden.
Unter bestimmten Voraussetzungen können Pflichtverletzungen auch persönliche Haftungsfolgen nach den gesetzlichen Regelungen haben.
Das bedeutet jedoch nicht, dass die Geschäftsführung automatisch für jeden Cyberangriff haftet.
Die Verantwortung für die gesetzlich erforderliche Informationssicherheit lässt sich aber nicht vollständig auf einen Administrator oder externen IT-Dienstleister übertragen.
Welche Rolle übernimmt der IT-Security Coordinator?
Ein IT-Security Coordinator oder Informationssicherheitsbeauftragter kann die Unternehmensleitung unterstützen.
Zu seinen Aufgaben können unter anderem gehören:
- IT-Sicherheitsrisiken erkennen und bewerten
- Sicherheitsmaßnahmen planen und koordinieren
- Bei der NIS2-Betroffenheitsprüfung technisch und organisatorisch unterstützen
- Sicherheitsrichtlinien und Dokumentationen vorbereiten
- Die Geschäftsführung über Risiken und Handlungsbedarf informieren
- Die Vorbereitung auf Sicherheitsvorfälle begleiten
Die Geschäftsführung trifft weiterhin die notwendigen unternehmerischen Entscheidungen und stellt angemessene Ressourcen bereit.
Merke: Ein IT-Security Coordinator unterstützt bei der NIS2-Prüfung und bei der Umsetzung der Sicherheitsmaßnahmen. Er ersetzt jedoch keine spezialisierte juristische Beratung.
12. Welche Bußgelder können bei Verstößen drohen?
Das BSI-Gesetz sieht bei bestimmten Verstößen erhebliche Bußgelder vor.
| Einstufung | Gesetzliche Bußgeldobergrenze bei bestimmten schwerwiegenden Verstößen |
|---|---|
| Besonders wichtige Einrichtung | Bis zu 10 Millionen Euro |
| Wichtige Einrichtung | Bis zu 7 Millionen Euro |
Bei bestimmten Unternehmen mit einem weltweiten Gesamtumsatz von mehr als 500 Millionen Euro können stattdessen umsatzabhängige Obergrenzen gelten.
Diese betragen bei den betreffenden Verstößen:
- Besonders wichtige Einrichtungen: bis zu 2 Prozent des weltweiten Gesamtumsatzes
- Wichtige Einrichtungen: bis zu 1,4 Prozent des weltweiten Gesamtumsatzes
Die konkrete Höhe hängt vom jeweiligen Verstoß und den gesetzlichen Voraussetzungen ab.
Nicht jeder Verstoß wird mit diesen Höchstbeträgen geahndet. Beispielsweise gelten für bestimmte Verstöße gegen Registrierungspflichten andere, niedrigere Bußgeldrahmen.
Die Einzelheiten regelt § 65 BSIG.
Unabhängig von möglichen Bußgeldern können Sicherheitsvorfälle erhebliche wirtschaftliche Schäden verursachen.
Ein mehrtägiger Produktionsausfall, gestohlene Kundendaten oder eine nicht mehr verfügbare Warenwirtschaft können die wirtschaftliche Existenz eines Unternehmens gefährden.
Deshalb sollte Informationssicherheit nicht ausschließlich als gesetzliche Verpflichtung betrachtet werden.
Sie dient vor allem auch dem Schutz des eigenen Geschäftsbetriebs.
13. NIS2 – Was sollte ein Unternehmen jetzt konkret tun?
Für Unternehmen, die ihre Betroffenheit und Sicherheitsmaßnahmen noch nicht systematisch geprüft haben, empfiehlt sich ein strukturiertes Vorgehen.
Schritt 1 – Betroffenheit feststellen
Zuerst werden die tatsächlichen Geschäftstätigkeiten mit den gesetzlichen Einrichtungsarten aus Anlage 1 und Anlage 2 verglichen.
Anschließend werden die Unternehmensgröße und mögliche gesetzliche Sonderregelungen geprüft.
Dabei kann die offizielle BSI-Betroffenheitsprüfung unterstützen.
Schritt 2 – Rechtliche Fragen klären
Ist die Einstufung nicht eindeutig, sollten zunächst offizielle Informationen und geeignete Beratungsangebote herangezogen werden.
Bei komplexen rechtlichen Fragen, beispielsweise durch Konzernstrukturen oder unterschiedliche Geschäftstätigkeiten, empfiehlt sich die Einbindung eines entsprechend spezialisierten Rechtsanwalts.
Schritt 3 – Ergebnis dokumentieren
Das Unternehmen sollte nachvollziehbar festhalten, wie die Einstufung zustande gekommen ist.
Dazu gehören insbesondere:
- Die geprüften Geschäftstätigkeiten
- Die herangezogenen gesetzlichen Vorschriften
- Die verwendeten Mitarbeiter- und Finanzkennzahlen
- Geprüfte Sonderregelungen
- Das Ergebnis und das Datum der Prüfung
Bei wesentlichen Veränderungen muss die Einstufung erneut überprüft werden.
Schritt 4 – Registrierung und Meldepflichten organisieren
Besteht eine Registrierungspflicht, wird die Registrierung beim BSI durchgeführt beziehungsweise bei Überschreitung der Frist unverzüglich nachgeholt.
Zusätzlich müssen Zuständigkeiten für mögliche Sicherheitsvorfälle festgelegt werden.
Die zuständigen Mitarbeiter sollten wissen, welche Ereignisse geprüft und gegebenenfalls gemeldet werden müssen.
Schritt 5 – IT-Sicherheitsrisiken bewerten
Im nächsten Schritt werden wichtige IT-Systeme und Geschäftsprozesse betrachtet.
Beispielsweise:
Welche Folgen hätte der Ausfall eines zentralen Servers?
Wie lange könnte das Unternehmen ohne ERP-System arbeiten?
Was passiert bei einem Ausfall des Internetzugangs?
Welche Systeme enthalten besonders schützenswerte Informationen?
Aus diesen Fragen ergibt sich, welche Risiken vorrangig behandelt werden müssen.
Schritt 6 – Sicherheitsmaßnahmen umsetzen und überprüfen
Anschließend werden geeignete technische und organisatorische Maßnahmen geplant und umgesetzt.
Dabei sollten Prioritäten gesetzt, Verantwortlichkeiten festgelegt und die Ergebnisse dokumentiert werden.
Die Maßnahmen müssen regelmäßig auf ihre Wirksamkeit überprüft und bei Bedarf angepasst werden.
Kleine Checkliste zur Selbstprüfung
Die folgende Checkliste kann Unternehmen bei einer ersten Bestandsaufnahme unterstützen.
- Ist unsere NIS2-Betroffenheit geprüft und dokumentiert?
- Sind die für uns geltenden gesetzlichen Pflichten bekannt?
- Ist eine gegebenenfalls notwendige BSI-Registrierung erfolgt?
- Kennen wir unsere wichtigsten IT-Systeme und Geschäftsprozesse?
- Sind die wesentlichen IT-Sicherheitsrisiken erfasst und bewertet?
- Existieren geeignete Backups und getestete Wiederherstellungsverfahren?
- Sind externe Zugänge und Administratorzugänge ausreichend abgesichert?
- Sind Verantwortlichkeiten und Meldewege eindeutig festgelegt?
- Werden wichtige Sicherheitsmaßnahmen regelmäßig überprüft?
- Ist die Geschäftsführung ausreichend eingebunden?
Bereits diese Fragen können helfen, wesentliche organisatorische und technische Schwachstellen zu erkennen.
Eine solche Checkliste ersetzt keine vollständige Risikoanalyse, bietet aber einen guten Einstieg in die praktische Umsetzung.
14. Fazit – NIS2 ist mehr als eine gesetzliche Vorschrift
NIS2 und das BSI-Gesetz zeigen, dass Informationssicherheit weit mehr bedeutet als Firewalls, Antivirensoftware und regelmäßige Updates.
Unternehmen müssen ihre Risiken kennen, geeignete Sicherheitsmaßnahmen umsetzen und auf mögliche Sicherheitsvorfälle vorbereitet sein.
Eine besondere Herausforderung ist dabei häufig die Frage, ob ein Unternehmen überhaupt unter die gesetzlichen Anforderungen fällt.
Die Zuordnung ist nicht immer eindeutig.
Deshalb sollten Unternehmen ihre Geschäftstätigkeit, Unternehmensgröße und mögliche Sonderregelungen sorgfältig prüfen und das Ergebnis nachvollziehbar dokumentieren.
Das BSI, die Industrie- und Handelskammern, Handwerkskammern sowie Branchenverbände bieten hierfür Informationen und erste Orientierung.
Bei rechtlich schwierigen Fragen kann eine spezialisierte Rechtsanwaltskanzlei unterstützen.
Der IT-Security Coordinator übernimmt bei der praktischen Umsetzung eine wichtige Rolle. Er kann technische und organisatorische Risiken bewerten, die Geschäftsführung beraten und erforderliche Sicherheitsmaßnahmen koordinieren.
Die rechtliche Einstufung und die unternehmerischen Entscheidungen sollten jedoch nicht allein ihm überlassen werden.
Und selbst wenn ein Unternehmen nicht unmittelbar NIS2-pflichtig ist, bleiben viele der beschriebenen Sicherheitsmaßnahmen sinnvoll.
Denn gute IT-Sicherheit beginnt nicht erst dann, wenn ein Gesetz sie vorschreibt.
Wie geht es in der Blogreihe weiter?
In den nächsten Beiträgen beschäftigen wir uns ausführlicher mit der praktischen Umsetzung der Informationssicherheit:
Teil 22: IT-Sicherheitsrisiken erkennen und bewerten – NIS2 in der Praxis
Wie werden IT-Risiken systematisch erkannt, bewertet und priorisiert?
Teil 23: IT-Systeme richtig absichern – NIS2 in der Praxis
Welche technischen und organisatorischen Maßnahmen schützen Server, Netzwerke, Clients und Benutzerkonten?
Teil 24: Backup, IT-Notfallplanung und Wiederherstellung – NIS2 in der Praxis
Wie werden Daten geschützt, Wiederherstellungen getestet und Unternehmen auf schwerwiegende IT-Ausfälle vorbereitet?
Auch in diesen Beiträgen verwenden wir praktische und leicht verständliche Beispiele, um die technischen und organisatorischen Zusammenhänge zu erklären.
Weiterführende Informationen und Quellen
Gesetzliche Grundlagen
- BSI-Gesetz – Vollständiger Gesetzestext
- § 28 BSIG – Besonders wichtige und wichtige Einrichtungen
- § 30 BSIG – Risikomanagementmaßnahmen
- § 32 BSIG – Meldepflichten
- § 33 BSIG – Registrierungspflicht
- § 38 BSIG – Pflichten der Geschäftsleitung
- § 39 BSIG – Nachweispflichten für Betreiber kritischer Anlagen
- § 65 BSIG – Bußgeldvorschriften
- Anlage 1 – Sektoren besonders wichtiger und wichtiger Einrichtungen
- Anlage 2 – Sektoren wichtiger Einrichtungen
Offizielle Hilfen und Beratungsstellen
- BSI – NIS2-Betroffenheitsprüfung
- BSI-Portal – Registrierung und Meldung
- IHK für Rheinhessen – IT-Sicherheit
- Handwerkskammer Rheinhessen – Beratungsangebot
- Bundesrechtsanwaltskammer – Anwaltssuche
Rechtlicher Hinweis
Dieser Blogbeitrag dient ausschließlich der allgemeinen Information und stellt keine Rechtsberatung dar.
Die beschriebenen Unternehmensbeispiele sind fiktiv und vereinfacht. Ob ein konkretes Unternehmen unter die Anforderungen des BSI-Gesetzes fällt, muss anhand seiner tatsächlichen Verhältnisse und der geltenden gesetzlichen Bestimmungen beurteilt werden.
Insbesondere bei Konzernstrukturen, verschiedenen Geschäftstätigkeiten und branchenspezifischen Sonderregelungen können zusätzliche rechtliche Anforderungen bestehen.
Bei rechtlichen Zweifelsfragen empfiehlt sich die Prüfung durch eine entsprechend spezialisierte Rechtsanwaltskanzlei.
Rechtsstand: 27. Oktober 2026
Schreibe einen Kommentar