Wie man NAT-Regeln liest, SNAT, MASQ und DNAT konfiguriert und erweiterte Funktionen wie Reflexive NAT und Loopback NAT versteht.
Im vorherigen Teil unserer Reihe haben wir uns mit den Grundlagen von NAT beschäftigt.
Wir haben gelernt, wie Firewalls IP-Adressen und Ports übersetzen, warum beim üblichen IPv4-Internetzugang NAT benötigt wird und worin sich SNAT, DNAT, MASQ und PAT unterscheiden.
Doch wie sieht das in der Praxis aus?
Wer eine Firewall verwaltet, findet häufig umfangreiche NAT-Tabellen mit Begriffen wie Original Source, Original Destination, Translated Source oder Inbound Interface.
Gerade für Einsteiger ist oft nicht sofort erkennbar, was diese Einstellungen bedeuten und wie sie zusammenwirken.
In diesem Beitrag schauen wir uns deshalb an, wie man NAT-Regeln systematisch liest und versteht. Anschließend betrachten wir drei praktische Konfigurationsbeispiele und beschäftigen uns mit zusätzlichen Funktionen wie Reflexive NAT, Loopback NAT und Linked NAT.
Die Beispiele sind bewusst herstellerneutral gehalten.
Die Grundlagen fehlen noch? Im vorherigen Beitrag „Teil 18: NAT, SNAT, DNAT, MASQ und PAT einfach erklärt“ werden die verschiedenen NAT-Verfahren ausführlich erläutert.
1. Kurzer Rückblick: SNAT, MASQ, DNAT und PAT
Bevor wir uns die Einstellungen einer NAT-Regel anschauen, wiederholen wir die wichtigsten Unterschiede.
| NAT-Art | Was wird verändert? | Typischer Einsatz |
|---|---|---|
| SNAT | Quell-IP-Adresse | Server oder Abteilungen mit bestimmter öffentlicher IP |
| MASQ | Quell-IP anhand der Ausgangsschnittstelle | Allgemeiner Internetzugang |
| DNAT | Ziel-IP-Adresse | Interne Server aus dem Internet erreichbar machen |
| PAT | TCP-/UDP-Portnummer | Portweiterleitungen oder Portzuordnungen |
Unsere Eselsbrücke aus Teil 18:
- S = Selektiert: Bei SNAT mit festgelegter Adresse bestimmen wir die neue Quell-IP oder einen Adresspool.
- D = Destination: DNAT verändert die Zieladresse.
- M = Mitgenommen: MASQ übernimmt automatisch die IP-Adresse der jeweiligen Ausgangsschnittstelle.
- P = Port: PAT verändert Portnummern.
Wichtig ist dabei, dass MASQ eine besondere Form von SNAT ist.
SNAT und MASQ unterscheiden sich in unseren Beispielen also nicht dadurch, wie viele Geräte die Regel verwenden, sondern dadurch, wie die neue Quelladresse bestimmt wird.
2. Wie ist eine NAT-Regel aufgebaut?
Eine typische NAT-Regel legt fest, auf welchen Netzwerkverkehr sie angewendet werden soll und welche Adressen oder Ports dabei verändert werden.
Viele Firewalls teilen diese Informationen in drei Bereiche auf:
Original – Translated – Interface
Diese Begriffe können sich je nach Firewallprodukt etwas unterscheiden. Das zugrunde liegende Prinzip ist jedoch ähnlich.
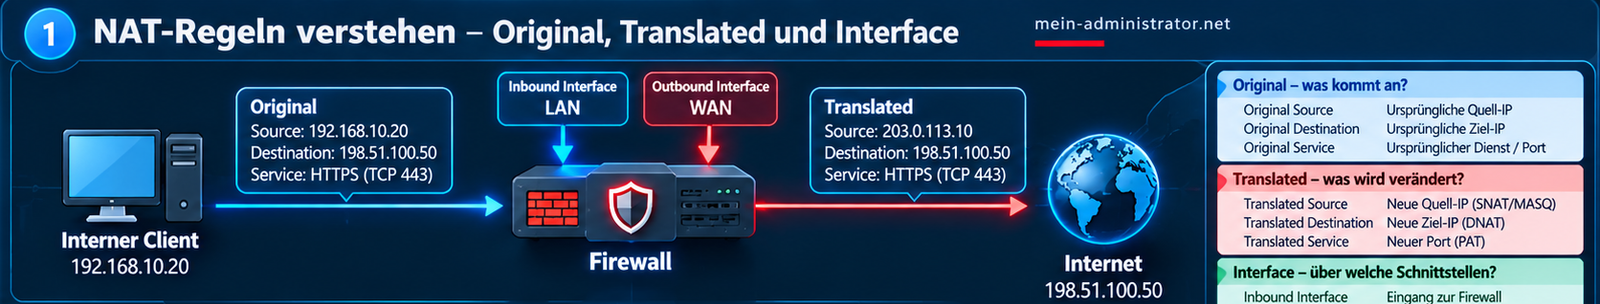
2.1 Original – wie sieht das Datenpaket ursprünglich aus?
Im Bereich Original werden die Kriterien festgelegt, anhand derer die Firewall den passenden Datenverkehr erkennt.
| Einstellung | Bedeutung |
|---|---|
| Original Source | Von welchem PC, Server oder Netzwerk kommt die Verbindung? |
| Original Destination | An welche ursprüngliche Zieladresse wird die Verbindung gerichtet? |
| Original Service | Welches Protokoll beziehungsweise welcher Dienst oder Port wird verwendet? |
Beispiel
Ein PC mit der internen Adresse 192.168.10.20 möchte eine HTTPS-Verbindung zu einer externen Cloud-Anwendung aufbauen.
Die Anwendung besitzt die Adresse:
198.51.100.50
Das ursprüngliche Datenpaket hat vereinfacht folgende Eigenschaften:
| Einstellung | Wert |
|---|---|
| Original Source | 192.168.10.20 |
| Original Destination | 198.51.100.50 |
| Original Service | HTTPS (TCP 443) |
Die Firewall prüft, ob diese Eigenschaften zu den Auswahlkriterien einer NAT-Regel passen.
2.2 Translated – welche Werte sollen verändert werden?
Im Bereich Translated wird festgelegt, welche Übersetzung die Firewall durchführen soll.
| Einstellung | Bedeutung |
|---|---|
| Translated Source (SNAT) | Welche neue Quell-IP soll verwendet werden? |
| Translated Destination (DNAT) | Welche neue Ziel-IP soll verwendet werden? |
| Translated Service (PAT) | Auf welchen neuen Zielport soll gegebenenfalls übersetzt werden? |
Nehmen wir an, unser PC soll für den Zugriff auf die Cloud-Anwendung eine bestimmte öffentliche IP-Adresse verwenden:
203.0.113.20
Dann kann die Konfiguration so aussehen:
| Einstellung | Wert |
|---|---|
| Translated Source | 203.0.113.20 |
| Translated Destination | Original |
| Translated Service | Original |
Die Firewall verändert damit die Quell-IP-Adresse.
Die Ziel-IP-Adresse und der Zielport bleiben unverändert.
Was bedeutet „Original“ bei einem übersetzten Wert?
Steht bei einer Übersetzung Original, wird der betreffende Wert nicht verändert.
Beispielsweise:
Translated Destination: Original
Das bedeutet: Die Zieladresse bleibt dieselbe.
Bei einer SNAT-Regel ist das normalerweise erwünscht, denn hier soll nur die Quelladresse verändert werden.
Würden wir statt einer festgelegten Quell-IP MASQ verwenden, wäre bei Translated Source die automatische Schnittstellenübersetzung ausgewählt.
Eine dynamische Quellportzuordnung zur gemeinsamen Nutzung einer öffentlichen Adresse kann trotzdem erfolgen, auch wenn keine ausdrückliche Zielportübersetzung konfiguriert ist.
2.3 Interface – über welche Schnittstellen läuft die Verbindung?
Zusätzlich kann eine NAT-Regel anhand der verwendeten Netzwerkschnittstellen eingeschränkt werden.
| Einstellung | Bedeutung |
|---|---|
| Inbound Interface | Über welche Schnittstelle gelangt das Datenpaket in die Firewall? |
| Outbound Interface | Über welche Schnittstelle verlässt es die Firewall? |
Unsere Beispielfirewall besitzt zwei Schnittstellen:
- LAN: Verbindung zum internen Unternehmensnetzwerk
- WAN: Verbindung zum Internet
Bei einer typischen ausgehenden Internetverbindung erreicht das Paket die Firewall über LAN und verlässt sie über WAN.
Bei einer eingehenden Anfrage an einen internen Webserver ist die Richtung normalerweise umgekehrt.
Je nach Firewallprodukt kann die Ausgangsschnittstelle allerdings auch automatisch anhand des Routings ermittelt werden.
2.4 Was bedeutet „Any“?
In NAT-Regeln findet man häufig die Einstellung Any.
Diese bedeutet, dass das betreffende Kriterium nicht auf einen bestimmten Wert eingeschränkt ist.
| Einstellung | Bedeutung |
|---|---|
| Original Source: Any | Beliebige ursprüngliche Quelladresse |
| Original Destination: Any | Beliebige ursprüngliche Zieladresse |
| Original Service: Any | Beliebiger Dienst beziehungsweise passendes Protokoll |
| Inbound Interface: Any | Keine Einschränkung auf eine bestimmte Eingangsschnittstelle |
Wichtig: Any innerhalb einer NAT-Regel erlaubt nicht automatisch den gesamten Netzwerkverkehr. Die Firewallregeln müssen die Verbindung weiterhin zulassen.
Merksatz
Um eine NAT-Regel zu verstehen, müssen wir drei Fragen beantworten:
- Original: Welche Verbindung soll die Regel erfassen?
- Translated: Welche Adresse oder welcher Port wird verändert?
- Interface: Über welche Schnittstellen läuft der Datenverkehr?
3. NAT-Regeln in der Praxis – drei typische Beispiele
Schauen wir uns nun drei Konfigurationen an, wie sie in vielen Unternehmensnetzwerken vorkommen können.
Die Beispiele sind bewusst vereinfacht, damit die eigentliche Adressübersetzung im Mittelpunkt steht.
Beispiel A: SNAT – die Buchhaltung verwendet eine feste öffentliche IP
Die Buchhaltung befindet sich im internen Netzwerk:
192.168.20.0/24
Eine externe Cloud-Anwendung mit der IP-Adresse 198.51.100.50 erlaubt HTTPS-Verbindungen nur von der zuvor registrierten öffentlichen IP-Adresse 203.0.113.20.
Dafür richten wir eine SNAT-Regel ein.
| Einstellung | Wert | Beschreibung |
|---|---|---|
| Regelname | SNAT_Buchhaltung | Frei wählbarer Name der NAT-Regel |
| Original Source | 192.168.20.0/24 | Das gesamte Buchhaltungsnetz als ursprüngliche Quelle |
| Original Destination | 198.51.100.50 | Zieladresse der externen Cloud-Anwendung |
| Original Service | HTTPS | Die Regel gilt für HTTPS-Verbindungen |
| Translated Source (SNAT) | 203.0.113.20 | Die Quell-IP wird durch diese gezielt festgelegte öffentliche Adresse ersetzt |
| Translated Destination (DNAT) | Original | Die ursprüngliche Zieladresse bleibt unverändert |
| Translated Service (PAT) | Original | Der Zielport bleibt unverändert |
| Inbound Interface | LAN | Eingangsschnittstelle der Verbindung |
| Outbound Interface | WAN | Ausgangsschnittstelle der Verbindung |
So liest man diese Regel
Wenn ein PC aus dem Netzwerk der Buchhaltung eine HTTPS-Verbindung zur externen Cloud-Anwendung aufbaut und die Verbindung über WAN hinausgeht, ersetzt die Firewall die ursprüngliche private Quell-IP durch 203.0.113.20.
Die Zieladresse und der Zielport bleiben unverändert.
Die Cloud-Anwendung sieht als Absender die registrierte öffentliche IP-Adresse.
Entscheidend ist hier die Einstellung Translated Source. Dort wird eine konkrete öffentliche IP-Adresse eingetragen.
Beispiel B: MASQ – das Büronetzwerk verwendet automatisch die WAN-Adresse
Die Verwaltung befindet sich im Netzwerk:
192.168.10.0/24
Alle Arbeitsplatz-PCs sollen über den vorhandenen Internetanschluss kommunizieren.
Dafür richten wir eine MASQ-Regel ein.
| Einstellung | Wert | Beschreibung |
|---|---|---|
| Regelname | MASQ_Verwaltung | Frei wählbarer Name der NAT-Regel |
| Original Source | 192.168.10.0/24 | Das gesamte Verwaltungsnetz als ursprüngliche Quelle |
| Original Destination | Any | Die Regel ist nicht auf eine bestimmte Ziel-IP eingeschränkt |
| Original Service | Any | Die Regel gilt für alle passenden Dienste |
| Translated Source (SNAT) | MASQ | Die Quell-IP wird automatisch durch die IP-Adresse der Ausgangsschnittstelle ersetzt |
| Translated Destination (DNAT) | Original | Die ursprüngliche Zieladresse bleibt unverändert |
| Translated Service (PAT) | Original | Der Zielport bleibt unverändert; dynamische Quellportübersetzung ist trotzdem möglich |
| Inbound Interface | LAN | Eingangsschnittstelle der Verbindung |
| Outbound Interface | WAN | Ausgangsschnittstelle, deren IP-Adresse MASQ übernimmt |
So liest man diese Regel
Wenn ein PC aus dem Verwaltungsnetz eine Verbindung über WAN aufbaut, übernimmt die Firewall automatisch die IP-Adresse dieser WAN-Schnittstelle als neue Quell-IP-Adresse.
Es wurde also keine bestimmte öffentliche Adresse in der NAT-Regel festgelegt.
Besitzt die WAN-Schnittstelle eine dynamische IP-Adresse, wird deren aktueller Wert für neue passende Verbindungen verwendet.
Was passiert bei Multi-WAN?
Besitzt die Firewall zwei WAN-Schnittstellen, beispielsweise:
| Schnittstelle | Öffentliche IP |
|---|---|
| WAN 1 | 203.0.113.10 |
| WAN 2 | 198.51.100.10 |
kann die neue Quelladresse je nach verwendeter Ausgangsschnittstelle unterschiedlich sein.
Welche Schnittstelle verwendet wird, bestimmt das Routing beziehungsweise eine vorhandene SD-WAN-Konfiguration.
Die NAT-Regel muss die entsprechenden Schnittstellen oder die automatische Schnittstellenauswahl unterstützen.
Entscheidend ist hier ebenfalls Translated Source – allerdings mit MASQ statt einer festgelegten IP-Adresse.
Beispiel C: DNAT – einen internen Webserver veröffentlichen
Unser Unternehmen betreibt einen Webserver mit der privaten IP-Adresse:
192.168.10.50
Dieser soll aus dem Internet über die öffentliche Adresse 203.0.113.10 und HTTPS (TCP 443) erreichbar sein.
Dafür richten wir eine DNAT-Regel ein.
| Einstellung | Wert | Beschreibung |
|---|---|---|
| Regelname | DNAT_Webserver | Frei wählbarer Name der NAT-Regel |
| Original Source | Any | Die Anfrage darf von einer beliebigen Quelladresse kommen |
| Original Destination | 203.0.113.10 | Öffentliche IP-Adresse, an die der Benutzer seine Anfrage sendet |
| Original Service | HTTPS (TCP 443) | Die Regel gilt für HTTPS auf Port 443 |
| Translated Source (SNAT) | Original | Die Quell-IP des externen Benutzers bleibt unverändert |
| Translated Destination (DNAT) | 192.168.10.50 | Die öffentliche Zieladresse wird durch die private Adresse des Webservers ersetzt |
| Translated Service (PAT) | Original | Der Zielport 443 bleibt unverändert |
| Inbound Interface | WAN | Schnittstelle, über die die externe Anfrage eintrifft |
| Outbound Interface | Internes Servernetz / routingabhängig | Weiterleitung zum internen Server; je nach Firewall automatisch bestimmt |
So liest man diese Regel
Wenn eine HTTPS-Anfrage aus dem Internet an 203.0.113.10 gerichtet wird, ersetzt die Firewall die öffentliche Zieladresse durch 192.168.10.50.
Die ursprüngliche Quell-IP-Adresse des externen Benutzers bleibt erhalten.
Der Zielport bleibt ebenfalls unverändert.
Entscheidend ist hier die Einstellung Translated Destination – denn DNAT verändert die Zieladresse, nicht die Quelladresse.
Damit die Verbindung funktioniert, müssen zusätzlich die Firewallregeln und das Routing richtig eingerichtet sein.
4. Warum ist die Reihenfolge von NAT-Regeln wichtig?
Eine Firewall kann zahlreiche NAT-Regeln besitzen.
In vielen Firewallprodukten ist die Reihenfolge entscheidend, in der diese Regeln ausgewertet werden.
Häufig gilt: Die erste passende NAT-Regel wird angewendet.
Betrachten wir folgendes Beispiel:
| Reihenfolge | NAT-Regel | Aufgabe |
|---|---|---|
| 1 | SNAT_Mailserver | Mailserver verwendet eine bestimmte öffentliche IP |
| 2 | SNAT_Buchhaltung | Buchhaltung verwendet eine eigene öffentliche IP |
| 3 | MASQ_LAN | Allgemeiner Internetzugang |
Die speziellen SNAT-Regeln stehen vor der allgemeinen MASQ-Regel.
Warum ist das sinnvoll?
Nehmen wir an, der Mailserver soll ausgehende Verbindungen über die Adresse 203.0.113.20 aufbauen.
Die allgemeine MASQ-Regel würde dagegen automatisch die IP-Adresse der WAN-Schnittstelle verwenden.
Greift die allgemeine MASQ-Regel zuerst, könnte der Mailserver über die falsche öffentliche Quelladresse kommunizieren.
Die speziellere SNAT-Regel würde dann möglicherweise nicht mehr angewendet.
Merksatz: Spezielle NAT-Regeln sollten vor allgemeineren Regeln stehen, wenn sich ihre Auswahlkriterien überschneiden.
Die tatsächliche Auswertung hängt allerdings vom jeweiligen Firewallprodukt ab. Manche Systeme verwenden zusätzliche Prioritäten, automatisch erzeugte Regeln oder Verknüpfungen mit Firewallregeln.
5. Erweiterte NAT-Funktionen
Neben den grundlegenden Verfahren SNAT, MASQ, DNAT und PAT gibt es weitere Funktionen, die bestimmte Konfigurationen erleichtern.
Dazu gehören beispielsweise Reflexive NAT, Loopback NAT und Linked NAT.
Diese Funktionen bauen auf den bereits erklärten NAT-Verfahren auf. Sie sind keine völlig neuen grundlegenden Arten der Adressübersetzung.
5.1 Reflexive NAT – die passende Gegenregel automatisch erstellen
Reflexive bedeutet sinngemäß „spiegelnd“ oder „umgekehrt“.
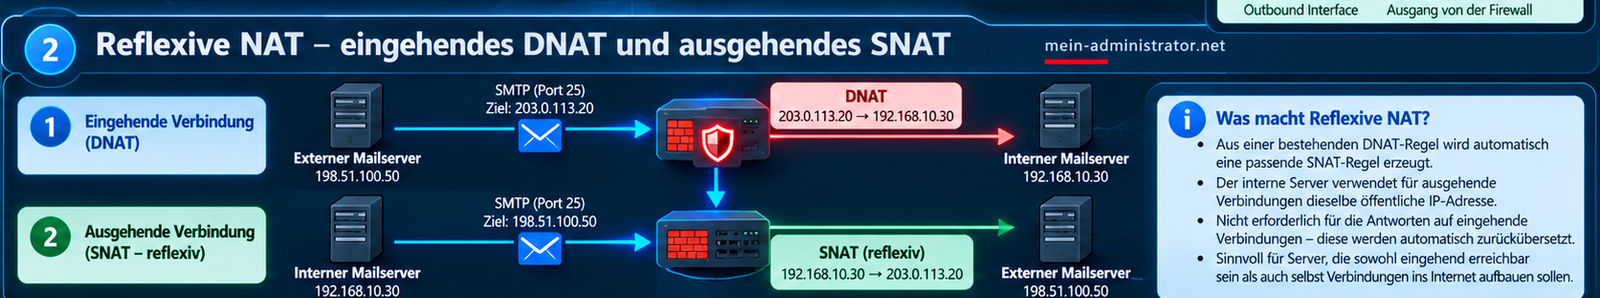
Bei Reflexive NAT kann eine Firewall aus einer vorhandenen DNAT-Regel automatisch eine passende SNAT-Regel für eigenständig aufgebaute Verbindungen in der Gegenrichtung erstellen.
Beispiel: Unser interner Mailserver
Ein Unternehmen betreibt einen eigenen Mailserver.
| Eigenschaft | IP-Adresse |
|---|---|
| Interner Mailserver | 192.168.10.30 |
| Öffentliche Mailserver-Adresse | 203.0.113.20 |
Der Mailserver soll E-Mails aus dem Internet empfangen und selbst E-Mails an externe Mailserver senden.
Eingehende Verbindung – DNAT
Ein externer Mailserver verbindet sich mit der öffentlichen Adresse 203.0.113.20.
Die Firewall übersetzt die Zieladresse:
203.0.113.20 → 192.168.10.30
Dadurch kann der externe Mailserver den internen Server erreichen.
Ausgehende Verbindung – SNAT
Unser interner Mailserver soll auch selbst E-Mails versenden.
Dabei soll er dieselbe öffentliche IP-Adresse verwenden.
Die gewünschte Übersetzung lautet:
192.168.10.30 → 203.0.113.20
Statt diese zweite Regel manuell einzurichten, kann eine Firewall mit Reflexive-NAT-Unterstützung automatisch eine passende Gegenregel erzeugen.
Die erzeugten Auswahlkriterien müssen dabei geprüft werden. Insbesondere sollten die benötigten ausgehenden Dienste tatsächlich zur Regel passen.
Ist Reflexive NAT für die Antworten eingehender Verbindungen notwendig?
Nein.
Hier müssen wir unterscheiden.
Antwortet der interne Mailserver auf eine bereits bestehende eingehende Verbindung, führt die zustandsbehaftete Firewall die notwendige Rückübersetzung normalerweise automatisch durch.
Dafür wird keine zusätzliche Reflexive-NAT-Regel benötigt.
Reflexive NAT ist vielmehr für neue Verbindungen gedacht, die der interne Server selbst nach außen aufbaut.
Merksatz: Reflexive NAT kann automatisch eine passende SNAT-Gegenregel aus einer DNAT-Regel ableiten. Es ist nicht für die normale Rückübersetzung bestehender Verbindungen erforderlich.
5.2 Loopback NAT – interne Server über die öffentliche Adresse erreichen
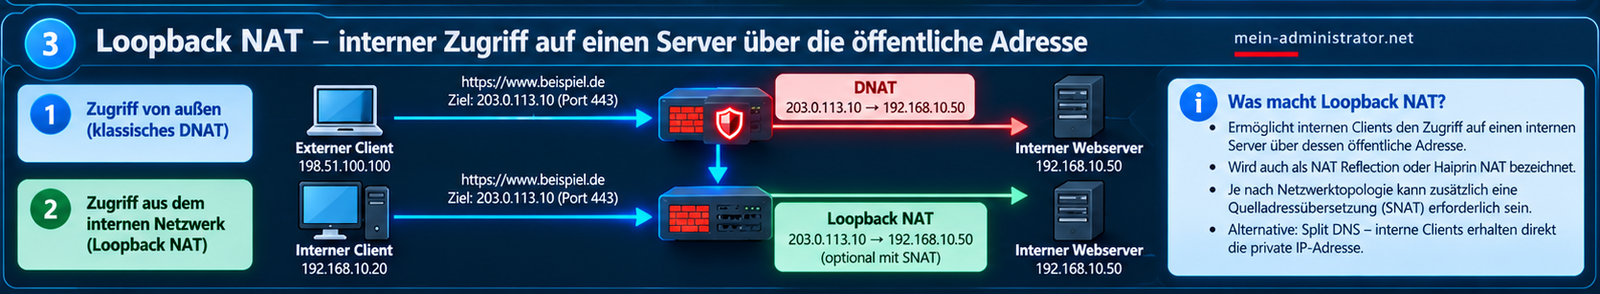
Loopback NAT wird häufig auch als Hairpin NAT oder NAT Reflection bezeichnet.
Diese Funktion ermöglicht internen Geräten, einen ebenfalls internen Server über dessen öffentliche IP-Adresse zu erreichen.
Beispiel: Unser interner Webserver
Wir betreiben einen Webserver mit folgenden Adressen:
| Eigenschaft | Adresse |
|---|---|
| Interner Webserver | 192.168.10.50 |
| Öffentliche IP | 203.0.113.10 |
| DNS-Name | www.beispiel.de |
Ein Benutzer aus dem Internet ruft www.beispiel.de auf.
Der öffentliche DNS-Eintrag verweist auf 203.0.113.10.
Unsere DNAT-Regel übersetzt das Ziel auf 192.168.10.50.
Der Benutzer erreicht damit den internen Webserver.
Was passiert bei einem Mitarbeiter im eigenen Netzwerk?
Ein Mitarbeiter aus dem Verwaltungsnetz mit der IP-Adresse 192.168.10.20 möchte dieselbe Webseite aufrufen.
Er verwendet ebenfalls:
Sein DNS-Server liefert die öffentliche Adresse:
203.0.113.10
Obwohl sich der Webserver im eigenen Netzwerk befindet, richtet sich die Anfrage also an seine öffentliche IP-Adresse.
Je nach Firewallkonfiguration kann dieser Zugriff scheitern, weil die gewöhnliche DNAT-Regel nur für externe Verbindungen gilt oder der Rückverkehr nicht über die Firewall läuft.
Die Lösung: Loopback NAT
Eine passende Loopback-NAT-Regel erfasst auch interne Anfragen an die öffentliche Adresse und übersetzt das Ziel:
203.0.113.10 → 192.168.10.50
Dadurch kann der Mitarbeiter denselben öffentlichen DNS-Namen verwenden wie ein Benutzer im Internet.
Je nach Netzwerktopologie kann zusätzlich eine Quelladressübersetzung erforderlich sein.
Das ist beispielsweise dann wichtig, wenn sich Client und Webserver im selben Subnetz befinden und der Server die Antwort sonst direkt an den Client senden würde, ohne die Firewall zu durchlaufen.
Alternative: Split DNS
Nicht immer ist Loopback NAT die beste Lösung.
Eine häufig verwendete Alternative ist Split DNS.
Dabei wird derselbe DNS-Name intern und extern unterschiedlich aufgelöst.
| Benutzer | DNS-Antwort für www.beispiel.de |
|---|---|
| Externer Benutzer | 203.0.113.10 |
| Interner Benutzer | 192.168.10.50 |
Interne Clients erhalten dadurch direkt die private Serveradresse.
Die Verbindung muss dann nicht erst über die öffentliche Adresse zur Firewall und zurück zum internen Server geführt werden.
Gerade in Unternehmensnetzwerken kann Split DNS deshalb die einfachere und übersichtlichere Lösung sein.
Merksatz: Loopback NAT ermöglicht internen Clients den Zugriff auf einen internen Server über dessen öffentliche Adresse. Split DNS kann eine sinnvolle Alternative sein.
5.3 Linked NAT – NAT- und Firewallregeln verknüpfen
Einige Firewallprodukte ermöglichen es, NAT-Regeln direkt mit bestimmten Firewallregeln zu verknüpfen.
Diese Funktion wird beispielsweise als Linked NAT bezeichnet.
Beispiel: Internetzugang für die Verwaltung
Unser Verwaltungsnetz besitzt den Adressbereich:
192.168.10.0/24
Eine Firewallregel erlaubt den Geräten den Zugriff auf das Internet.
Zusätzlich benötigen die PCs eine Quelladressübersetzung, beispielsweise MASQ.
Bei einer Firewall mit entsprechender Funktion kann die NAT-Regel direkt mit der Firewallregel verbunden werden.
Die Firewallregel legt fest, welcher Datenverkehr erlaubt ist.
Die verknüpfte NAT-Regel legt fest, wie die Quelladresse übersetzt wird.
Der Vorteil besteht darin, dass der Zusammenhang zwischen beiden Regeln leichter nachvollziehbar ist.
Allerdings ist diese Funktion nicht in jedem Firewallprodukt vorhanden. Andere Systeme verwalten NAT- und Firewallregeln getrennt oder kombinieren die Einstellungen innerhalb einer gemeinsamen Regel.
Auch die Priorität gegenüber allgemeinen NAT-Regeln kann je nach Hersteller unterschiedlich ausfallen.
Merksatz: Linked NAT verknüpft eine NAT-Regel mit einer Firewallregel. Es handelt sich um eine Verwaltungsfunktion, nicht um ein eigenes grundlegendes NAT-Verfahren.
Die erweiterten NAT-Funktionen im Überblick
| Funktion | Aufgabe | Typisches Beispiel |
|---|---|---|
| Reflexive NAT | Erstellt eine passende SNAT-Gegenregel zu DNAT | Mailserver mit definierter öffentlicher IP für beide Kommunikationsrichtungen |
| Loopback NAT | Ermöglicht internen Zugriff über die öffentliche Adresse | Interner Webserver über öffentlichen DNS-Namen erreichbar |
| Linked NAT | Verknüpft NAT- und Firewallregeln | Internetzugang einer Abteilung mit MASQ |
Die tatsächliche Verfügbarkeit und genaue Funktionsweise hängen vom eingesetzten Firewallprodukt ab.
6. Typische NAT-Fehler und ihre Ursachen
Bei der praktischen Firewallverwaltung kann eine falsche NAT-Konfiguration zu verschiedenen Problemen führen.
Dabei ist wichtig, NAT nicht isoliert zu betrachten. Auch Routing, Firewallregeln und die Verbindungszustände spielen eine Rolle.
| Problem | Mögliche Ursache |
|---|---|
| Ein PC kommt nicht ins Internet | SNAT/MASQ-Regel fehlt oder passt nicht; Routing oder Firewallregel fehlerhaft |
| Ein Server verwendet eine falsche öffentliche IP | Falsche SNAT-Regel oder ungünstige Regelreihenfolge |
| Interner Webserver von außen nicht erreichbar | DNAT-Regel, Firewallfreigabe oder Rückroute fehlerhaft |
| Interner Zugriff über öffentlichen DNS-Namen funktioniert nicht | Loopback NAT fehlt oder Split DNS nicht eingerichtet |
| Portweiterleitung funktioniert nicht | Falscher ursprünglicher oder übersetzter Port |
| Eine NAT-Regel wird scheinbar ignoriert | Source, Destination, Service oder Interface passen nicht |
| Antworten erreichen den Absender nicht | Fehlerhaftes oder asymmetrisches Routing |
| NAT-Änderung scheint wirkungslos | Bestehende Verbindung verwendet noch die alte NAT-Zuordnung |
Warum wirken NAT-Änderungen manchmal nicht sofort?
Bei zustandsbehafteten Firewalls wird die NAT-Zuordnung üblicherweise beim Aufbau einer neuen Verbindung erstellt.
Wird anschließend eine NAT-Regel geändert, können bereits bestehende Verbindungen weiterhin ihre vorherige Zuordnung verwenden.
Neue Verbindungen werden dagegen anhand der aktuellen Regeln verarbeitet.
Bei der Fehlersuche sollte deshalb eine wirklich neue Testverbindung aufgebaut werden.
Eine einfache Checkliste zur NAT-Fehlersuche
- Original Source prüfen: Stimmt die ursprüngliche Quelladresse?
- Original Destination prüfen: Stimmt die Zieladresse?
- Original Service prüfen: Wird das richtige Protokoll und der richtige Port verwendet?
- Translated prüfen: Werden die gewünschten Adressen oder Ports übersetzt?
- Interfaces prüfen: Kommt das Paket über die erwartete Schnittstelle herein und verlässt es die Firewall über den richtigen Ausgang?
- Regelreihenfolge prüfen: Wird möglicherweise eine andere NAT-Regel zuerst angewendet?
- Firewallregeln prüfen: Ist die Verbindung tatsächlich erlaubt?
- Routing prüfen: Gibt es einen korrekten Hin- und Rückweg?
- Neue Verbindung testen: Werden bestehende Verbindungszustände ausgeschlossen?
- Protokolle kontrollieren: Welche Firewall- und NAT-Regel wird tatsächlich verwendet?
Mit dieser Vorgehensweise lassen sich viele typische NAT-Probleme systematisch eingrenzen.
7. Welche NAT-Regel benötige ich?
Zum Abschluss noch eine Entscheidungshilfe für typische Anwendungsfälle.
| Anforderung | Geeignetes Verfahren oder Funktion |
|---|---|
| Ein einzelner PC soll eine bestimmte öffentliche IP verwenden | SNAT mit festgelegter Adresse |
| Eine ganze Abteilung soll eine eigene öffentliche IP verwenden | SNAT mit festgelegter Adresse |
| Ein Mailserver soll immer dieselbe öffentliche Versandadresse verwenden | SNAT mit festgelegter Adresse |
| Mehrere öffentliche Quelladressen sollen verwendet werden | SNAT mit Adresspool |
| Alle Büro-PCs sollen den regulären Internetanschluss verwenden | MASQ |
| Die WAN-Adresse ist dynamisch | MASQ |
| Mehrere WAN-Anschlüsse werden verwendet | MASQ mit passender Multi-WAN-Konfiguration |
| Ein interner Webserver soll von außen erreichbar sein | DNAT und passende Firewallfreigabe |
| Ein externer Port soll auf einen anderen internen Port zeigen | DNAT mit PAT |
| Eine SNAT-Gegenregel soll aus DNAT automatisch erzeugt werden | Reflexive NAT, sofern unterstützt |
| Ein interner Server soll über seine öffentliche IP erreichbar sein | Loopback NAT oder Split DNS |
| NAT- und Firewallregeln sollen logisch verbunden werden | Linked NAT, sofern unterstützt |
8. Fazit – NAT-Regeln systematisch verstehen
NAT-Regeln wirken auf den ersten Blick häufig kompliziert.
Begriffe wie Original Source, Translated Destination oder Outbound Interface lassen sich aber leicht zuordnen, wenn man das Grundprinzip verstanden hat.
Original beschreibt, auf welchen Datenverkehr die Regel angewendet werden soll.
Translated beschreibt, welche Adressen oder Ports verändert werden.
Interface beschreibt, über welche Schnittstellen die Verbindung verarbeitet wird.
Bei SNAT mit festgelegter Adresse steht die Auswahl der neuen Quell-IP im Mittelpunkt.
Bei MASQ übernimmt die Firewall automatisch die IP-Adresse der jeweiligen Ausgangsschnittstelle.
Bei DNAT wird dagegen die Zieladresse verändert.
Erweiterte Funktionen wie Reflexive NAT, Loopback NAT und Linked NAT erleichtern darüber hinaus bestimmte Konfigurationen. Sie bauen auf den bekannten NAT-Verfahren auf und ersetzen diese nicht.
Wer NAT-Regeln administriert, sollte sich deshalb bei jeder Verbindung drei zentrale Fragen stellen:
- Welcher Netzwerkverkehr soll erfasst werden?
- Welche Adresse oder welcher Port soll verändert werden?
- Über welche Schnittstellen und welchen Rückweg läuft die Verbindung?
Zusammen mit einer Kontrolle der Firewallregeln und des Routings lassen sich damit auch komplexere NAT-Konfigurationen leichter verstehen und Fehler gezielter eingrenzen.
Damit schließen wir das Thema NAT in unserer Blogserie ab – von den Grundlagen in Teil 18 bis zur praktischen Konfiguration in diesem Beitrag.
Schreibe einen Kommentar