Was ist eine PKI?
Eine Public Key Infrastructure – PKI ist vereinfacht gesagt eine Infrastruktur, mit der digitale Zertifikate sowie öffentliche und private Schlüssel verwaltet und vertrauenswürdig eingesetzt werden können.
Eine PKI sorgt unter anderem dafür, dass Zertifikate ausgestellt, erneuert, geprüft und bei Bedarf gesperrt werden können.
Ein typisches Beispiel für eine interne PKI ist eine Zertifizierungsstelle in einer Windows-Domäne mit Active Directory Certificate Services – AD CS.
Eine solche interne Zertifizierungsstelle kann beispielsweise Zertifikate ausstellen für:
- Server
- Benutzer
- Computer
- interne Webseiten
- VPN-Verbindungen
- WLAN-Authentifizierung
- Client-Authentifizierung
Innerhalb der eigenen Organisation kann damit zentral festgelegt werden, welchen Zertifikaten und Zertifizierungsstellen vertraut wird.
Bei öffentlichen Webseiten funktioniert das Prinzip ähnlich. Dort kommen jedoch in der Regel öffentlich vertrauenswürdige Zertifizierungsstellen zum Einsatz, deren Stammzertifikate bereits in Betriebssystemen und Browsern hinterlegt sind.
Interne und öffentliche Zertifikate – wo liegt der Unterschied?
Eine eigene Zertifizierungsstelle, beispielsweise mit Active Directory Certificate Services – AD CS, stellt Zertifikate innerhalb einer privaten beziehungsweise internen PKI aus.
Diese Zertifikate können innerhalb des Unternehmens problemlos verwendet werden, weil die eigene Root CA auf den verwalteten Computern als vertrauenswürdig hinterlegt werden kann.
Beispiele sind:
- interne Webserver
- Benutzer- und Computerzertifikate
- WLAN-Authentifizierung
- VPN
- RADIUS/NPS
- interne Server- und Client-Authentifizierung
Für Geräte außerhalb der eigenen Umgebung besteht jedoch ein Problem:
Ein fremder Browser oder ein privates Smartphone kennt die interne Root CA normalerweise nicht und vertraut ihr deshalb auch nicht.
Ruft beispielsweise ein externer Benutzer eine öffentlich erreichbare Webseite mit einem Zertifikat der internen AD-CS-Zertifizierungsstelle auf, würde sein Browser eine Zertifikatswarnung anzeigen.
Wann benötigt man ein öffentlich vertrauenswürdiges Zertifikat?
Soll ein Dienst für beliebige Geräte im Internet ohne zusätzliche Konfiguration vertrauenswürdig erreichbar sein, benötigt man in der Regel ein Zertifikat einer öffentlich vertrauenswürdigen Zertifizierungsstelle.
Deren Root-Zertifikate sind bereits in den Vertrauensspeichern der gängigen Betriebssysteme und Browser enthalten.
Typische Beispiele sind öffentliche Zertifikate für:
- öffentliche Webseiten
- öffentlich erreichbare Webportale
- externe Remote-Zugänge
- öffentliche APIs und Dienste
Der wesentliche Unterschied ist damit nicht die Verschlüsselung selbst, sondern wem die ausstellende Zertifizierungsstelle bekannt ist und wer ihr vertraut.
Interne PKI: Die eigene Organisation legt fest, welche Zertifizierungsstelle vertrauenswürdig ist.
Öffentliche PKI: Betriebssysteme und Browser enthalten bereits vertrauenswürdige Root-Zertifikate öffentlicher Zertifizierungsstellen.
Auch ein Zertifikat einer internen PKI enthält einen öffentlichen Schlüssel. „Intern“ oder „privat“ bedeutet hier nicht, dass es sich um einen privaten Schlüssel handelt, sondern dass die ausstellende Zertifizierungsstelle nur innerhalb eines festgelegten Vertrauensbereichs bekannt ist.
Warum wird eine PKI benötigt?
Bei asymmetrischer Kryptografie reicht es nicht aus, nur einen öffentlichen Schlüssel – Public Key zu besitzen.
Entscheidend ist auch die Frage:
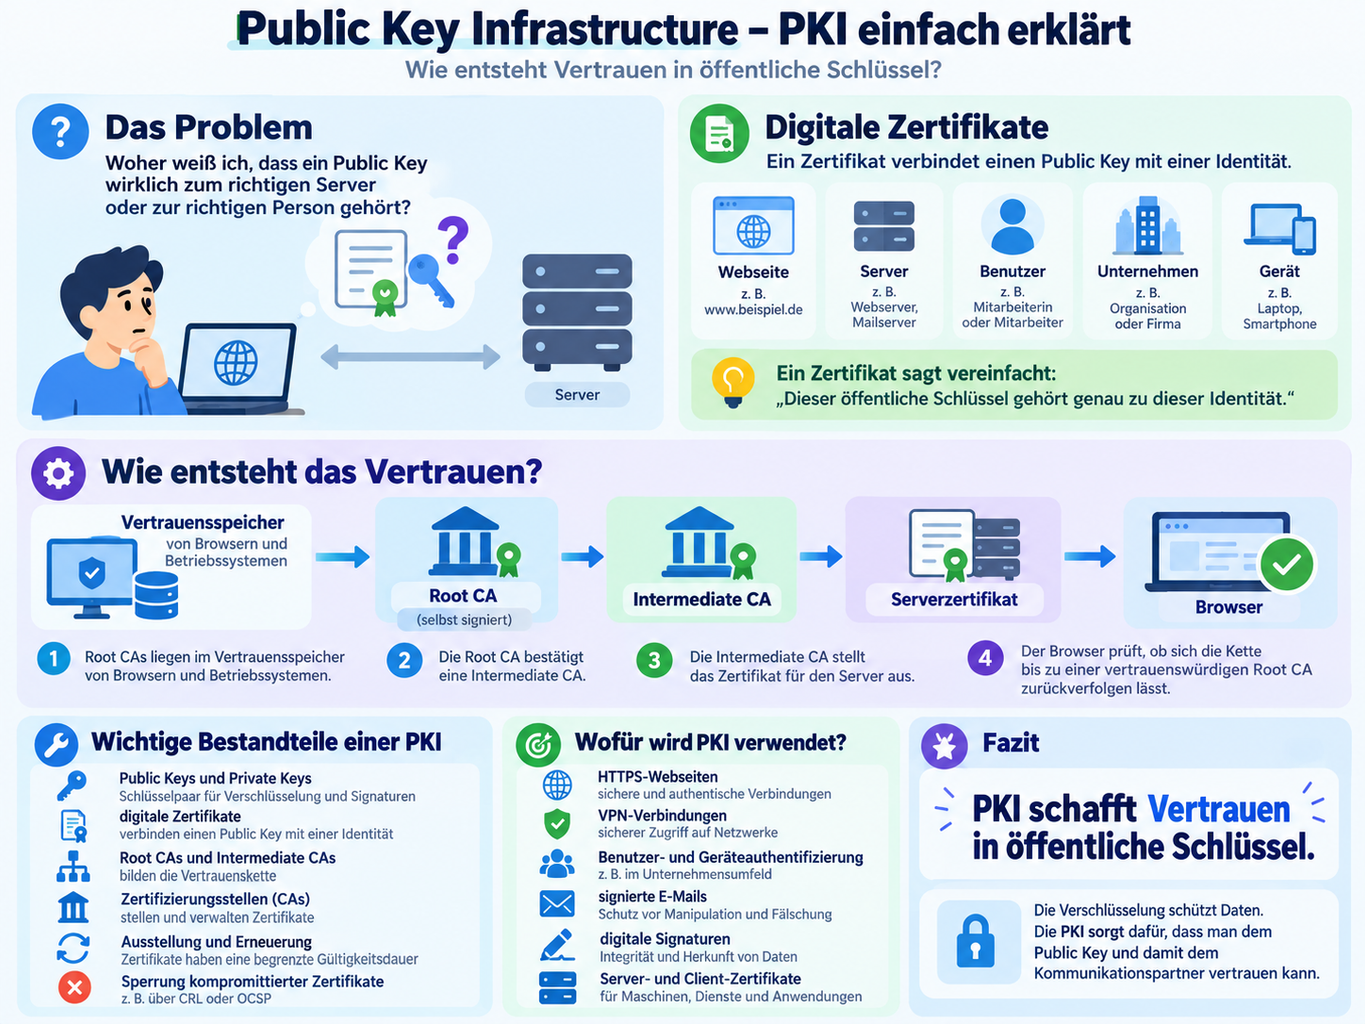
Woher weiß ich, dass dieser Public Key wirklich zu dem Server, Benutzer oder Gerät gehört, mit dem ich kommunizieren möchte?
Genau dieses Problem löst die Public Key Infrastructure – PKI.
Sie verwendet digitale Zertifikate und vertrauenswürdige Zertifizierungsstellen, um öffentliche Schlüssel einer Identität zuzuordnen.
Eine wichtige Rolle spielt dabei die sogenannte Chain of Trust, also die Vertrauenskette von einer Stammzertifizierungsstelle bis zum eigentlichen Server-, Benutzer- oder Gerätezertifikat.
In diesem Beitrag geht es darum, wie dieses Vertrauen entsteht, welche Rolle digitale Zertifikate spielen und wie eine PKI beispielsweise bei einer HTTPS-Verbindung eingesetzt wird.
Digitale Zertifikate
Eine PKI verwendet dazu digitale Zertifikate, um einen öffentlichen Schlüssel einer bestimmten Identität zuzuordnen.
Das kann zum Beispiel sein:
- eine Webseite
- ein Server
- ein Benutzer
- ein Unternehmen
- ein Gerät
Ein Zertifikat sagt vereinfacht:
„Dieser öffentliche Schlüssel gehört zu dieser Identität.“
Wie entsteht das Vertrauen?
Das Vertrauen entsteht über eine sogenannte Zertifikatskette – Chain of Trust.
Betriebssysteme und Browser besitzen einen Vertrauensspeicher mit ausgewählten vertrauenswürdigen Stammzertifizierungsstellen – Root CAs.
Von dort wird das Vertrauen weitergegeben:
Root CA → Intermediate CA → Serverzertifikat
Die Root CA bestätigt eine Zwischenzertifizierungsstelle. Diese stellt wiederum das eigentliche Zertifikat für den Server aus.
Der Browser prüft anschließend, ob sich die Zertifikatskette bis zu einer vertrauenswürdigen Root CA zurückverfolgen lässt.
Danach:
Beispiel: HTTPS
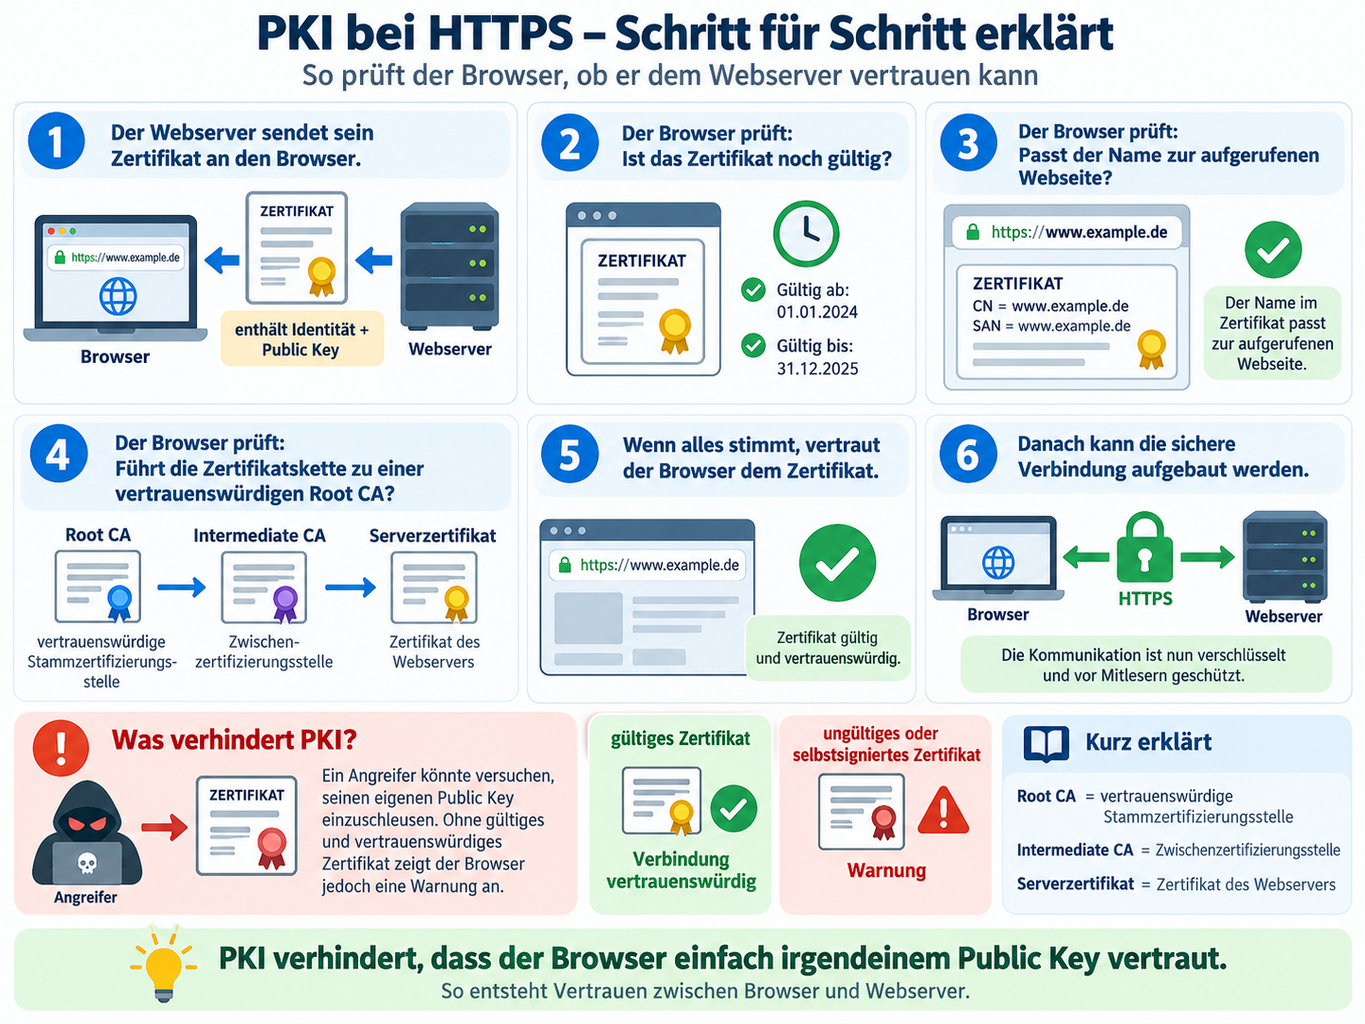
Beim Aufruf einer HTTPS-Webseite passiert vereinfacht Folgendes:
- Der Webserver sendet sein Zertifikat an den Browser.
- Das Zertifikat enthält unter anderem Informationen zur Identität und zum öffentlichen Schlüssel.
- Der Browser prüft, ob das Zertifikat noch gültig ist.
- Er prüft, ob der aufgerufene Name zum Zertifikat passt.
- Er prüft, ob das Zertifikat über eine vertrauenswürdige Zertifikatskette bestätigt werden kann.
- Ist alles in Ordnung, kann die sichere Verbindung aufgebaut werden.
Die PKI verhindert also, dass der Browser einfach irgendeinem Public Key vertraut.
Ein Angreifer könnte zwar versuchen, seinen eigenen Public Key zwischen Benutzer und Server zu platzieren. Ohne ein gültiges und vertrauenswürdiges Zertifikat würde der Browser jedoch eine Warnung anzeigen.
Die wichtigsten Bestandteile einer PKI
Zu einer PKI gehören typischerweise:
- Public Keys und Private Keys
- digitale Zertifikate
- Root CAs und Intermediate CAs
- Zertifizierungsstellen
- Regeln zur Ausstellung von Zertifikaten
- Erneuerung von Zertifikaten
- Sperrung ungültiger oder kompromittierter Zertifikate
Wofür wird eine PKI verwendet?
PKI findet man beispielsweise bei:
- HTTPS-Webseiten
- VPN-Verbindungen
- Benutzer- und Geräteauthentifizierung
- signierten E-Mails
- digitalen Signaturen
- Server- und Client-Zertifikaten
Fazit
Eine Public Key Infrastructure löst ein entscheidendes Problem der asymmetrischen Kryptografie:
Sie schafft Vertrauen in öffentliche Schlüssel.
Digitale Zertifikate verbinden einen Public Key mit einer Identität. Über eine Zertifikatskette aus Root CA, Intermediate CA und dem eigentlichen Zertifikat kann beispielsweise ein Browser überprüfen, ob ein Serverzertifikat vertrauenswürdig ist.
Bei HTTPS sorgt die PKI damit dafür, dass der Browser nicht einfach irgendeinem öffentlichen Schlüssel vertraut, sondern überprüfen kann, ob dieser tatsächlich zum aufgerufenen Server gehört.
PKI wird aber nicht nur bei Webseiten eingesetzt. Auch VPN-Verbindungen, Benutzer- und Geräteauthentifizierung, Server- und Client-Zertifikate, signierte E-Mails und digitale Signaturen nutzen diese Vertrauensstrukturen.
Kurz gesagt:
Verschlüsselung schützt die übertragenen Daten – eine PKI hilft dabei sicherzustellen, dass man mit dem richtigen Kommunikationspartner verbunden ist.
Schreibe einen Kommentar